

ssrf进一步可以攻击redis等拓展攻击面,就不多说了。
| CMS名 | 影响版本 | 是否存在mysql任意文件读取 | 是否有可控的MySQL服务器设置 | 是否有可控的反序列化 | 是否可上传phar | 补丁 |
|---|---|---|---|---|---|---|
| phpmyadmin | < 4.8.5 | 是 | 是 | 是 | 是 | 补丁 |
| Dz | 未修复 | 是 | 是 | 否 | None | None |
| drupal | None | 否(使用PDO) | 否(安装) | 是 | 是 | None |
| dedecms | None | 是 | 是(ucenter) | 是(ssrf) | 是 | None |
| ecshop | None | 是 | 是 | 否 | 是 | None |
| 禅道 | None | 否(PDO) | 否 | None | None | None |
| phpcms | None | 是 | 是 | 是(ssrf) | 是 | None |
| 帝国cms | None | 是 | 是 | 否 | None | None |
| phpwind | None | 否(PDO) | 是 | None | None | None |
| mediawiki | None | 是 | 否(后台没有修改mysql配置的方法) | 是 | 是 | None |
| Z-Blog | None | 是 | 否(后台没有修改mysql配置的方法) | 是 | 是 | None |
对于大多数mysql的客户端来说,load file local是一个无用的语句,他的使用场景大多是用于传输数据或者上传数据等。对于客户端来说,可以直接关闭这个功能,并不会影响到正常的使用。
具体的关闭方式见文档 – https://dev.mysql.com/doc/refman/8.0/en/load-data-local.html
对于不同服务端来说,这个配置都有不同的关法,对于JDBC来说,这个配置叫做allowLoadLocalInfile
https://dev.mysql.com/doc/connector-j/5.1/en/connector-j-reference-configuration-properties.html
在php的mysqli和mysql两种链接方式中,底层代码直接决定了这个配置。
这个配置是PHP_INI_SYSTEM,在php的文档中,这个配置意味着Entry can be set in php.ini or httpd.conf。
所以只有在php.ini中修改mysqli.allow_local_infile = Off就可以修复了。
在php7.3.4的更新中,mysqli中这个配置也被默认修改为关闭

可惜在不再更新的旧版本mysql5.6中,无论是mysql还是mysqli默认都为开启状态。
现在的代码中也可以通过mysqli_option,在链接前配置这个选项。

比较有趣的是,通过这种方式修复,虽然禁用了allow_local_infile,但是如果使用wireshark抓包却发现allow_local_infile仍是启动的(但是无效)。
在旧版本的phpmyadmin中,先执行了mysqli_real_connect,然后设置mysql_option,这样一来allow_local_infile实际上被禁用了,但是在发起链接请求时中allow_local_infile还没有被禁用。
实际上是因为mysqli_real_connect在执行的时候,会初始化allow_local_infile。在php代码底层mysqli_real_connect实际是执行了mysqli_common_connect。而在mysqli_common_connect的代码中,设置了一次allow_local_infile。
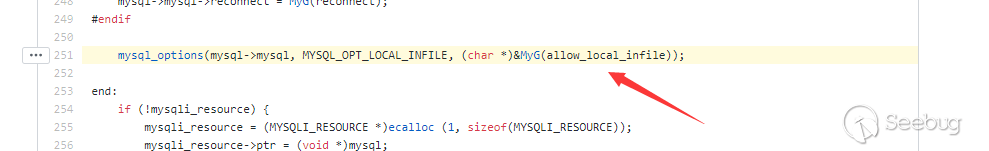
如果在mysqli_real_connect之前设置mysql_option,其allow_local_infile的配置会被覆盖重写,其修改就会无效。
phpmyadmin在1月22日也正是通过交换两个函数的相对位置来修复了该漏洞。
这是一个针对mysql feature的攻击模式,思路非常有趣,就目前而言在mysql层面没法修复,只有在客户端关闭了这个配置才能避免印象。虽然作为攻击面并不是很广泛,但可能针对一些特殊场景的时候,可以特别有效的将一个正常的功能转化为任意文件读取,在拓展攻击面上非常的有效。
详细的攻击场景这里就不做假设了,危害还是比较大的。
http://russiansecurity.expert/2016/04/20/mysql-connect-file-read/
https://lightless.me/archives/read-mysql-client-file.html
*本文作者:LoRexxar & Dawu@知道创宇404实验室,转载请注明来自FreeBuf.COM
来源:freebuf.com 2020-02-07 09:00:56 by: 知道创宇404实验室