
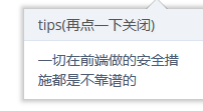
看这个提示,就能看出如何,解决这个上传问题!!!
BURP抓包,修改格式,上传SHELL,getshell !!
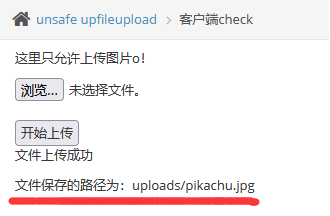
而且,我们再正常上传!!!
上传成功后,给出了上传的路径信息!!!
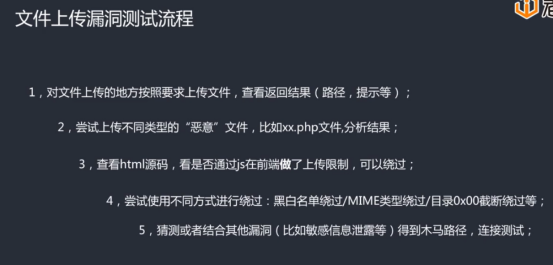
后来看了大佬的思路,以及提示,觉得自己想多了,也想复杂了!!!!
我们按照这个步骤来做,比较节省时间,也不能走弯路。
上文书,我们上传的正常的文件,爆出了上传的文件的路径。
接一下来,我们上传一个PHP文件试一下!!!
提示:
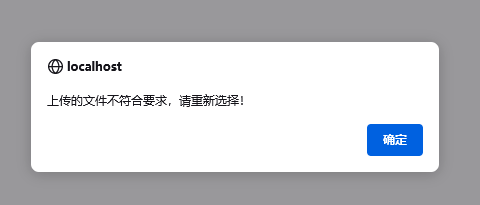
我们去查一下源代码:
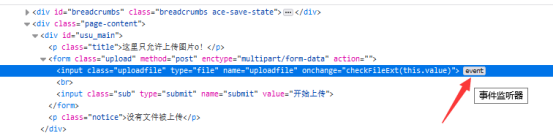
这里有个方法对文件进行检查,我们点一下这个EVENT,说明这个地方有JS脚本!!!
function onchange(event) {
checkFileExt(this.value)
}
我们这里要去找这个方法,在下方!!!
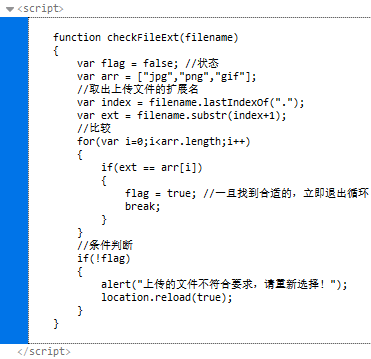
我们看一下这个JS脚本:
function checkFileExt(filename)
{
var flag = false; //状态
var arr = [“jpg”,”png”,”gif”];
//取出上传文件的扩展名
var index = filename.lastIndexOf(“.”);
var ext = filename.substr(index+1);
//比较
for(var i=0;i<arr.length;i++)
{
if(ext == arr[i])
{
flag = true; //一旦找到合适的,立即退出循环
break;
}
}
//条件判断
if(!flag)
{
alert(“上传的文件不符合要求,请重新选择!”);
location.reload(true);
}
}
可以看到,JS脚本对上传文件的后缀进行检测,只可以上传jpg,png,gif三种格式。
我们这里可以直接在脚本中,增加一个后缀php,然后再上传php文件就可以了!!!
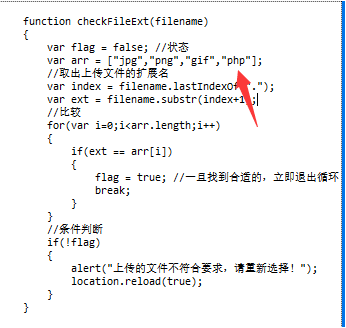
不要管提示,直接上传就好:
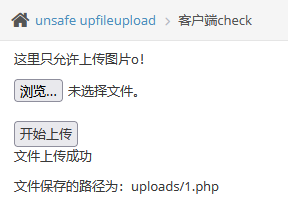
接着,就可以使用蚁剑,进行连接了!!!!
http://localhost/pikachu/vul/unsafeupload/uploads/1.php
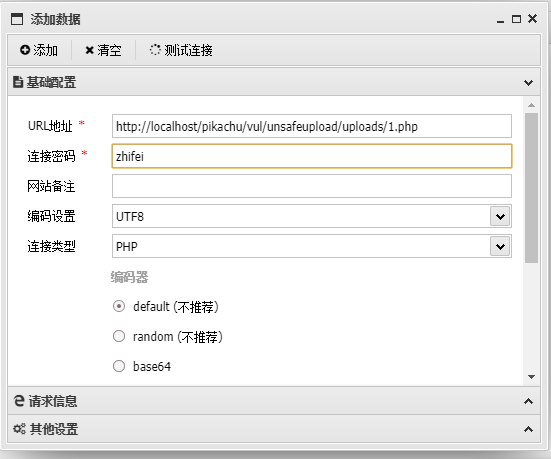
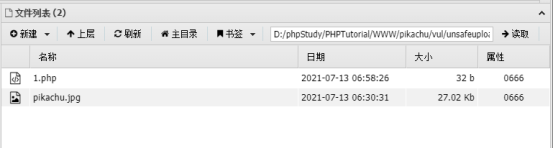
成功!!!
来源:freebuf.com 2021-07-27 08:28:25 by: 知非知非知非