从一个edusrc证书站逻辑漏洞到批量刷分 – 作者:dadachd

152次阅读
没有评论

在这里首先感谢月球师傅的指导;以下漏洞均已上报edusrc漏洞提交平台。

先通过弱口令进入学校内部

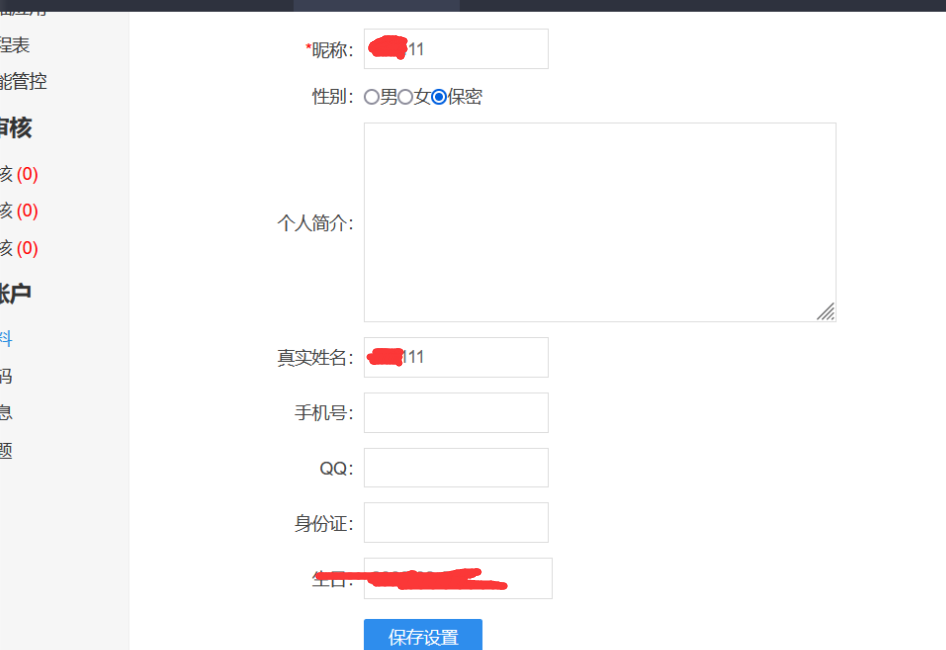
再注册一个普通用户账户

从一个edusrc证书站逻辑漏洞到批量刷分 - 作者:dadachd从一个edusrc证书站逻辑漏洞到批量刷分 - 作者:dadachd点击保存设置

从一个edusrc证书站逻辑漏洞到批量刷分 - 作者:dadachd

抓包将用户名修改成admin

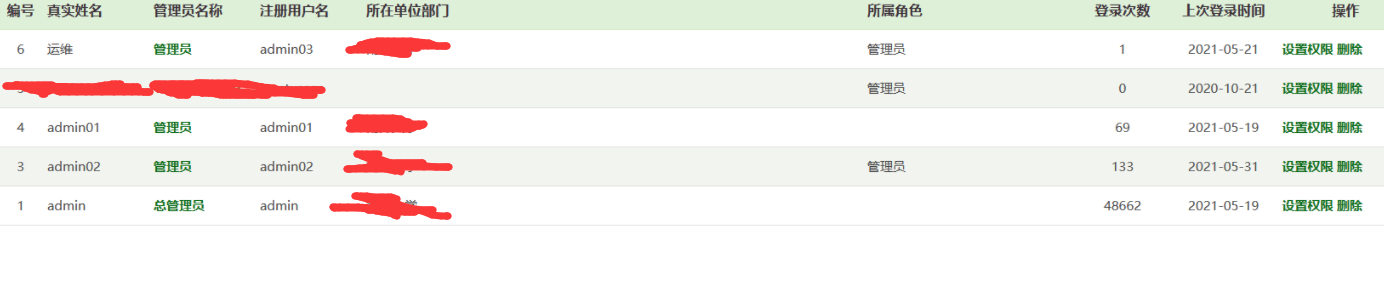
再按原来路径返回改网站,发现已经是admin,拥有管理员权限了

从一个edusrc证书站逻辑漏洞到批量刷分 - 作者:dadachd从一个edusrc证书站逻辑漏洞到批量刷分 - 作者:dadachd之后月球师傅提醒可以用该思路去找其他相同网站

正好有个fofa会员,就利用fofa去寻找相同站点

从一个edusrc证书站逻辑漏洞到批量刷分 - 作者:dadachd

以上所述漏洞均已提交edusrc漏洞提交平台

最后再次感谢月球师傅的指导

来源:freebuf.com 2021-06-21 16:36:59 by: dadachd

正文完
 0
评论(没有评论)