
目录
【恶意软件威胁情报】
研究人员发现传播Teabot和Flubot银行木马的恶意活动
DarkSide勒索软件变体针对VMware EXSI系统进行加密
Necro僵尸网络新增漏洞利用和Tezos挖矿功能
研究人员发布Facefish Rootkit分析报告
研究人员发现新型勒索软件Epsilon Red
利用谷歌PPC广告传播多个窃密程序的恶意活动
【热点事件威胁情报】
美国士兵使用抽认卡APP时意外泄露核武器信息
印度1.3亿条进出口数据记录在暗网中遭到泄露
【食品行业威胁情报】
全球最大肉制品公司JBS Foods遭到大规模网络攻击
【政府行业威胁情报】
瑞典卫生局为防止黑客攻击决定暂时关闭SmiNet数据库
【高级威胁情报】
TeamTN.T黑客组织以Kubernetes为目标攻击了近50000个IP
Kimsuky组织使用 AppleSeed 后门攻击韩国政府
APT28组织使用新型SkinnyBoy恶意软件攻击政府机构
Lazarus近期针对军工等行业的定向攻击活动分析
【恶意软件威胁情报】
研究人员发现传播Teabot和Flubot银行木马的恶意活动
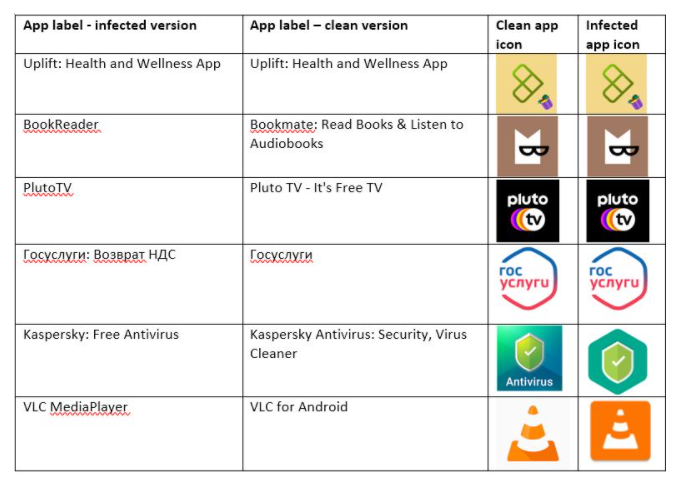
近日,研究人员发现在Android设备上传播TeaBot和Flubot银行木马的恶意活动。TeaBot和Flubot银行木马是研究人员在2021年初发现的银行木马家族,主要功能是通过窃取用户凭证信息,从而访问和窃取敏感信息,包括密码、网上银行细节和其他个人信息等。Teabot主要攻击对象为西班牙、意大利和荷兰等国家。FluBot 的影响范围扩展到许多其他国家,包括匈牙利、日本、爱尔兰、希腊、阿根廷、奥地利、法国等。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2032
DarkSide勒索软件变体针对VMware EXSI系统进行加密
研究人员发布了DarkSide勒索软件的Linux系统变体的分析。DarkSide勒索软件是从2020年8月出现,并以(RAAS)勒索即服务的商业模式进行运作,此勒索病毒不仅可以部署基于Windows的勒索病毒,而且还可以部署ELF二进制文件版本,用来攻击Linux计算机上的数据。与Windows勒索病毒版本不同的是,DarkSide勒索病毒Linux版本专门针对VMware EXSI虚拟机文件进行加密。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2037
Necro僵尸网络新增漏洞利用和Tezos挖矿功能
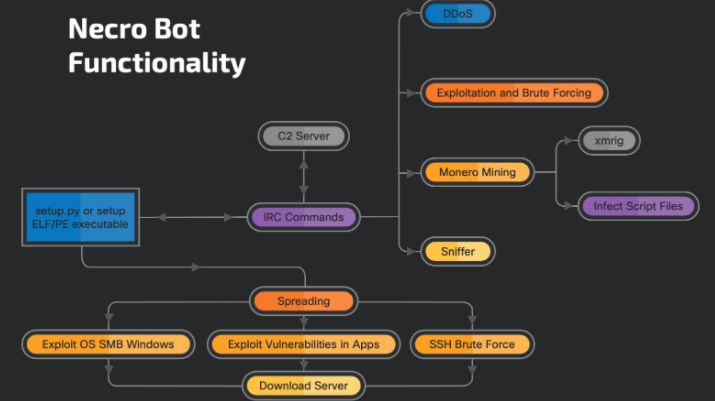
近日,研究人员发现一个名为Necro的僵尸网络恶意软件进行了新的升级,提高了其逃避检测和感染系统的能力。 Necro是一个使用Python编写的botnet家族,包含针对 10 多个不同 Web 应用程序和 SMB 协议的漏洞利用。该僵尸在年初发现,但最新活动显示该僵尸程序发生了许多变化,包括添加了用于传播的新漏洞以及增加了Tezos挖矿功能。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2040
研究人员发布Facefish Rootkit分析报告
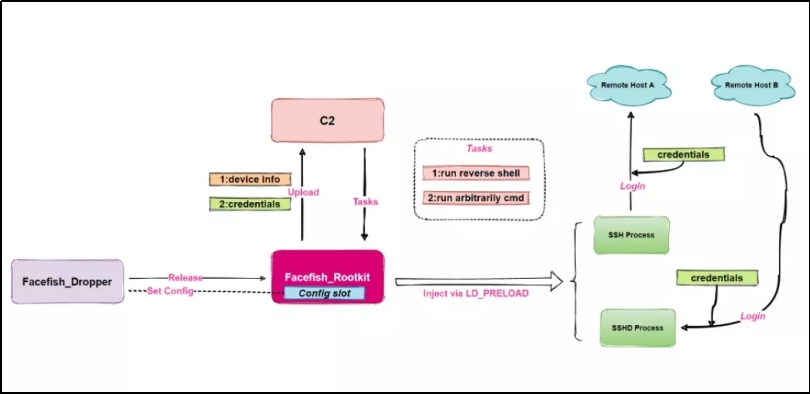
研究人员发布了名为Facefish的新后门的详细信息,攻击者可以使用Facefish来窃取登录凭据并在 Linux 系统上执行任意命令。Facefish由Dropper和Rootkit两部分组成,其主要功能由Rootkit模块决定,该模块在Ring3层工作,使用LD_PRELOAD功能加载,通过hook ssh/sshd程序相关功能来窃取用户登录凭据,还支持一些后门功能。因此,Facefish可以被描述为Linux平台的后门。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2023
研究人员发现新型勒索软件Epsilon Red
研究人员在调查针对美国某酒店的攻击活动时,发现了一种名为“Epsilon Red”的新勒索软件。Epsilon Red用Go编程语言编写,有一组独特的PowerShell脚本,每个脚本都有特定功能,如终止安全工具、删除副本、窃取安全帐户管理器(SAM)文件等。根据攻击者提供的加密货币地址,似乎有一名受害者在5月15日支付了4.29比特币的赎金(当天价值约为21万美元)。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2021
利用谷歌PPC广告传播多个窃密程序的恶意活动
近日,研究人员分析了几个窃密软件的攻击链,包括Redline、Taurus和Mini-Redline,这些攻击链都是从谷歌付费(PPC)广告开始的,点击这些广告会导致下载打包为ISO映像的恶意软件包。ISO映像的大小大于100MB,这使得映像可以避开一些针对吞吐量和大小进行优化的扫描解决方案。下载ISO映像会生成经过数字签名和合法验证的可执行文件。
攻击者会使用签名的合法证书来设置网站,并可能会支付费用以将他们设置的恶意网站作为热门搜索结果显示出来,误导受害者访问网站。因此,企业和个人需要保持高度警惕,防止下载恶意窃密软件。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2041
【热点事件威胁情报】
美国士兵使用抽认卡APP时意外泄露核武器信息
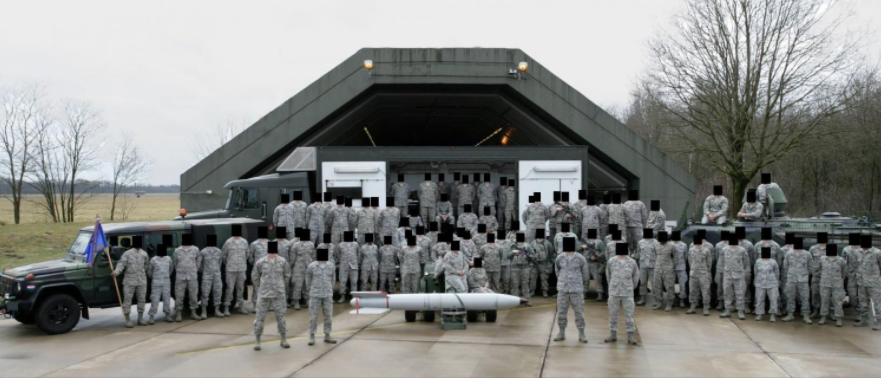
近日,研究人员发现驻扎在欧洲的美国士兵在使用抽认卡APP时,不小心暴露了有关美国核武器库存的信息。士兵们使用诸如Chegg、Cram、Quizlet等学习类的app创建了抽认卡,并在这些卡片中存储了美国核武器在欧洲基地中的可能所在、秘密代号、密码,以及其他安全相关的详细信息。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2022
印度1.3亿条进出口数据记录在暗网中遭到泄露
2021年4月29日,一名黑客在网络犯罪论坛上发帖,声称拥有1.3亿条印度海关数据记录。该黑客在论坛上非常活跃,出售各种直接影响各个国家的数据集。研究人员发现泄露的数据包括港口名称、进出口日期、进口商名称、进口商地址、供应商名称、供应商地址、发.票详细信息、定价信息、汇率和进出口商代码。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2025
【食品行业威胁情报】
全球最大肉制品公司JBS Foods遭到大规模网络攻击
JBS Foods是澳大利亚一家领先的食品公司,是全球最大的牛肉和家禽生产商和第二大猪肉生产商,业务遍及美国、澳大利亚、加拿大、英国等。
网络攻击使JBS Foods暂停运作,引发了对国内和国际市场供应的担忧。此次攻击影响了JBS Foods在澳大利亚以及美国、加拿大和其他国家的设施。遭到攻击后,澳大利亚所有JBS肉类工厂于周一停止了牛羊肉的生产,该公司目前正在努力恢复其系统。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2027
【政府行业威胁情报】
瑞典卫生局为防止黑客攻击决定暂时关闭SmiNet数据库
瑞典公共卫生局的传染病数据库SmiNet曾数次遭到黑客攻击,5月27日,当局表示将暂时关闭该数据库。SmiNet也被用来存储COVID-19感染统计数据的电子报告,该网站已关闭,并计划于6月3日晚上重新上线。最近,欧洲医疗保健行业接连遭到攻击,两周前,爱尔兰卫生部 (DoH)和公共医疗保健系统HSE也曾遭到Conti勒索软件攻击。目前,公共卫生局的相关人员已经向瑞典警方和瑞典隐私保护局报告了此次事件。尽管目前没有迹象表明数据库中的信息被删除,但该机构仍在调查这起事件,并寻找(并修复)任何安全漏洞。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2030
【高级威胁情报】
TeamTN.T黑客组织以Kubernetes为目标攻击了近50000个IP
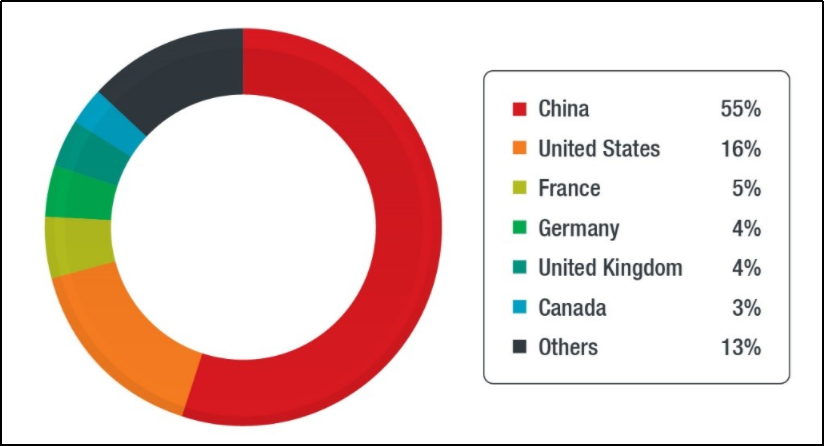
近日,研究人员发现,TeamTN.T黑客组织以Kubernetes集群为目标,攻击了近50000个IP,且大部分IP来自中国和美国。Kubernetes是Google开源的一个容器编排引擎,它支持自动化部署、大规模可伸缩、应用容器化管理。
研究人员发现大多数被攻击的IP来自中国和美国,从ISP(互联网服务提供商)列表中可以看出,中国和美国的提供商是最热门的。这些数字反映出,美国和中国运营的集群可能比许多其他国家要多得多。
目前,TeamTN.T仍在扩大其攻击范围(尤其是在云环境中),也许还在更新其基础架构,因此Kubernetes 用户面临巨大的潜在威胁。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2019
Kimsuky组织使用 AppleSeed 后门攻击韩国政府
近日,研究人员分析了Kimsuky APT用于攻击韩国外交部的AppleSeed 后门。Kimsuky APT(也称为 Thallium、Black Banshee 和 Velvet Chollima)是来自朝鲜的威胁组织,自2012年以来一直在活跃地开展网络间谍活动,主要针对的目标为韩国政府。除了针对政府之外,该组织还针对韩国的大学和公司,包括首尔国立大学和大新金融安全公司以及 KISA。
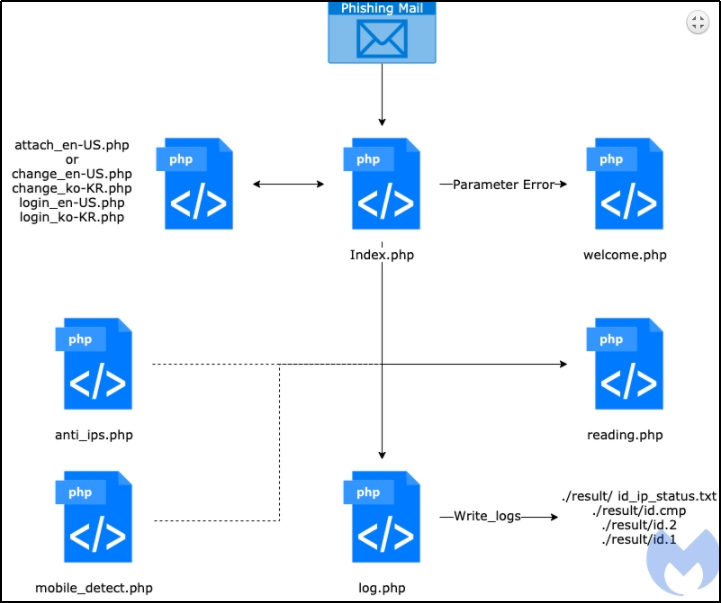
Kimsuky建立网络钓鱼基础设施来模仿知名网站,收集电子邮件地址,然后发送鱼叉式网络钓鱼电子邮件。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2029
APT28组织使用新型SkinnyBoy恶意软件攻击政府机构
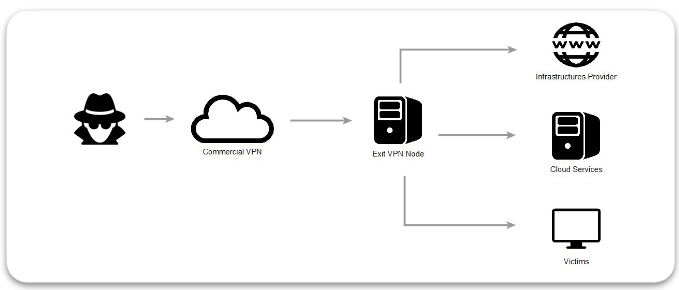
研究人员发现了一种名为 SkinnyBoy 的新恶意软件,SkinnyBoy的功能是窃取受感染系统的信息, 并从C2 服务器检索下一个有效负载。俄罗斯黑客组织 APT28 在针对军事和政府机构发起的鱼叉式网络钓鱼活动中使用了 SkinnyBoy,攻击的主要目标为外交部、大使馆、国防工业和军事 。研究人员表示,APT28 可能在 3 月初就发起了这项网络钓鱼活动,多名受害者集中在欧盟,该活动也可能影响了美国的组织。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2039
Lazarus近期针对军工等行业的定向攻击活动分析
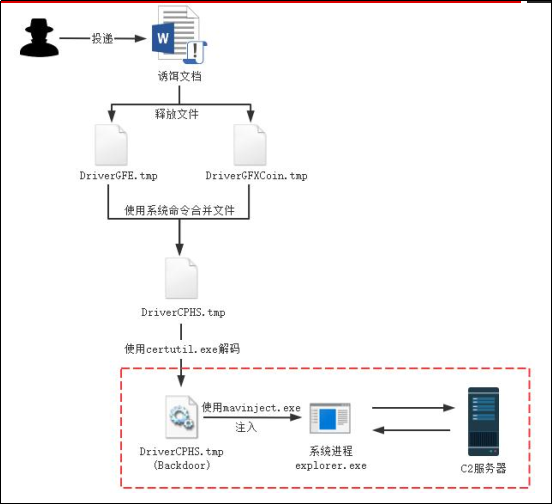
近期,研究人员监测到Lazarus组织针对国防军工行业的攻击活动,结合以往该组织针对军工行业的攻击活动, 攻击者在此次攻击活动中冒充德国军工企业“莱茵金属”公司,以“工作要求”为主题向目标投递带有恶意宏的诱饵文档。 诱饵文档中的恶意宏利用多阶段组件来执行恶意行为,最终加载执行远控模块,实现对目标主机的远程控制。 结合该组织以往攻击活动样本分析,从执行流程上看具有高度相似性,但细节有一定程度变化,表明攻击者在持续开发并优化其攻击组件。
参考链接:https://ti.dbappsecurity.com.cn/informationDetail/2033
安恒威胁情报中心介绍
安恒威胁情报中心基于十余年的网络安全特征、SaaS防护、攻防研究的数据积累以及商业情报、开源情报、自研情报的海量威胁信息,结合云和大数据技术形成了高覆盖率、高精确性、上下文丰富的威胁情报知识库。安恒威胁情报中心在提升十多种安全产品能力的同时,首推了一体化威胁情报中心方案:具备情报生产、威胁检测、情报分析、情报订阅、情报资讯、朔源分析等能力。帮助用户构建以“威胁情报”为驱动力的智能安全平台,实现关联分析、主动防御、风险降噪、应急响应等应用价值。
来源:freebuf.com 2021-06-08 10:25:35 by: 安恒威胁情报中心