
网络攻击内存化和网络犯罪的隐遁化,使部分关键数字证据只存在于物理内存或暂存于页面交换文件中,这使得传统的基于文件系统的计算机取证不能有效应对。内存取证通过全面获取内存数据、详尽的内存数据分析,并在此基础上提取与网络攻击或网络犯罪相关的数字证据,在网络应急响应和网络犯罪调查中发挥着不可替代的作用。
Dumpit和Volatility是两款内存取证工具,今天将分享利用这两款工具的内存取证的方法,结合CTF内存取证题来做详解。欢迎各路高手一同切磋讨论。
一、保存内存数据
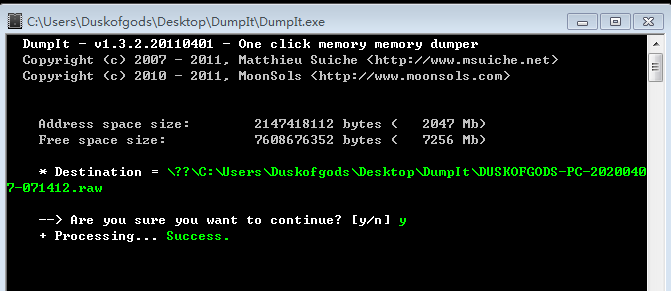
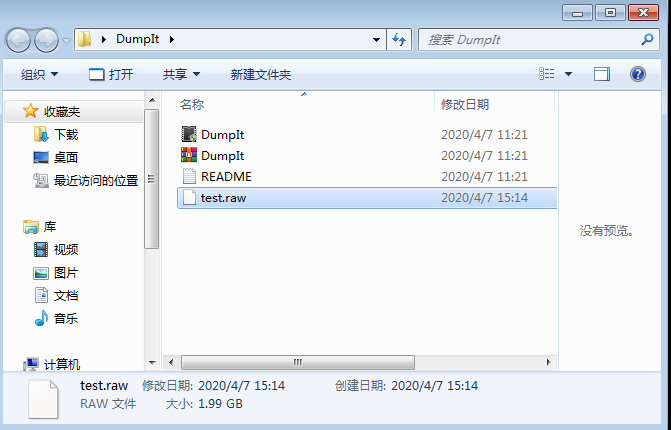
使用dumpit.exe输入y,可将当前PC机的内存情况保存为raw文件。将该raw文件名更改为test.raw。
二、内存数据分析
1、将test.raw放入volatility文件夹中,使用volatility查看当时保存内存状态,在cmd下使用命令:
Volatility.exe -f test.raw imageinfo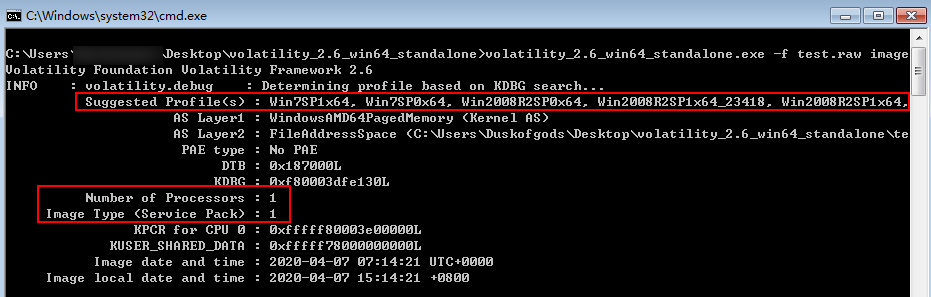
在Suggested Profile(s)处给出了几个建议性的profile。
下边还提供了CPU时间等详细信息。
2、查看当时运行的进程,以及对应进程的详细状态信息。在cmd下使用命令:
Volatility.exe -f test.raw --profile=Win7SP1x64 pslist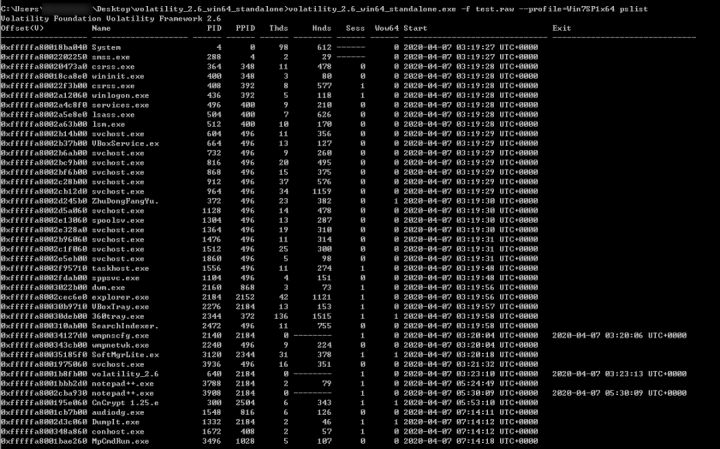
命令中,–profile项中选择提供可选择的Suggested Profile,此处选择WIN7SP1x64
当然,此处也可以使用Volatility.exe -f test.raw –profile=Win7SP1x64 pstree
用pstree的方式查看进程。
3、查看当时缓存在内存中的注册表情况。在cmd下使用命令:
Volatility.exe -f test.raw --profile=Win7SP1x64 hivelist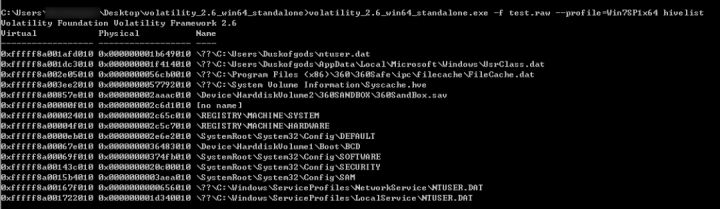
其中需要注意Virtual地址,其它操作需要经常使用到虚拟地址。
4、如果有想要打印出来的注册表中的数据,可以使用命令:
Volatility.exe -f test.raw --profile=Win7SP1x64 hivedump -o 注册表对应虚拟地址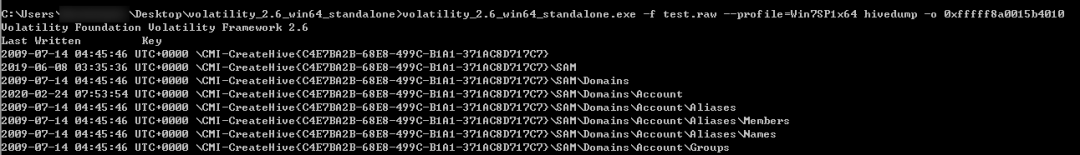
此处选择使用注册表SAM所对应的虚拟地址,查看注册表SAM下的注册表数据。
5、查看SAM中有哪些用户,可以使用命令:
Volatility.exe -f test.raw --profile=Win7SP1x64 printkey -K “对应注册表文件地址”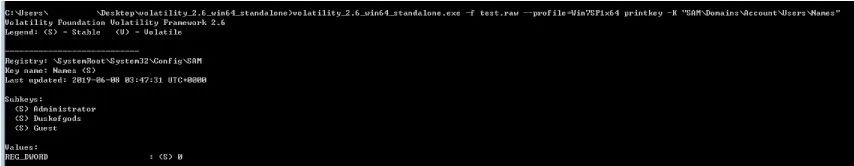
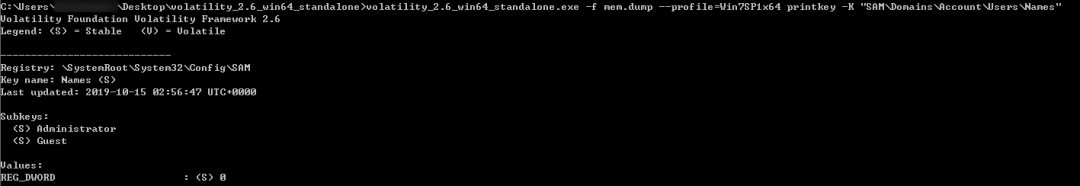
此处选择使用SAM\Domains\Account\Users\Names注册表地址。查看存在的相应用户。
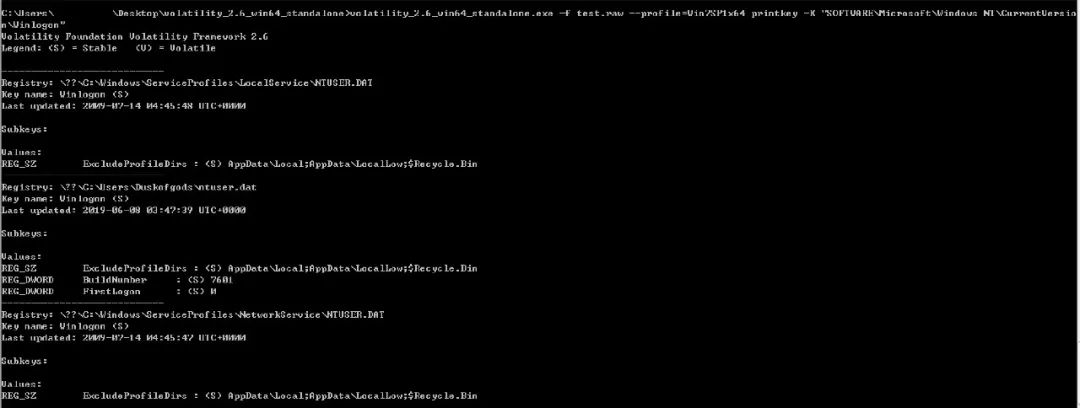
此处选择使用SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon注册表地址,查看最后进行了修改的用户的时间等信息。
6、查看当时正在运行的程序,运行过的次数,最后一次运行的时间等信息。可以使用命令:
Volatility -f test.raw --profile=Win7SP1x64 userassist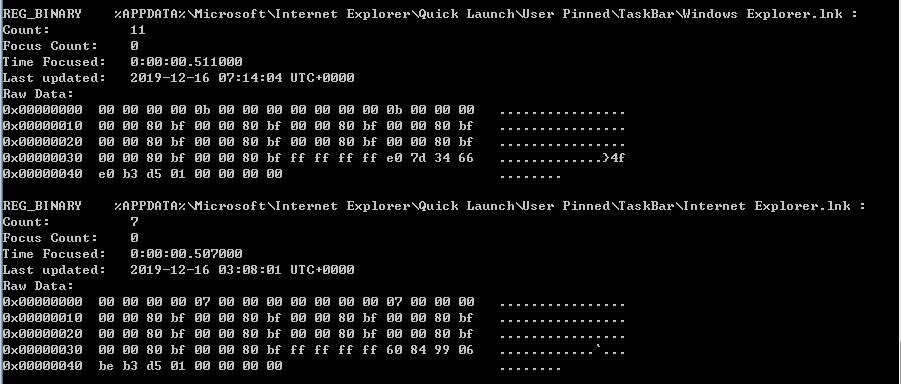
7、使用memdump插件可以将当时内存中的某个进程数据提取出来,以bmp格式进行保存,可以使用命令:
Volatility -f test.raw --profile=Win7SP1x64 memdump -p 1608 -D win7/-p 指定的进程ID
-D dump出的文件保存在哪个目录下。
此处使用1332 dumpit.exe的pid

可以使用strings工具将其字符串打印出来。
8、使用cmdscan插件可以将当时内存中的cmd使用情况提取出来,使用命令:
Volatility -f test.raw --profile=Win7SP1x64 cmdscan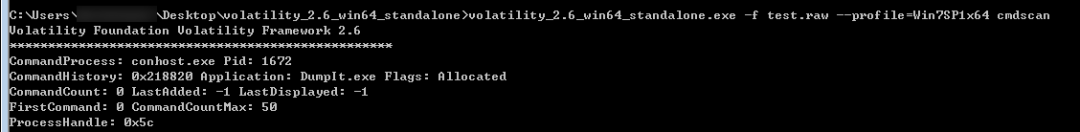
9、使用netscan插件可以将当时的网络连接状态提取出来,使用命令:
Volatility -f test.raw --profile=Win7SP1x64 netscan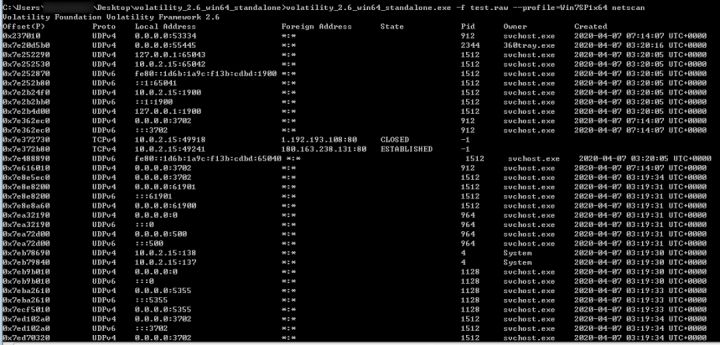
10、使用iehistory插件可以查看当时的IE浏览器使用情况,使用命令:
Volatility -f test.raw --profile=Win7SP1x64 iehistory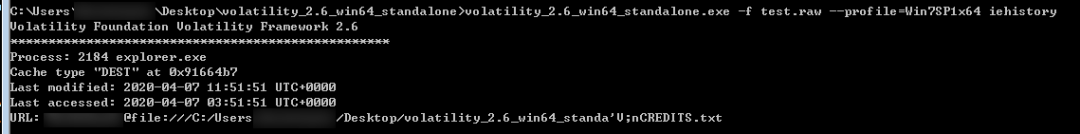
11、使用hashdump将内存中的系统密码dump出来,使用命令:
Volatility -f test.raw --profile=Win7SP1x64 hashdump -y (注册表system的virtual地址) -s (SAM的virtual地址)
12、使用timeliner插件从多个位置来搜集系统的活动信息,使用命令:
Volatility -f test.raw --profile=Win7SP1x64 timeliner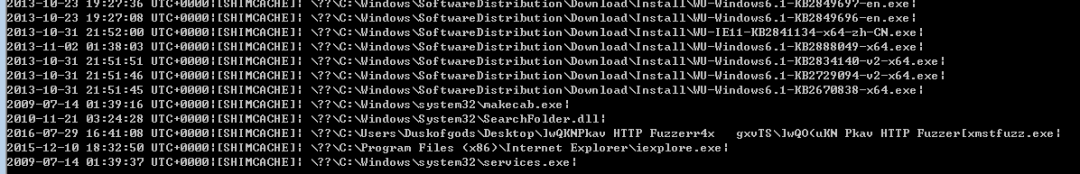
三、内存取证CTF实战案例
1、先对dmp数据进行基本分析,查看当时内存属于什么系统和版本。
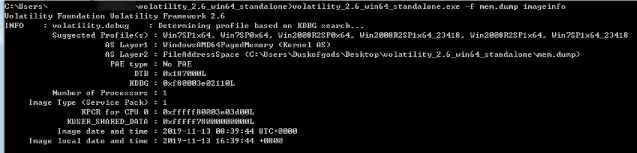
2、使用pstree查看当时运行的进程。
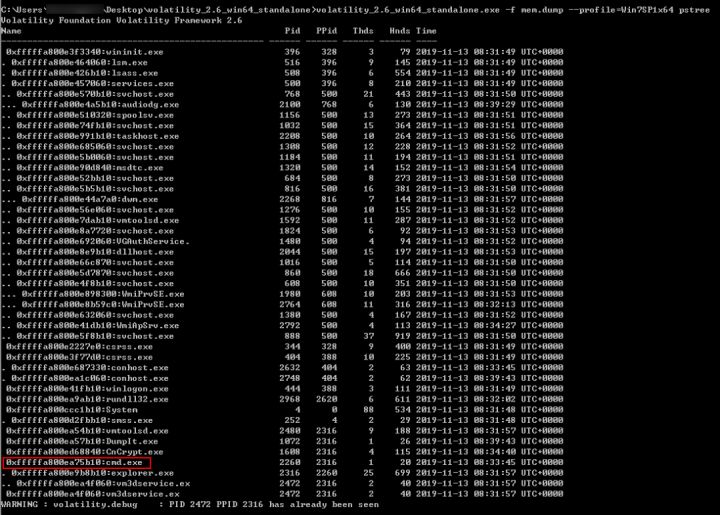
这里发现有运行cmd.exe,使用cmdscan插件去查看当时cmd运行的命令。
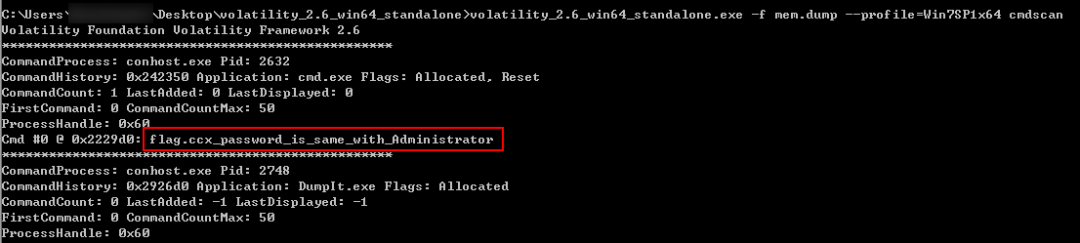
然后看到里边存有flag相关的信息,得到flag.ccx的password与Administrator的password一样。
3、去搜索一下flag.ccx文件,使用filescan插件查询后生成一个mem.txt文件。

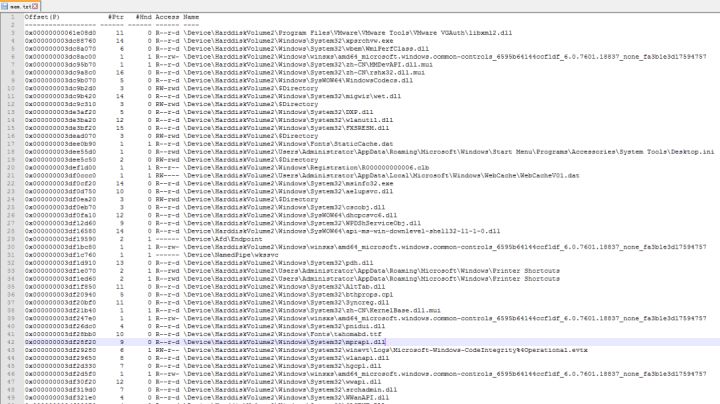
检索以下带flag的字段。
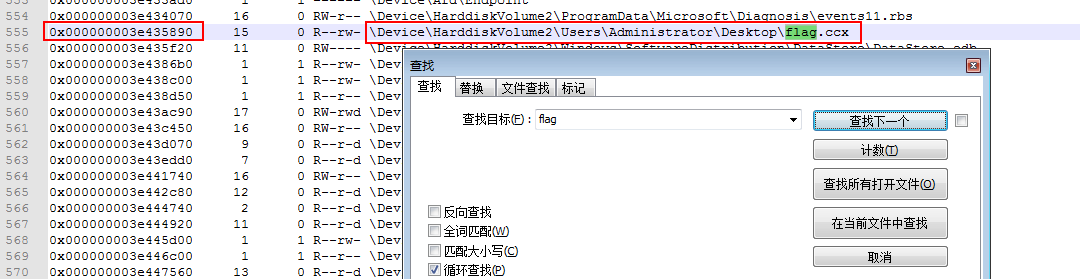
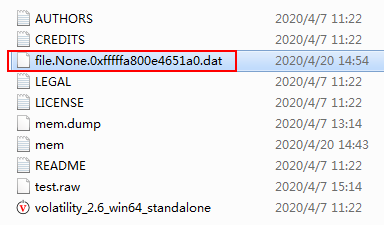
4、使用dump命令将flag.ccx文件dump下来。

查询SAM表用户。
列出system与SAM的内存地址。
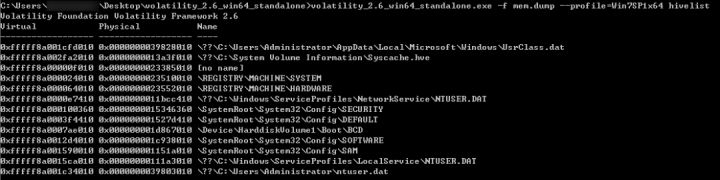
7、使用hashdump将Administrator的密码hash dump下来。

根据得到的Administrator的hash去解密cmd5,以获取密码。
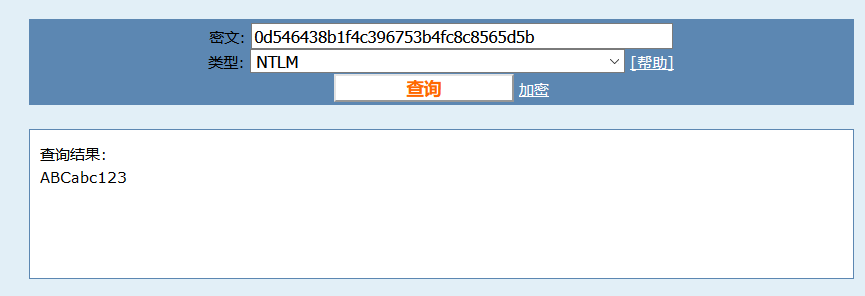
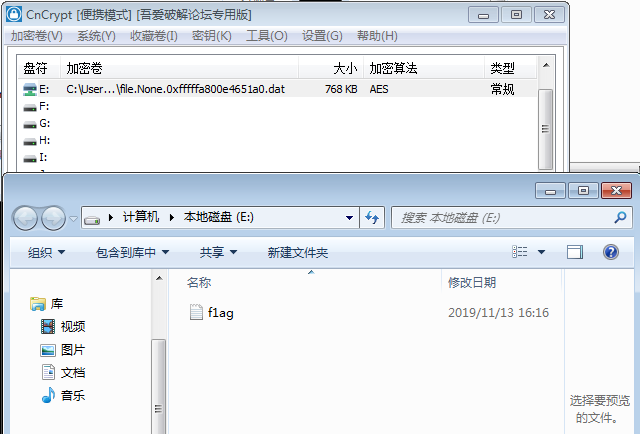
8、从进程表中看见有进程CnCrypt,猜测使用CnCrypt进行加密的,使用CnCrypt挂载文件进行解密。
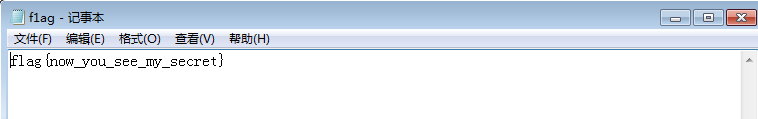
得到flag。
来源:freebuf.com 2021-05-25 14:41:54 by: 华云安huaun