图15. 攻击者使用的C2服务器
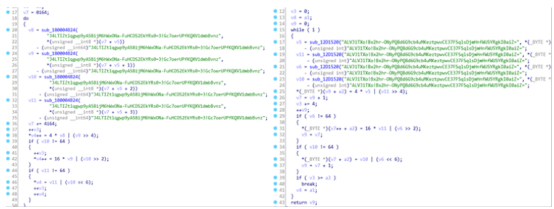
经过与该组织以往的攻击样本对比,发现此次攻击者在此次攻击活动中基本延续了以往的攻击手法,例如基本一致的字符串解密函数(左边为以往攻击活动,右边为本次攻击活动)。
图16. 字符串解密函数对比
以及Downloader模块中如出一辙的执行流程。
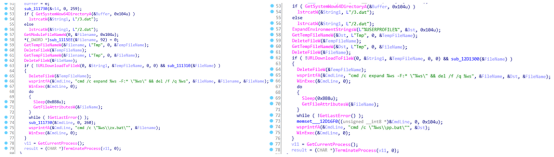
图17. 执行流程对比
由此,我们判断此次攻击活动为Konni APT组织以往攻击活动的延续,其一直在对俄罗斯相关组织机构进行有针对性的攻击活动,并且在最近的攻击活动中复用了以往的攻击手法。
Konni组织惯用朝鲜相关热点话题为诱饵进行攻击活动,利用社会工程学技术针对特定组织机构实施各种APT攻击,且极具针对性,微步情报局将持续跟踪并分析该组织动向。
dragon-pig.onlinewebshop.net
little-dragon.mypressonline.com
baboivan.scienceontheweb.net
879b5fca0f4e3d1769e37e738f3b89ba6de81d0f5f34b8bba6267f905b85318a
b89e79ee9c4834177cbabba9b265910a6a55c7defd2863cc1699753dbfa342b8
ComSysApp
%windir%\System32\mssvps.dll
%windir%\System32\mssvps.ini
|
策略 |
ID |
技术名称 |
|
初始访问 |
T1566.001 |
鱼叉式附件 |
|
执行 |
T1059.003 T1059.007 T1569.002 T1204.002 |
命令和脚本解释器:cmd命令 命令和脚本解释器:JavaScript/Jscript 系统服务:服务执行 用户执行:恶意文档 |
|
持久化 |
T1543.003 |
创建或修改系统过程:创建系统服务 |
|
防御逃避 |
T1055.001 T1140 T1027.001 T1202 |
进程注入:动态链接库注入 解码文件或信息 混淆的文件或信息:二进制填充 间接命令执行 |
|
发现 |
T1082 T1033 |
系统信息发现 系统网络连接发现 |
|
命令和控制 |
T1071.001 T1132.002 T1573.001 |
应用层协议:web协议 数据编码:非标准编码 加密通道:对称密码学 |
|
渗出 |
T1041 |
通过C2通道进行渗透 |
https://blog.alyac.co.kr/2474
https://www.freebuf.com/articles/system/243998.html
来源:freebuf.com 2021-05-21 10:49:36 by: Threatbook