
距离我们发上一篇科普勒索软件的文章不到1小时,又一个重磅消息来袭。又有一个国家的重要机构中了勒索病毒——爱尔兰卫生署(Health Service Eexecutive),发生时间是5月14日4:30分。赎金飙升到2000万美金。
啧啧啧,种植勒索软件是黑客最好的生意,这句话一点都没有毛病。上次是Darkside黑客组织勒索美国Colonial管道公司。这次换成了一个叫Conti黑客组织。他们将爱尔兰卫生署(HSE)的700G的医疗文件进行了加密,涉及了所有核心业务系统。爱尔兰卫生署(HSE)没有办法,被迫关闭所有IT设施,以防止攻击进一步扩散。我们上一篇文章支付500万美元,为什么连FBI都无法解开美国Colonial管道公司的勒索软件密码?已经分析过,凡是中了勒索软件病毒,是无解的。要么就是交赎金;要么死撑,重新格式化系统,然后从备份数据中恢复原来的数据。这次就不交赎金,死撑,可以吗?爱尔兰总理Micheál Martin 就是打算不交赎金,死撑。 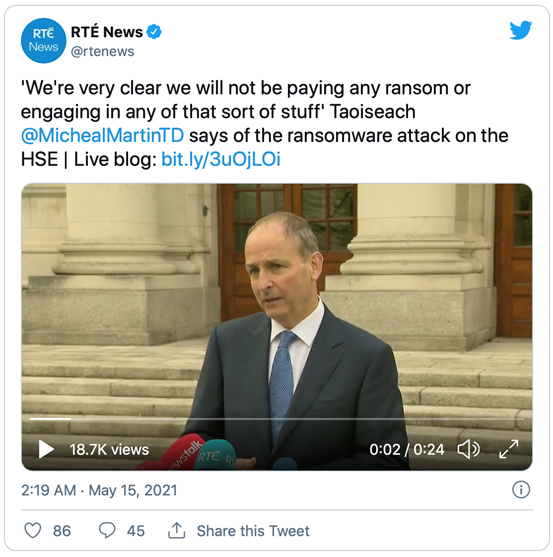 不肯付赎金的总理但是这次攻击的是卫生系统。即使不交赎金,有备份数据,但是黑客们很有可能将这些患者的医疗信息公布于网络中,甚至拿到暗网交易。现今谁都知道,个人数据就是金子。这对于患者来说,是巨大的打击,个人隐私完全暴露在互联网中。依据媒体曝光的图片中,可以看到:该团伙声称已经进入HSE系统两周了,从HSE窃取了700Gb的未加密文件,包括患者和员工信息、合同、财务报表和工资明细等隐私数据。
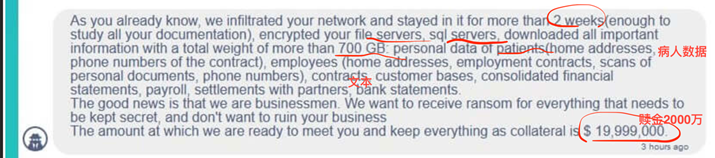 2000万赎金要求的对话截图HSE第一次收到警报信息是在5月14日4:30分,当医院员工进入电脑时,看到了以下信息:“你所有的文件目前都被Conti勒索软件加密了。如果你试图使用任何其他恢复软件–文件可能会被损坏或丢失。为了确保我们真的可以恢复数据——我们提供给你解密样本。你可以联系我们以获取更多信息……”汗~~~一群有职业道德的专业黑客,不做假。然后黑客还威胁说:”你应该注意!以防万一,如果你想无视我们。我们已经下载了你的数据,并准备在你不回应的情况下将其发布在暗网上。因此,如果你尽快联系我们,对双方都有好处。”
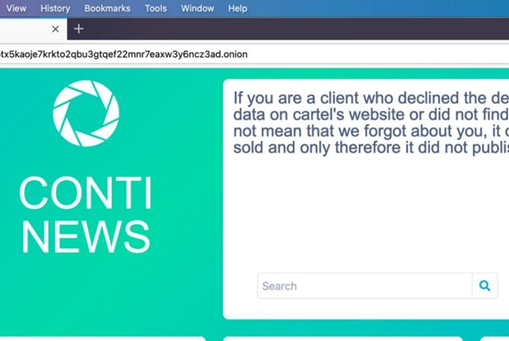 中毒后跳出的警报信息
投钱做网络空间安全很重要
我们来看一组被曝光的安全投入数据:1、HSE许多计算机运行是20年前的软件。2、超过60%的系统仍在使用Windows 7。而这些软件微软早已不提供漏洞补丁升级服务了。3、HSE每年在安全方面的支出仅为200万欧元,但HSE年度预算为206亿欧元,占比仅仅0.97%。4、一般我们业界内统计过,安全投入最低应该是IT投入的2%。HSE至少应该每年投入3,600万欧元。
结论:这种比例级别的安全投入只能等同于——爱尔兰卫生署是一个没有人看守的金矿。
麟学堂课代表横空出世了!
课代表把在麟学堂中掌握的网络安全空间安全知识和技能,用来分析各种安全热点和问题,带领小伙伴们成为安全领域的牛人!
想学习更多的网络空间安全知识,赶快加入我们的学习群吧 。添加助理Lily微信,拉你入群,每周还有答题抢红包活动哦!
相关文章推荐
课代表|支付500万美元,为什么连FBI都无法解开美国Colonial管道公司的勒索软件密码?
合作及课程咨询请联系 Lily 麟学堂助理,添加微信,拉你入群。
联系手机:13916187540 微信同手机号:(请扫二维码)
更多精彩原创文章,请持续关注麟学堂公众号。 B站“麟学堂-张妤”有专门针对性视频讲解及历次干货分享活动,欢迎关注。
来源:freebuf.com 2021-05-19 14:02:54 by: monicazhang