
说在前面
前面写过一篇文章,是这篇:系统漏洞的利用与防范。这里我觉得其中的防范还有待补充,这里咱就再来谈谈。
漏洞修复——端口封禁
端口封禁是漏洞修复的临时解决办法。漏洞能被利用,是因为漏洞所在服务依赖端口开放访问,如果将端口封禁,那么漏洞便无法成功利用。
如:ms17-010漏洞所在服务是文件共享服务smb,依赖端口为135,139,445。 ms12-020漏洞所在服务是远程桌面服务RDP,依赖端口为3389。
封禁端口的方法
在组策略中创建IP安全策略
下面我以封禁135端口为例,来讲讲如何封禁端口:
windows 高危端口加固实践——封禁135端口对外开放
1、运行gpedit.msc进入组策略配置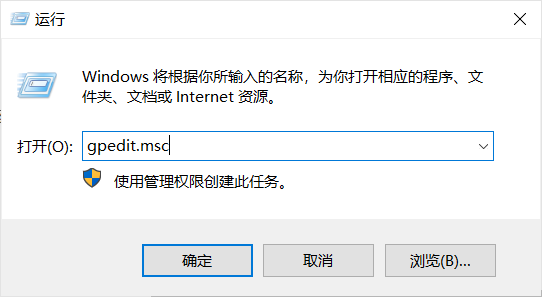
2、依次点击进入计算机配置->Windows设置->安全设置->IP安全策略
3、在空白处右键,点击”创建IP安全策略”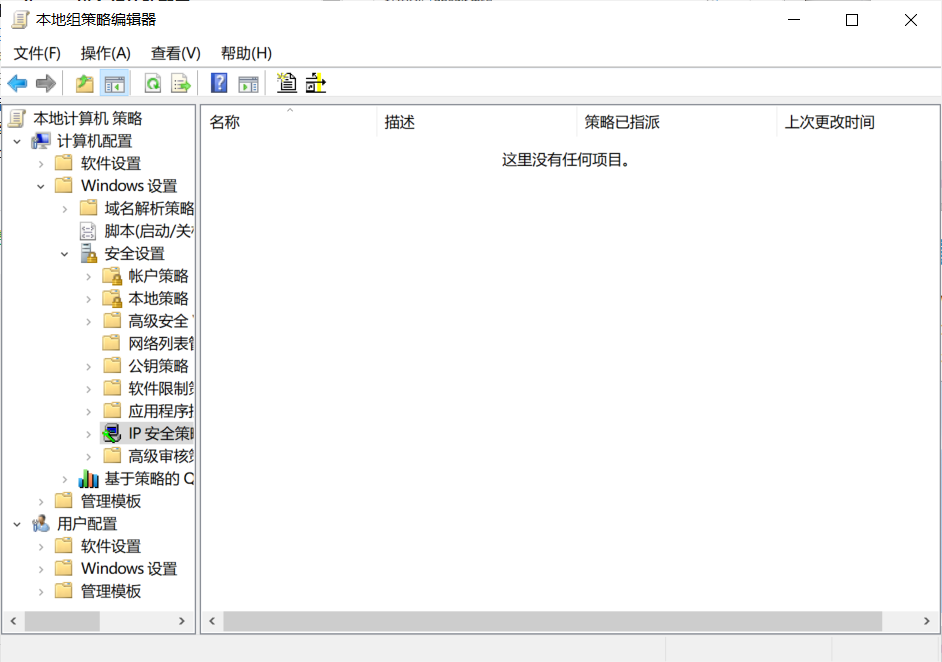
4、进入IP安全策略设置向导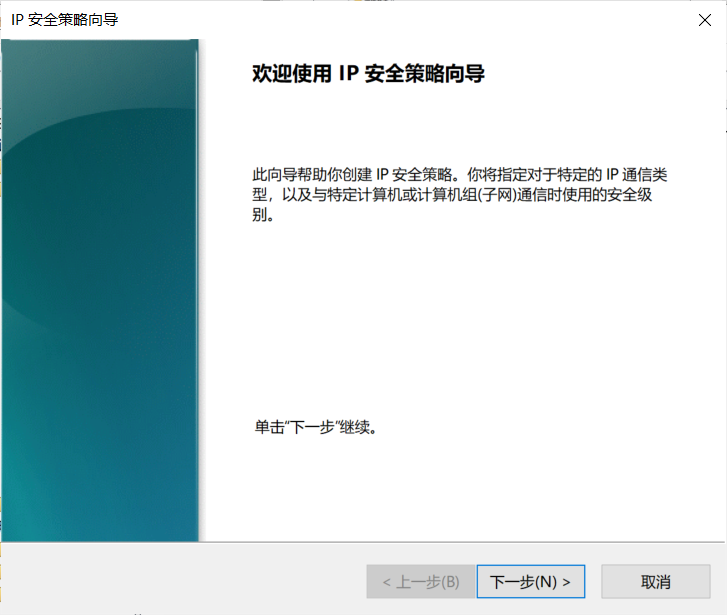
5、设置IP安全策略名称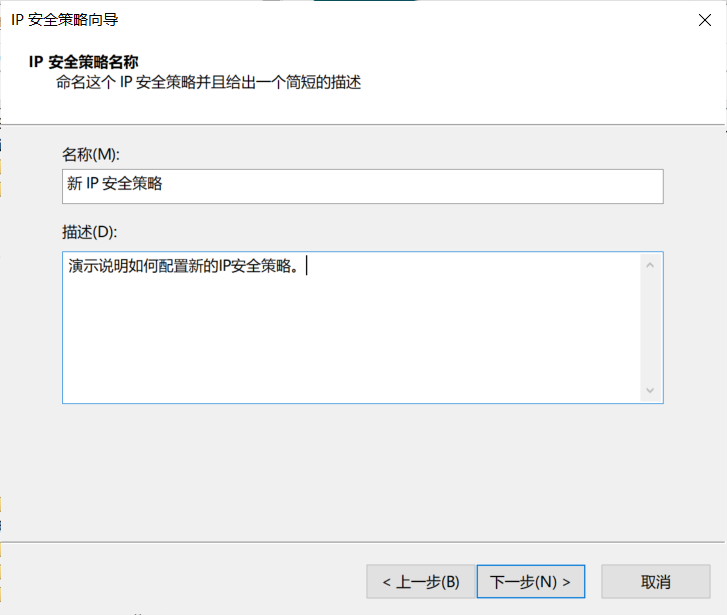
6、去除“激活默认响应规则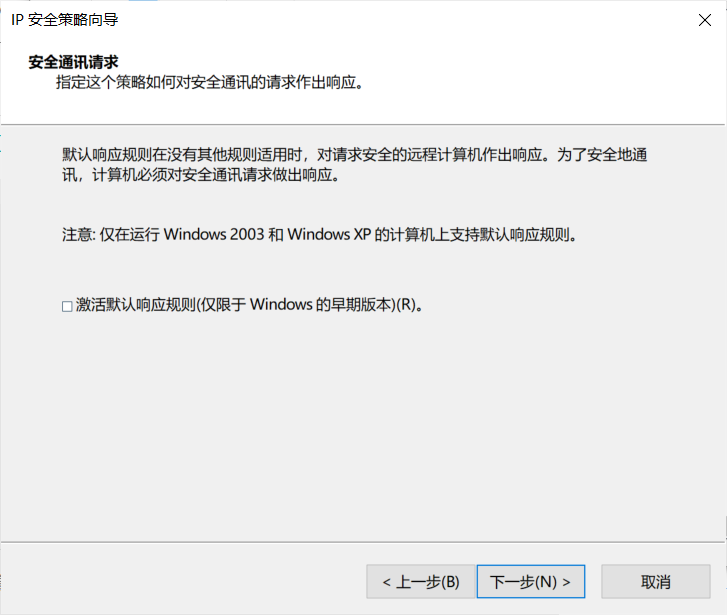
7、点击完成,并进入编辑属性。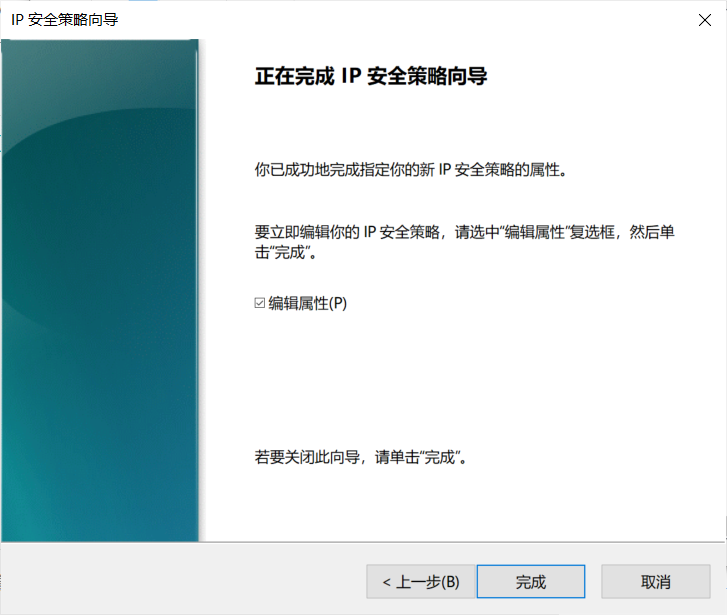
8、去除“使用添加向导”复选框,点击“添加”进入IP筛选列表配置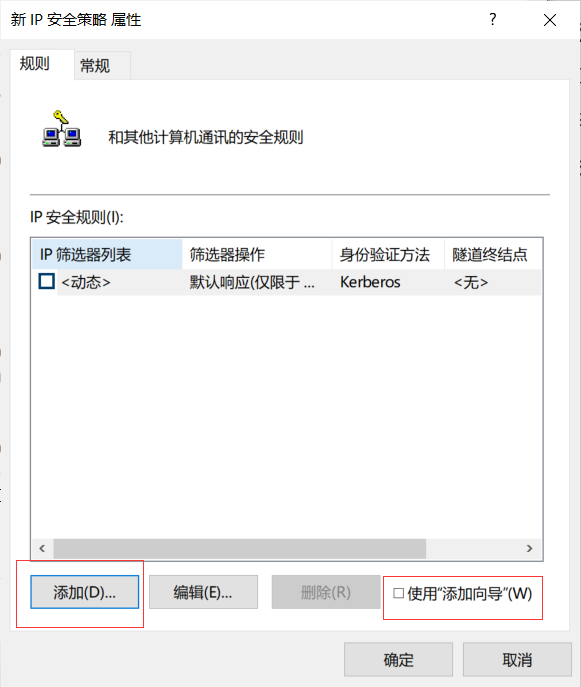
9、去除“使用添加向导”复选框,点击“添加”进入IP筛选器配置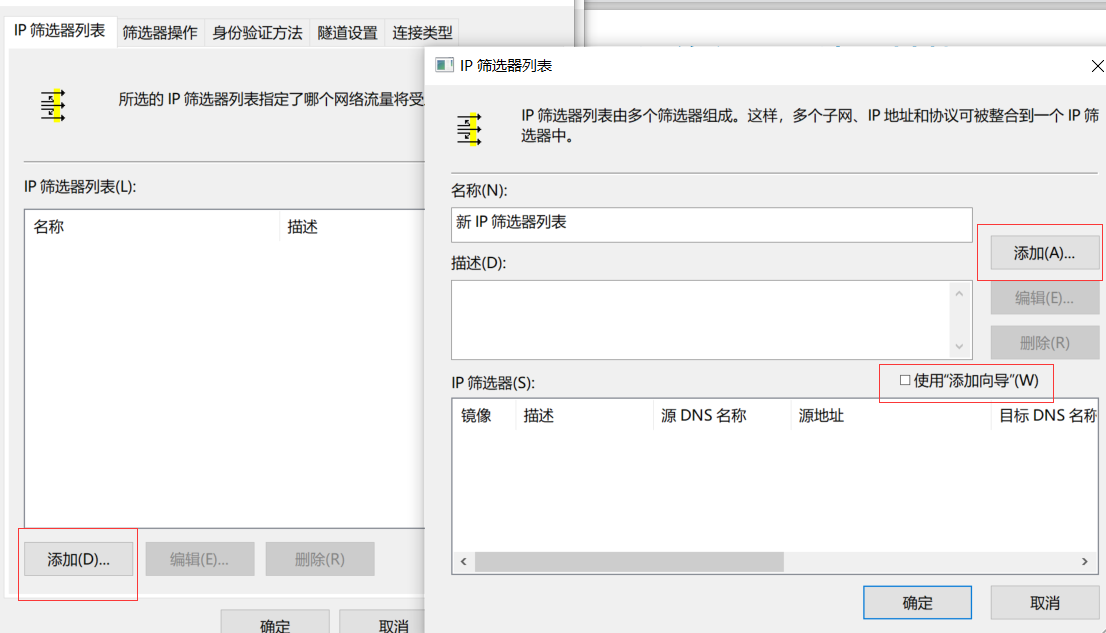
10、地址选项卡,源地址选择“任何IP地址”,目标地址选择“我的IP地址”,去掉“镜像”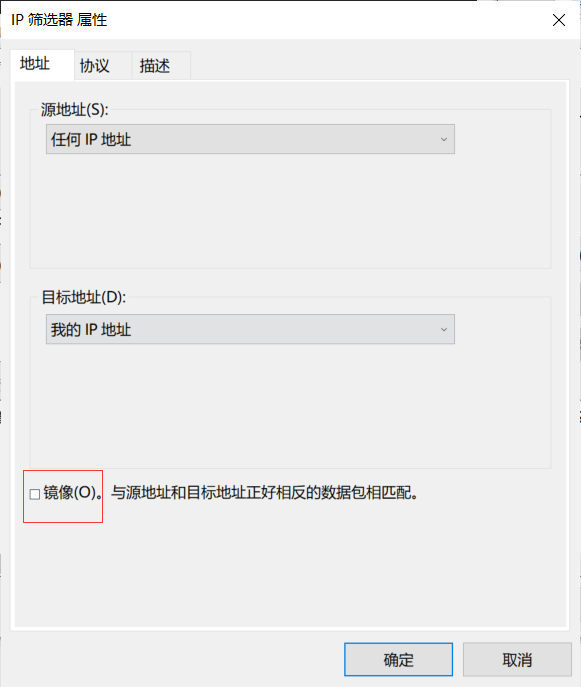
11、协议选项卡,协议类型选择“TCP”,设置从任意端口,到此端口填写135,点“确定”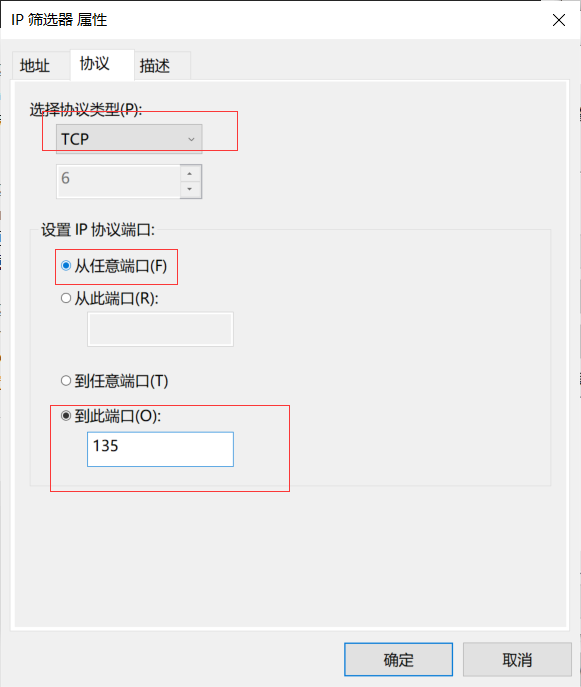
如果还需要添加屏蔽端口,可再次点击添加,无需添加则点击“确定”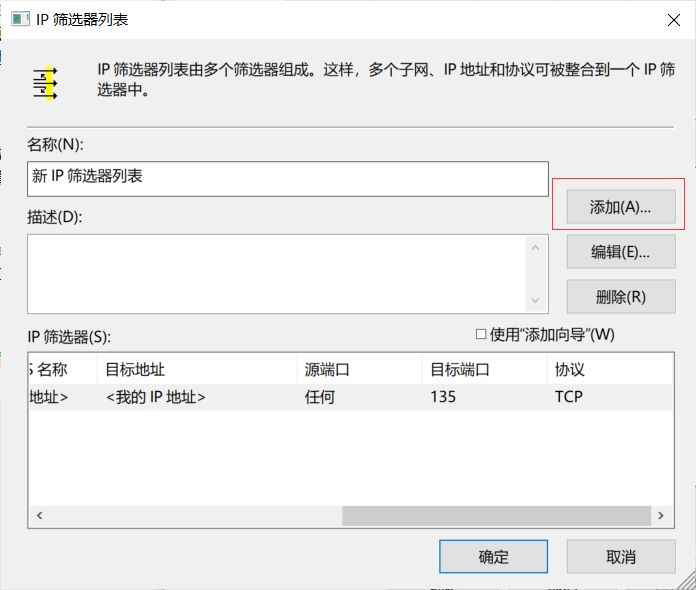
12、在筛选器操作选项卡,点击“添加”,添加一个新筛选器操作“阻止”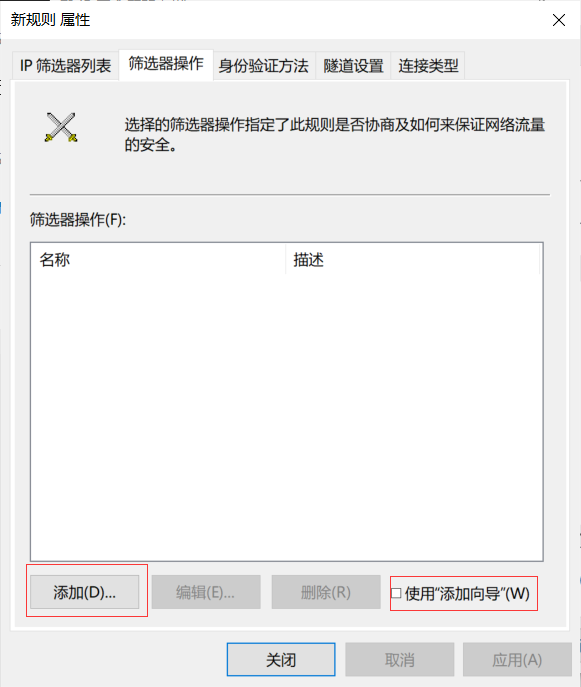
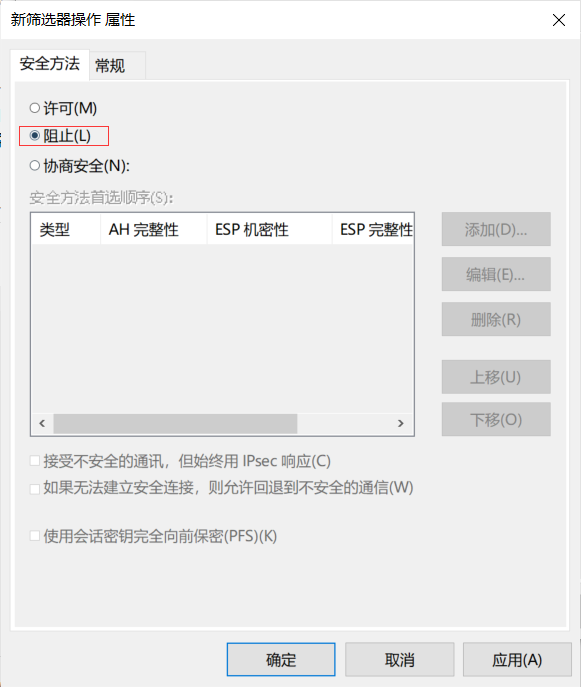
13、选中新建的IP筛选列表和筛选器操作,点击“应用”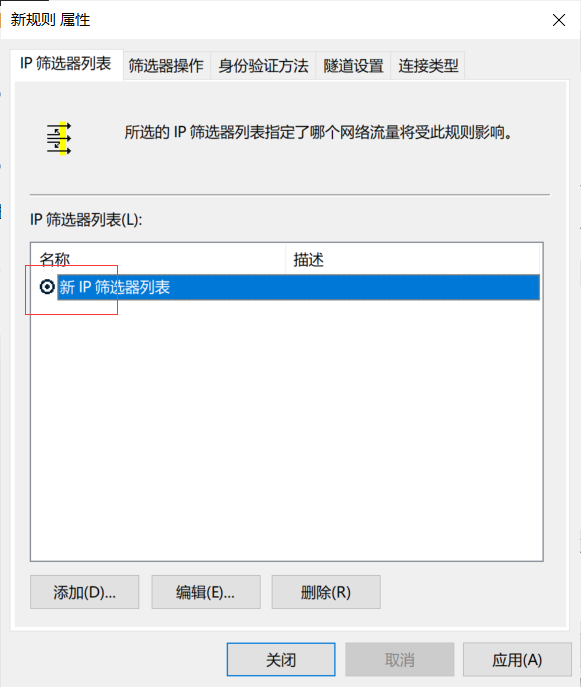
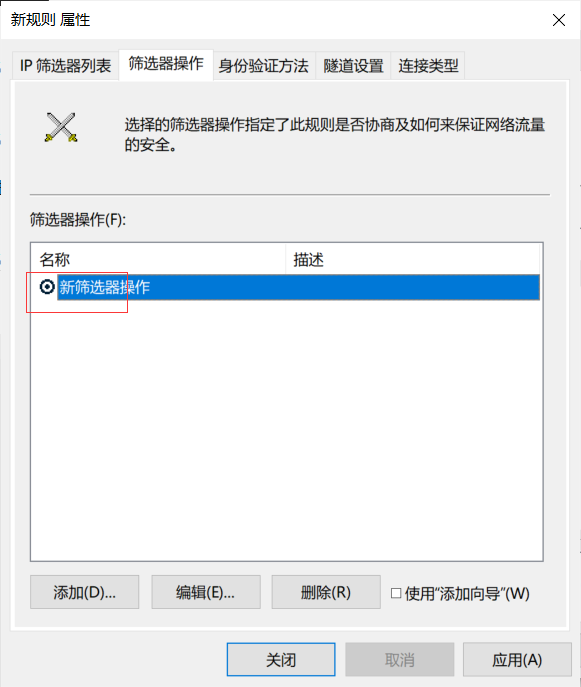
14、右键新IP安全策略,点击“分配”,指派新建的IP安全策略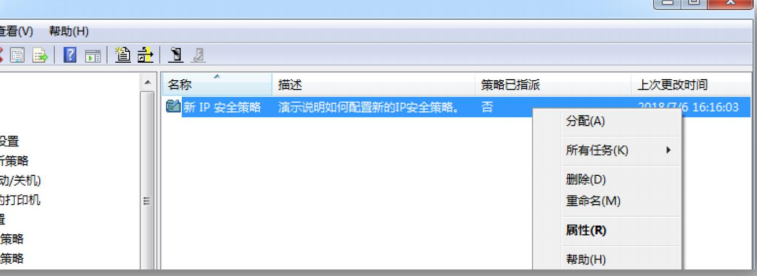
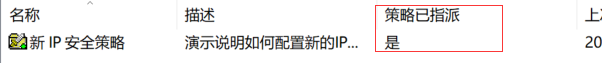
15.验证端口已被阻塞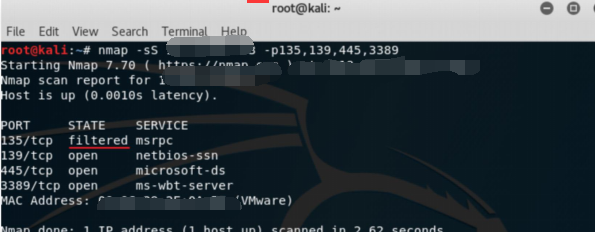
来源:freebuf.com 2021-03-20 22:18:52 by: Johnson666
正文完