Xctf-web新手区(上) – 作者:pony686

45次阅读
没有评论

1.view_source

Xctf-web新手区(上) - 作者:pony686

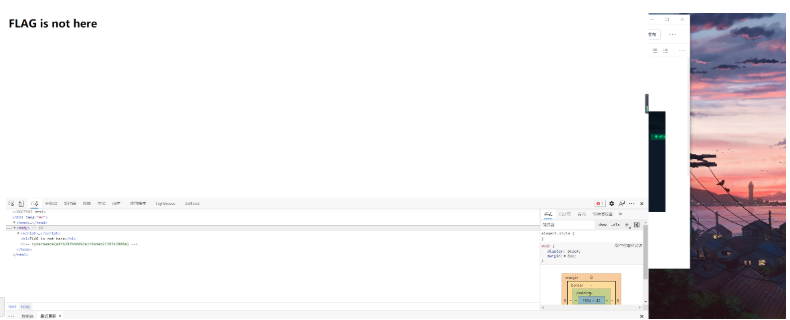
方法:1.按F12 查看网页源代码,看到了flag。法2.在网页url前面添加view-source:
Xctf-web新手区(上) - 作者:pony686

2 robots

Xctf-web新手区(上) - 作者:pony686

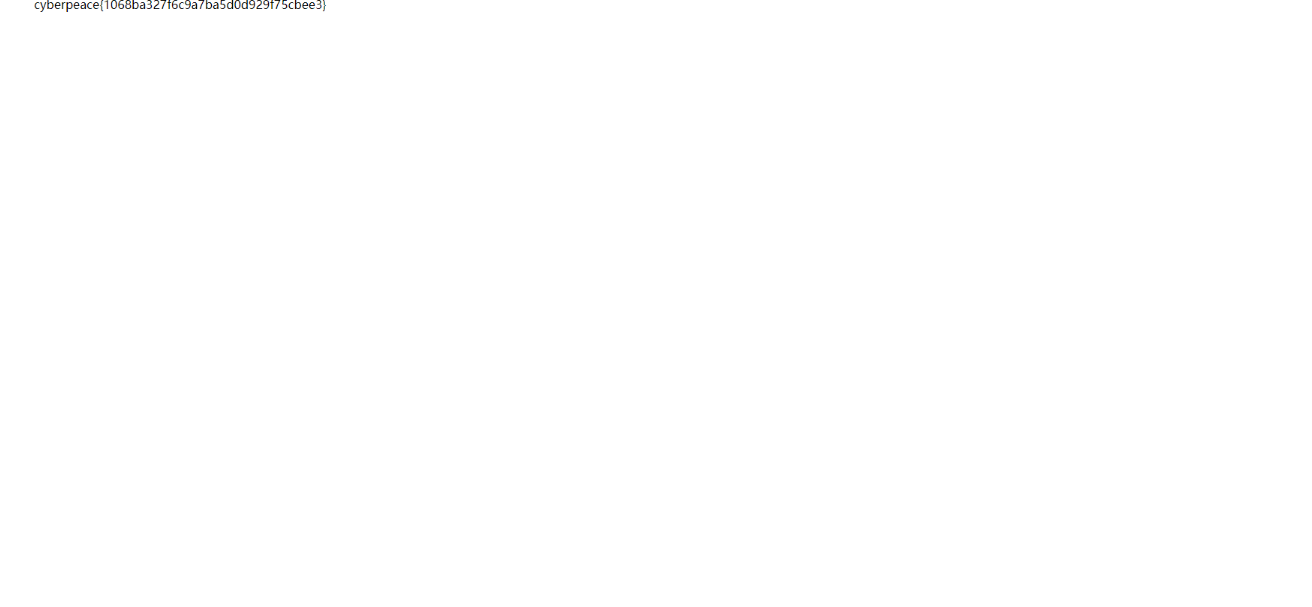
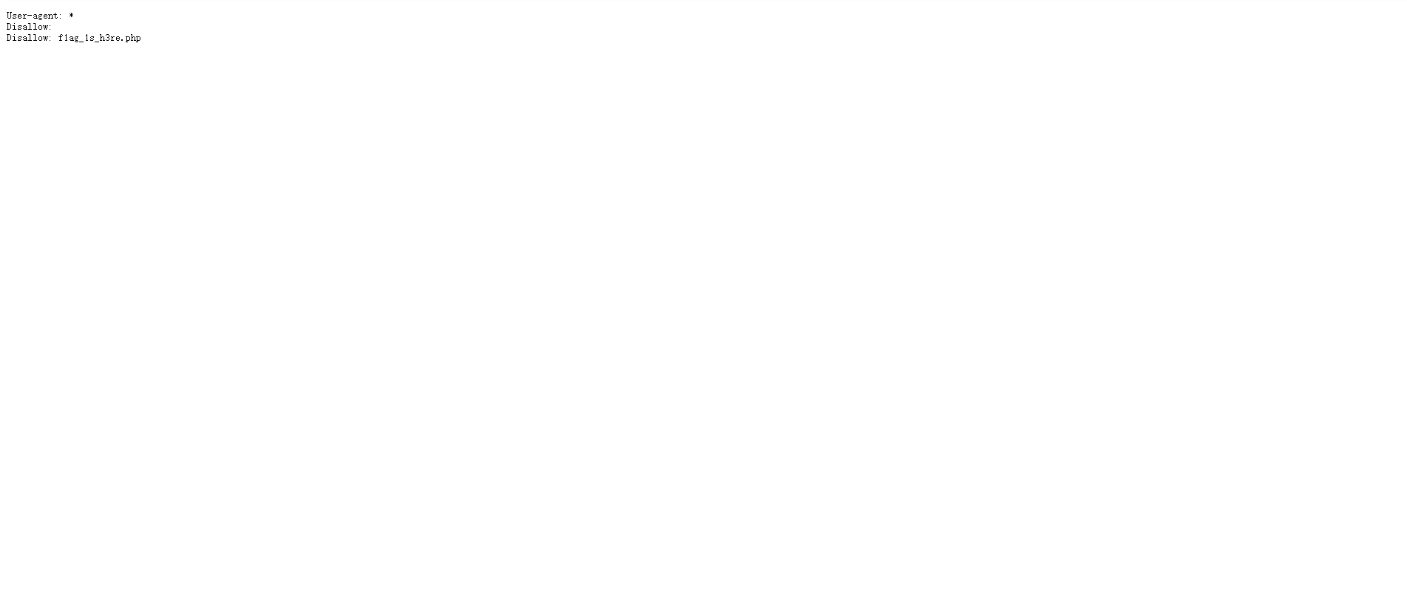
方法:1.在网页的url后面添加/robots.txt,发现有一个不允许访问的php文件;

2.在网页url后边添加这个php文件路径,看到flag。
Xctf-web新手区(上) - 作者:pony686

Xctf-web新手区(上) - 作者:pony686

3backup

Xctf-web新手区(上) - 作者:pony686

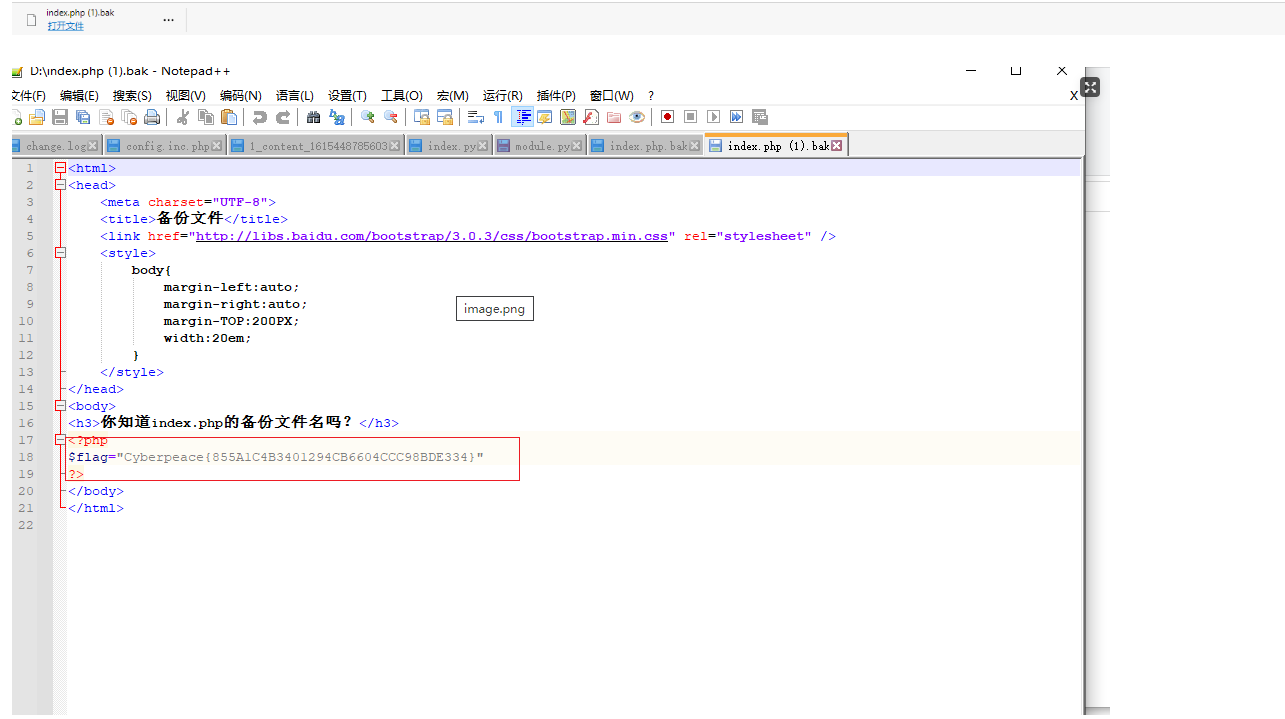
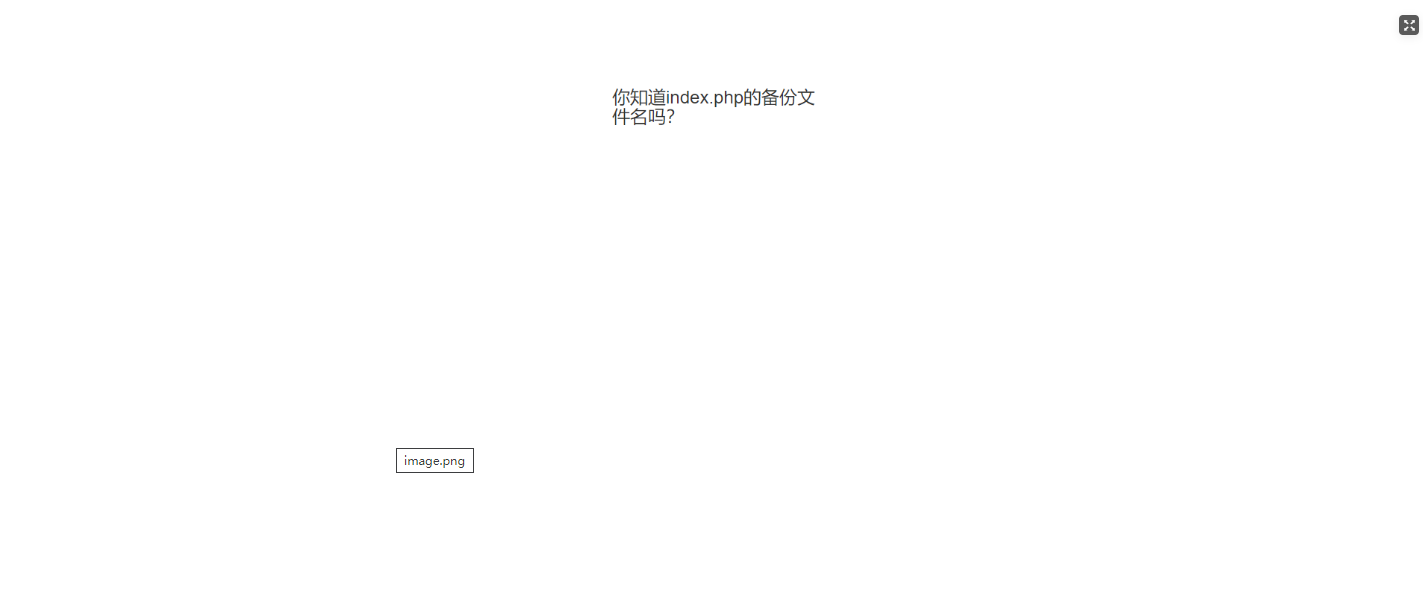
1.根据提示访问inde.php,常见的备份文件后缀名有: .git .svn .swp .svn .~ .bak .bash_history。z

2.最后通过尝试,试出为.bak

3下载,然后使用笔记本查看.
Xctf-web新手区(上) - 作者:pony686Xctf-web新手区(上) - 作者:pony686

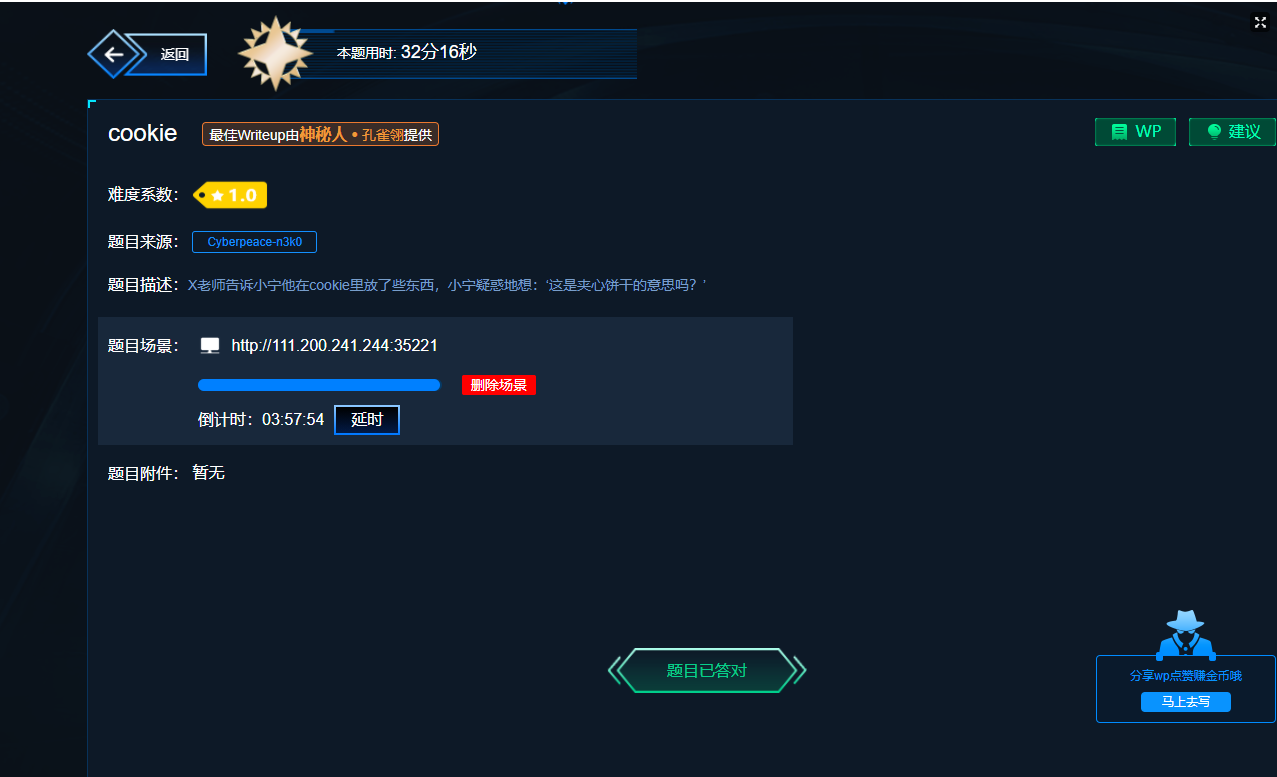
4 cookie

Xctf-web新手区(上) - 作者:pony686

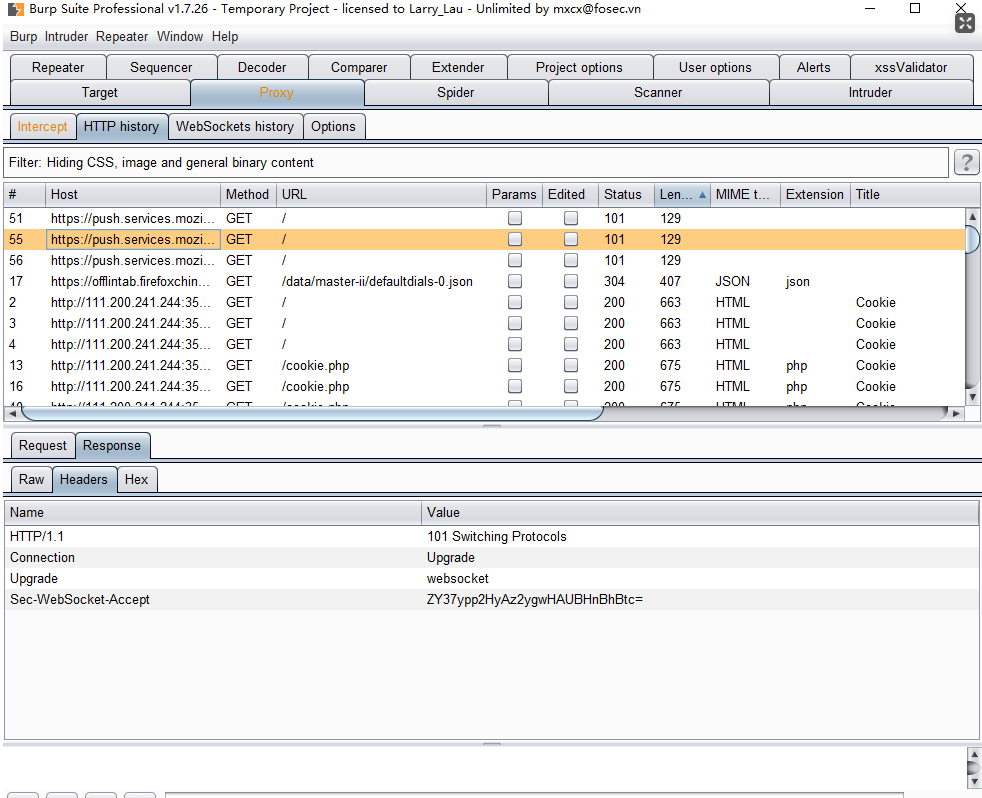
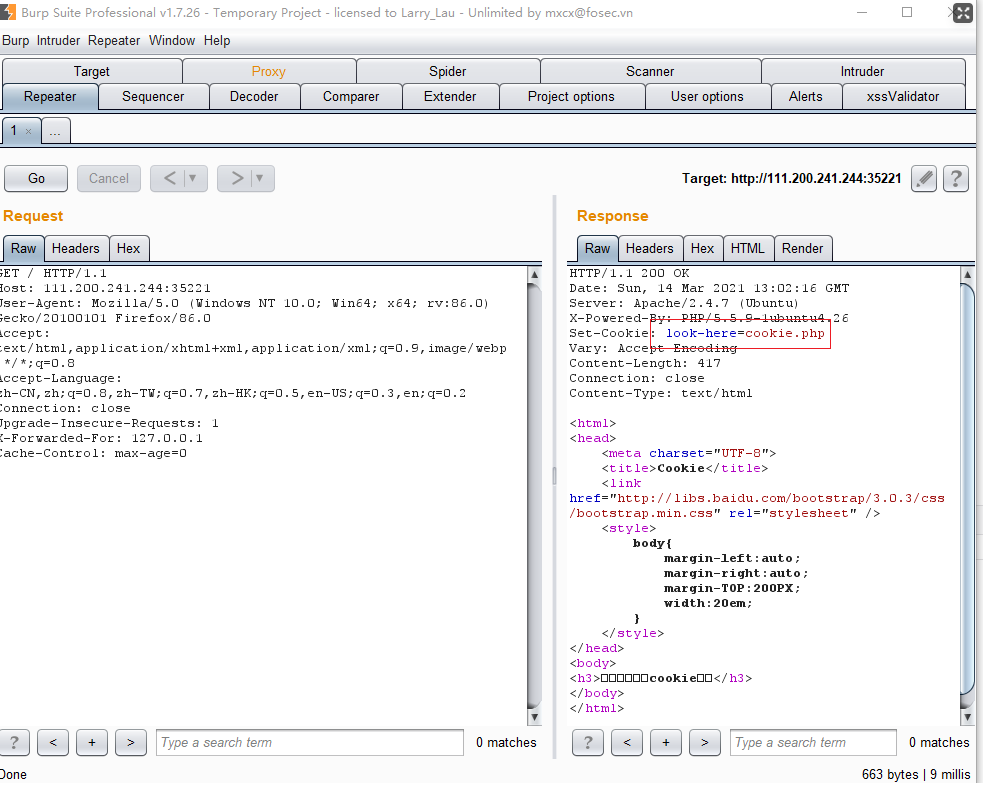
1.使用bp工具进行抓包,看到了cookie.php。

2.然后访问

3.然后使用bp,抓包得到了flag
Xctf-web新手区(上) - 作者:pony686

Xctf-web新手区(上) - 作者:pony686

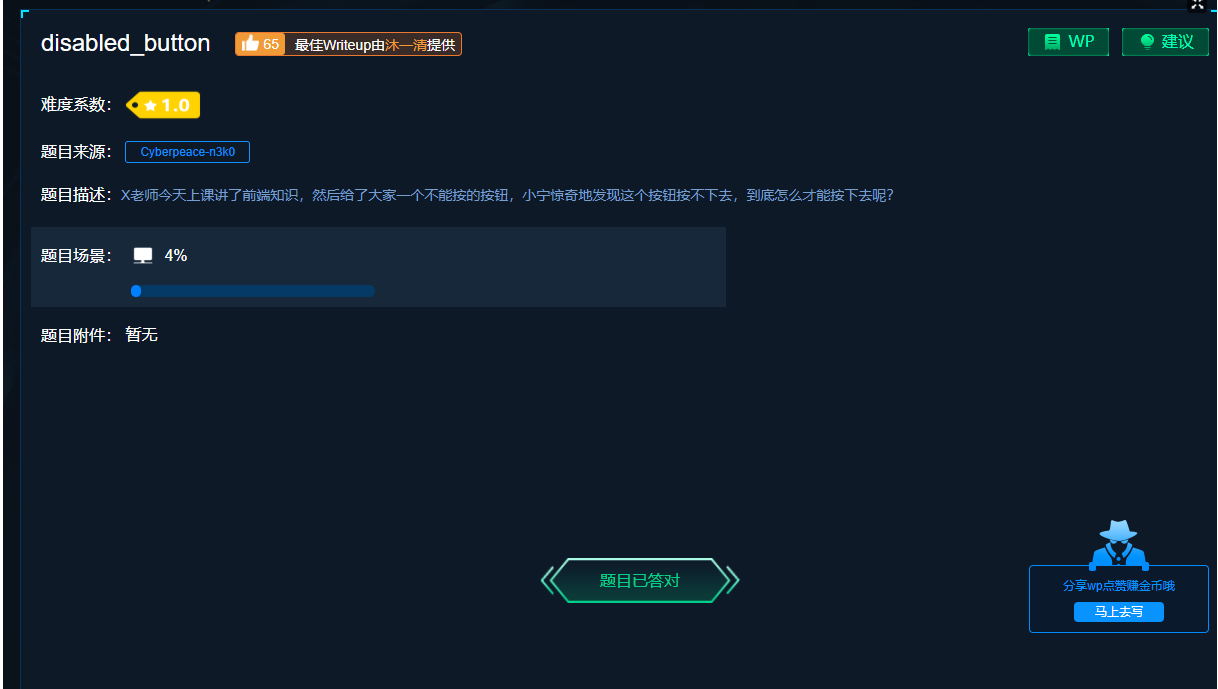
5.disabled_button

Xctf-web新手区(上) - 作者:pony686

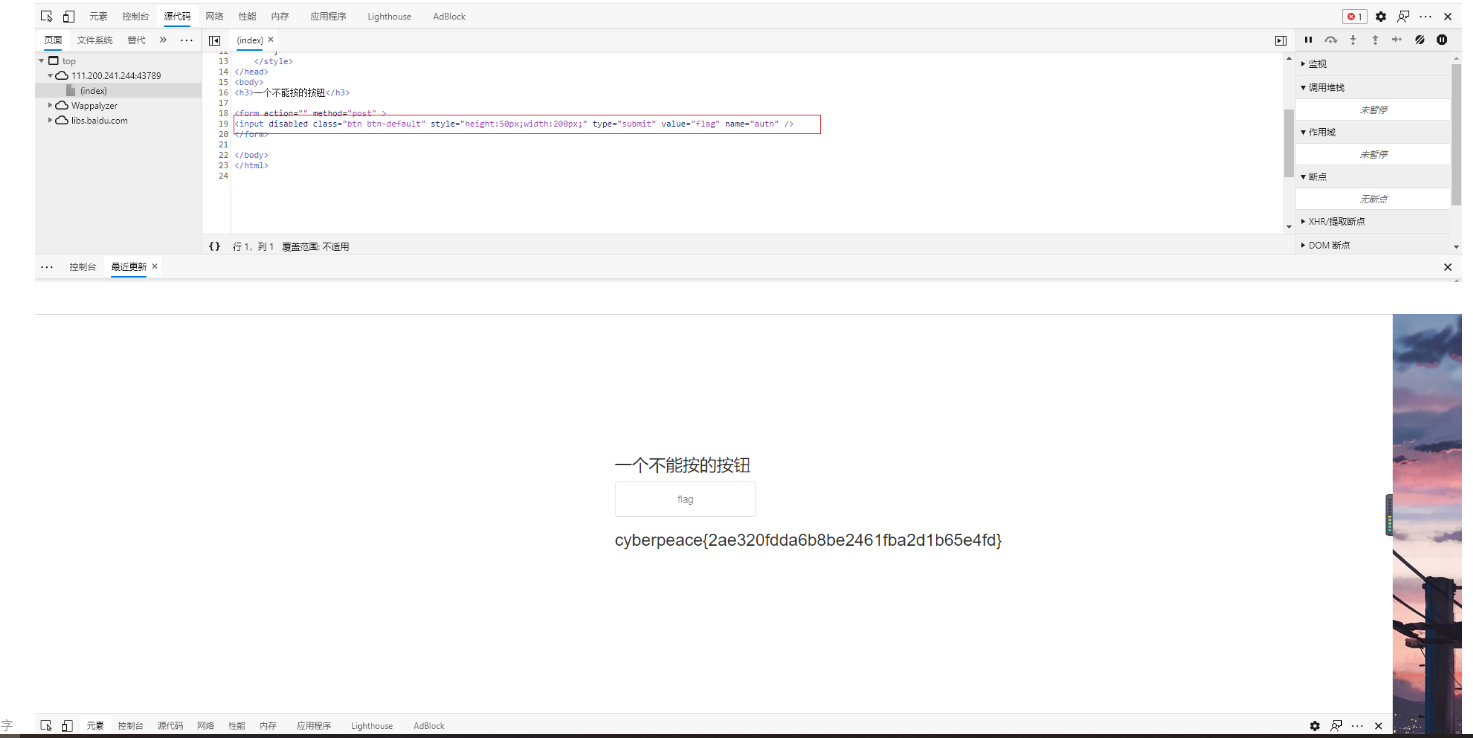
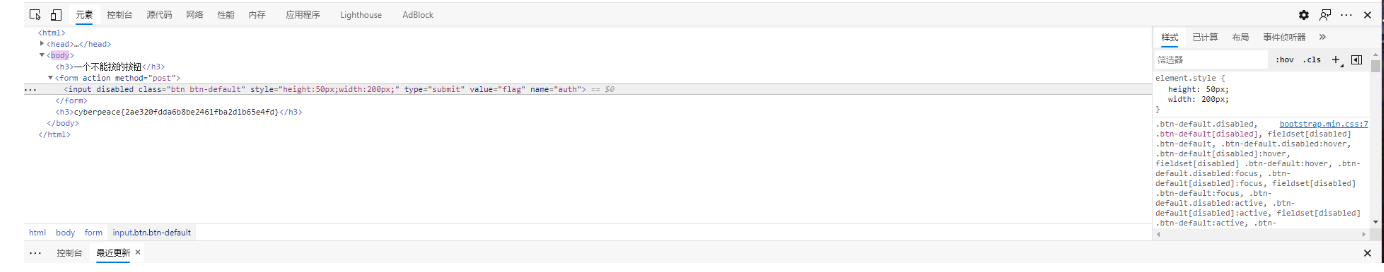
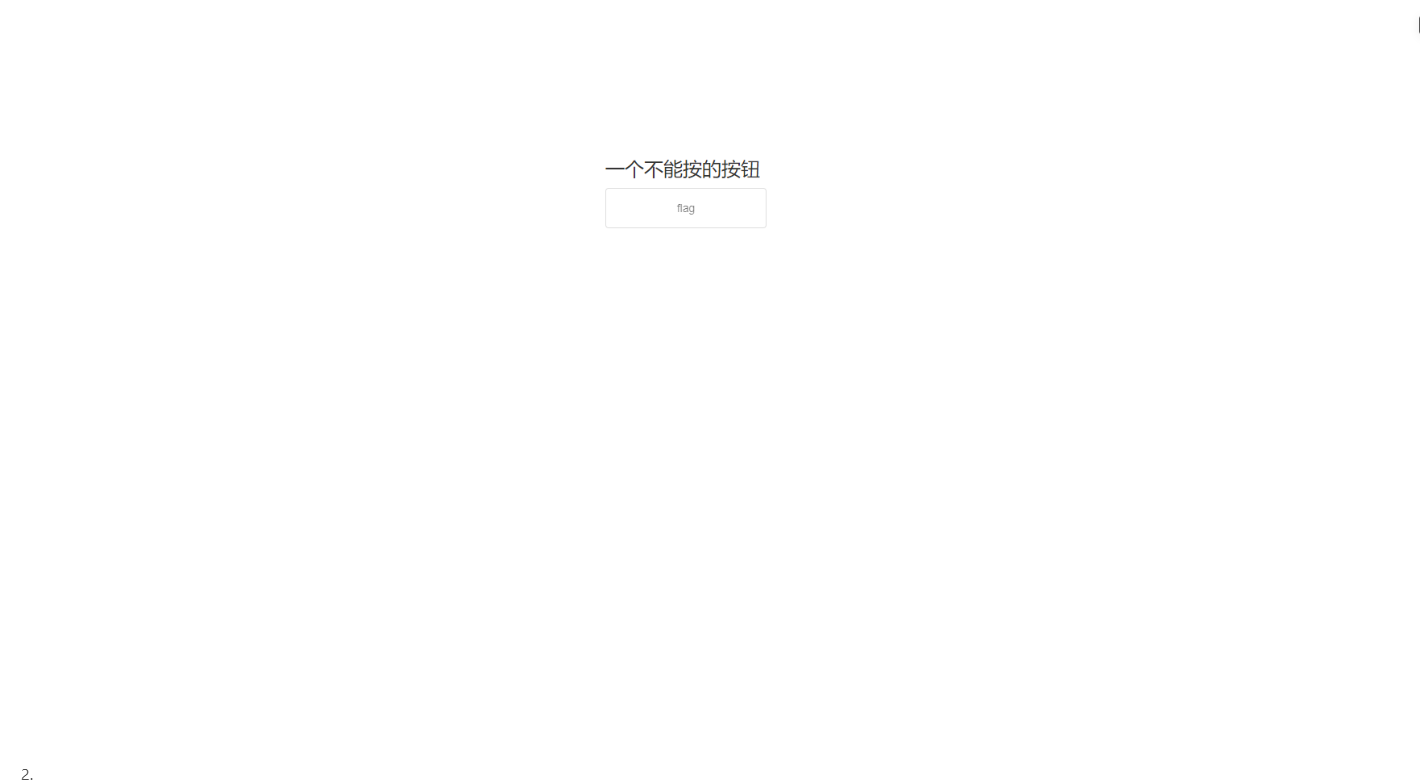
1.首先f12查看网页源代码

2.发现了disabled,将其删除,然后重新点弹框。
Xctf-web新手区(上) - 作者:pony686

Xctf-web新手区(上) - 作者:pony686Xctf-web新手区(上) - 作者:pony686

6.weak_auth

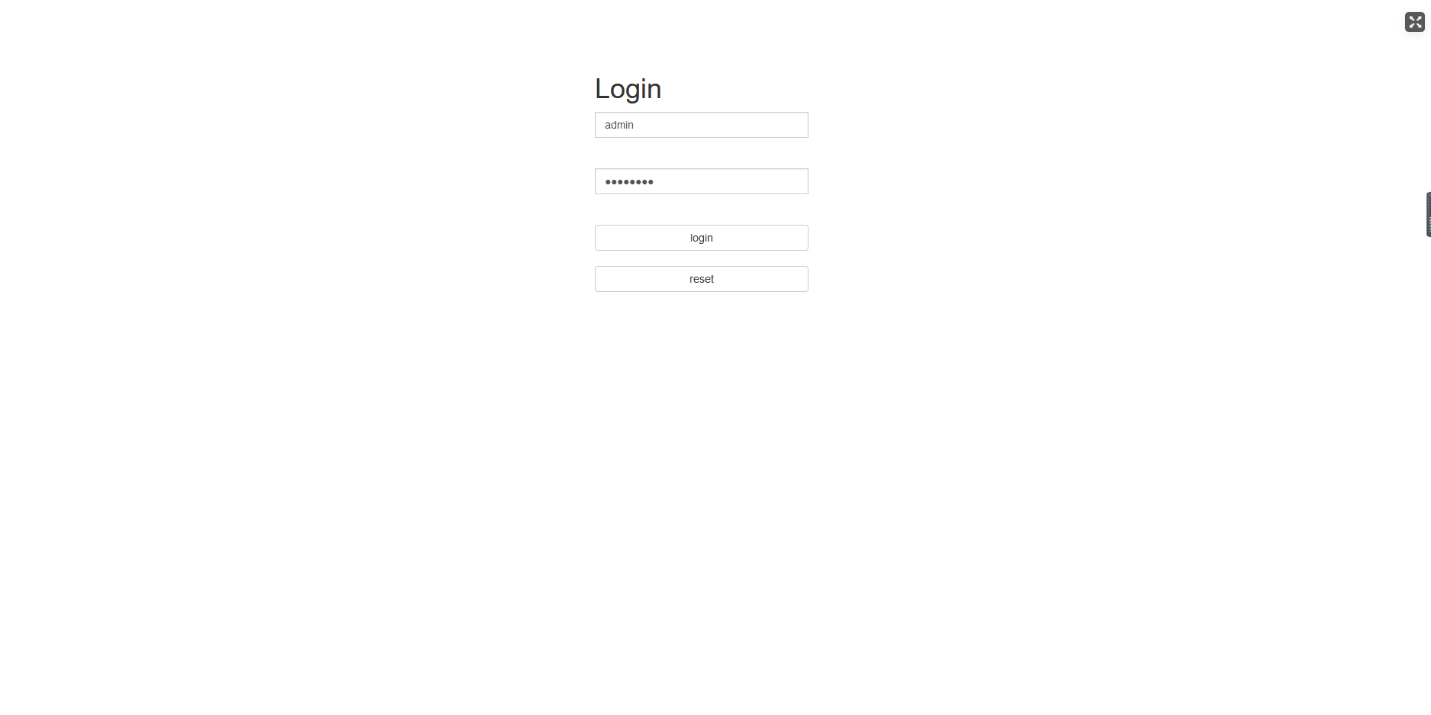
1.首先随便输入一个号和密码

Xctf-web新手区(上) - 作者:pony686

Xctf-web新手区(上) - 作者:pony686

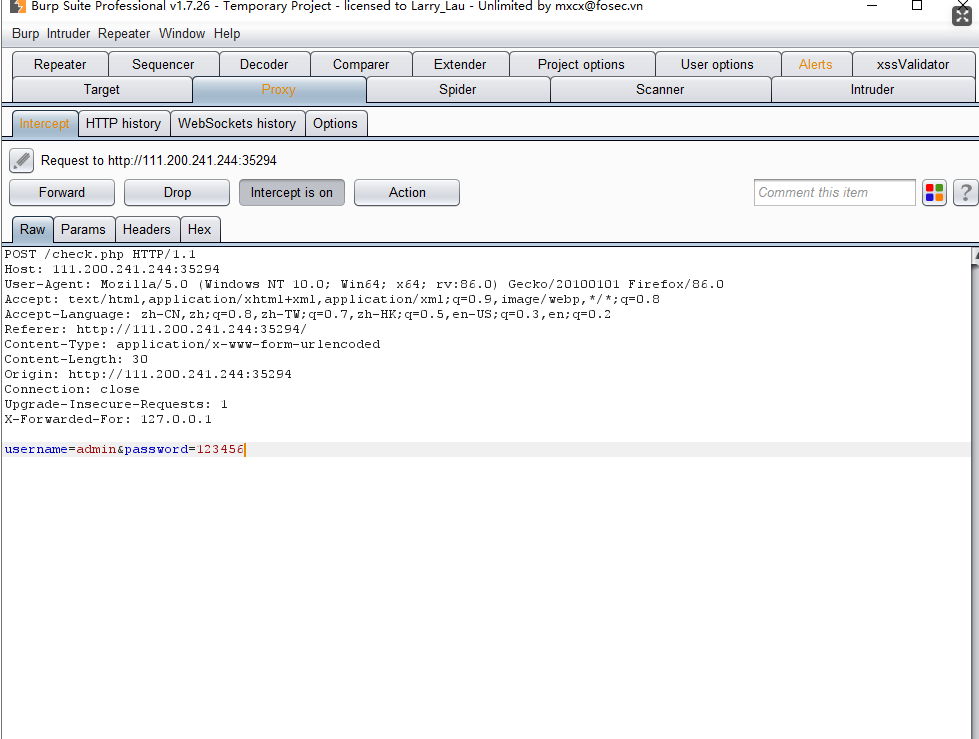
2.使用burp抓包,进行爆破。

Xctf-web新手区(上) - 作者:pony686

3.最后爆破出 admin/123456

Xctf-web新手区(上) - 作者:pony686

4.最后解出flag。

Xctf-web新手区(上) - 作者:pony686

来源:freebuf.com 2021-03-14 21:33:50 by: pony686

正文完
 0
评论(没有评论)