VulnHub-Escalate_Linux: 1靶机学习 – 作者:pony686

30次阅读
没有评论

一、信息收集

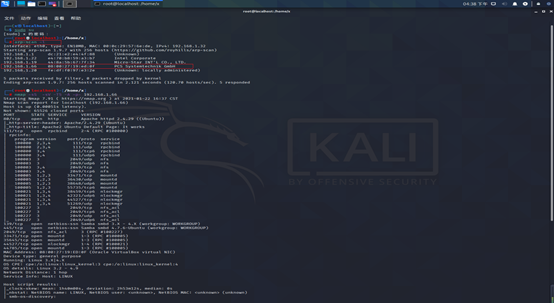
1.arp-scan-l或者nmap找靶机ip
VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

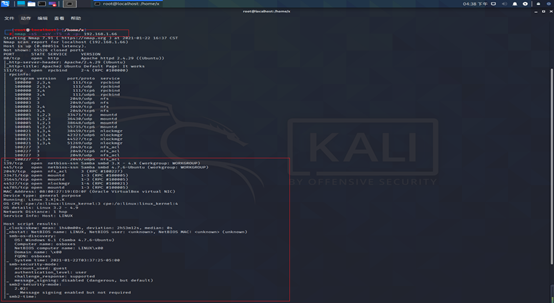
2.然后nmap扫描端口

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

3.访问80端口

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

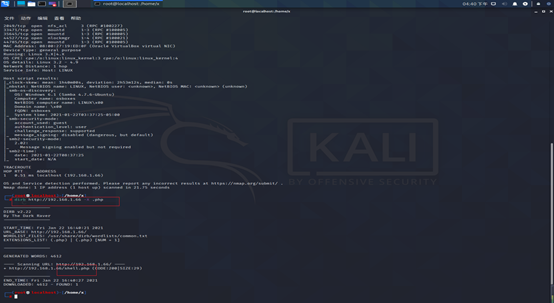
4.dirb爆破.php目录

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

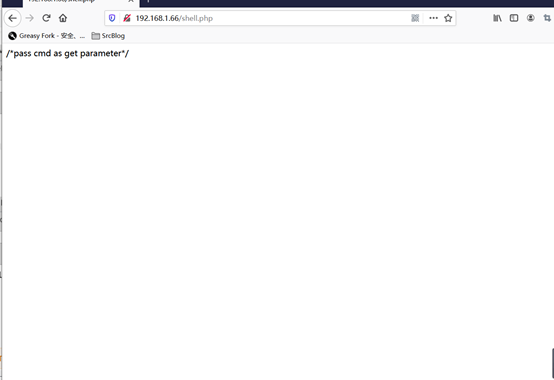
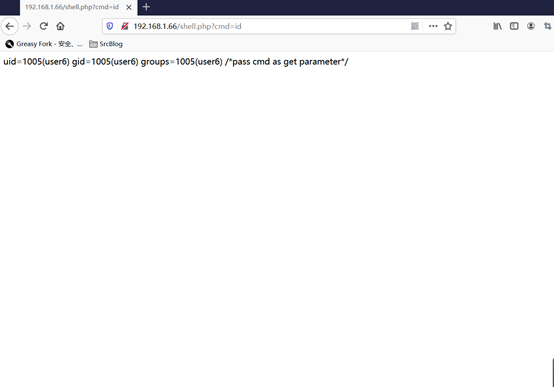
5.访问shell.php

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

6.执行cmd命令试试,发现可以执行。VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

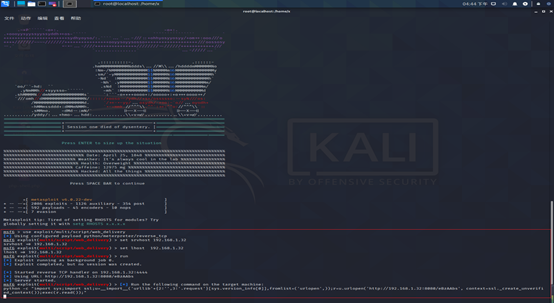
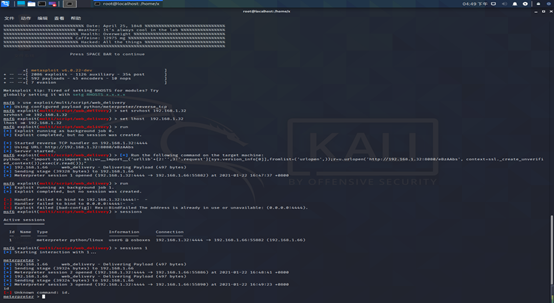
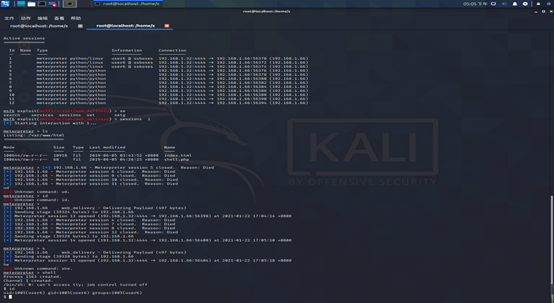
7.使用msf进行创建shell

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

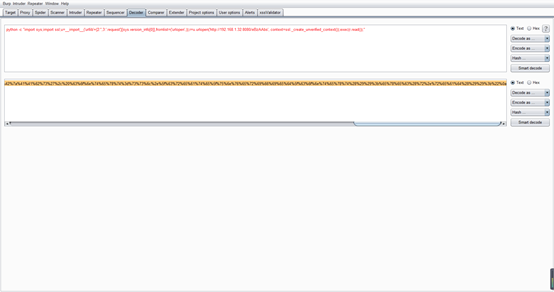
8.使用burp进行url编码

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

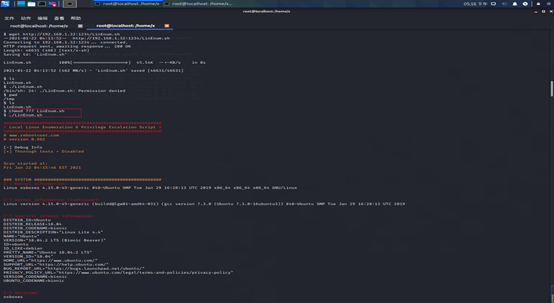
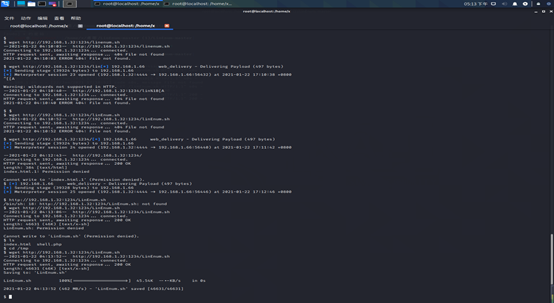
9.然后下载LinEnum.sh,进行爆破

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

http://192.168.1.32:1234/LinEnum.sh

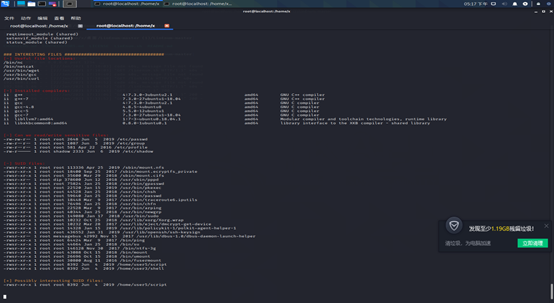
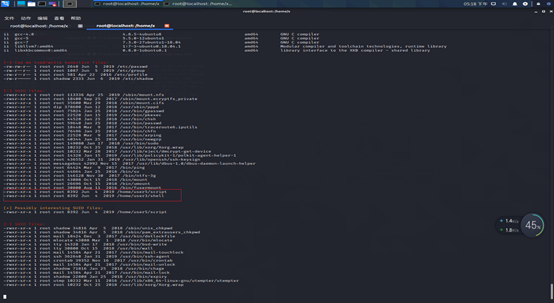
10.查找有用的信息
VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

二:提权

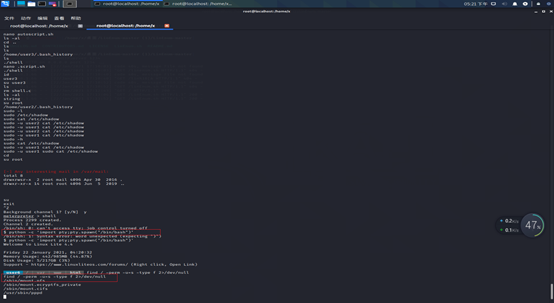
1.python -c ‘import pty;pty.spawn(“/bin/bash”)’
VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

2.find/ -perm -u=s -type f 2>/dev/null,查找可以使用的shell

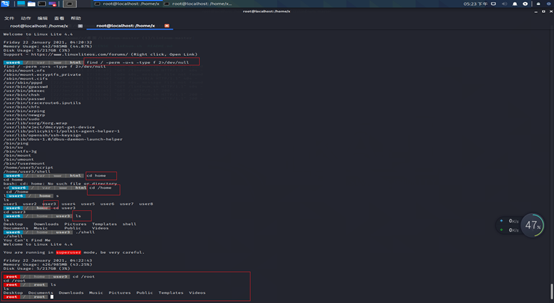
3.进行user3用户目录下,执行。并获得root权限
VulnHub-Escalate_Linux: 1靶机学习 - 作者:pony686

三:总结:这台靶机一共12种提权方式,希望有时间的朋友可以试试。希望这篇文章可以帮助到你,我也是初学者,希望会的大佬勿喷,如果有错误的地方请指出来,我一定虚心改正。如果有好的方法,大家可以分享出来,多多交流。

来源:freebuf.com 2021-01-22 17:47:23 by: pony686

正文完
 0
评论(没有评论)