
JXWAF概述
JXWAF是一种开源的Web应用程序防火墙,可用于防护SQL注入漏洞,XSS漏洞,命令执行突破等OWASP常见攻击,CC攻击等,避免网站数据泄露,保障网站可用和安全性。
功能特性
1、Web应用攻击防护
基于语义识别防护引擎防御SQL注入,XSS攻击,Webshell添加,目录遍历扩展,命令注入,扫描防护等。
2、CC攻击智能防护
对单一源IP的访问频率进行控制,同时结合单位时间内的访问数量进行综合防护。专为CC攻击防护研发的人机识别算法,可根据业务负载智能切换防护模式,特别适合海量IP慢速请求攻击的防护。对恶意攻击IP实现自动封禁,自动解封,无需人为干预,降低运营成本。
3、自定义规则防护
支持IP,URL,BODY,User-Agent等HTTP常用分段的条件组合,支持盗链防护,网站后台保护等防护场景。
4、IP黑白名单
快速添加黑白名单,与自定义规则防护添加IP黑白名单的区别在于,IP黑白名单通过hash匹配,可大量添加,对性能基本无影响。
5、地区封禁
基于IP所属的国家或地区进行封禁。
6、拦截页面自定义
可自定义定义页面,提高用户体验。
应用场景
JXWAF基于openresty(nginx + lua)开发,支持云原生部署,用户可以将JXWAF部署到阿里云,腾讯云或者自建机房的服务器上,即可以单独部署,也可以利用化部署,配合负载均衡或者dns构建私有云WAF部署。支持对网站的HTTP,HTTPS,HTTP2流量进行防护,支持部署部署,嵌入式部署,云WAF部署,分区部署。
JXWAF可以帮助您解决以下问题:
数据防泄密,避免因注入膨胀,命令执行中断等,导致网站核心数据偏移。CC攻击防护,阻止恶意请求,保障网站可用。业务安全防护。
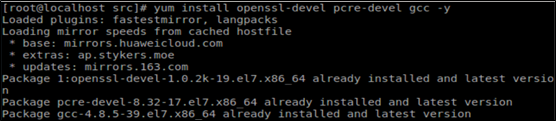
Step1:安装环境依赖
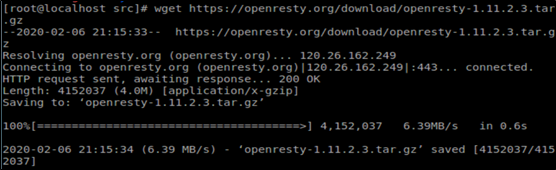
 Step2:下载openresty
 Step3:解压openresty
 Step4:切换到openresty目录里并查看
 Step5:编译安装openresty
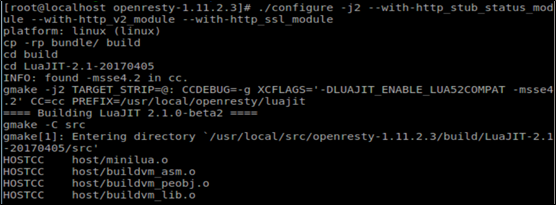 Step6:编译安装
 Step7:编辑配置环境变量
 Step8:添加配置环境变量
 Step9:立即生效
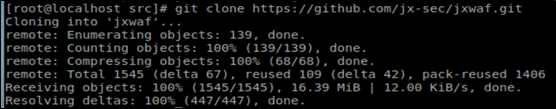
 Step10:WAF下载
 Step11:切换到jxwaf目录下
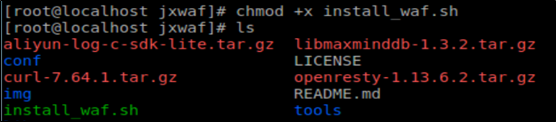
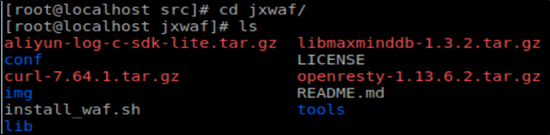 Step12:赋予运行权限
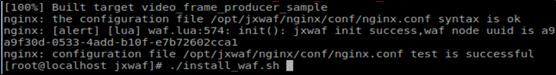
 Step13:运行install.waf.sh安装脚本
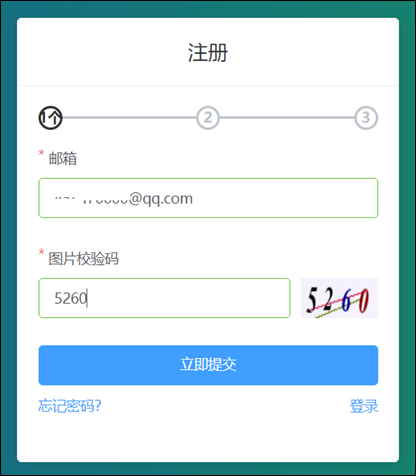
 Step14:打开www.jxwaf.com点击登录,然后点击注册,填写电子油箱和图片验证码
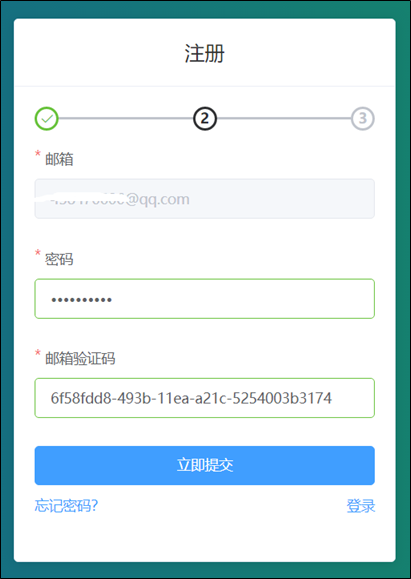
 Step15:填写邮箱和密码,还有接收邮箱的验证码
 Step16:注册成功
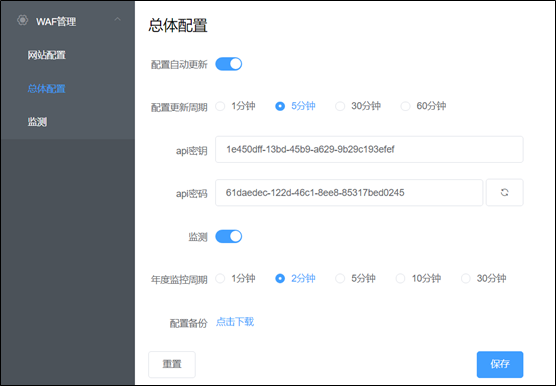
 Step17:使用注册的账号登录后台,单独复制api和邮箱验证码。
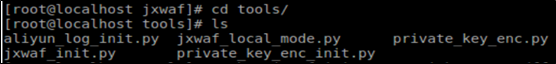
 Step18:切换tools目录下
 Step19:配置api key值和api password值
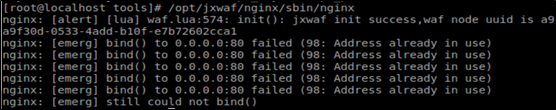
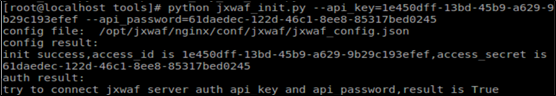 Step20:运行nginx
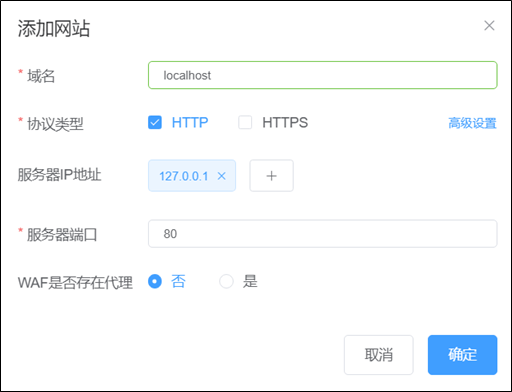
 Step21:进入后台添加网站域名或者IP地址
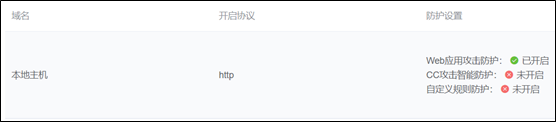
 Step22:已添加好的保护规则,根据所需开启必要的防护策略。
 总结:通过亲身体会安装部署在本地客户端,首先需要安装依赖安装包和web服务器nginx支持,因为这个应用防火墙有很多模块需要它们的联动,JXWAF 是通过控制台或者 tools 目录下的脚本进行配置,启动openresty重载jxwaf管理中心拉取用户配置的最新规则,完成整个网站防护过程。
来源:freebuf.com 2020-03-07 21:58:41 by: 凯信特安全团队