一、前言
接领导通知明天直接去某公司应急响应,去之后询问情况得知,发现其中四台CPU一直爆满,远程端口(22)直接映射到外网,密码是多年来一直位于榜首的123456,这不明摆着被人日穿吗!!!
二、事件分析
首先对公网IP地址进行全端口扫描,这里使用ScanPort,nmap虽然好但是相比之下还是速度慢。扫描结果和客户给的内网端口映射表不符,询问客户后得知应该是路由器缘故导致从内网访问部分公网端口不通。
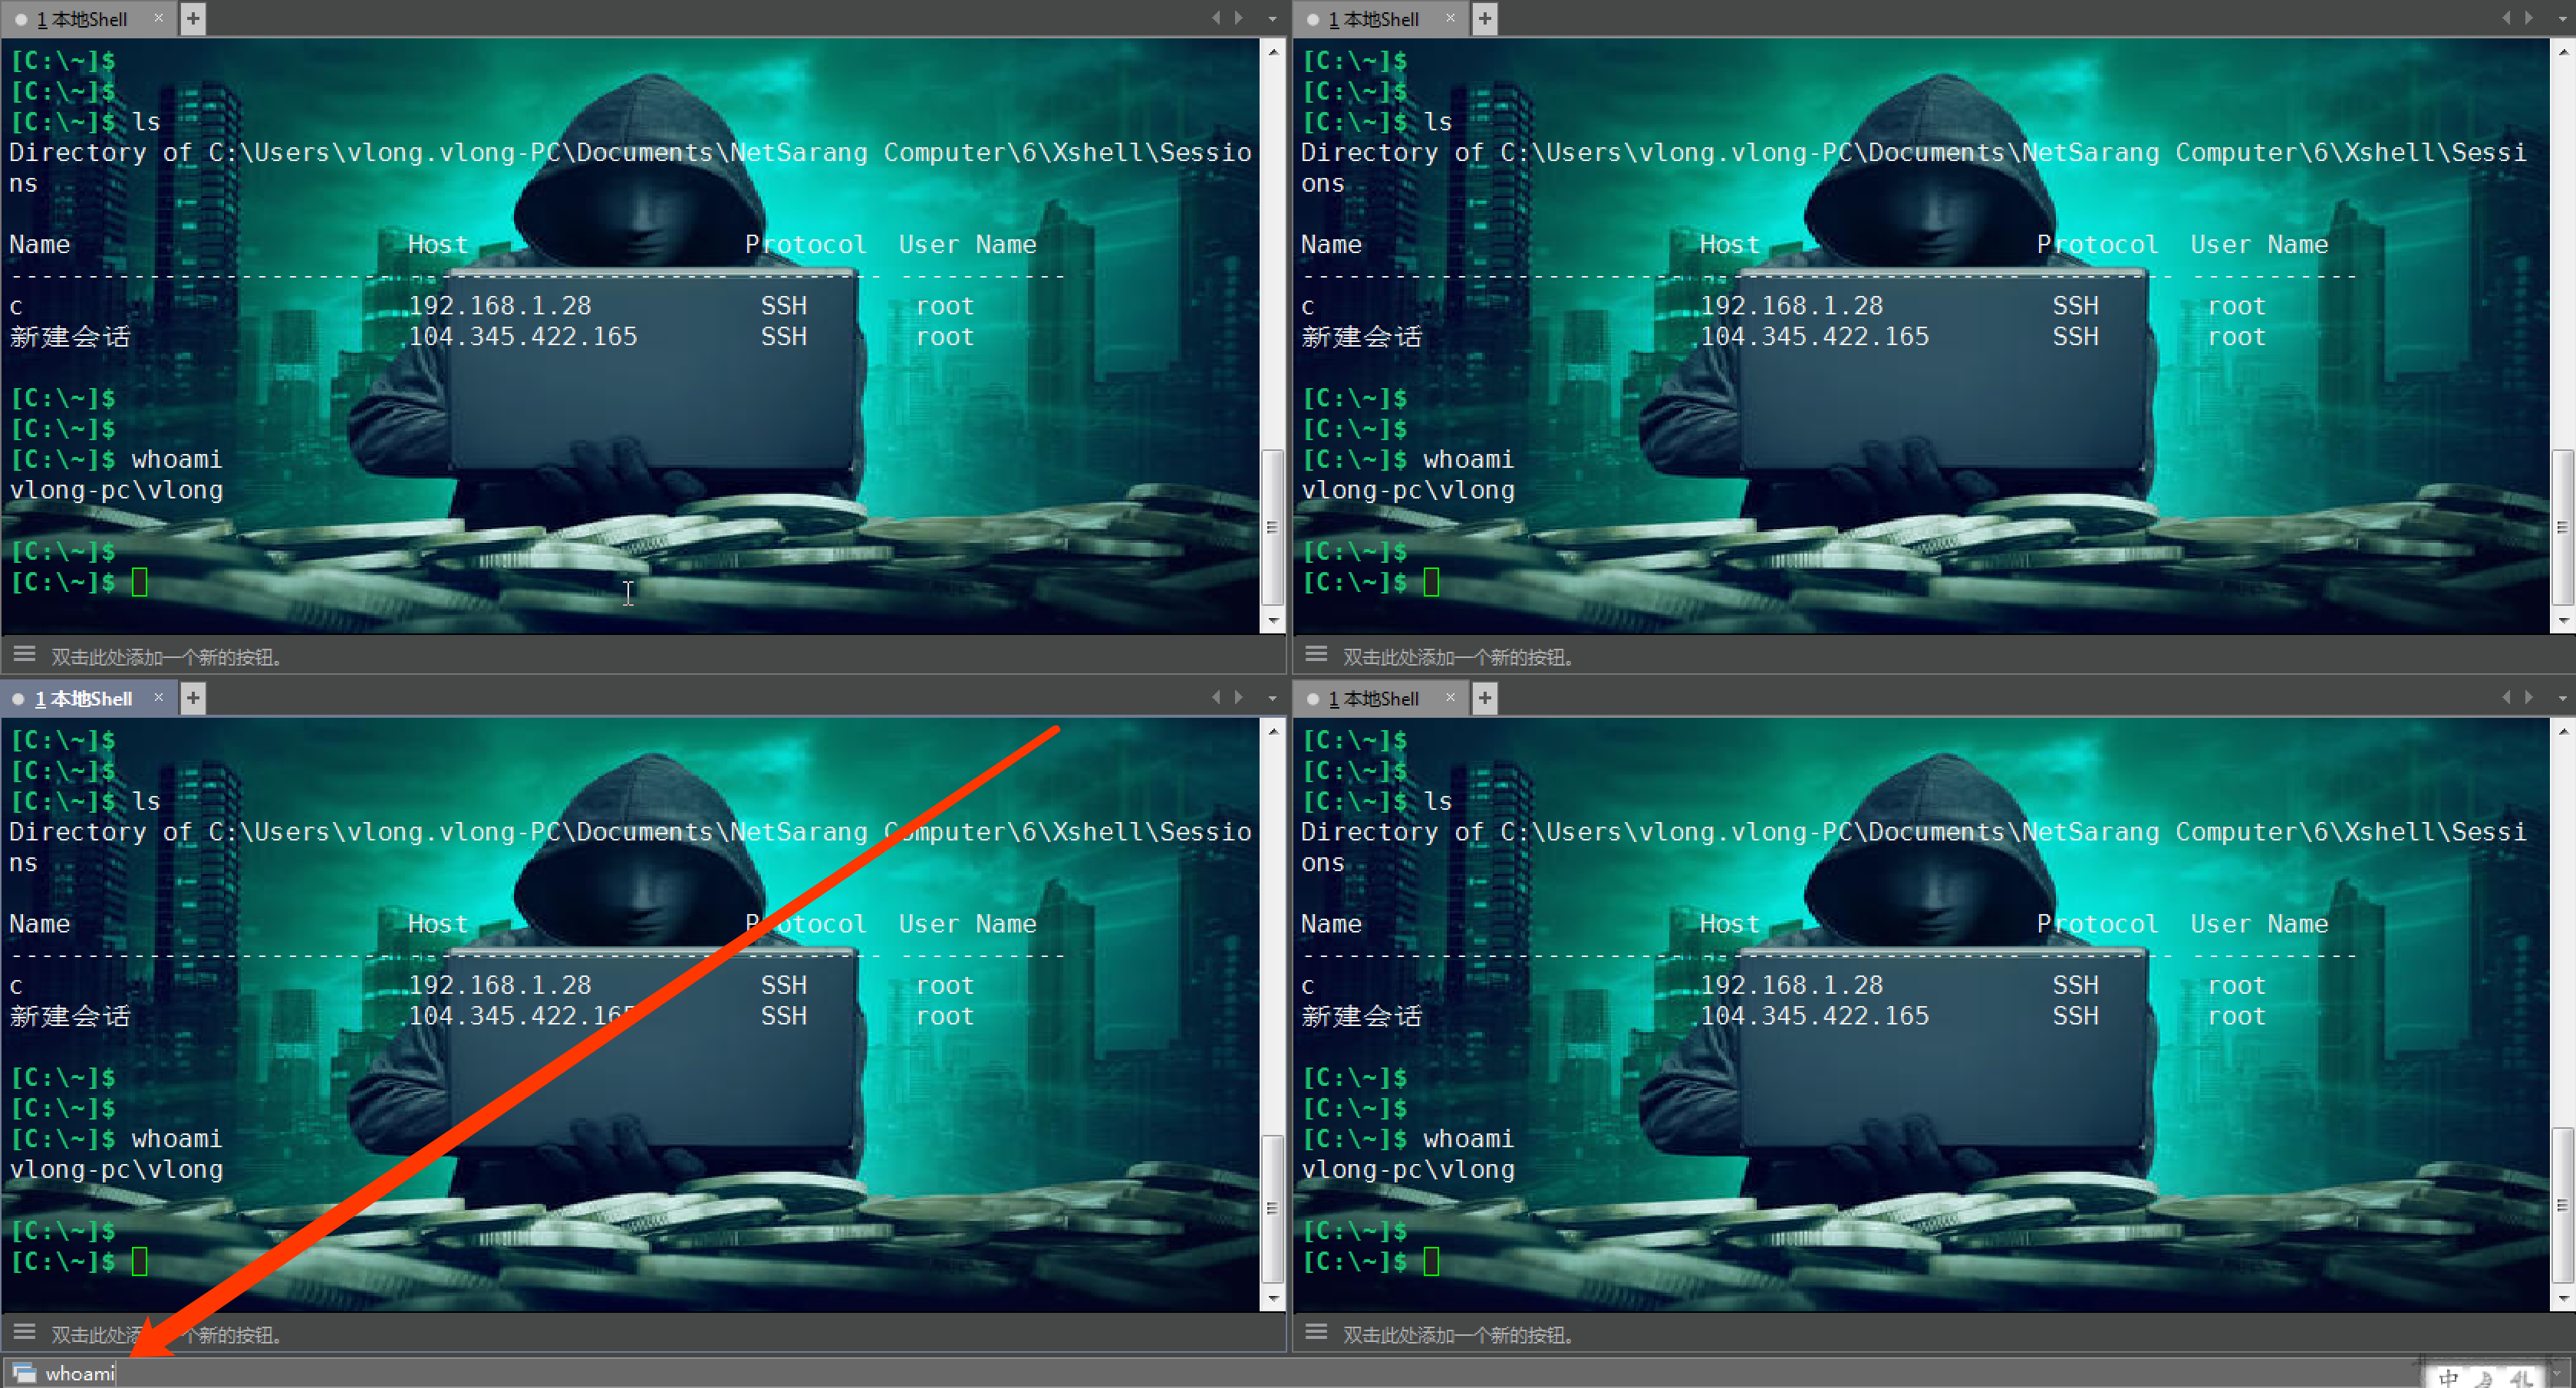
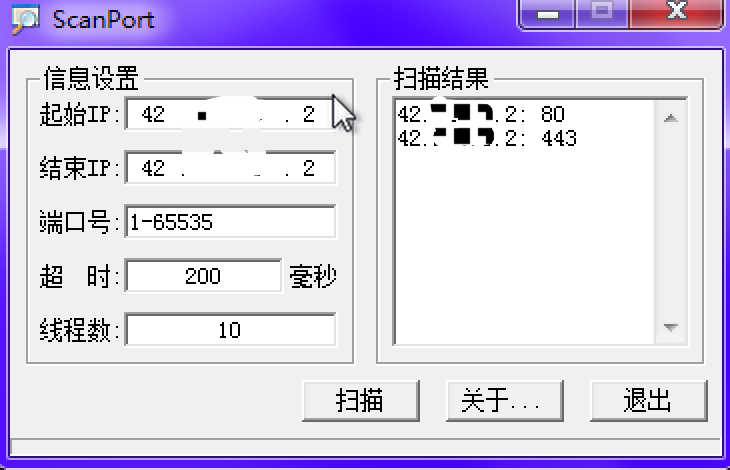 使用VPS对公网IP地址进行全端口扫描,这次扫描的结果才符合,使用弱密码进行登录服务器成功。已经确定了攻击源,接下来对服务器进行分析。首先给大家介绍Xshell工具,这个工具可以同时对多台服务器进行管理。
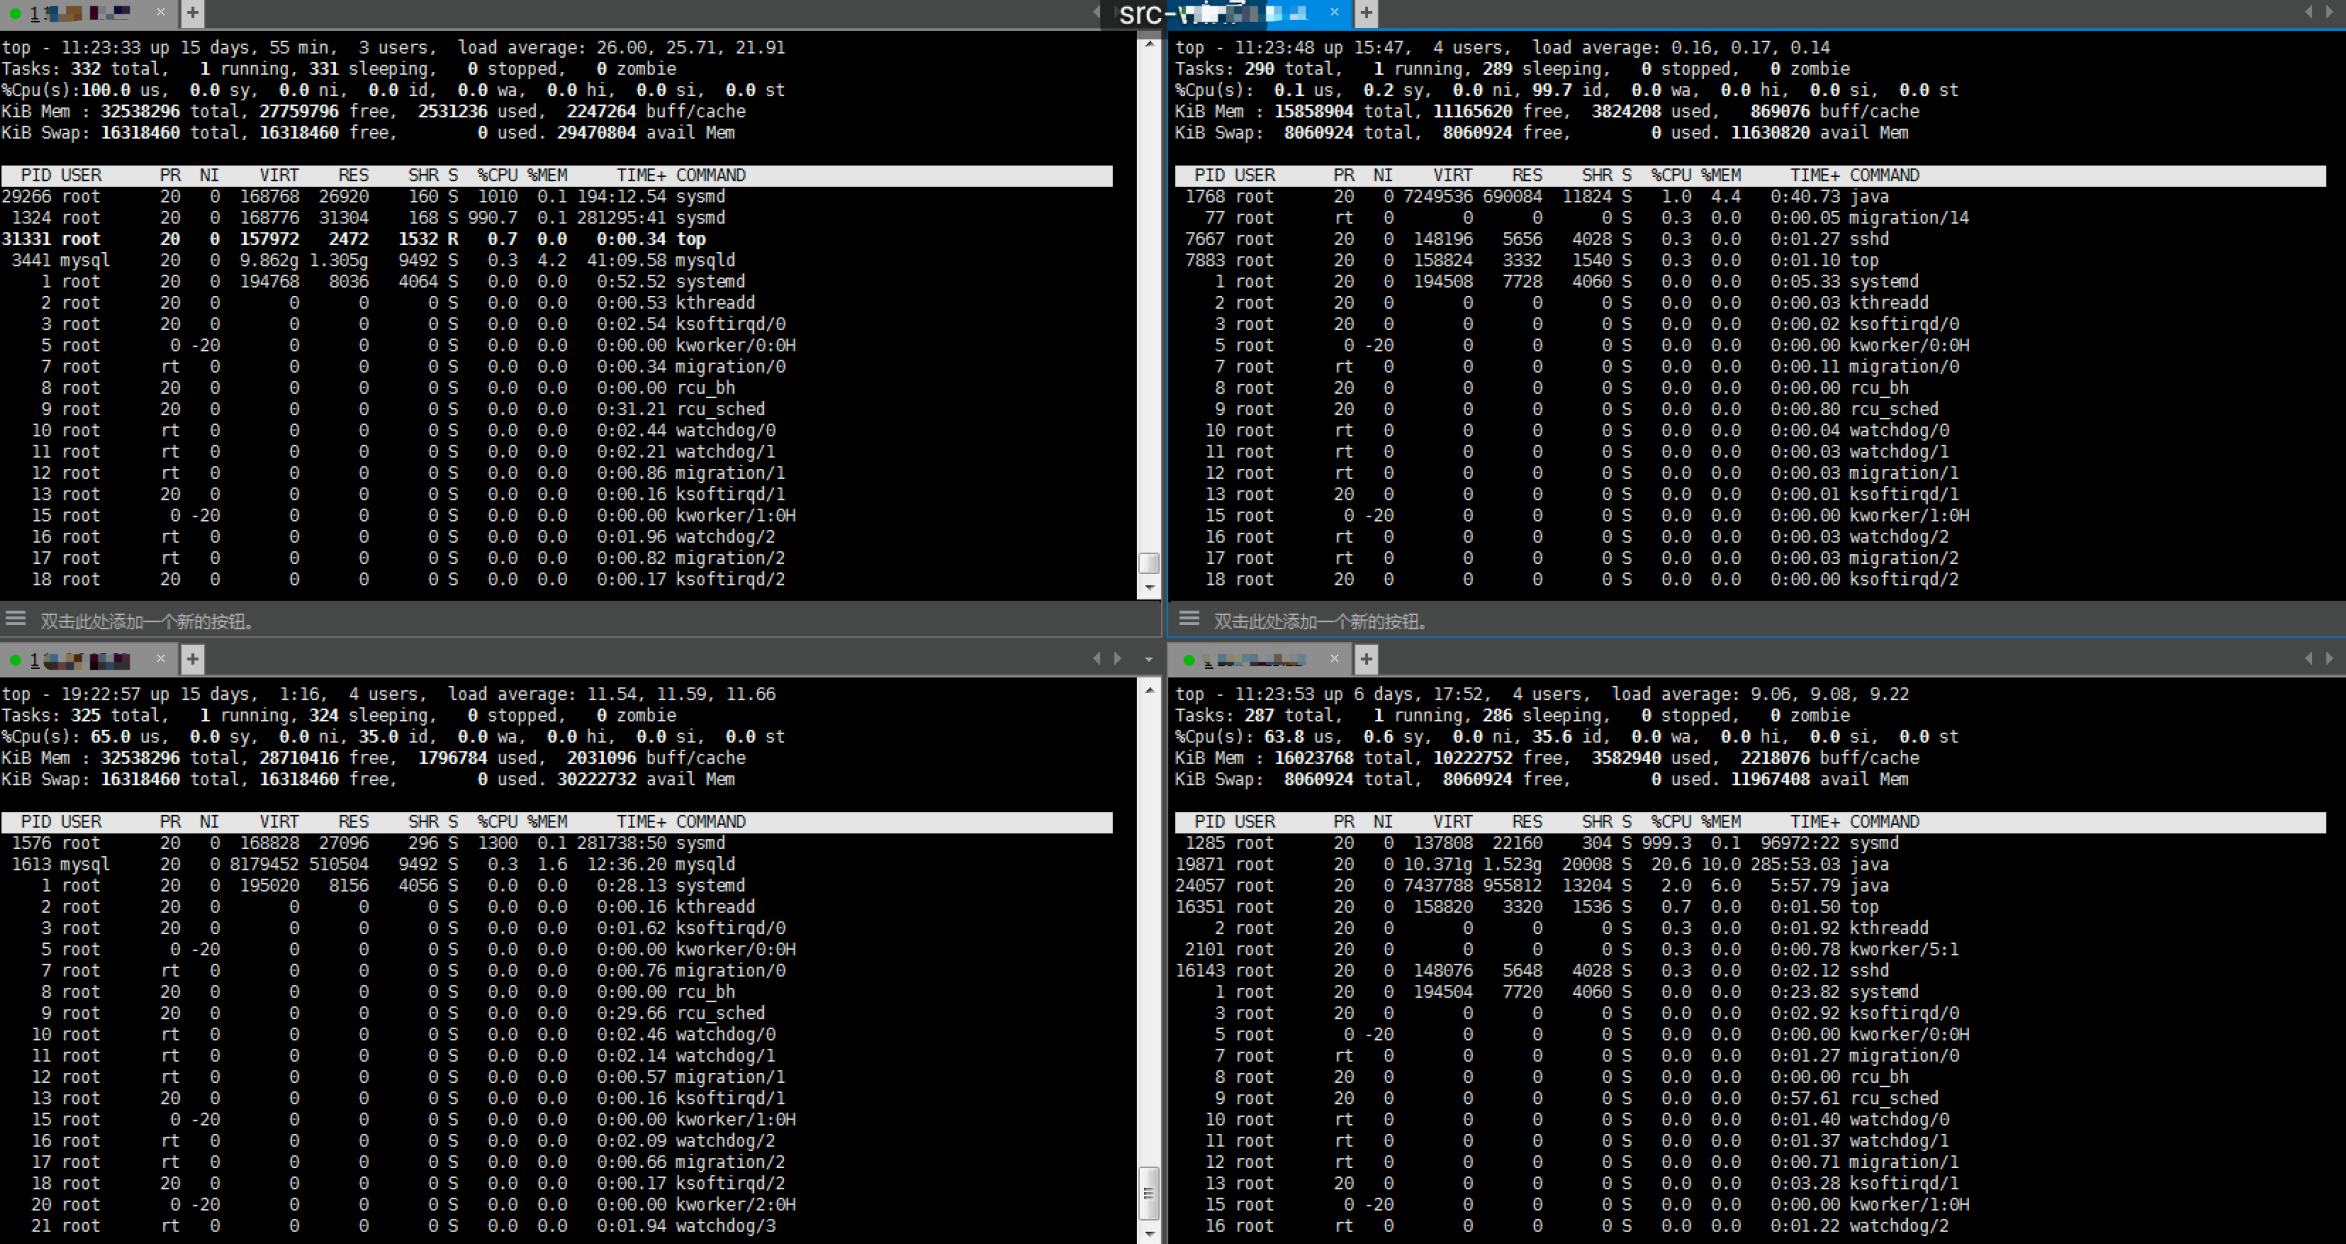
 同时连接到四台服务器上,使用 top 命令查看占用CPU高的进程。通过对比发现sysmd进程异常。
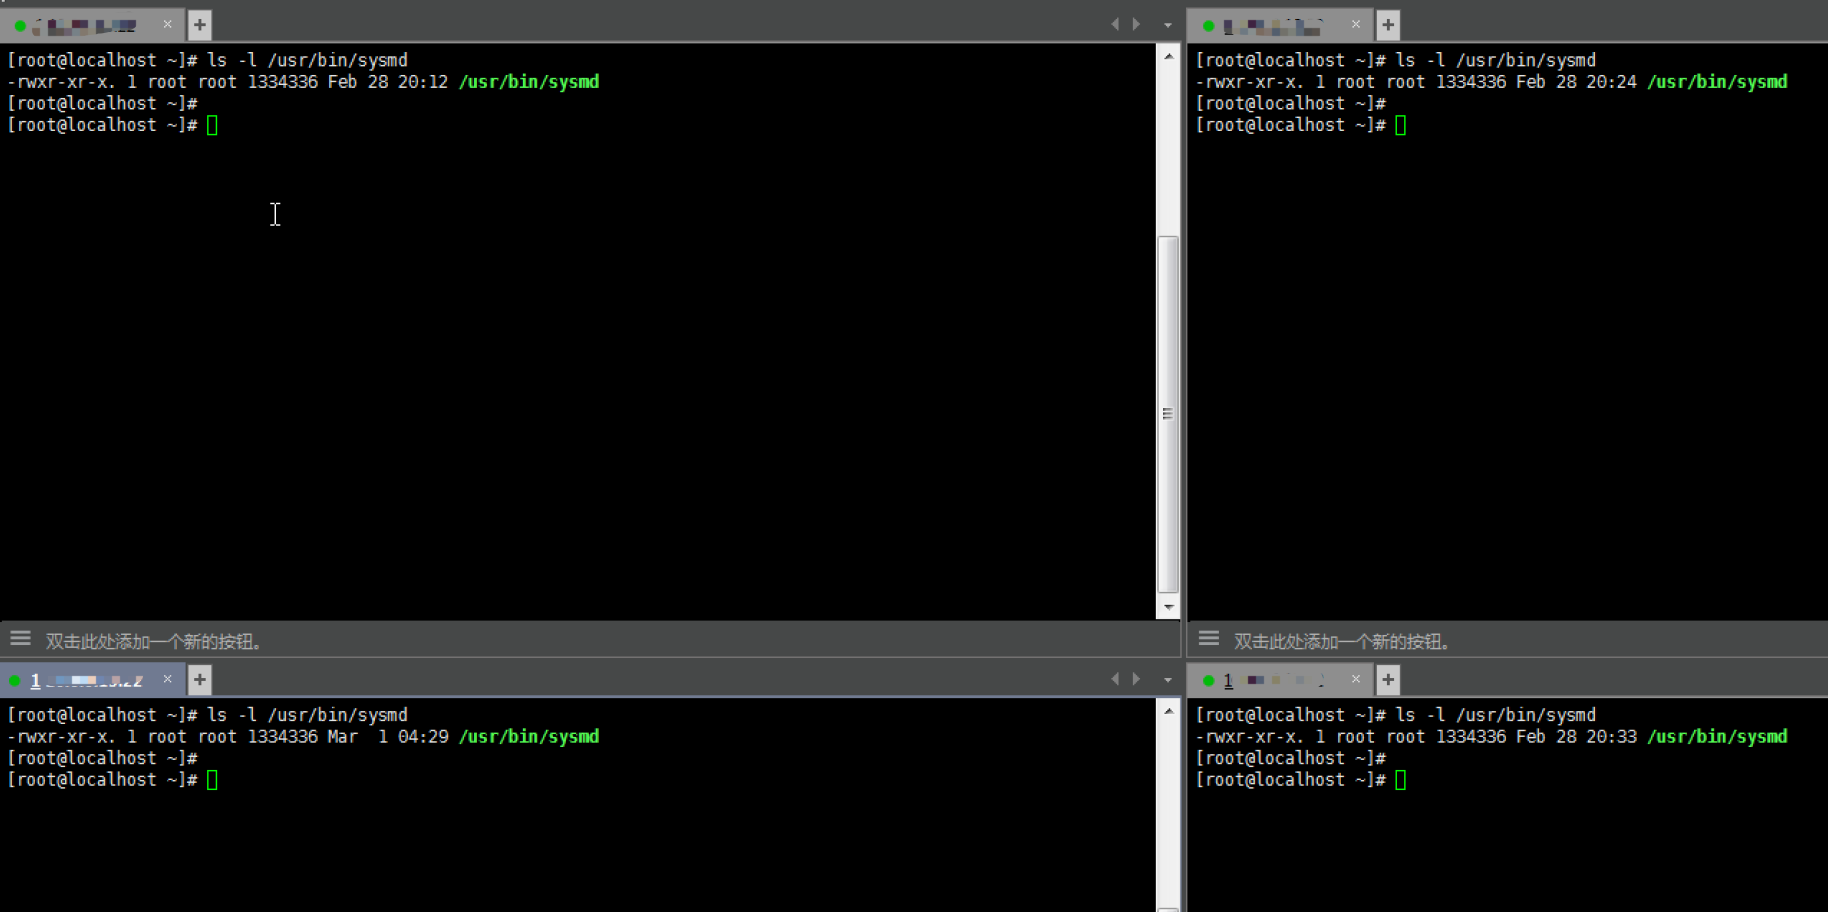
 搜索sysmd文件发现在 /use/bin 下面,查看创建日期为二月份。通过 pstree 命令 sysmd 不依赖任何进程。
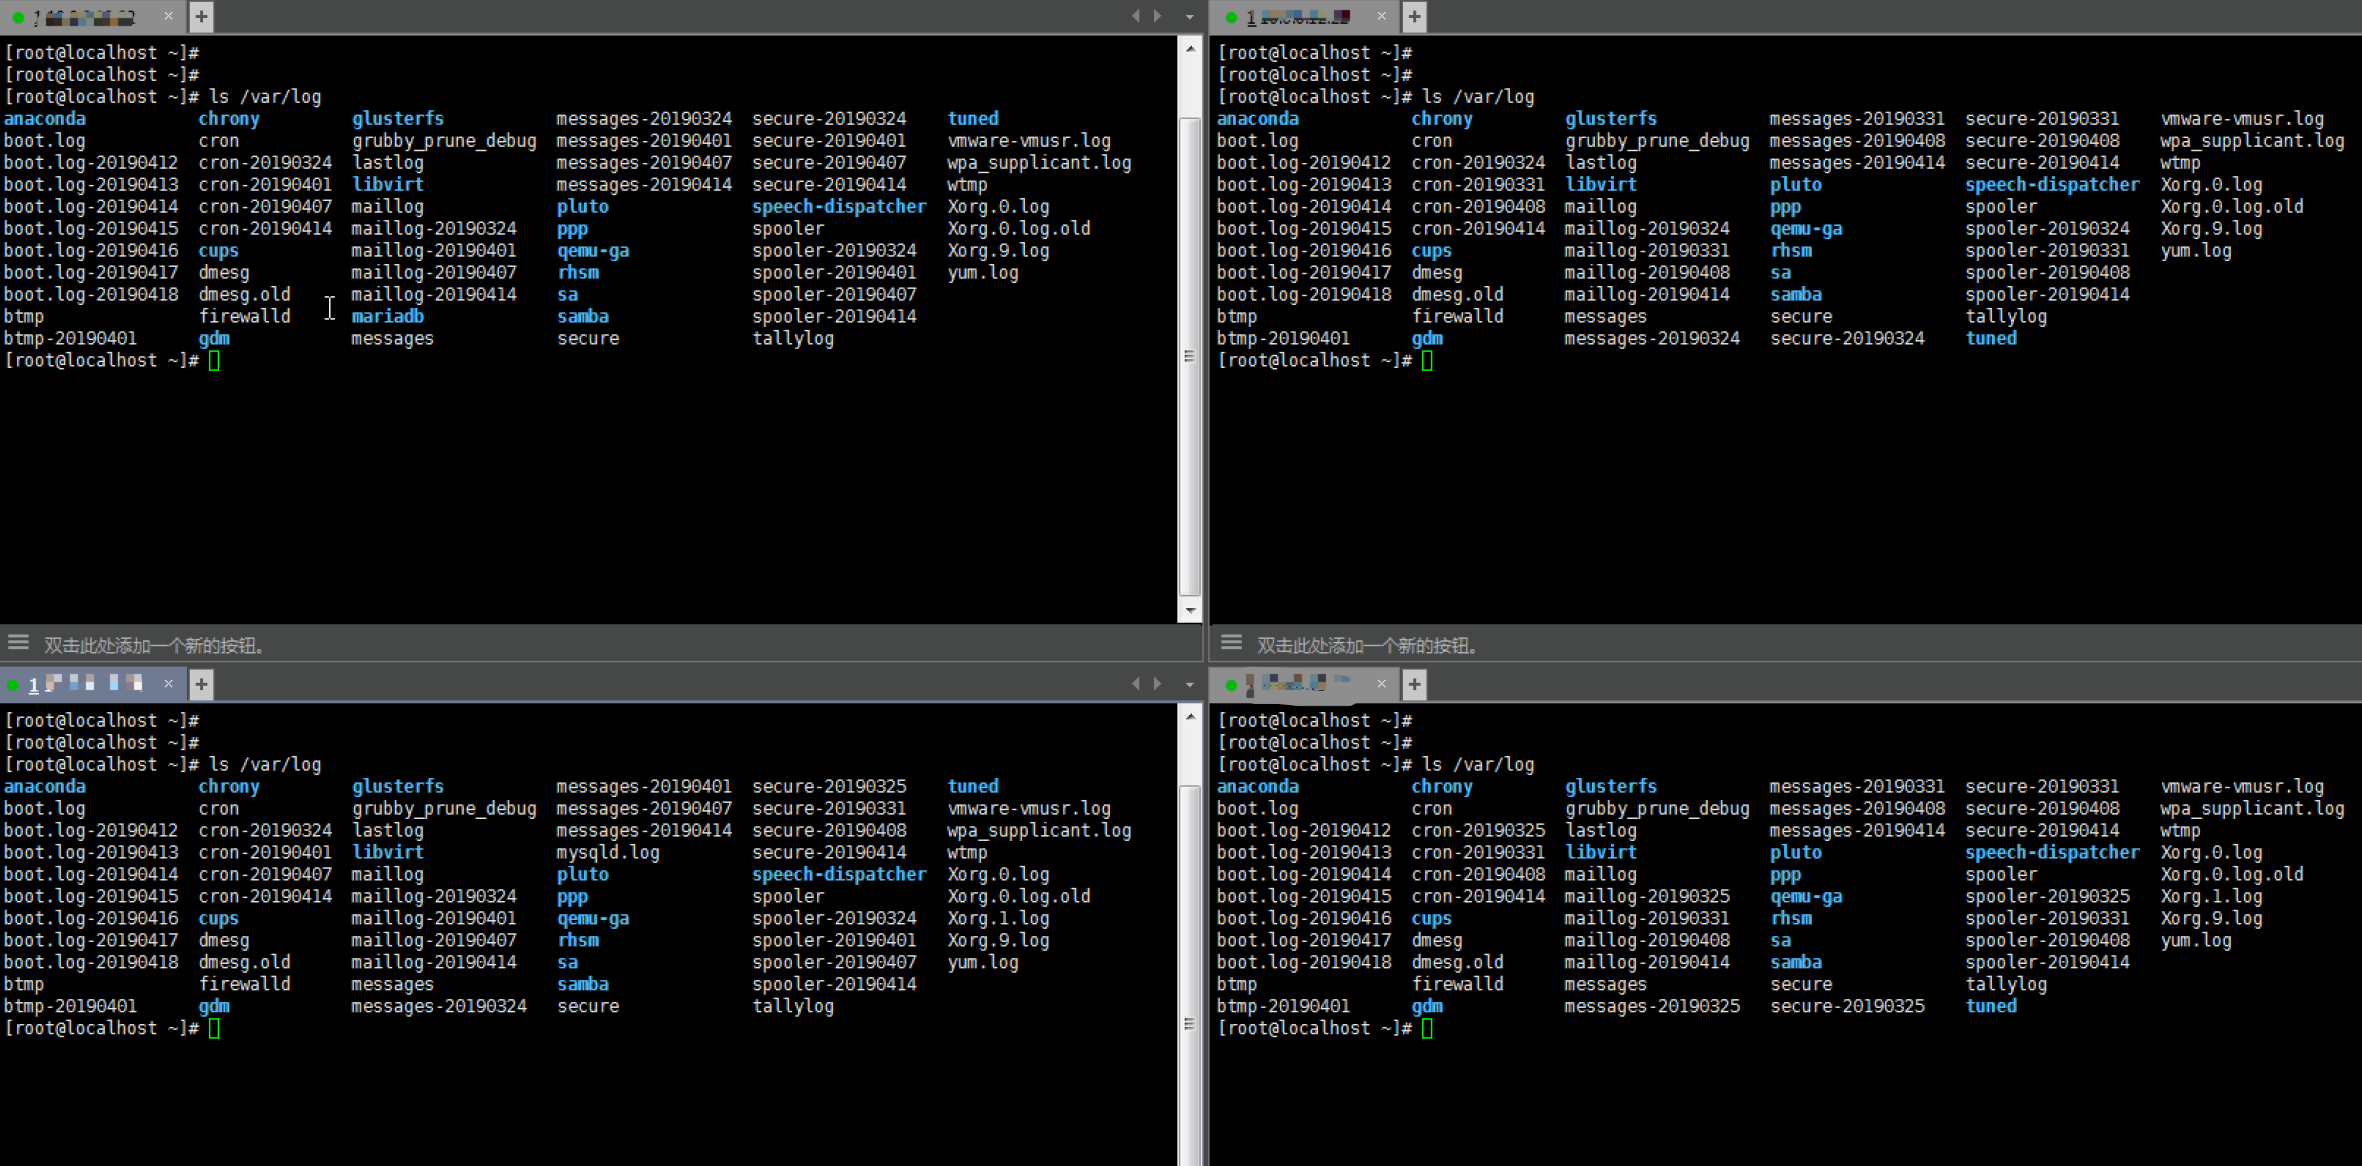
 通过查看系统日志文件,二月份日志已删除。
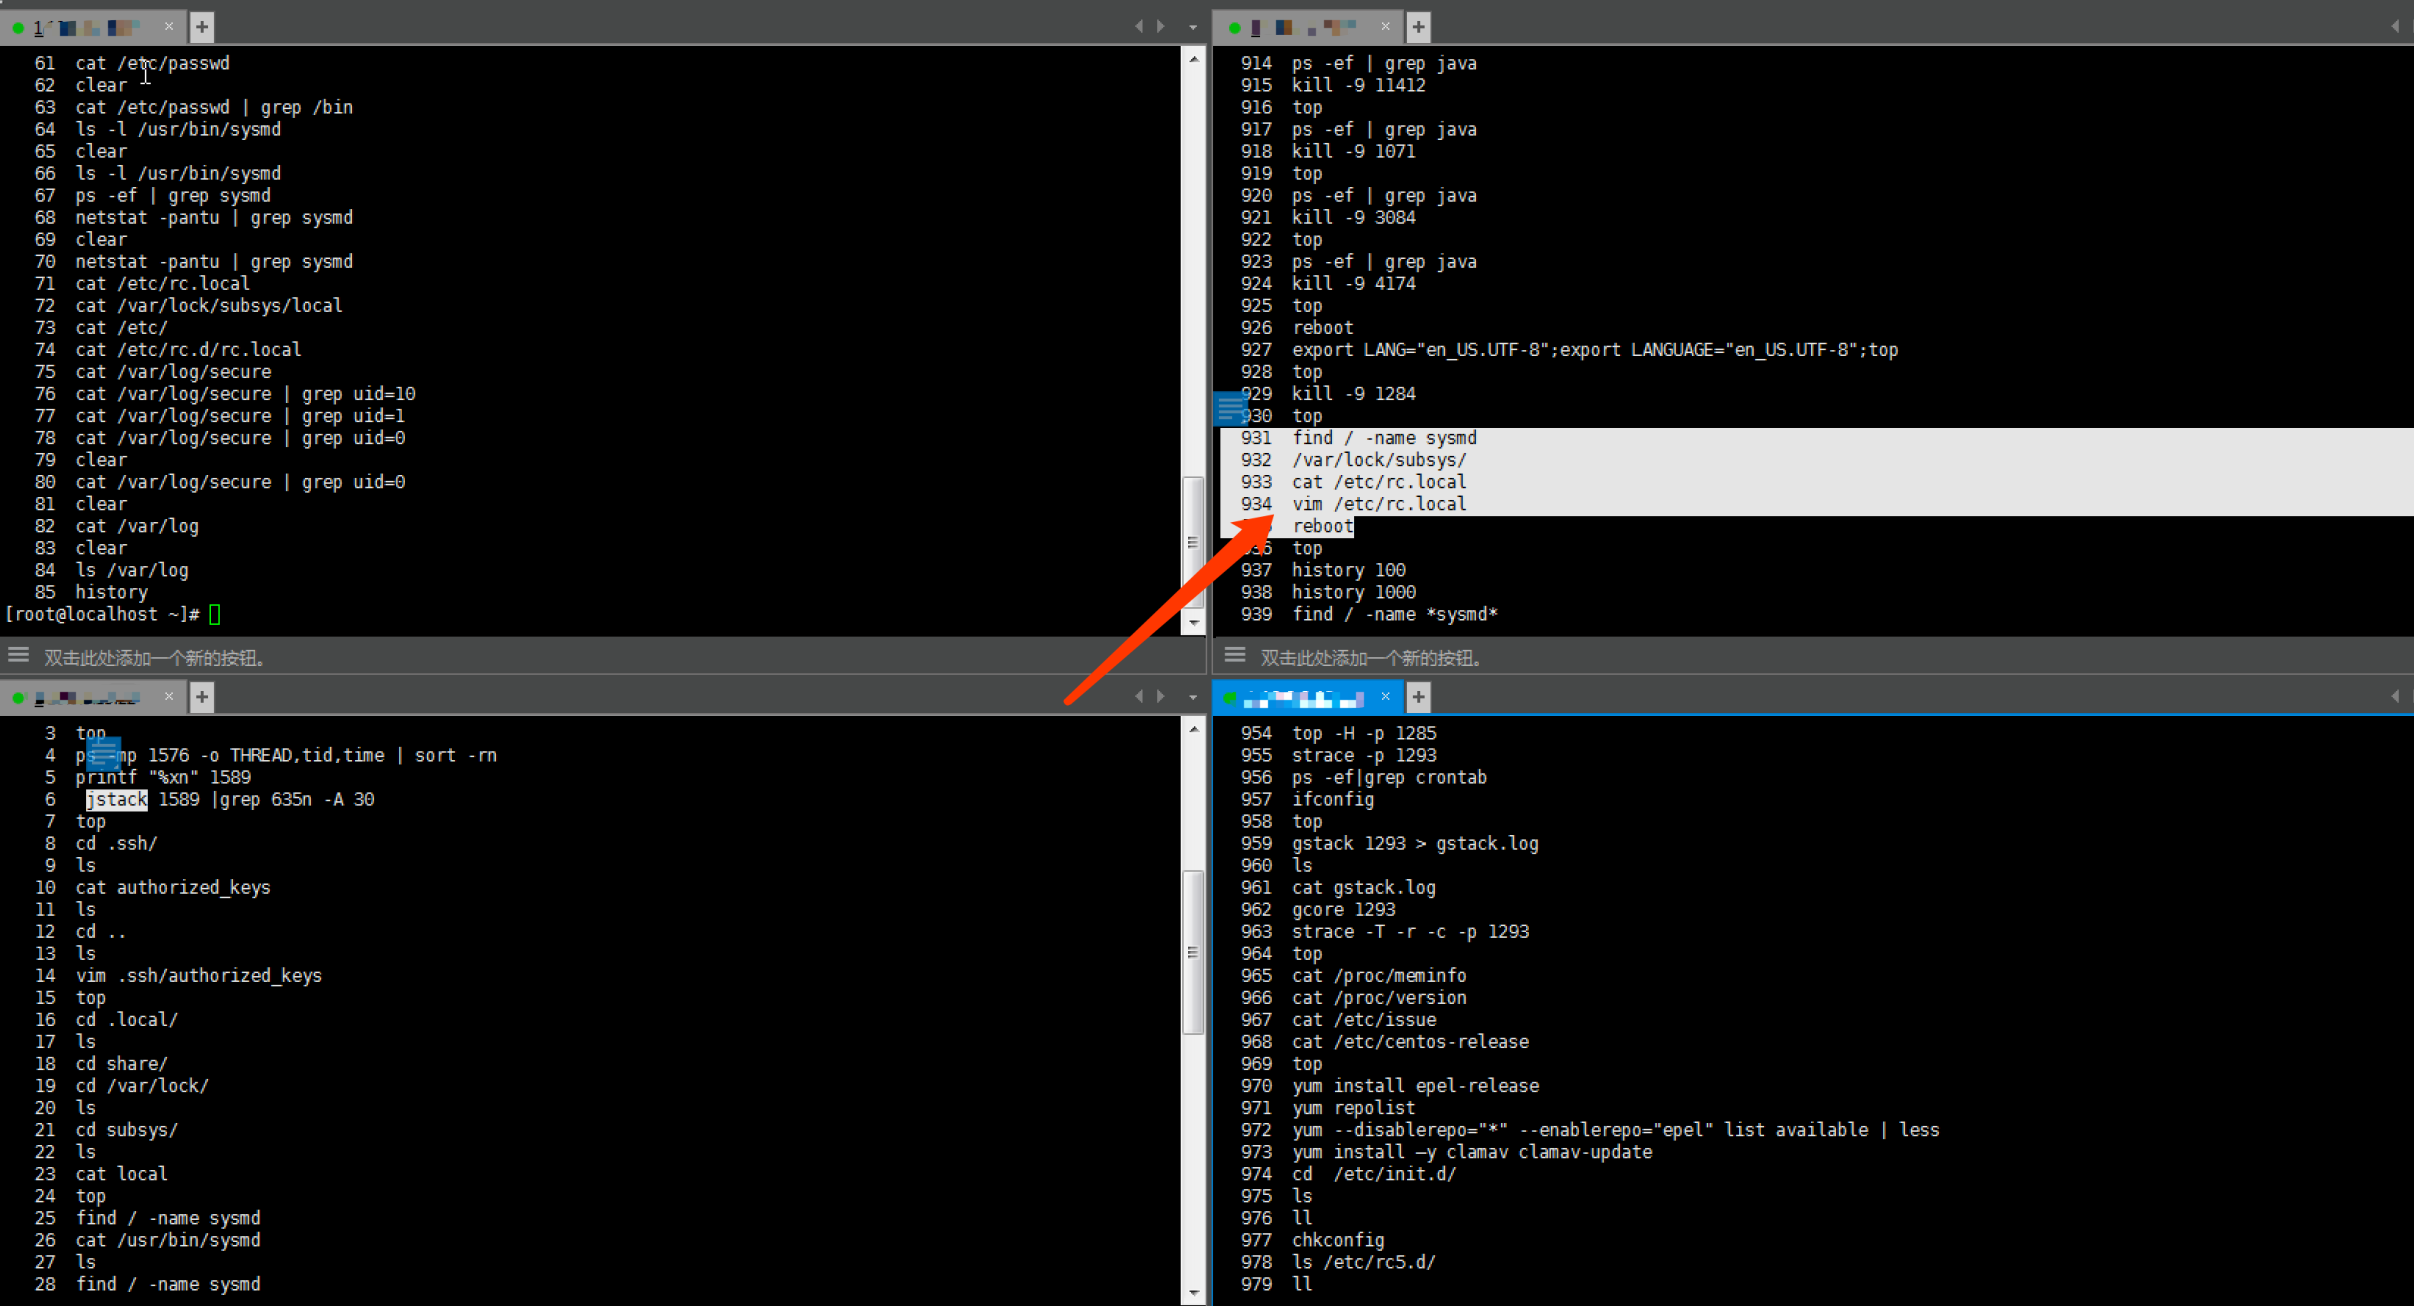
 查看历史命令记录,发现其中两台历史命令记录已删除,在其中一台上发现对sysmd进行搜索,并且编辑了开机启动脚本 /etc/rc.local 。
 查看网络链接情况,sysmd 分别连接到不同的国外ip地址上。
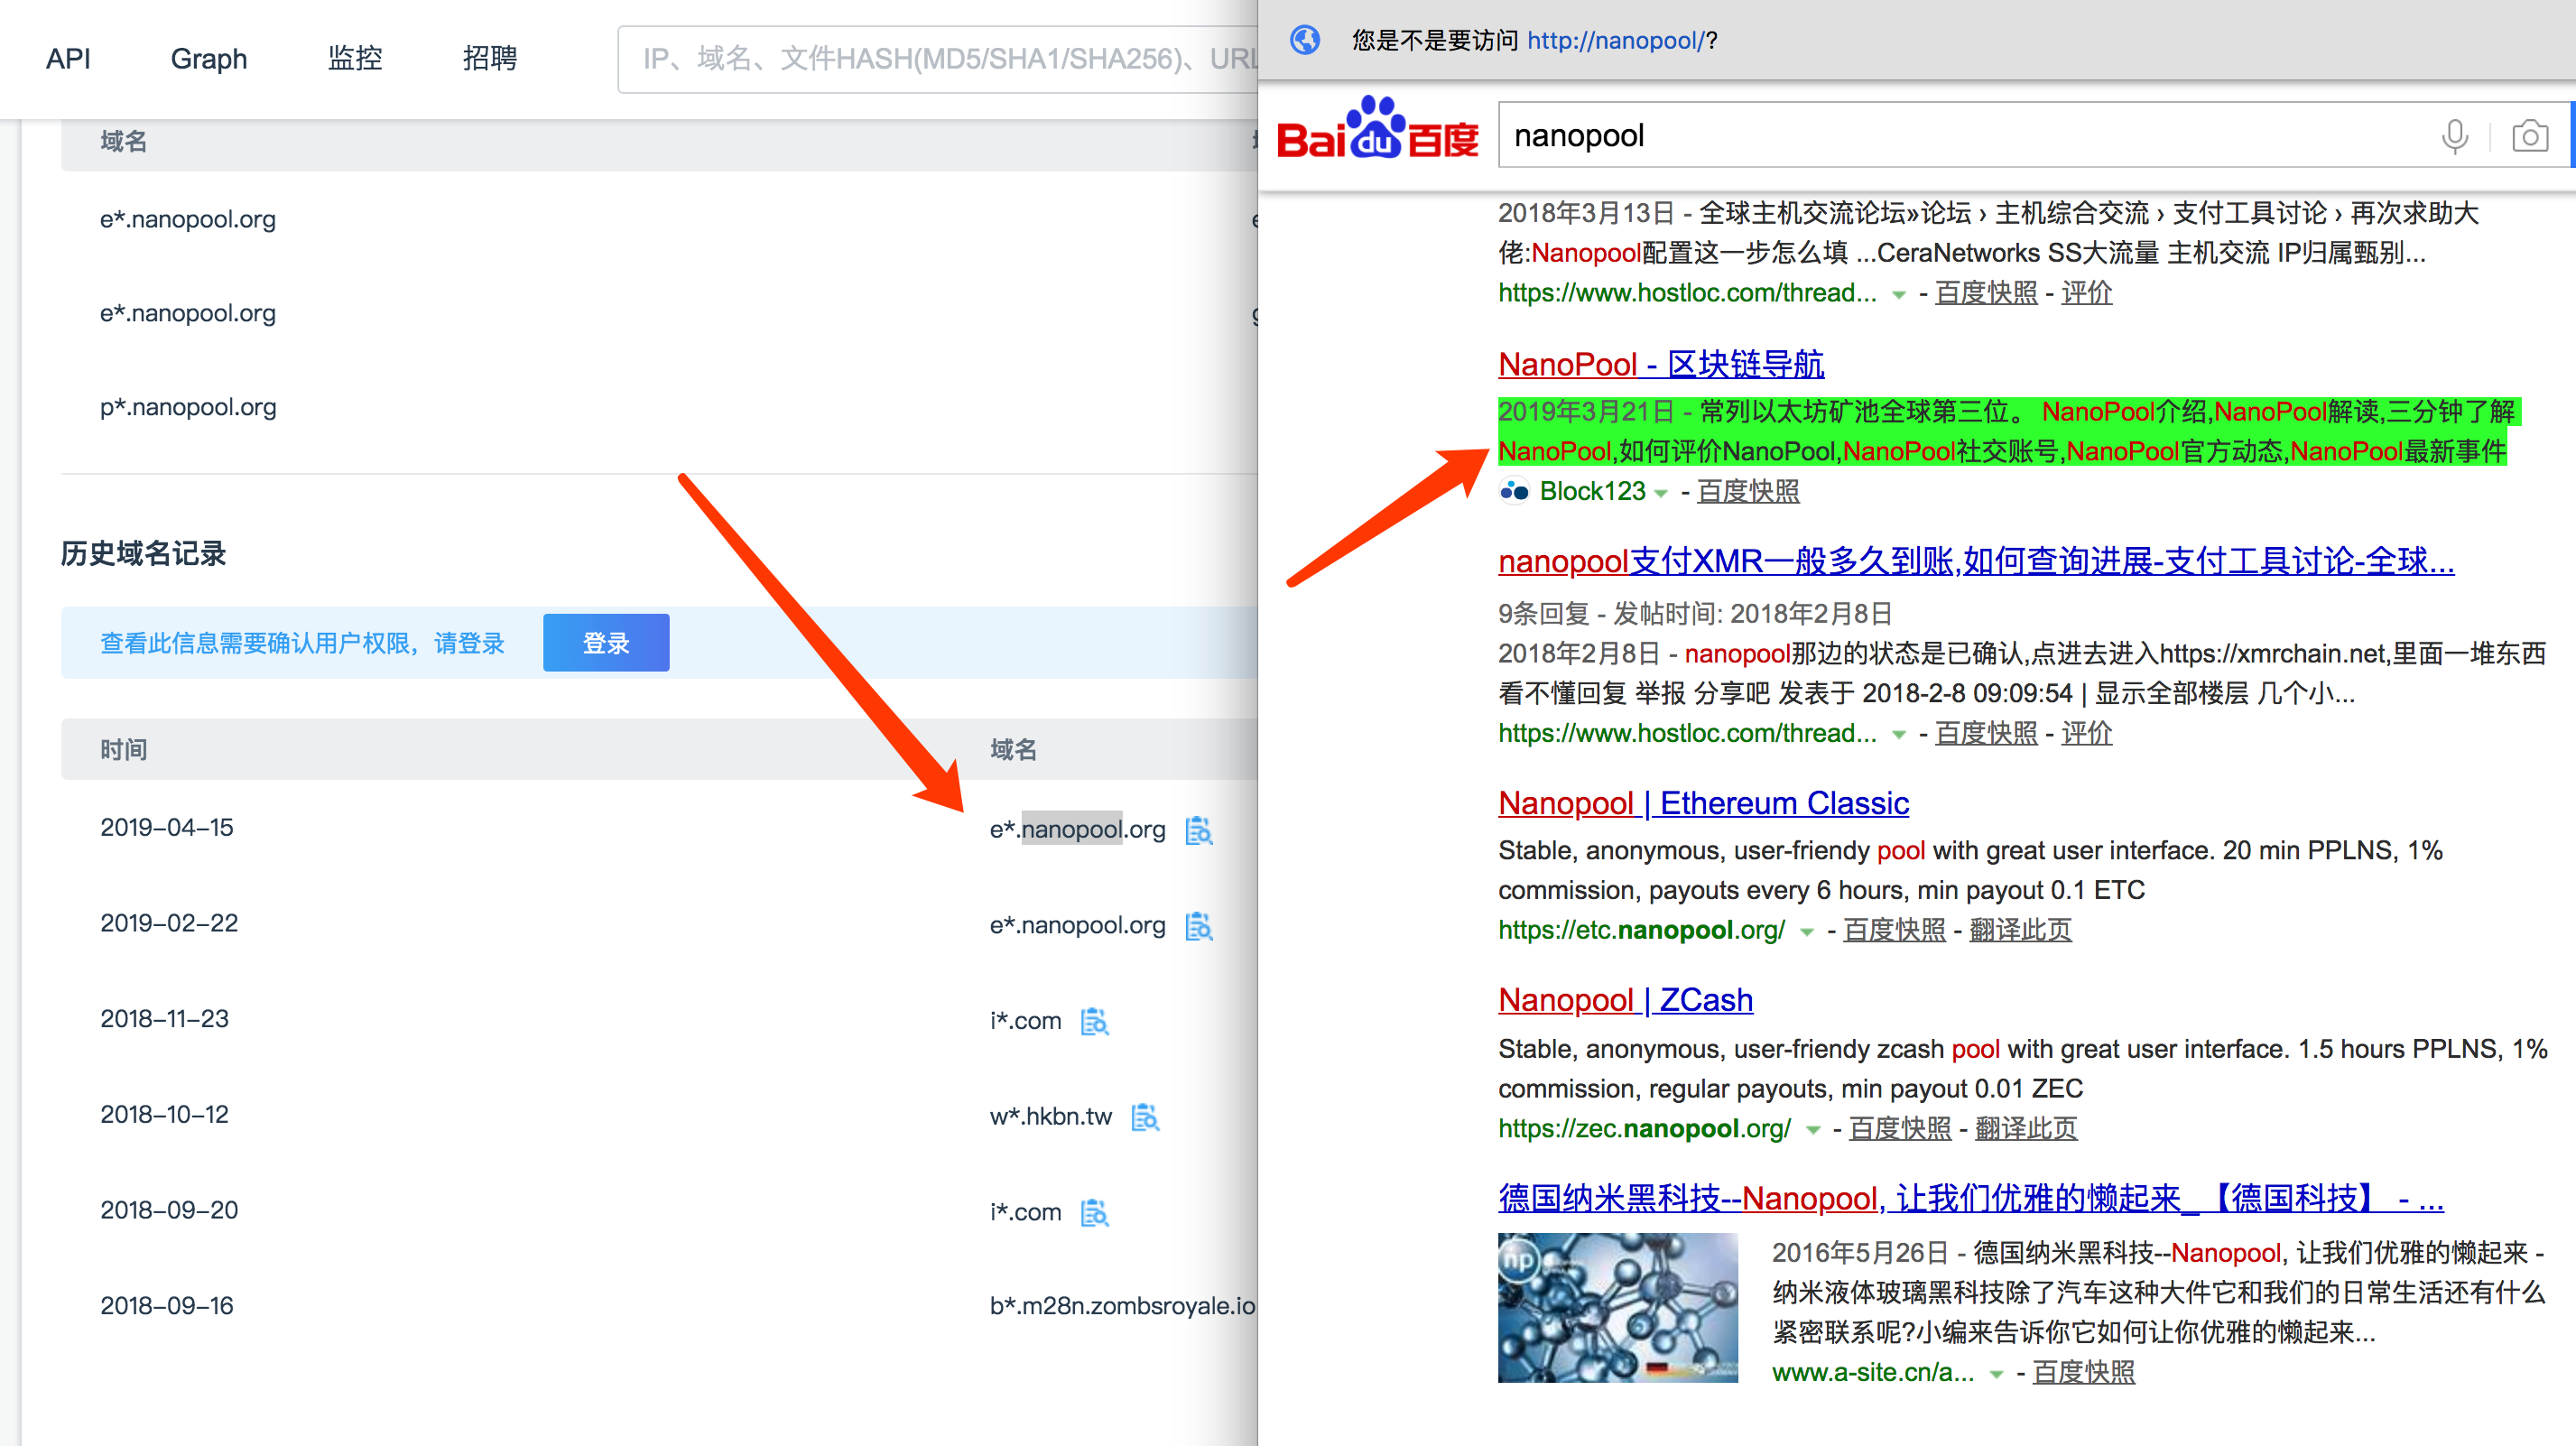
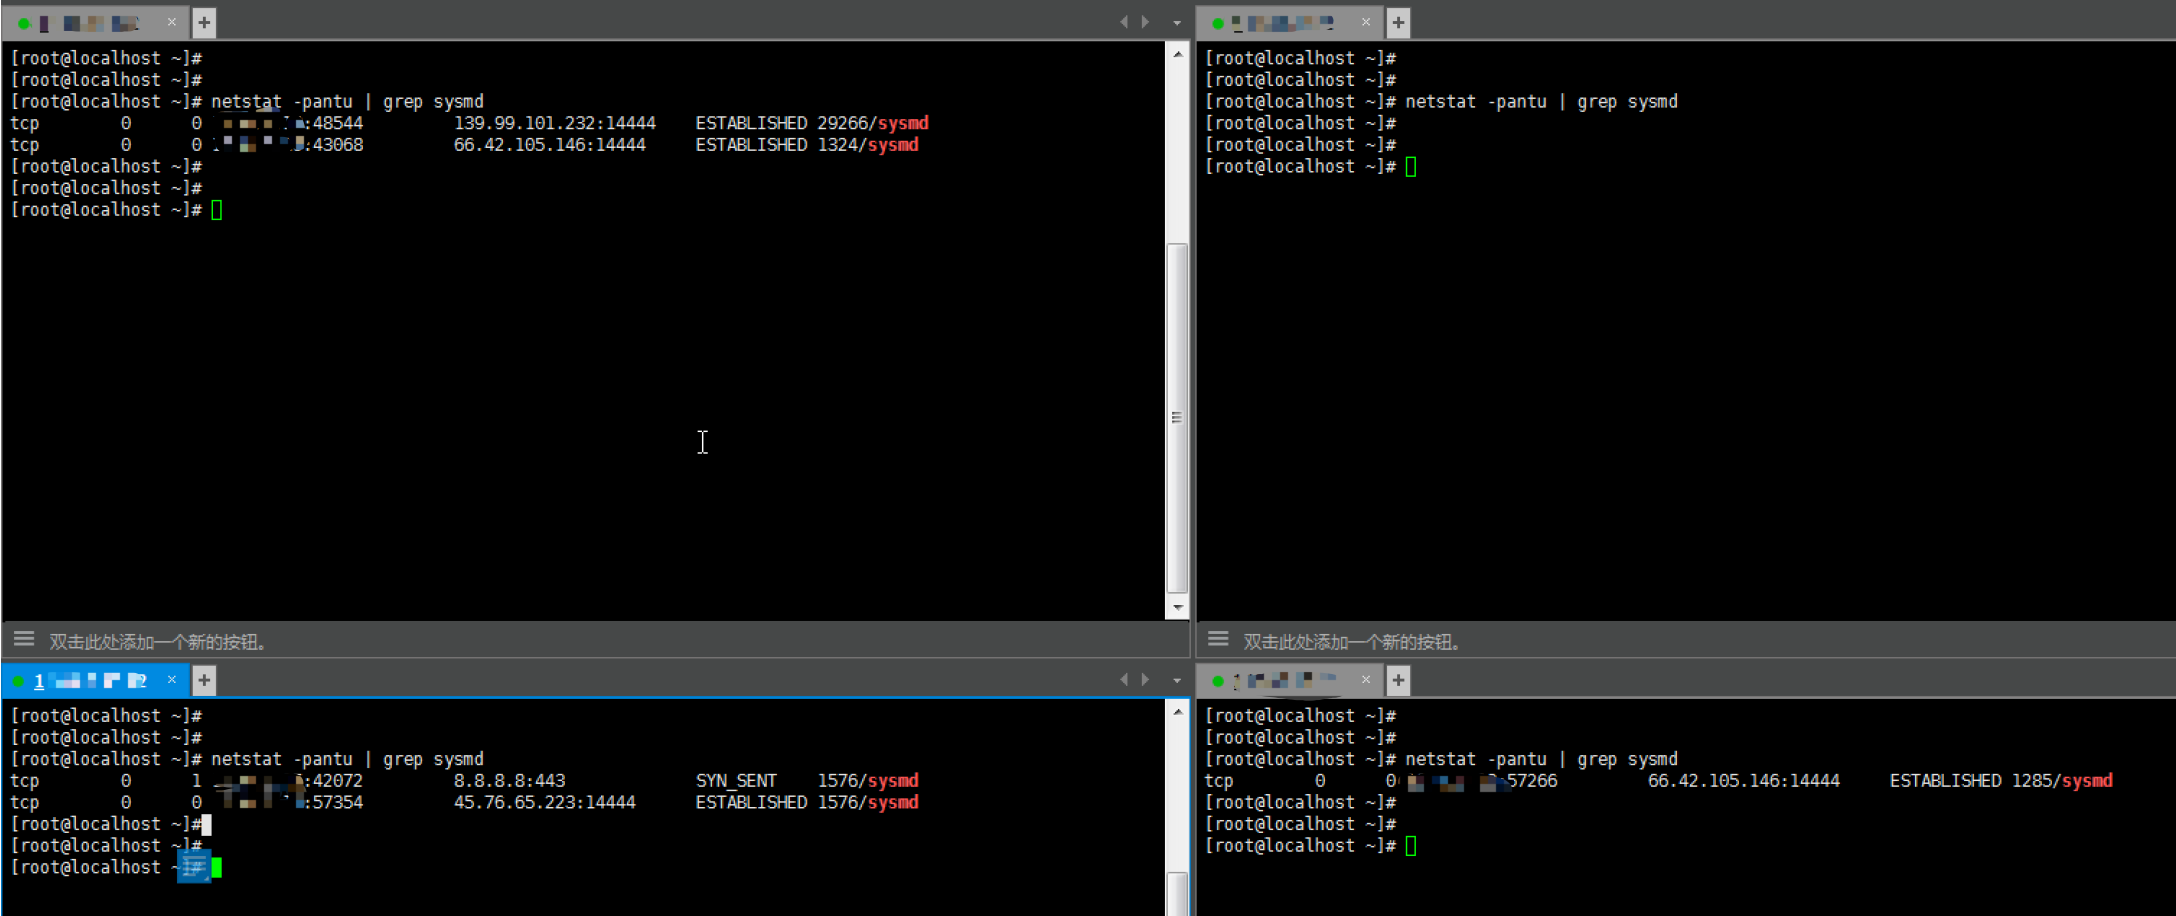 对其中的一个ip地址进行查询为发现太坊矿池。
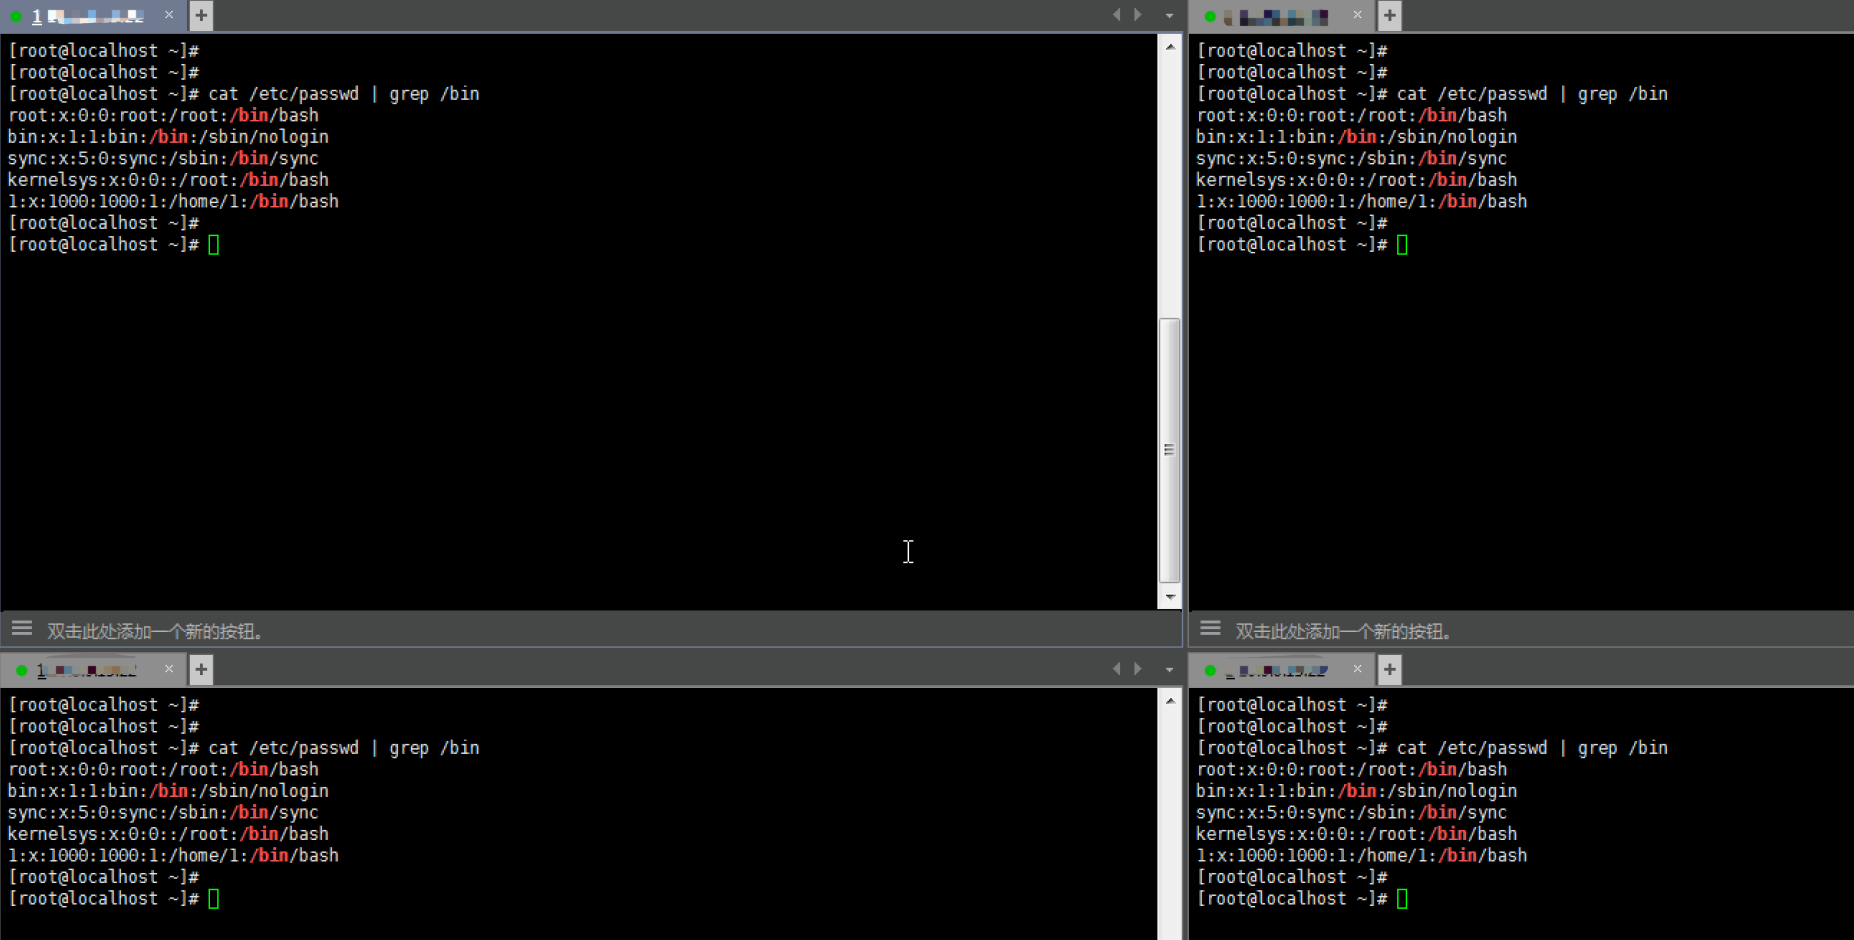
 检查系统用户文件、密码文件、用户家目录,kernelsys用户ID为0并不是客户自己创建的。查看kernelsys用户登录日志未发现登录,查看拥有sudo权限的用户未发现异常。
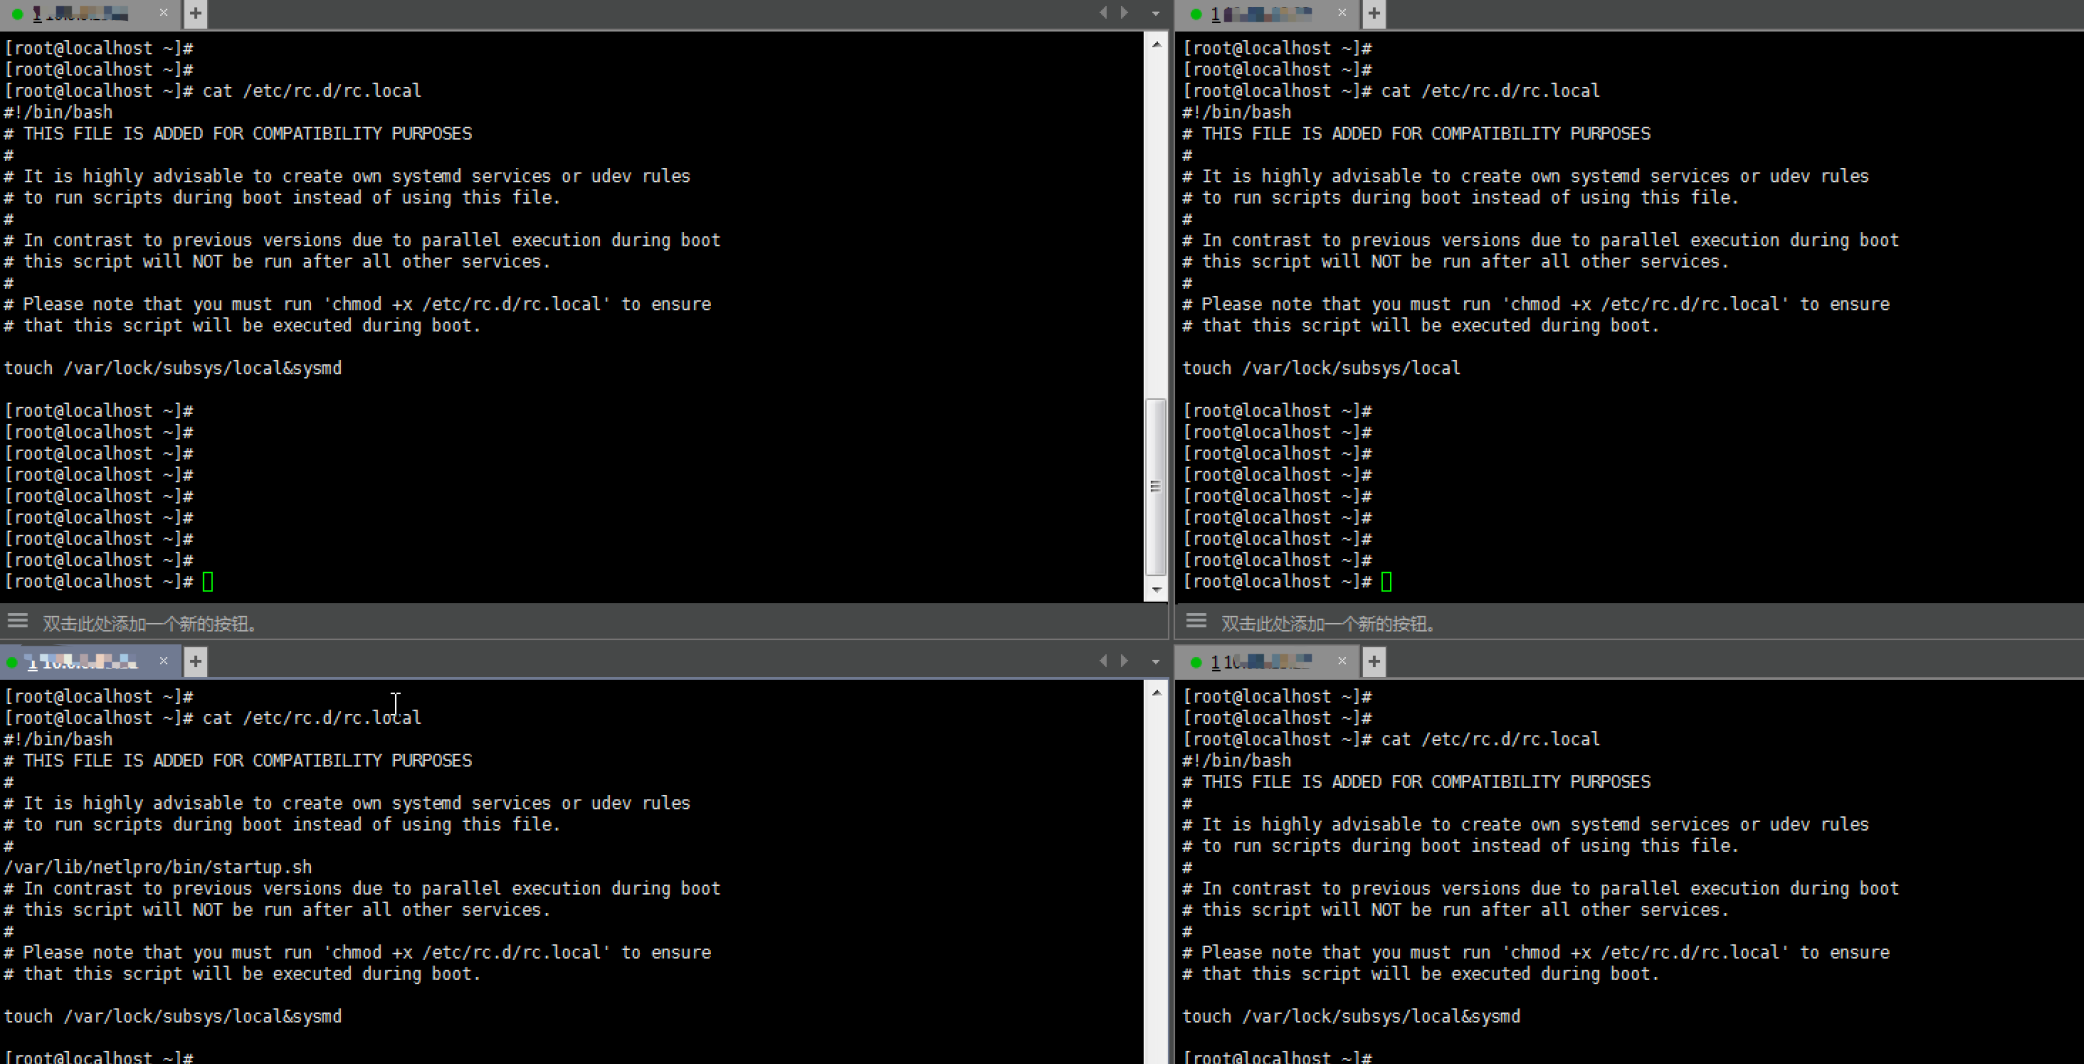
 检查开机启动脚本、计划任务、开机自启动服务等,在 rc.lcal 文件中存在sysmd。
通过排查问题大致情况已确认,下载sysmd文件后续进行分析,修改开机启动脚本删除sysmd开机自启动,修改用户密码为复杂密码,禁用kernelsys用户,删除sysmd文件的执行权限,重启观察服务器运行情况。整理报告!
三、总结
本想找找入侵者IP反社工一下,未能如愿以偿,期待下次。
关注我们
Tide安全团队正式成立于2019年1月,是以互联网攻防技术研究为目标的安全团队,目前聚集了十多位专业的安全攻防技术研究人员,专注于网络攻防、Web安全、移动终端、安全开发、IoT/物联网/工控安全等方向。
想了解更多Tide安全团队,请关注团队官网: http://www.TideSec.net 或关注公众号:
来源:freebuf.com 2019-04-23 22:54:35 by: vlong6