

 通过导出http对象拿到文件 example1(1).php
Binwalk -e 分离出一个图片
尝试各种隐写解密都没用。主办方提示openpuff。
找到软件后发现需要三个密码根据图片中的ct??????猜想密码可能为这8位字符串。需要我们找到??????的值。
再回到导出http对象中发现了三个奇怪的crc32值

利用crc32爆破脚本尝试进行6字节的crc32爆破。
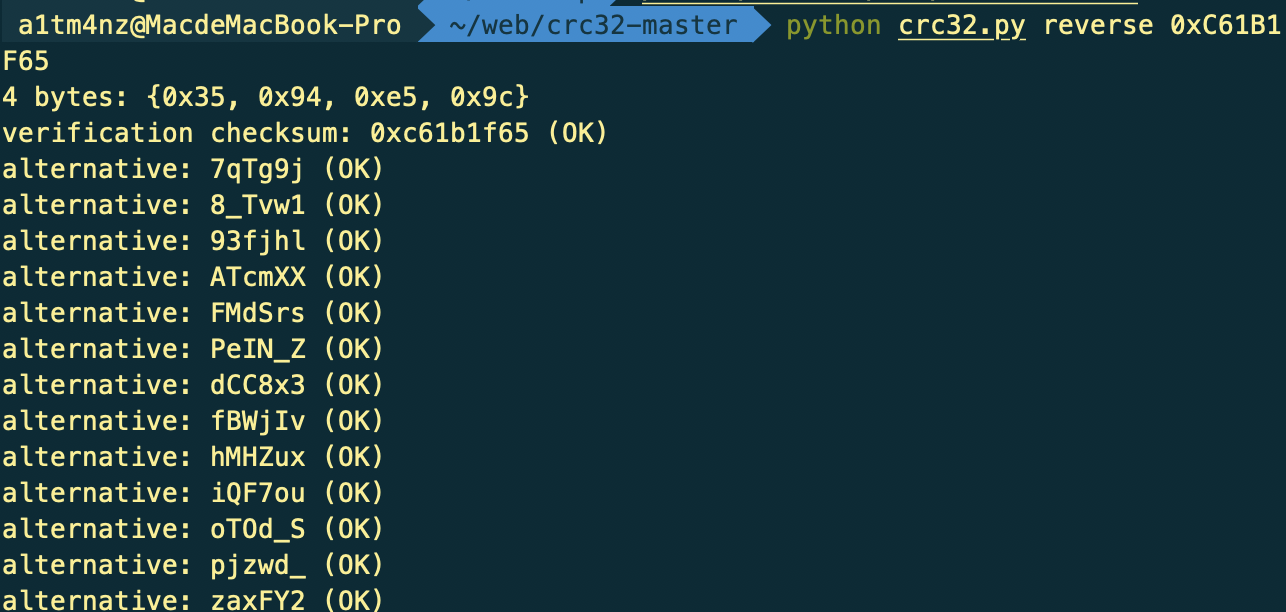 如上分别对三个CRC32值爆破。
又有提示爆破结果包含f。
最终得到3个值
ct93fjhl
ctmbof3k
ctv4gfx1
作为三个密钥输入openpuff中解得flag。
来源:freebuf.com 2018-11-05 20:40:15 by: altm4n